
 ko0ler/homelab
Домашняя лаборатория GNS3, документирующая сегментированную сеть с межсетевым экраном Cisco ASAv, ядром L3, DMZ и доменом Active Directory для практики в области сетей, системного администрирования и наступательной безопасности.

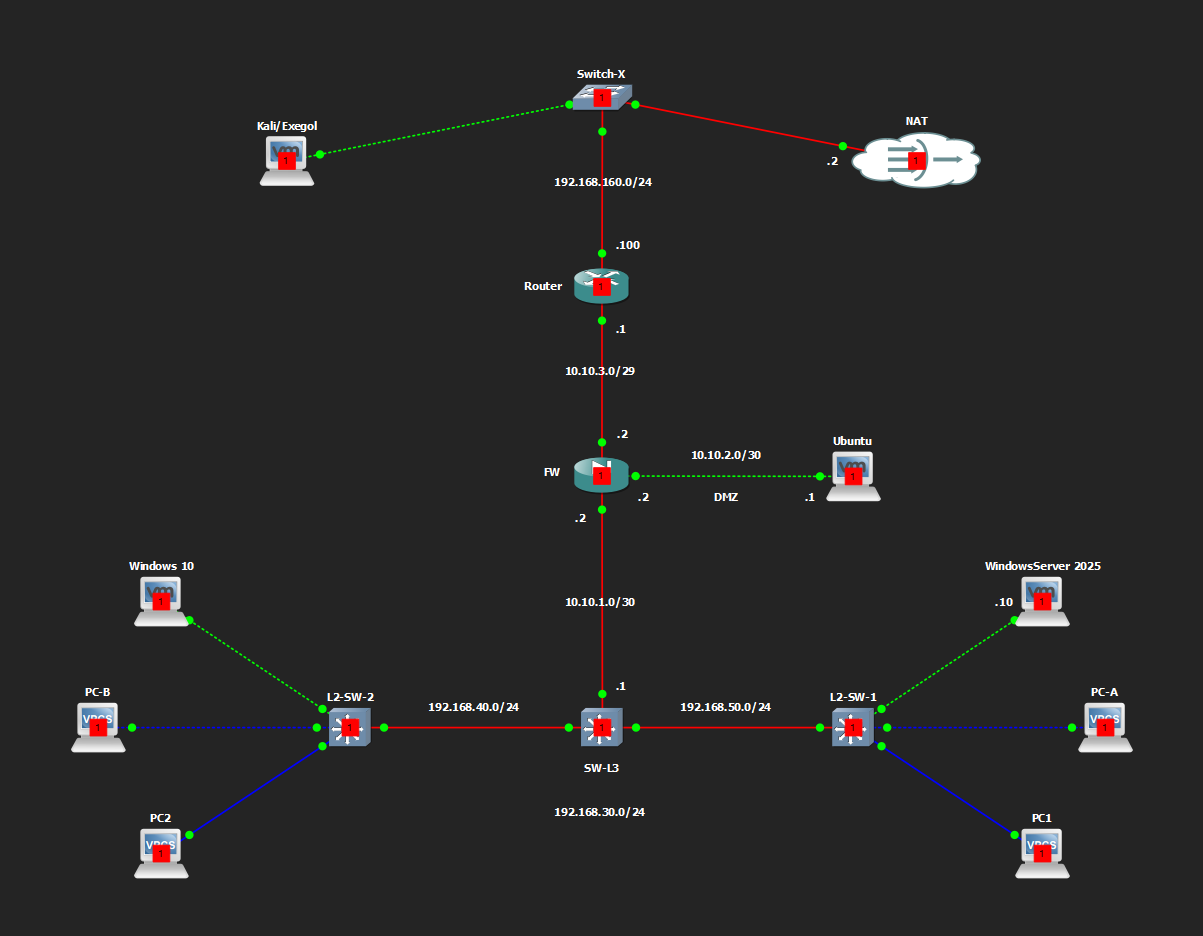
HomeLab — это лаборатория GNS3, развёрнутая на одном ноутбуке (OMEN 16, i7-14650HX, 32 ГБ ОЗУ, RTX 4060 8 ГБ) для практики в области сетей, системного администрирования и наступательной безопасности в единой среде. Она моделирует периметр с межсетевым экраном (Cisco ASAv), DMZ (Ubuntu Server), маршрутизируемое ядро (SW-L3 + два коммутатора доступа) и домен Active Directory kooler.local, работающий на Windows Server 2025. Атакующие платформы (Kali, Exegol) размещены в недоверенном внешнем сегменте рядом с NAT-шлюзом в интернет. Количество активов, типы хостов и настроенные службы подобраны исходя из характеристик моего хоста, чтобы вся среда могла работать одновременно без чрезмерной нагрузки на ПК и чтобы виртуальным машинам выделялось достаточно ресурсов.
Примечание: Это базовая конфигурация для старта, поэтому настраивайте её под свои нужды. Такие инструменты и концепции, как усиление защиты серверов, SIEM, EDR, C2-сервер и пивотинг в локальной сети для дальнейшего тестирования, необходимо реализовать и выполнить самостоятельно в зависимости от того, что вы хотите отрабатывать. Со временем будет документироваться только глобальная архитектура для удобства использования и в конечном итоге отслеживаться в CHANGELOG.md. Кроме того, поскольку межсетевой экран фактически не имеет лицензии (режим оценки), пропускная способность ограничена, что сильно влияет на производительность сети (внешний источник → DMZ, внутренняя сеть → Интернет). Поэтому я временно использую дополнительный сетевой адаптер на виртуальных машинах (VMware NAT) для требовательного сетевого трафика, такого как обновления системы или загрузка крупного программного обеспечения. Делайте снимки компонентов по мере тестирования и поломки. Наслаждайтесь и развивайтесь!
Цепочка: Kali/Exegol + NAT (Switch-X) → Router → ASAv Firewall (с плечом DMZ) → SW-L3 → L2-SW-1 / L2-SW-2 (VLAN).
| Сегмент | Подсеть | Примечания |
|---|---|---|
| Внешний / недоверенный | 192.168.160.0/24 | Switch-X: Kali/Exegol, NAT-облако; Router на .100 |
| Router ↔ FW внешний | 10.10.3.0/29 | Router .1, ASA outside .2, DMZ NAT .3 |
| FW ↔ DMZ | 10.10.2.0/30 | ASA dmz .2, Ubuntu .1 |
| FW ↔ SW-L3 (внутренний) | 10.10.1.0/30 | ASA inside .2, SW-L3 .1 |
| VLAN 30 (VPCS) | 192.168.30.0/24 | PC-C, PC-D |
| VLAN 40 (Рабочие станции) | 192.168.40.0/24 | за L2-SW-2 — Windows 10, PC-B |
| VLAN 50 (Серверы) | 192.168.50.0/24 | за L2-SW-1 — Windows Server 2025 (DC01), PC-A |
| VLAN 100 (Управление) | 192.168.100.0/24 | SVI присутствует на SW-L3; транкирован, пока не входит в группу объектов ASA |
Транковые каналы SW-L3 ↔ L2-SW-1/L2-SW-2 передают VLAN 30, 40, 50, 100 (native VLAN 999, dot1q).
| Устройство | Роль | Платформа | Ключевые интерфейсы |
|---|---|---|---|
| Router | Граничный маршрутизатор, шлюз со стороны NAT | Cisco IOSv 15.9 | Gi0/0 10.10.3.1/29 (к FW); Gi0/1 192.168.160.100/24 (к Switch-X) |
| FW | Периметровый межсетевой экран, DMZ | Cisco ASAv 9.22(1)1 | outside 10.10.3.2/29; dmz 10.10.2.2/30; inside 10.10.1.2/30 |
| SW-L3 | Основной коммутатор L3, маршрутизация между VLAN | Cisco IOSv L2 15.2 | Gi0/0 10.10.1.1/30 (к FW); Gi0/1-0/2 транки к L2-SW-1/2; SVI для VLAN 30/40/50/100; режим VTP server |
| L2-SW-1 | Коммутатор доступа | Cisco IOSv L2 15.2 | Порты доступа VLAN 50 (WinServer2025, PC-A); режим VTP client |
| L2-SW-2 | Коммутатор доступа | Cisco IOSv L2 15.2 | Порты доступа VLAN 40 (Windows 10, PC-B); VLAN 30 (PC-D); режим VTP client |
ASAv лицензирован в рамках Smart Licensing Using Policy, работает в режиме оценки (Evaluation Mode) с уровнем функций standard и уровнем пропускной способности 1G, объявленными локально (без регистрации в CSSM).
| Хост / Ресурсы | ОС / Сборка | Имя хоста | IP / VLAN | Службы |
|---|---|---|---|---|
| Kali (1 CPU, 8 ядер, 4/80GB) | Kali Linux 2026.2 (VMware amd64) | Kali | 192.168.160.130 (вне сегмента) | Платформа атакующего |
| Ubuntu (1 CPU, 2 ядра, 3/60GB) | Ubuntu Desktop 26.04 | ko0ler-VMware-Virtual-Platform | 10.10.2.1 (DMZ) | DVWA, bWAPP, httpbin, FTP, Samba, MySQL |
| WindowsServer 2025 (1 CPU, 4 ядра, 4/60GB) | Windows Server 2025 | DC01 | 192.168.50.10 (VLAN 50) | ADCS, ADDS, DHCP, DNS, MSSQL — контроллер домена для kooler.local |
| Windows 10 (1 CPU, 2 ядра, 4/60GB) | Windows 10 | PC1 | DHCP (VLAN 40) | Рабочая станция в домене |
| PC-A | VPCS | — | VLAN 50 (.15) | — |
| PC-B | VPCS | — | VLAN 40 (.15) | — |
| PC-C | VPCS | — | VLAN 30 (.1) | — |
| PC-D | VPCS | — | VLAN 30 (.2) | — |
VPCS в основном используются для проверки связности.
Контроллер домена: DC01 (Windows Server 2025, 192.168.50.10), на котором одновременно работают ADCS, ADDS, DHCP, DNS и MSSQL — намеренно перегруженный DC для отработки поверхности атаки (раскрытие сервисных учётных записей, неверная конфигурация шаблонов ADCS, SQL на DC и т. д.).
| Учётная запись | Область | Примечания |
|---|---|---|
| Administrator | Локальная (DC01) | Встроенный локальный администратор |
| Ko0ler | Пользователь домена | — |
| user1 | Пользователь домена | — |
Windows 10 (PC1) присоединён к kooler.local; на этой машине также существует локальный вход ko0ler, отдельный от доменной учётной записи.
| Пара зон | Направление | Разрешено |
|---|---|---|
| outside → DMZ | входящее | HTTP(80), HTTPS(443), 8080, 8070, 8060 к Ubuntu (10.10.2.1); ICMP |
| DMZ → outside | исходящее | HTTP, HTTPS, DNS(53) |
| DMZ → inside | — | запрещено |
| inside → DMZ | исходящее | полный IP к Ubuntu |
| inside → outside | исходящее | полный IP, PAT через внешний интерфейс ASA |
NAT: PAT для внутренних подсетей (192.168.30/40/50.0/24, динамический, через внешний интерфейс ASA) и статический NAT для хоста DMZ (10.10.2.1 → 10.10.3.3, DMZ_MAPPED). Примечание: трафик между VLAN 30/40/50 никогда не проходит через ASA — SW-L3 маршрутизирует его локально, поэтому межсетевой экран видит только трафик north-south (DMZ/outside).
Отслеживается в CHANGELOG.md.
Учётные данные лаборатории намеренно не размещаются в этом репозитории.
| Область | Учётная запись | Имя хоста |
|---|---|---|
| Локальная | kali | ko0ler-VMware-Virtual-Platform (Kali) |
| Локальная | ko0ler | Ubuntu |
| Локальная | ko0ler | PC1 (Windows 10) |
| Локальная | Administrator | DC01 (WindowsServer 2025) |
| Домен (kooler.local) | Ko0ler | — |
| Домен (kooler.local) | user1 | — |
