

libpeconv
 hasherezade/libpeconv
Пользовательская библиотека для загрузки и манипуляции PE-файлами, предназначенная для ручного маппинга, перехвата IAT, дампа памяти и пересборки…
memory-forensicsreverse-engineeringshellcode+4
1.4k
hasherezade/libpeconvПользовательская библиотека для загрузки и манипуляции PE-файлами, предназначенная для ручного маппинга, перехвата IAT, дампа памяти и пересборки…
 meirwah/awesome-incident-response
Курируемый каталог инструментов для реагирования на инциденты и цифровой криминалистики (DFIR), включая криминалистику памяти и дисков, сбор улик,…
 google/timesketch
Совместная платформа анализа криминалистических таймлайнов для загрузки, поиска и аннотирования журналов событий в целях поддержки реагирования на…
 microsoft/avml
Портативный инструмент сбора оперативной памяти Linux для криминалистики и реагирования на инциденты, снимающий совместимые с LiME образы с…
 securityronin/memory-forensic
Исследуйте любой дамп памяти. Найдите скрытое. Форензика ядра Linux + Windows из одного статического Rust-бинарника — Python не требуется.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Реверс-инжиниринг анализ дроппера GCleaner, вредоносной программы, использующей устойчивую C2-инфраструктуру, загрузку драйверов ядра, выполнение…
 cenobyte-vincit/memdumper
Злоупотребляет энтайтлментами отладчика macOS и переменной DYLD_INSERT_LIBRARIES для снятия дампа памяти запущенного процесса или поиска по ней,…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…
 pugazhendii22/keepass-exfil-forensics
Райтап по сетевой криминалистике + инструментарий для DFIR-задания TryHackMe: разворачивает цепочку эксфильтрации hex→Base64→XOR из PCAP-трафика,…
 hasherezade/mal_unpack
Динамический распаковщик на основе PE-sieve
 withsecurelabs/garbageman
GarbageMan — это набор инструментов для анализа .NET-бинарных файлов с помощью анализа кучи.
 reverseclabs/physmem2profit
Physmem2profit может использоваться для создания минидампа процесса LSASS на целевом хосте путём удалённого анализа физической памяти
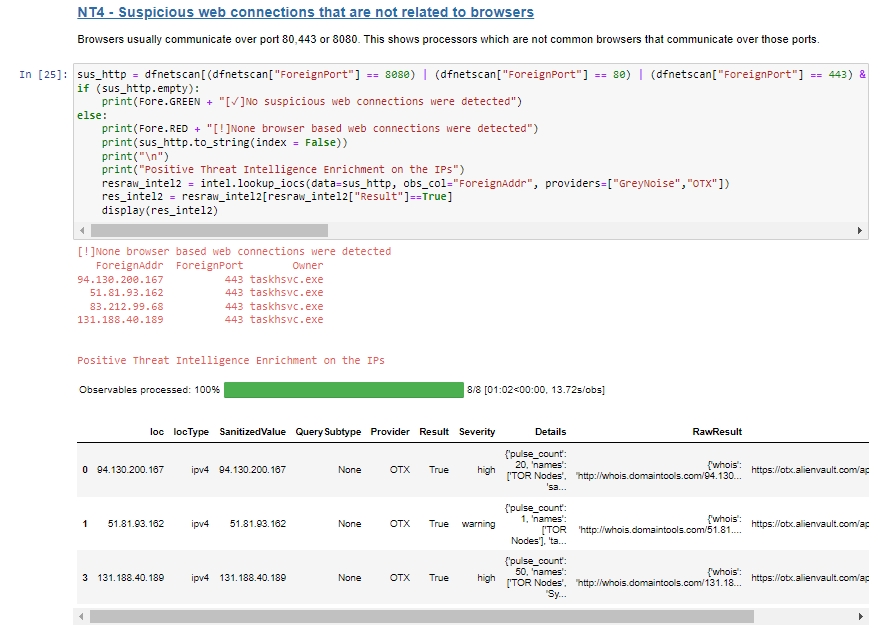 blueteam0ps/memoptix
Jupyter notebook для помощи в анализе выходных данных, генерируемых фреймворком извлечения памяти Volatility.
 hackmichnet/aztokenfinder
Наступательная утилита для сбора токенов, которая ищет токены JWT Azure AD/O365 в памяти x64-процессов и файлах кэша TokenBroker в Office, Edge,…
 zer0yu/awesome-cobaltstrike
Список Awesome-ресурсов по CobaltStrike
 controlplaneio/truffleproc
truffleproc — охота за секретами в памяти процессов (гибрид TruffleHog и gdb)
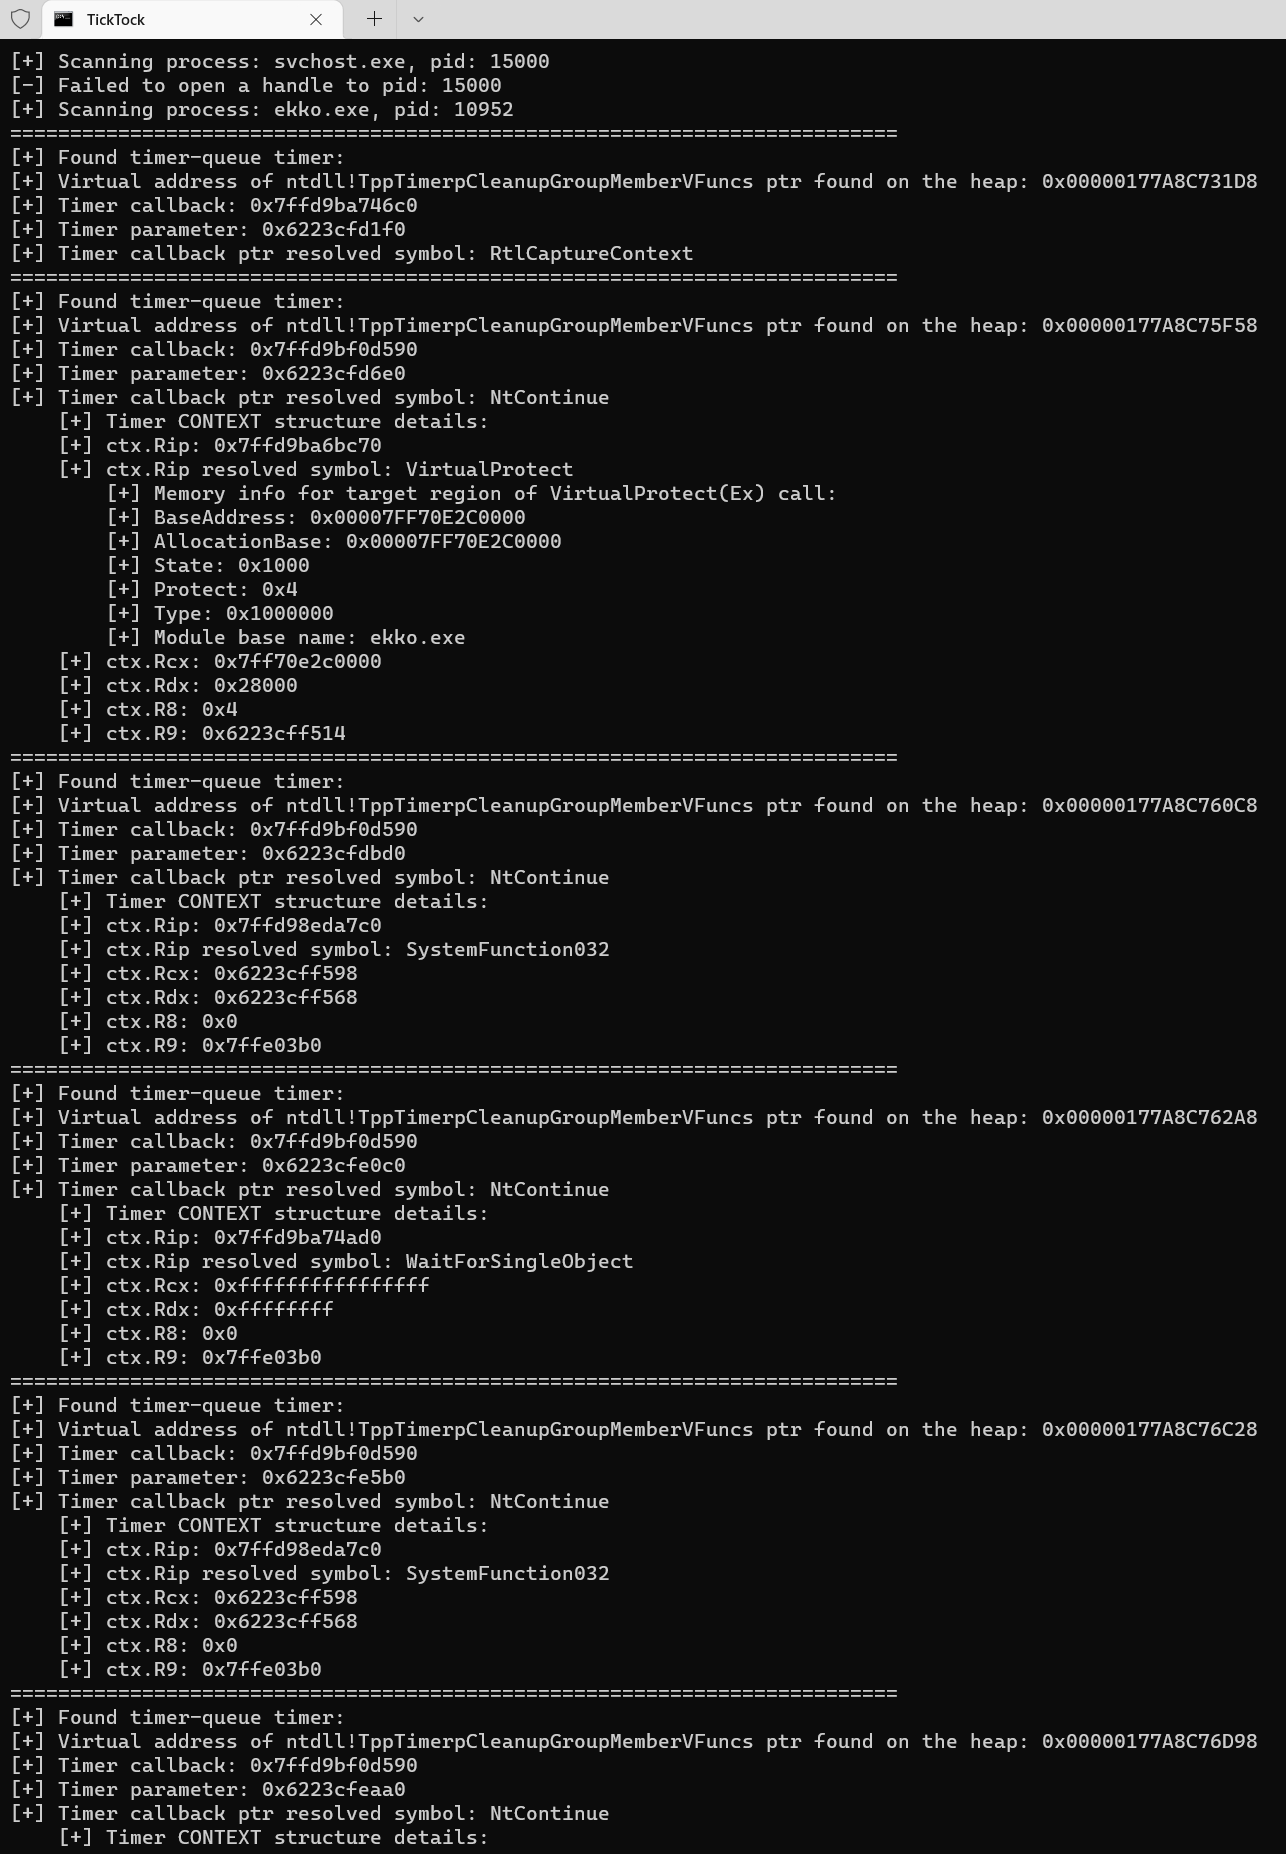 withsecurelabs/ticktock
Перечисляет таймеры очереди таймеров Windows для обнаружения обфускации сна Ekko, помогая криминалистическому анализу памяти и анализу вредоносных…
 crowdstrike/supermem
Скрипт на Python, разработанный для обработки образов памяти Windows на основе типа триажа.