Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis — Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и извлечение полезной нагрузки объемом 7200 КБ. | Kitploit
Инструменты/GitHubGitHub/kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Криминалистика памятиМеханизмы персистентностиОбратная инженерияЭксфильтрация данныхАнализ вредоносных программКомандование и УправлениеРазведка угроз
GitHub
Поделиться
kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и извлечение полезной нагрузки объемом 7200 КБ.

Репозиторий
1523 месяцев назадЕщё не проверено

1. C2-подключение – IP 198.46.86.63

Сетевой анализ показывает, что RedLine Stealer устанавливает соединение с удалённым IP-адресом 198.46.86.63. Этот IP, вероятно, является сервером управления (C2) вредоносной программы, используемым для кражи данных и доставки команд.

Ключевые наблюдения:

  • IP-адрес: 198.46.86.63
  • Протокол: Вероятно, HTTP/HTTPS (основано на типичном поведении RedLine).
  • Назначение: C2-взаимодействие для передачи украденных данных (учётные данные, куки-файлы, криптовалютные кошельки).

Почему это важно:

  • Инфраструктура C2: Этот IP можно использовать для отслеживания происхождения вредоносной программы.
  • Обнаружение: Средства сетевой защиты могут заблокировать этот IP.
  • Эксфильтрация: Все украденные данные отправляются на этот сервер.

Визуальная иллюстрация:

Подключение RedLine Stealer к C2 Вид сетевого монитора, показывающий подключение RedLine Stealer к 198.46.86.63.

2. Блок памяти полезной нагрузки – область RW 7200 КБ

Process Hacker показывает большой блок памяти PAGE_READWRITE (7200 КБ) в процессе RedLine Stealer. Эта область помечена как Private и содержит полезную нагрузку вредоносной программы, вероятно, включающую украденные данные, конфигурацию и исполняемый код.

Ключевые наблюдения:

  • Размер: 7200 КБ (7.2 МБ)
  • Тип: Private (не сопоставлен с файлом)
  • Защита: PAGE_READWRITE (чтение/запись, не исполняемый)
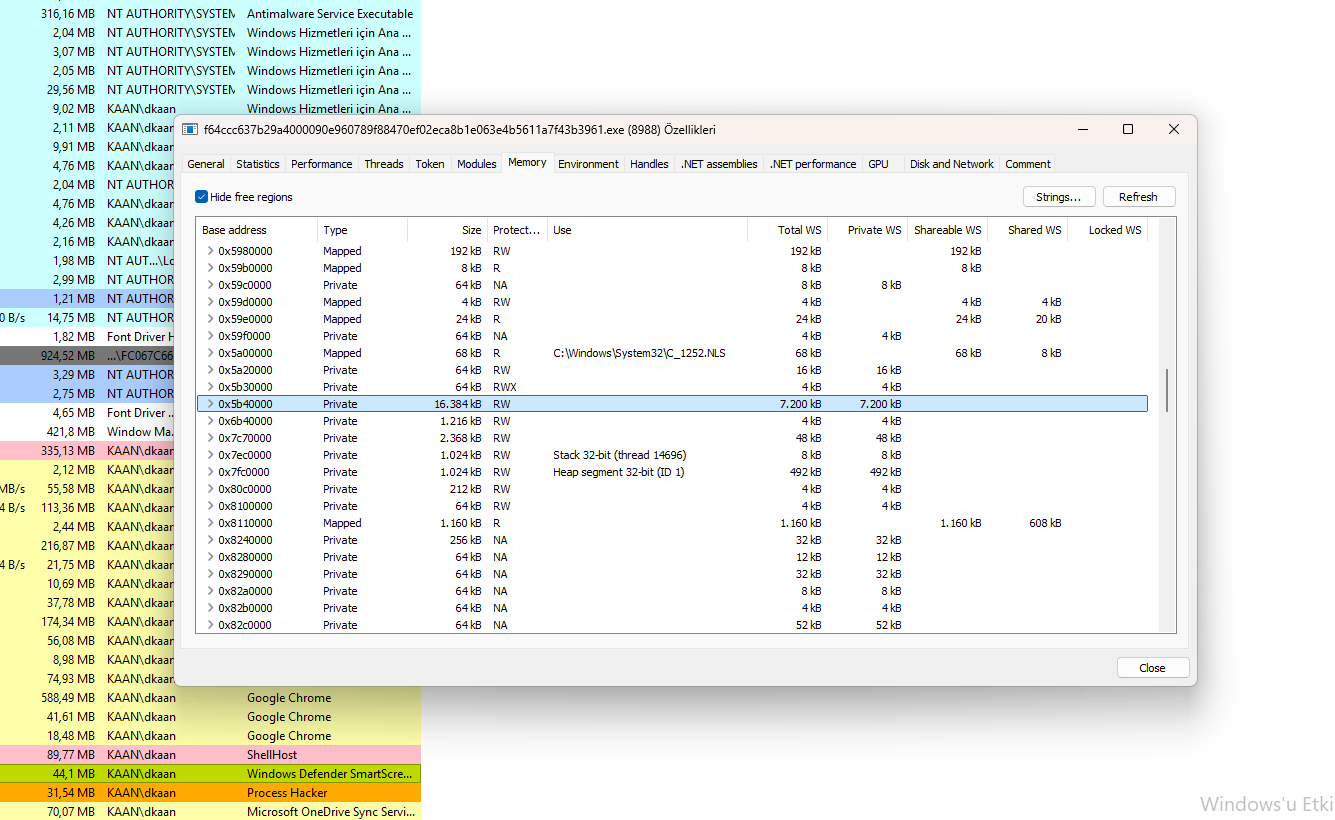
  • Назначение: Вероятно, хранит основную полезную нагрузку (процедуры кражи данных, связь с C2 и т.д.)

Почему это важно:

  • Хранение полезной нагрузки: Этот блок содержит основной вредоносный код.
  • Обфускация: Данные могут быть зашифрованы или сжаты для обхода обнаружения.
  • Криминалистический анализ памяти: Снятие дампа этой области может раскрыть полный код вредоносной программы.

Визуальная иллюстрация:

Блок памяти полезной нагрузки RedLine Stealer Вид Process Hacker, показывающий блок памяти PAGE_READWRITE на 7200 КБ, содержащий полезную нагрузку.

3. Резервный C2 – tempuri.org

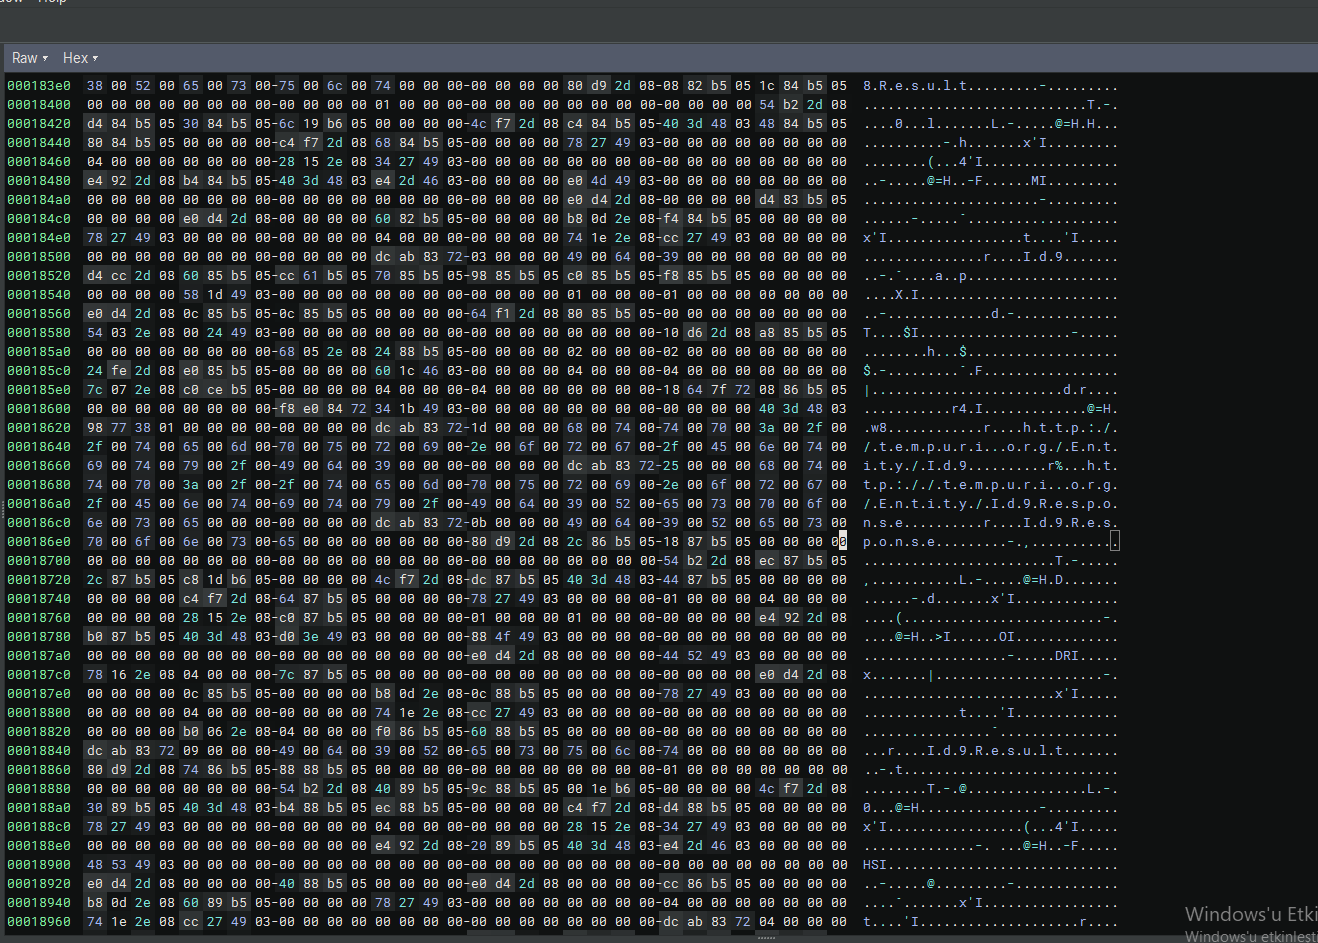
Анализ Binary Ninja выявляет второй C2-сервер: tempuri.org. Вероятно, он служит резервным или альтернативным адресом C2 на случай, если основной сервер (198.46.86.63) недоступен.

Ключевые обнаруженные строки:

  • tempuri.org – резервный C2-сервер.
  • Entity/Id9.Result – конечная точка для отправки украденных данных.
  • Id9.Response – конечная точка для получения команд C2 или подтверждений.

Почему это важно:

  • Резервирование: Резервный C2 обеспечивает продолжение эксфильтрации данных, даже если основной сервер заблокирован.
  • Эксфильтрация: Entity/Id9.Result, вероятно, используется для отправки украденных учётных данных, куки-файлов и криптовалютных кошельков.
  • Обнаружение: Этот домен можно заблокировать, чтобы нарушить связь вредоносной программы.

Визуальная иллюстрация:

Резервный C2 RedLine Stealer Вид Binary Ninja, показывающий tempuri.org как резервный C2-сервер с конечной точкой Entity/Id9.Result.

4. Системная конфигурация и персистентность

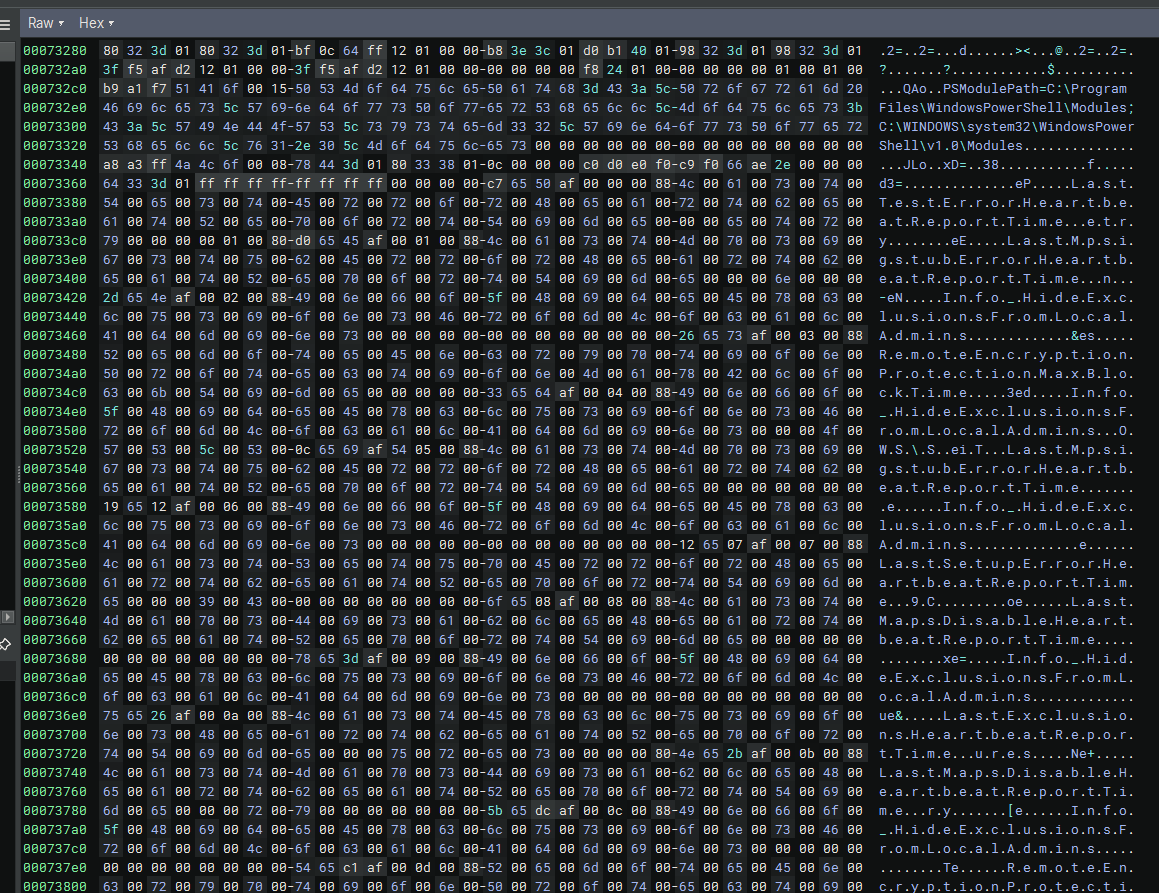
Анализ Binary Ninja показывает, что RedLine Stealer собирает настройки системной конфигурации и использует их для персистентности и обхода защит.

Ключевые обнаруженные строки:

  • PSModulePath – путь к модулям PowerShell для выполнения команд.
  • HideExclusionsFromLocalAdmins – скрывает исключения Защитника Windows.
  • RemoteEncryptionProtectionMaxBlockTime – управляет временем защиты шифрования.
  • LastMapsDisableHeartbeatReportTime – передача сигналов (heartbeat) для связи с C2.
  • LastSetupErrorHeartbeatReportTime – отправка сообщений об ошибках на C2.
Почему это важно:

  • Выполнение PowerShell: Вредоносная программа может запускать сценарии PowerShell.
  • Обход защит: Скрытие исключений помогает избегать обнаружения антивирусом.
  • Персистентность: Отчёты heartbeat указывают на активную связь с C2.

Визуальная иллюстрация:

Системная конфигурация RedLine Stealer Вид Binary Ninja, показывающий путь PowerShell, настройки Защитника Windows и отчёты heartbeat.

5. Манипуляция Windows Defender Exploit Guard

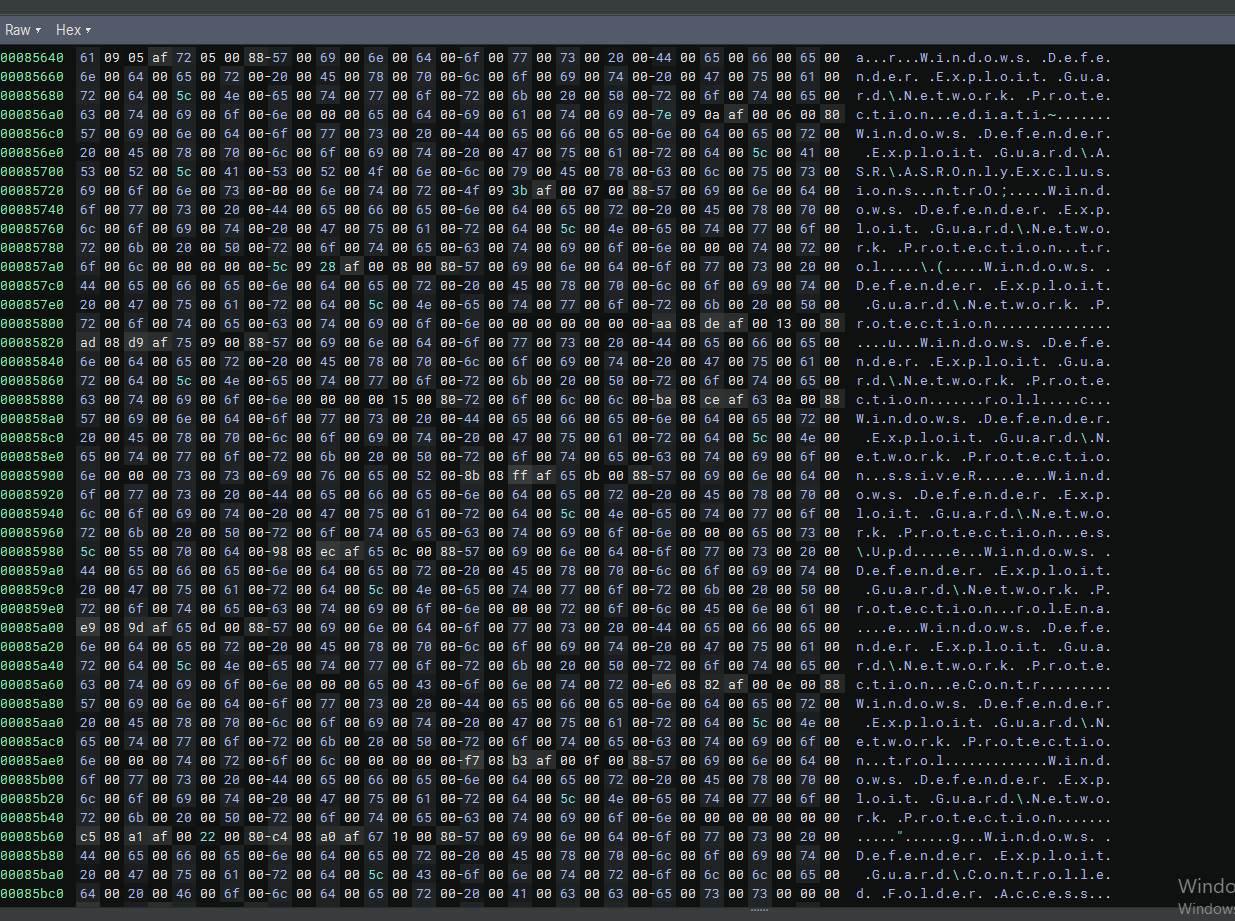
Анализ Binary Ninja показывает, что RedLine Stealer манипулирует несколькими настройками Windows Defender Exploit Guard, чтобы отключить функции защиты и добавить исключения.

Ключевые обнаруженные строки:

  • Windows Defender Exploit Guard\Network Protection – отключает сетевую защиту (например, блокировку вредоносных IP/доменов).
  • ASR\ASROnlyExclusions – добавляет исключения в правила уменьшения поверхности атаки (ASR), не позволяя Defender блокировать определённые файлы или процессы.
  • Controlled Folder Access – изменяет доступ к защищённым папкам, потенциально обходя защиту от программ-вымогателей.
  • Windows Defender Exploit Guard\Controlled Folder Access\Allowed Applications – добавляет вредоносную программу в список разрешённых приложений, позволяя ей изменять защищённые папки.
  • Windows Defender Exploit Guard\Network Protection\Blocked URLs – удаляет или изменяет заблокированные URL-адреса для разрешения связи с C2.
  • Windows Defender Exploit Guard\ASR\Rules – отключает определённые правила ASR, которые могут обнаружить поведение вредоносной программы.
Почему это важно:

  • Обход защит: Отключение сетевой защиты и правил ASR помогает вредоносной программе избегать обнаружения.
  • Персистентность: Добавление исключений позволяет вредоносной программе сохранять файлы и изменять системные настройки без блокировки.
  • Связь с C2: Удаление заблокированных URL-адресов гарантирует, что вредоносная программа сможет без помех подключаться к своему C2-серверу.
  • Обход защиты от программ-вымогателей: Изменение доступа к защищённым папкам помогает обходить механизмы защиты от программ-вымогателей.

Визуальная иллюстрация:

Манипуляция Defender Exploit Guard в RedLine Stealer Вид Binary Ninja, показывающий несколько строк Windows Defender Exploit Guard.

Заключение

Этот анализ выявил RedLine Stealer — похититель информации на основе .NET, сочетающий продвинутые методы обхода защит, несколько C2-серверов и широкие возможности кражи данных.

Основные выводы:

  • Связь с C2: Основной C2: 198.46.86.63, резервный: tempuri.org.
  • Хранение полезной нагрузки: Блок памяти PAGE_READWRITE на 7200 КБ содержит основную полезную нагрузку.
  • Обход Defender: Манипулирует настройками Windows Defender Exploit Guard (Network Protection, ASR, Controlled Folder Access).
  • Конфигурация .NET: Использует стандартные разделы конфигурации .NET для управления настройками.
  • Кража данных: Похищает учётные данные, куки-файлы, криптовалютные кошельки и системную информацию.

Рекомендации по обнаружению:

  • Заблокируйте C2-домены: 198.46.86.63 и tempuri.org.
  • Отслеживайте блоки памяти PAGE_READWRITE размером более 5 МБ в подозрительных процессах.
  • Обнаруживайте изменения реестра Windows Defender Exploit Guard.
  • Отслеживайте разделы конфигурации .NET (System.Configuration) в необычных процессах.

Загрузка образца

Проанализированный образец RedLine Stealer доступен на MalwareBazaar для тех, кто хочет провести собственный анализ:


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






