
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Фаззинг — Инструменты — Страница 26 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
591 результатов
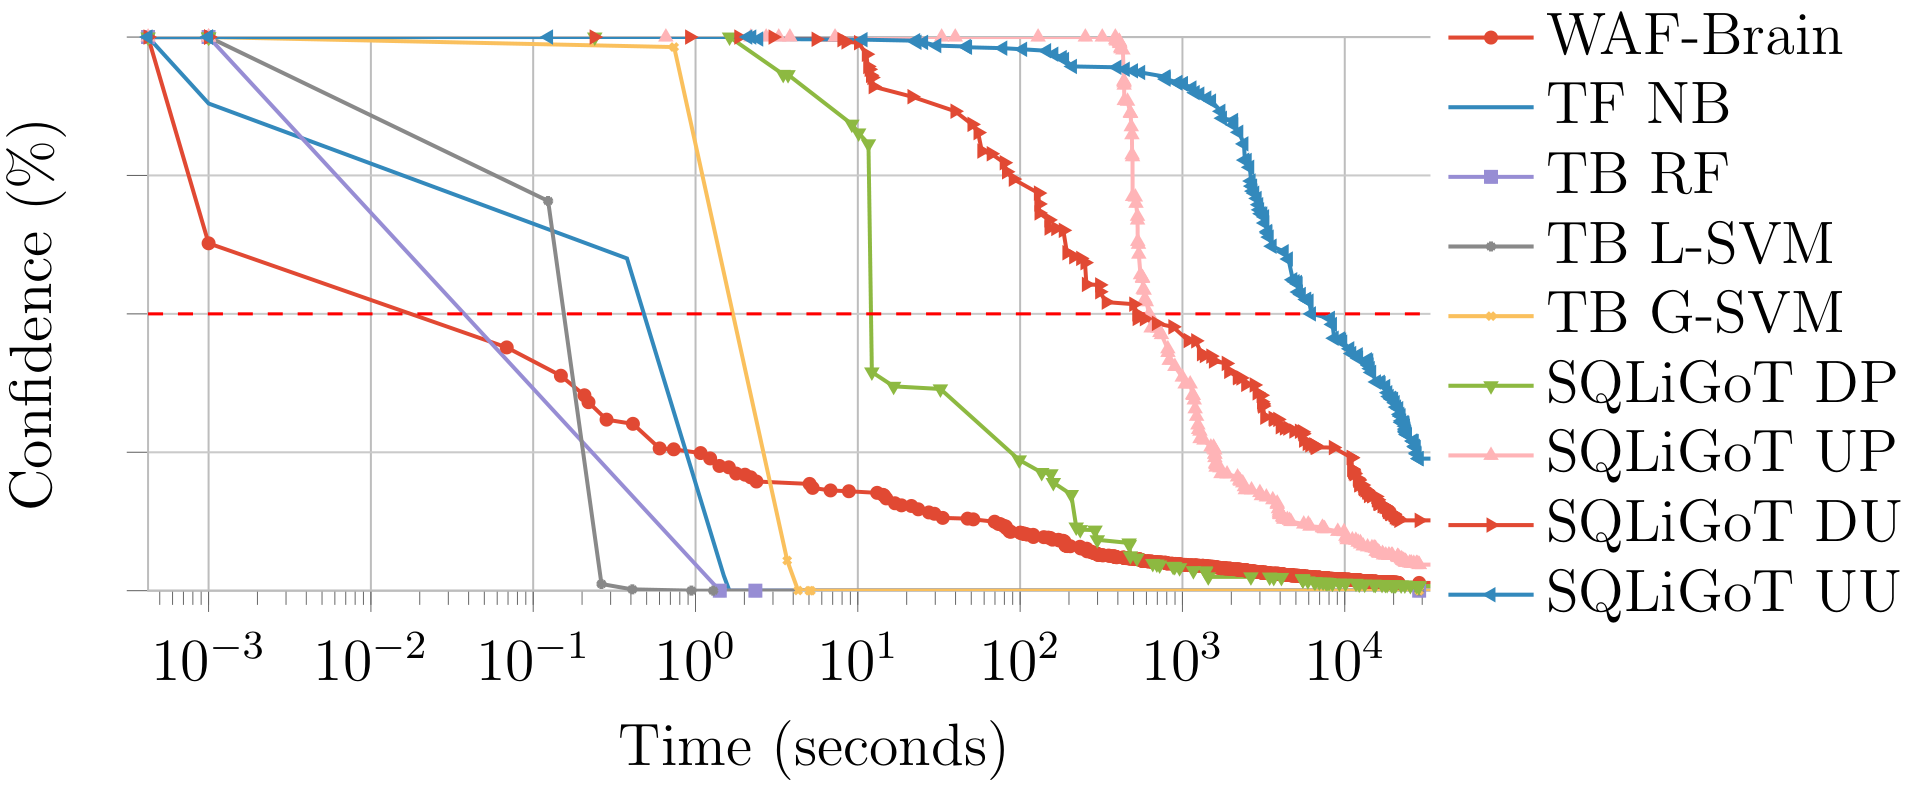
WAF-A-MoLE preview

WAF-A-MoLE

GitHubavalz/waf-a-mole

Управляемый фаззер на основе мутаций для межсетевых экранов веб-приложений на основе машинного обучения
waf-bypassweb-securityfuzzing+2
2052 лет назад
lazyrecon preview

lazyrecon

GitHubstorenth/lazyrecon

Скрипт Wicked sick v2.0 предназначен для автоматизации процесса разведки в организованном порядке.
osintreconnaissancevulnerability-scanners+4
1493 лет назад
medusa preview

medusa

GitHubch0pin/medusa

Мобильный краевой динамический унифицированный анализ безопасности
android-securitydynamic-analysis-sandboxingios-security+8
2.3k4 дней назад
WFH preview

WFH

GitHubconscioushacker/wfh

Инструмент динамического анализа на базе Frida, который автоматически выявляет уязвимости перехвата DLL и COM в исполняемых файлах Windows с помощью…
dynamic-analysis-sandboxingexploitationfuzzing+1
4364 лет назад
inter-recon preview

inter-recon

GitHubinternon/inter-recon

Скрипт для автоматического начального веб-сканирования и разведки уязвимостей
reconnaissancevulnerability-scannersport-scanning+7
85 лет назад
DELTA preview

DELTA

GitHubseungsoo-lee/delta

PROJECT DELTA: Фреймворк оценки безопасности SDN
penetration-testing-frameworksexploit-frameworksvulnerability-analysis+2
926 лет назад
ppfuzz preview

ppfuzz

GitHubdwisiswant0/ppfuzz

Быстрый инструмент для сканирования уязвимости прототипного загрязнения на стороне клиента, написанный на Rust. 🦀

vulnerability-scannersweb-securityfuzzing
6713 лет назад
exploitation-course preview

exploitation-course

GitHubashemery/exploitation-course

Курс по эксплуатации атакующего программного обеспечения
exploitationreverse-engineeringshellcode+7
2.5k3 лет назад
regexploit preview

regexploit

GitHubdoyensec/regexploit

Находит регулярные выражения, уязвимые для ReDoS (атака отказа в обслуживании через регулярные выражения).

static-code-analysisvulnerability-analysisfuzzing
8485 лет назад
unicorn preview

unicorn

GitHubunicorn-engine/unicorn

Фреймворк эмулятора процессора Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
embedded-systems-securityreverse-engineeringdebuggers+7
9.2k8 месяцев назад
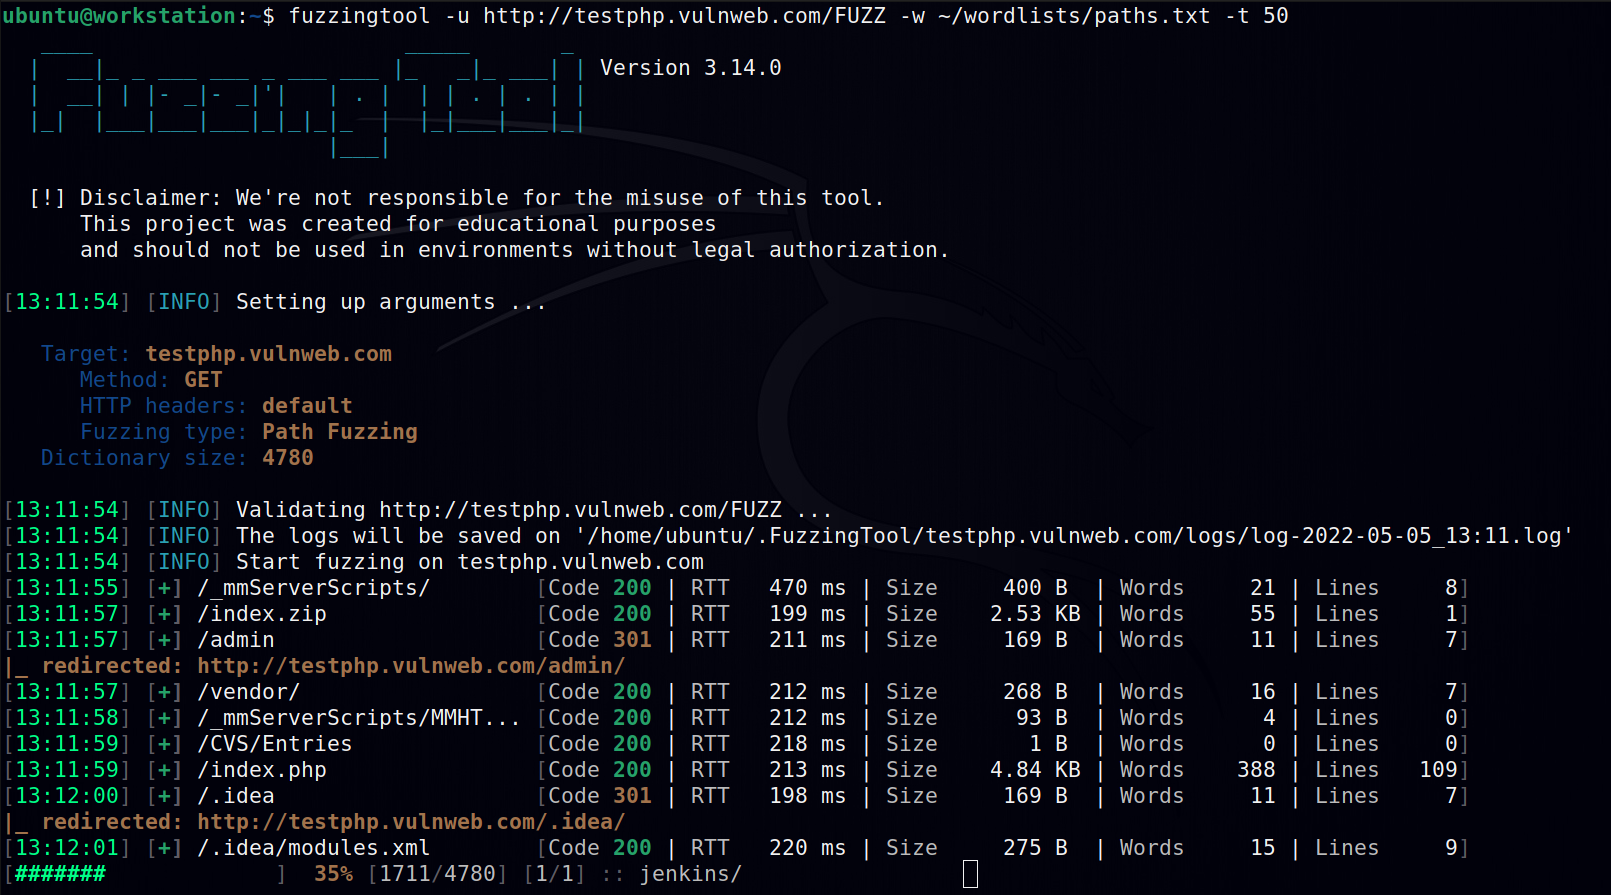
FuzzingTool preview

FuzzingTool

GitHubnescau-ufla/fuzzingtool

Программное обеспечение для фаззинга, используемое в пентестинге веб-приложений.
vulnerability-scannersweb-securityfuzzing+1
1784 лет назад
nemesis preview

nemesis

GitHublibnet/nemesis

Утилита командной строки для создания и инъекции сетевых пакетов
packet-sniffing-analysisexploitationfuzzing+2
5253 лет назад
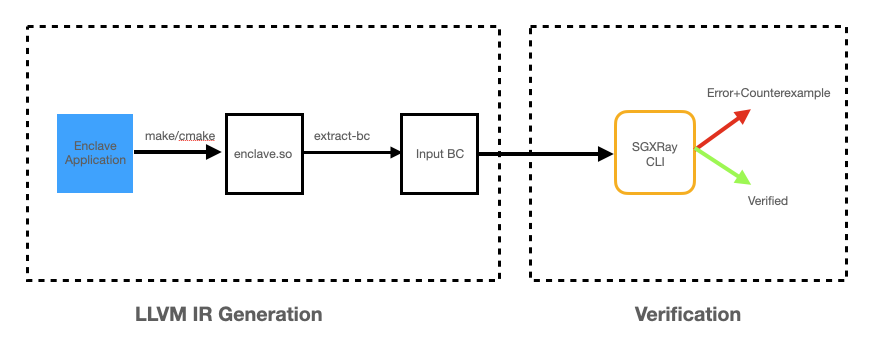
sgxray preview

sgxray

GitHubbaiduxlab/sgxray

Инструмент автоматического рассуждения на основе верификатора SMACK, который обнаруживает ошибки в анклавах SGX, вызванные нарушениями доверенной…
static-analysisvulnerability-analysisfuzzing+2
435 лет назад
fpicker preview

fpicker

GitHubttdennis/fpicker

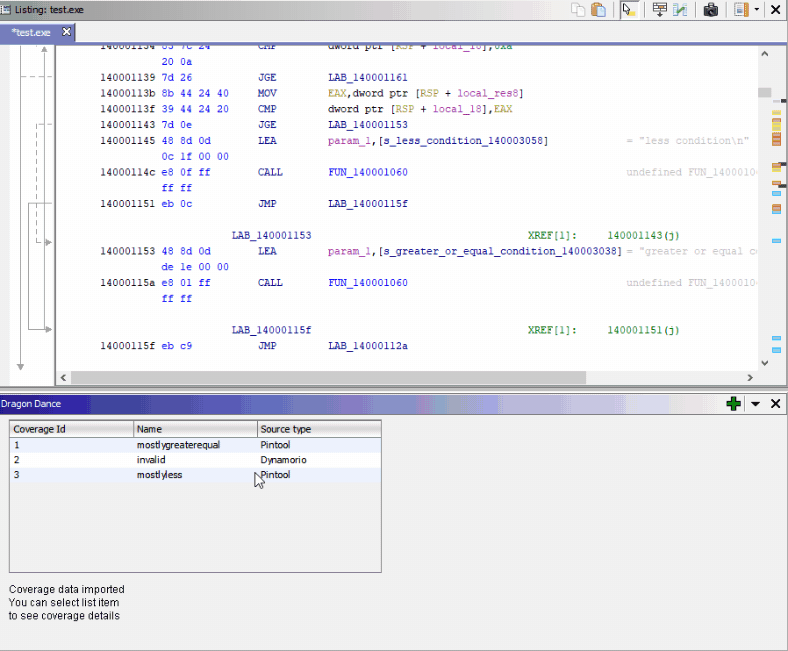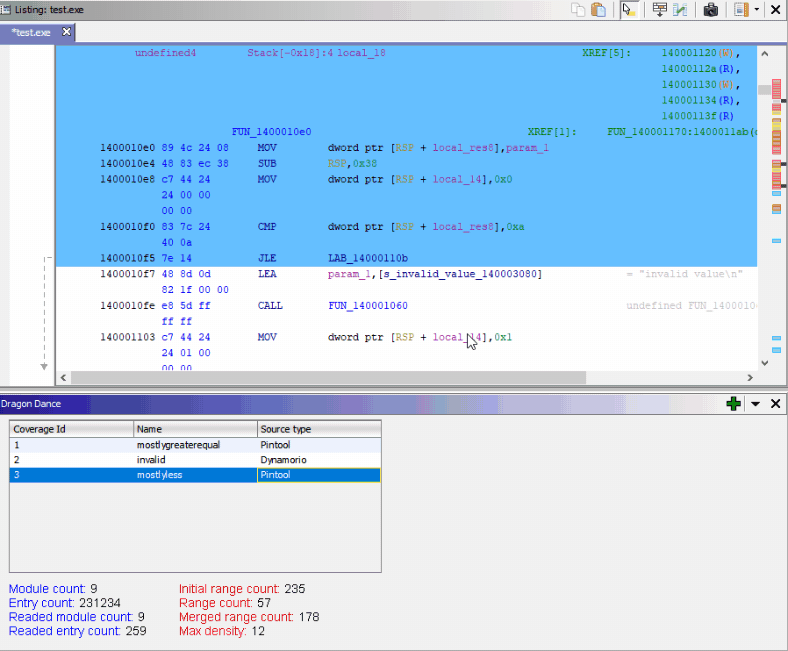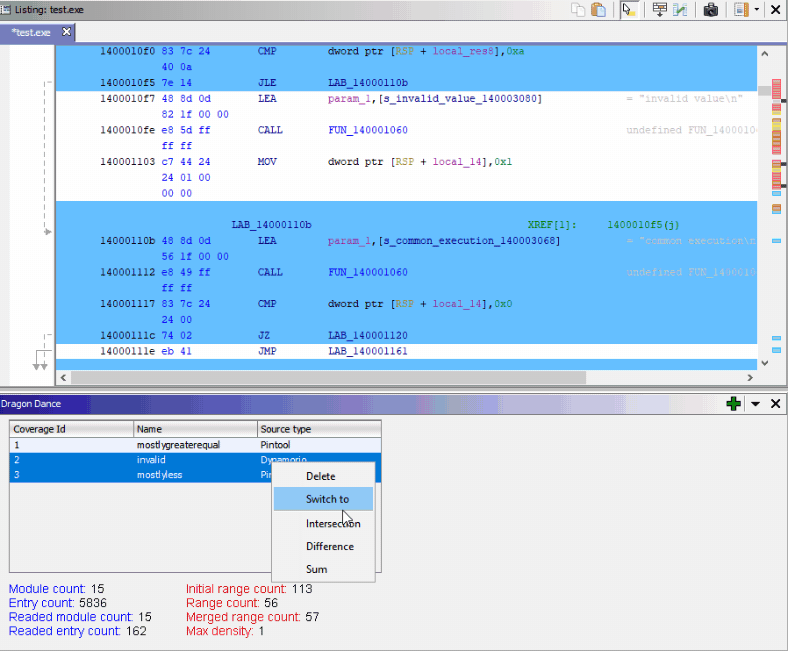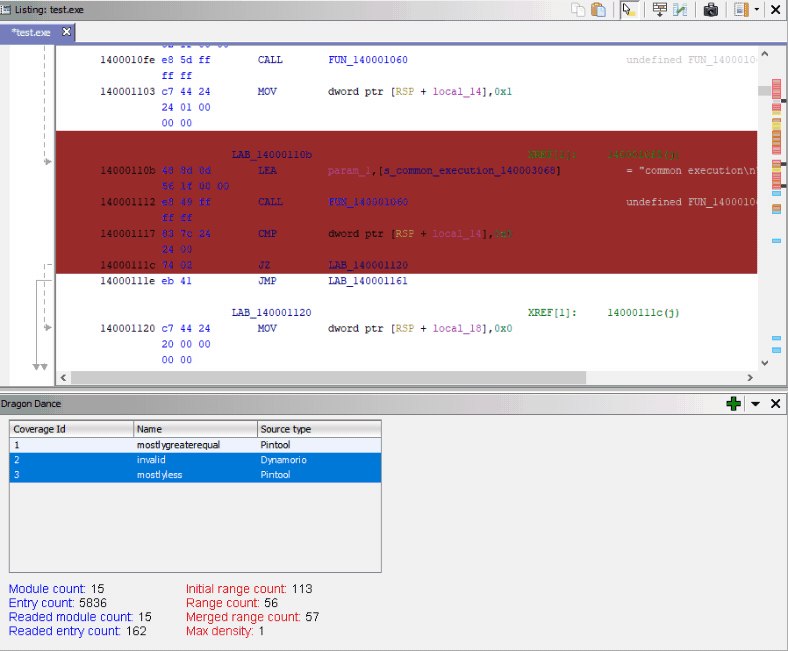
Набор инструментов для внутрипроцессного фаззинга на основе Frida с прокси AFL++, отдельными активным/пассивным режимами и обменом через разделяемую…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+2
2961 год назад
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

Плагин для визуализации покрытия двоичного кода для Ghidra
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
3005 лет назад
erebus preview

erebus

GitHubethicalhackingplayground/erebus

Erebus — это быстрый инструмент для сканирования уязвимостей на основе параметров, использующий шаблонный движок на базе Yaml, как у nuclei.
vulnerability-scannersweb-vulnerability-scannersweb-proxies-interception+4
1345 лет назад
autoharness preview

autoharness

GitHubparikhakshat/autoharness

Инструмент, который автоматически создаёт фаззинг-обёртки на основе библиотеки
vulnerability-analysiscode-analysisfuzzing+1
2934 лет назад
pFuzz preview

pFuzz

GitHubredsection/pfuzz

Модульный фаззер для обхода WAF с поддержкой многопоточности, манипуляции запросами и кодирования полезной нагрузки для тестирования веб-приложений…

waf-bypassweb-securityfuzzing+2
1615 лет назад
Назад1…252627…33Вперёд