Erebus — это быстрый инструмент для сканирования уязвимостей на основе параметров, использующий шаблонный движок на базе Yaml, как у nuclei.



Как • Установка • Шаблоны • Перехватчик • Использование • Присоединиться к Discord
Erebus используется для тестирования каждого параметра целей на основе YAML-шаблонов, что позволяет добиться нулевого уровня ложных срабатываний и обеспечивает быстрое сканирование большого количества хостов. Erebus предлагает множество полезных функций, включая перехватывающий прокси-сервер, который позволяет исследователям просматривать веб-страницы, переходить по ссылкам, а Erebus будет тестировать каждый параметр, проходящий через прокси.
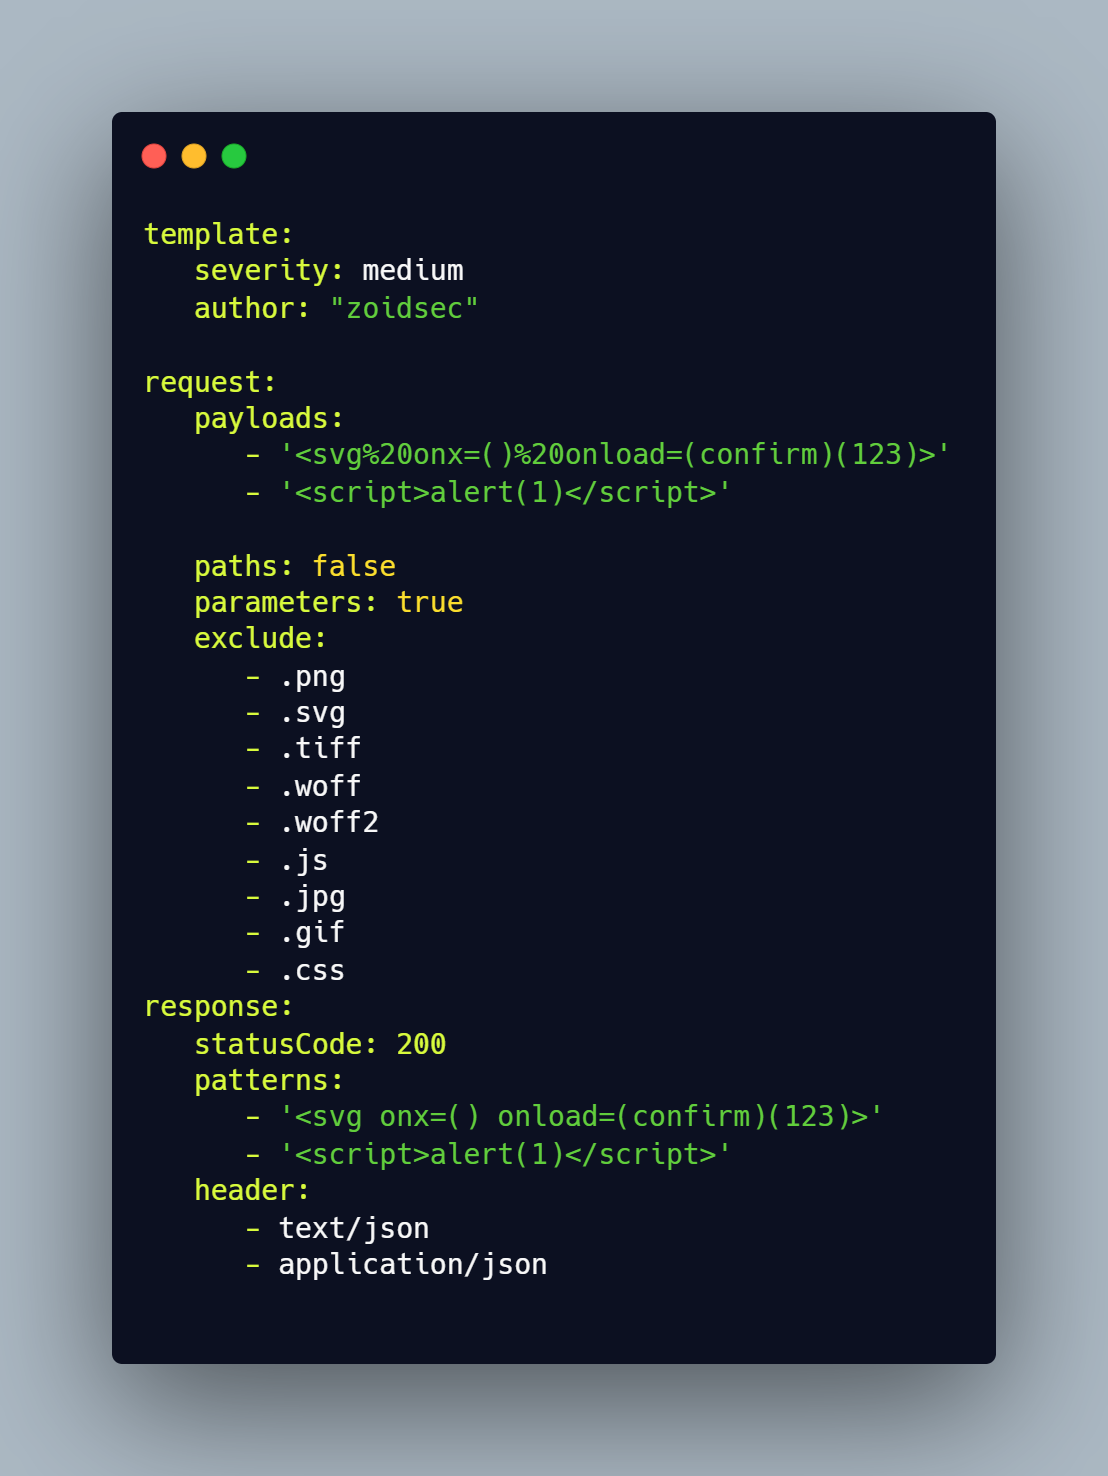
У нас есть отдельный репозиторий, где размещены различные типы шаблонов уязвимостей.
▶ GO111MODULE=off go get -u -v github.com/ethicalhackingplayground/erebus/erebus
▶ erebus -ut
Шаблоны ErebusErebus имеет встроенную поддержку автоматического обновления/загрузки шаблонов (https://github.com/ethicalhackingplayground/erebus/releases/latest). Проект Erebus-Templates содержит составленный сообществом список готовых к использованию шаблонов, которые можно применять при тестировании. Чтобы обновить шаблоны в любое время, используйте флаг |
Настройка перехватчика ErebusПеред использованием перехватчика erebus обязательно настройте прокси в браузере. Для Firefox перейдите в ▶ Настройки ▶ Основные ▶ Сетевые настройки ▶ Ручная настройка прокси В поле HTTP Proxy введите 127.0.0.1, а в поле порта — 8080. Убедитесь, что включена опция Also use this proxy for FTP and HTTPS. |
Установка SSL-сертификатов для использования HTTPSЯ предоставил сертификаты для тестирования через HTTPS. Всё, что вам нужно сделать — установить их: ▶ Настройки ▶ Приватность и Защита ▶ Сертификаты ▶ Просмотр сертификатов ▶ Импорт ▶ Выберите файл .crt в папке erebus и подтвердите установку, доверяя ему. |
erebus -h
Эта команда отобразит справку по инструменту. Ниже приведены все поддерживаемые флаги.
Usage of erebus:
  -burp-sitemap string
        scan burp xml sitemap (without base64 decoded)
  -c int
        the number of concurrent requsts (default 100)
  -crawl
        crawl through each intercepted request
  -depth int
        the crawl depth (default 5)
  -interceptor
        intercept the requests through the proxy and test each parameter
  -o string
        output results to a file
  -p string
        the port on which the interception proxy will listen on (default "8080")
  -scope string
        the scope for the proxy intercetor
  -secure
        determaines if the connection is secure or not
  -silent
        silent (only show vulnerable urls)
  -t string
        use the templates with all our yaml rules instead
  -tc string
        Use other tools by executing an os command (default "qsreplace")
  -ut
        Install or update the erebus-templates
Вот несколько примеров использования сканера Erebus в вашем тестировании.
Сканирование XSS-уязвимостей с помощью перехватывающего прокси для всех доменов PayPal в скоупе с обходом по HTTP.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -scope ".*.\.paypal.com"
Сканирование XSS-уязвимостей с помощью перехватывающего прокси для всех доменов PayPal в скоупе с обходом по HTTPS.
▶ erebus -t erebus-templates/xss-reflected.yaml -interceptor -crawl -secure -scope ".*.\.paypal.com"
Сканирование XSS-уязвимостей для списка субдоменов с помощью subfinder и Gau.
▶ echo "paypal.com" | gau | erebus -t erebus-templates/xss-reflected.yaml
Сканирование субдоменов из файла в формате https:// или http://
▶ cat alive | gau | erebus -t erebus-templates/xss-reflected.yaml

Erebus распространяется под лицензией GPL-3.0.