
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
FuzzingTool — Программное обеспечение для фаззинга, используемое в пентестинге веб-приложений. | Kitploit

Инструменты/GitHubGitHub/nescau-ufla/fuzzingtool
Сканеры уязвимостейВеб-безопасностьФаззингТестирование на Проникновение
GitHubnescau-ufla/fuzzingtool

FuzzingTool

Программное обеспечение для фаззинга, используемое в пентестинге веб-приложений.

Репозиторий
17833414 лет назадПроверено Kitploit
Поделиться


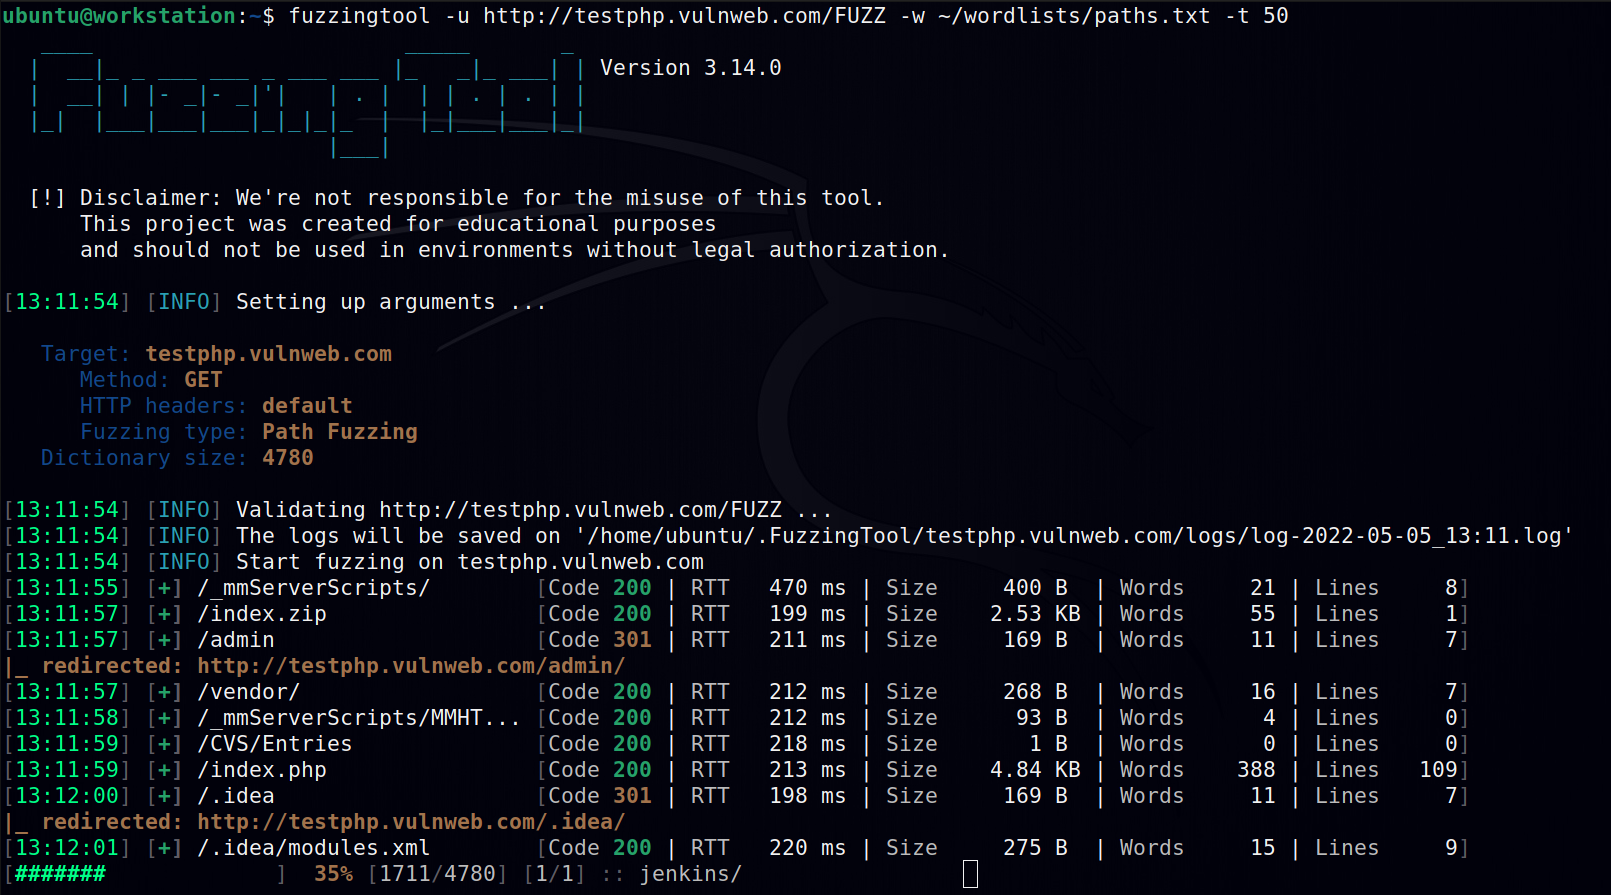
FuzzingTool — это инструмент для тестирования веб-приложений на проникновение, работающий с фаззингом. После завершения теста все потенциально уязвимые записи (и данные ответов) сохраняются в файл отчёта.

Отказ от ответственности

Мы не несём ответственности за неправильное использование этого инструмента. Этот проект создан в образовательных целях и не должен использоваться в средах без законного разрешения.

Скриншот

скриншот

Начало работы

Прежде чем приступить к тестированию на проникновение, ознакомьтесь с установкой и предварительными требованиями.

Установка из Pypi

FuzzingTool теперь на Pypi! Вы можете установить с помощью:

$ pip install FuzzingTool

Установка из исходного кода

Если вы хотите установить его вручную, скачайте последний релиз или клонируйте этот репозиторий, а также выполните следующие предварительные требования.

Предварительные требования

  • Перейдите в папку исходного кода проекта и выполните:
$ pip install -r requirements.txt

Руководство пользователя

Ознакомьтесь с руководством пользователя (список команд и примеры использования) на нашей странице wiki.

Версионирование

Мы используем SemVer для версионирования. Доступные версии можно посмотреть на странице релизов.

Авторы

  • Vitor Oriel
    • GitHub
    • Linkedin
    • Email: [email protected]

Участие

Если вы хотите внести вклад в проект FuzzingTool, пожалуйста, прочитайте CONTRIBUTING.md.

Лицензия

Этот проект лицензирован под лицензией MIT — подробности см. в LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





