
Archived
CVE-2025-57819-ioc-check
 sucuri-labs/cve-2025-57819-ioc-check
Это репозиторий содержит скрипт для проверки текущих IOCs, перечисленных в теме форума freepbx, связанной с CVE-2025-57819
ioc-managementvulnerability-analysisforensics+3
sucuri-labs/cve-2025-57819-ioc-checkЭто репозиторий содержит скрипт для проверки текущих IOCs, перечисленных в теме форума freepbx, связанной с CVE-2025-57819
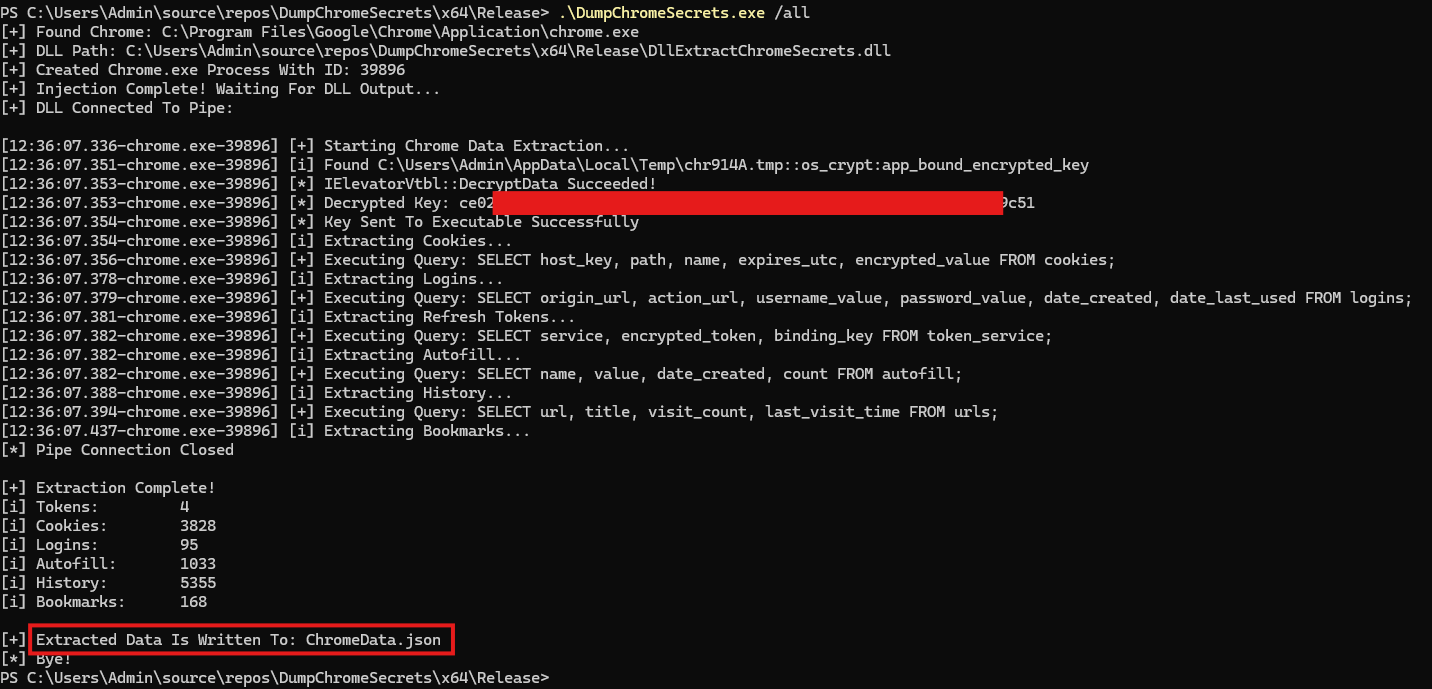 maldev-academy/dumpchromesecrets
Извлечение данных из современных версий Chrome, включая токены обновления, куки, сохранённые учётные данные, данные автозаполнения, историю…
 spipm/depixelization_poc
Depix — это PoC для техники восстановления открытого текста из пикселизированных скриншотов.
 0x0v1/audix
Audix — это инструмент PowerShell для быстрой настройки политик аудита событий Windows для мониторинга безопасности.
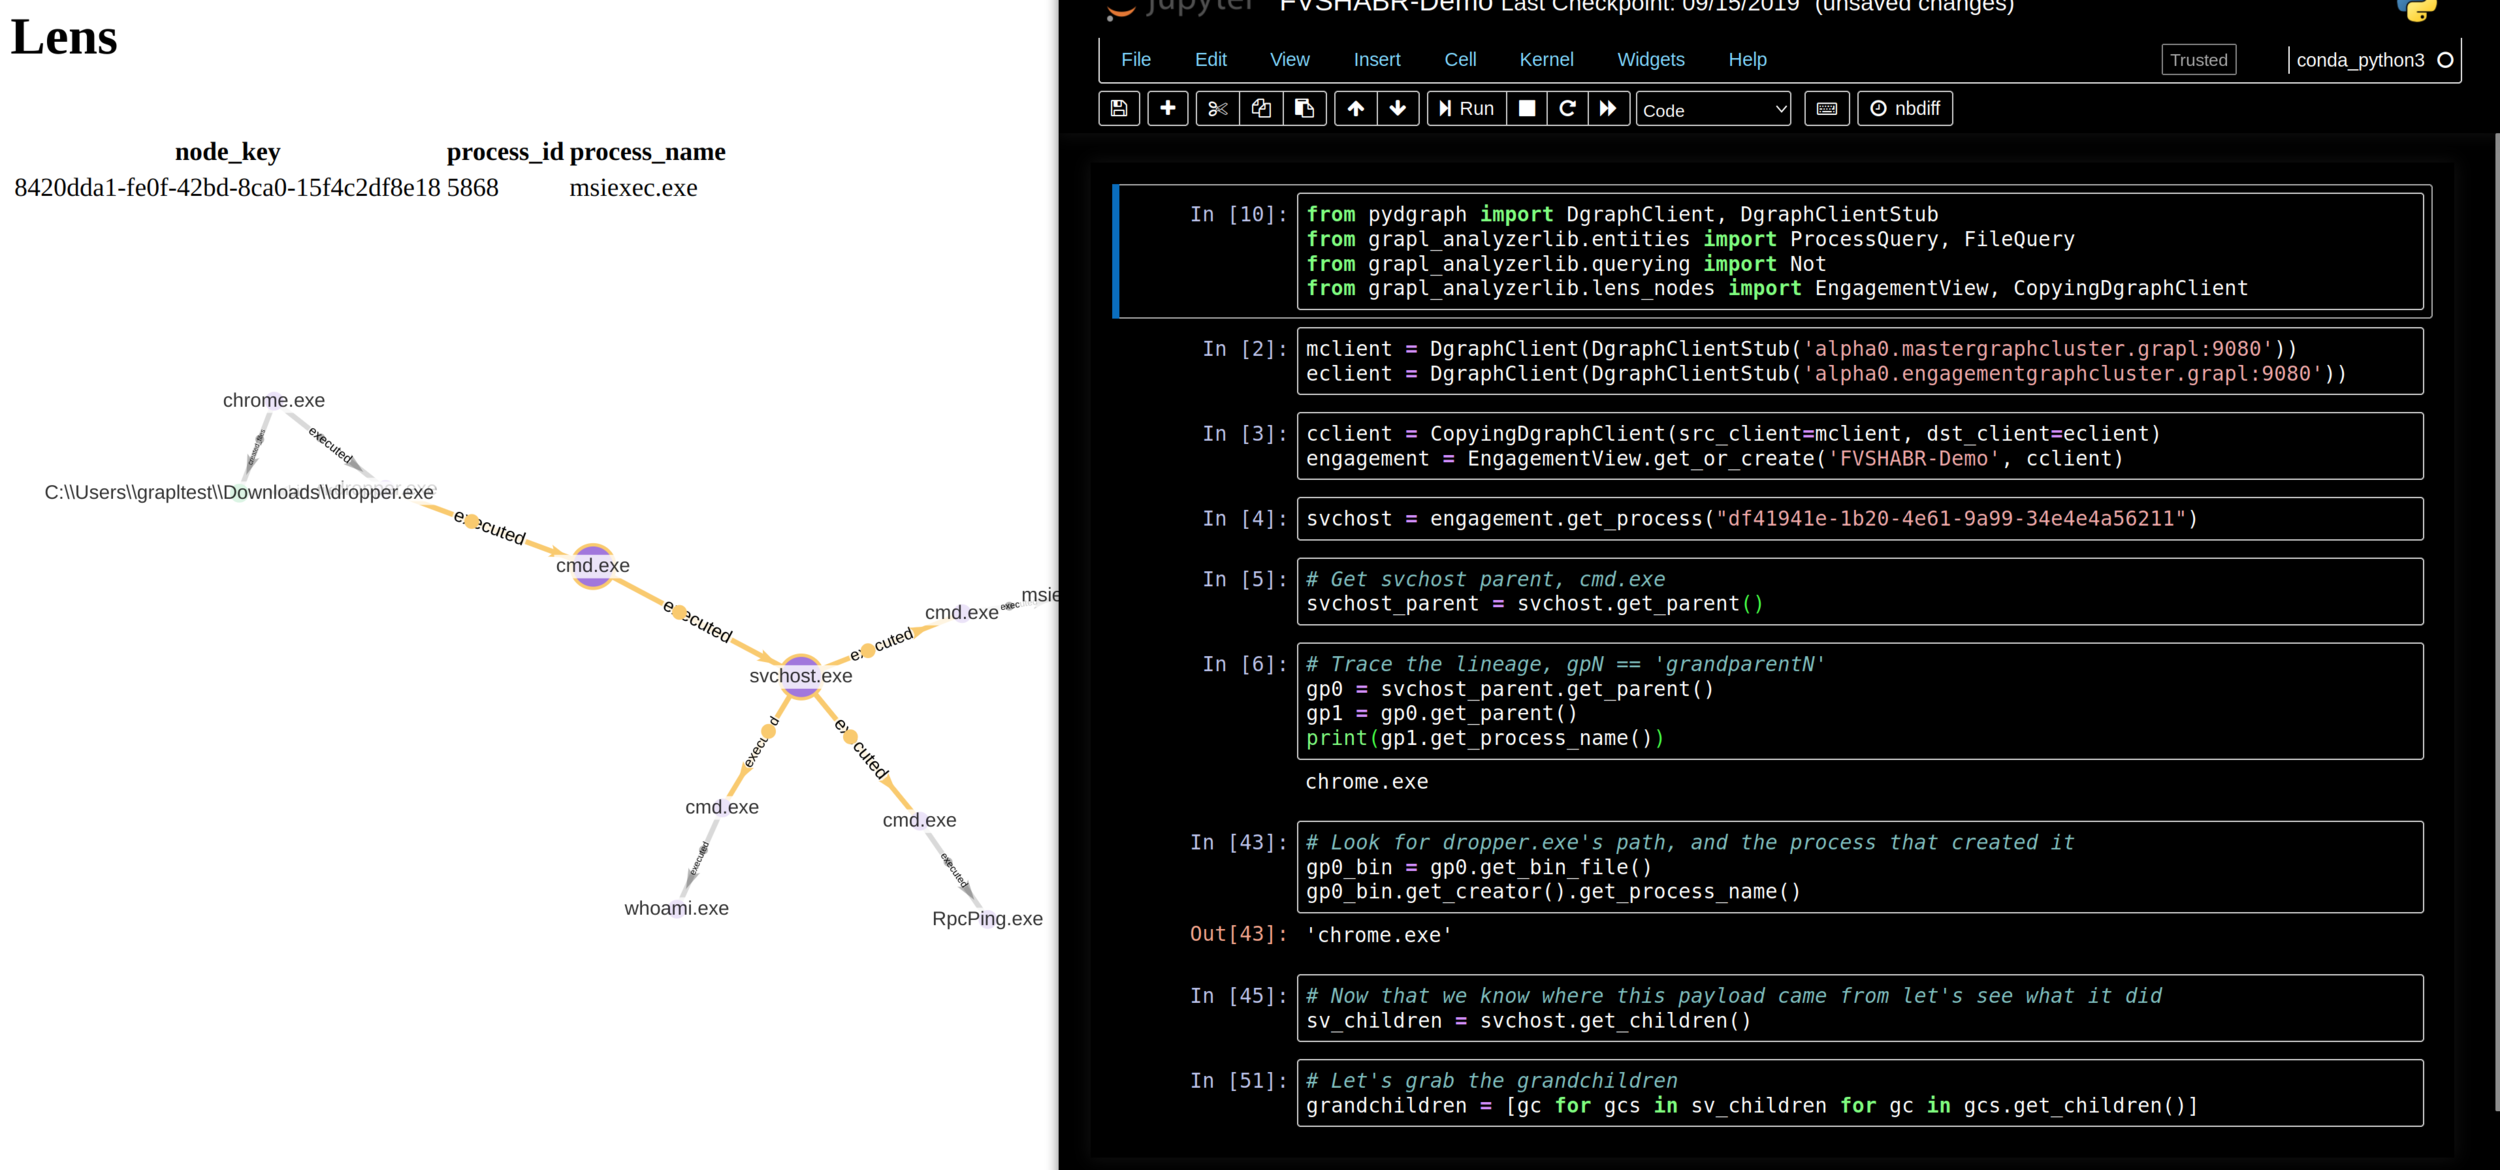 grapl-security/grapl
Графовая платформа для обнаружения и реагирования
 yelparchive/osxcollector
Инструментарий для сбора и анализа криминалистических доказательств для OS X
 mandiant/flashmingo
Автоматический анализ SWF-файлов на основе некоторых эвристик. Расширяемо с помощью плагинов.
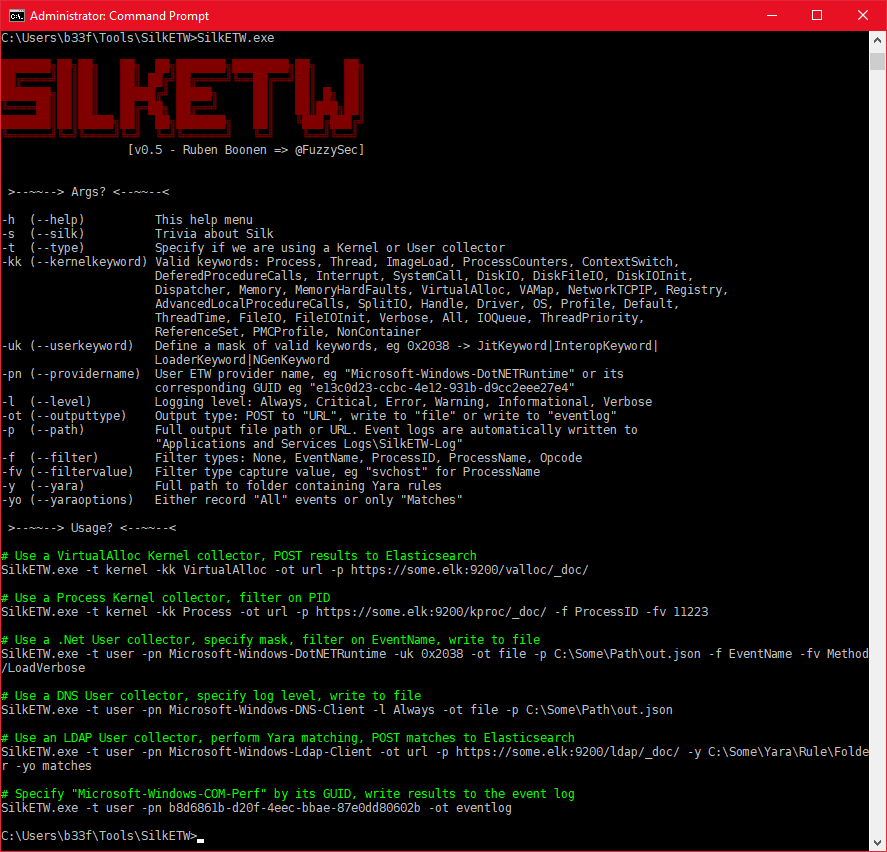 mandiant/silketw
Обёртка на C# для ETW, которая сериализует данные событий режима ядра и пользовательского режима в JSON для охоты за угрозами, анализа вредоносных…
 dnspy/dnspy
.NET-отладчик и редактор сборок
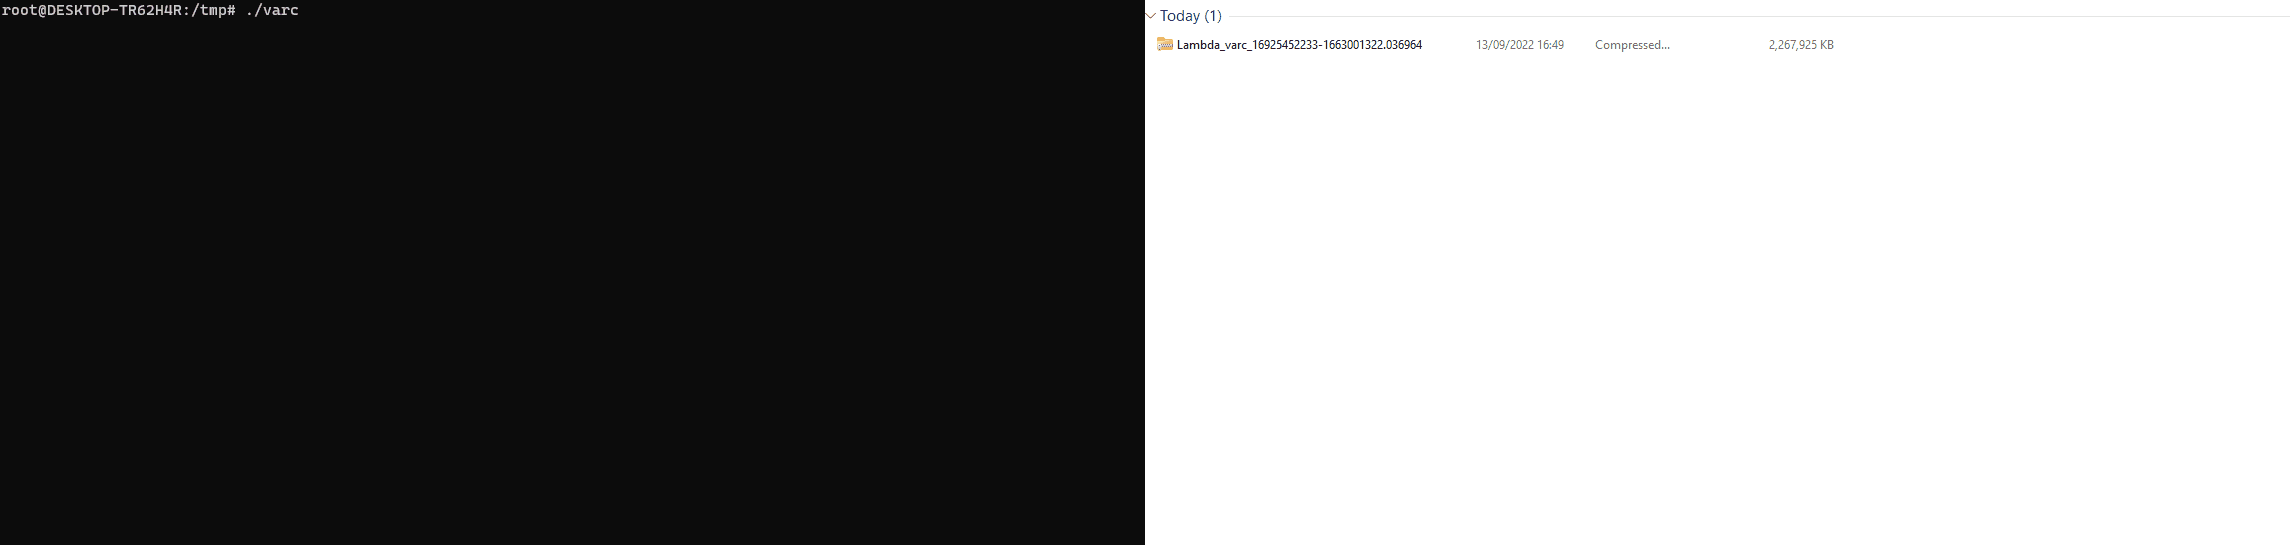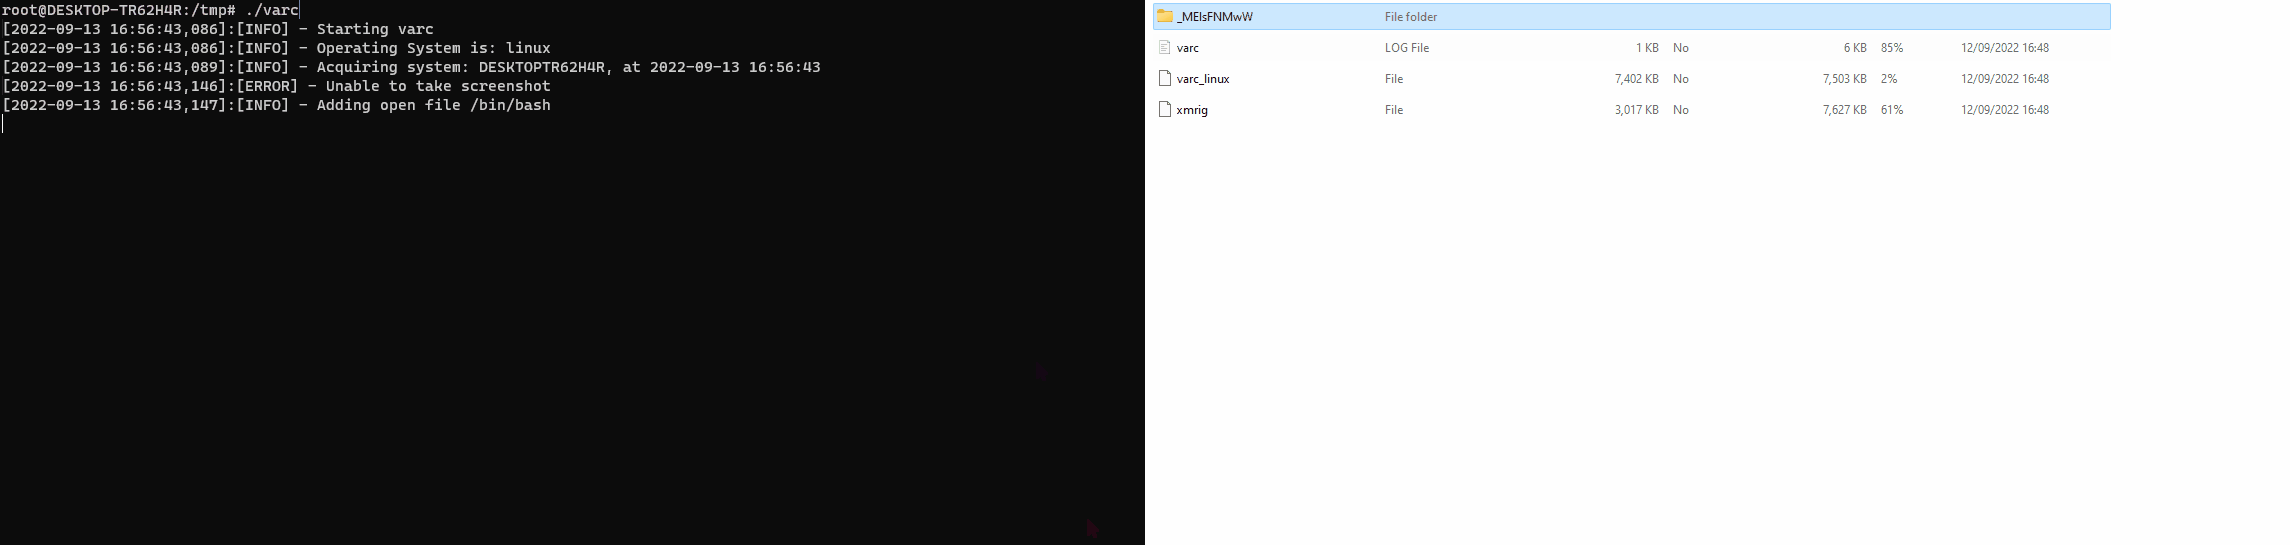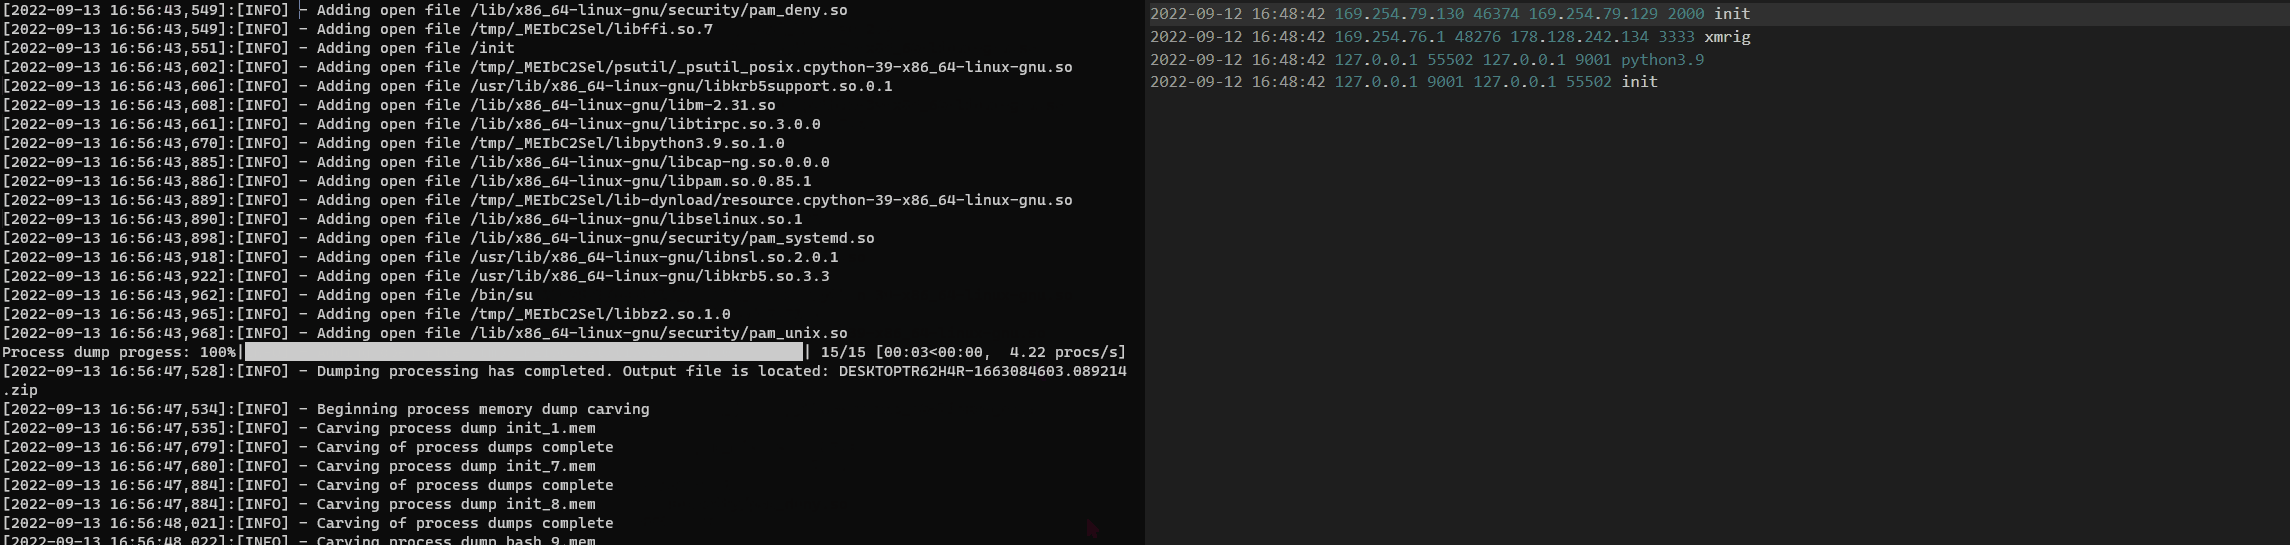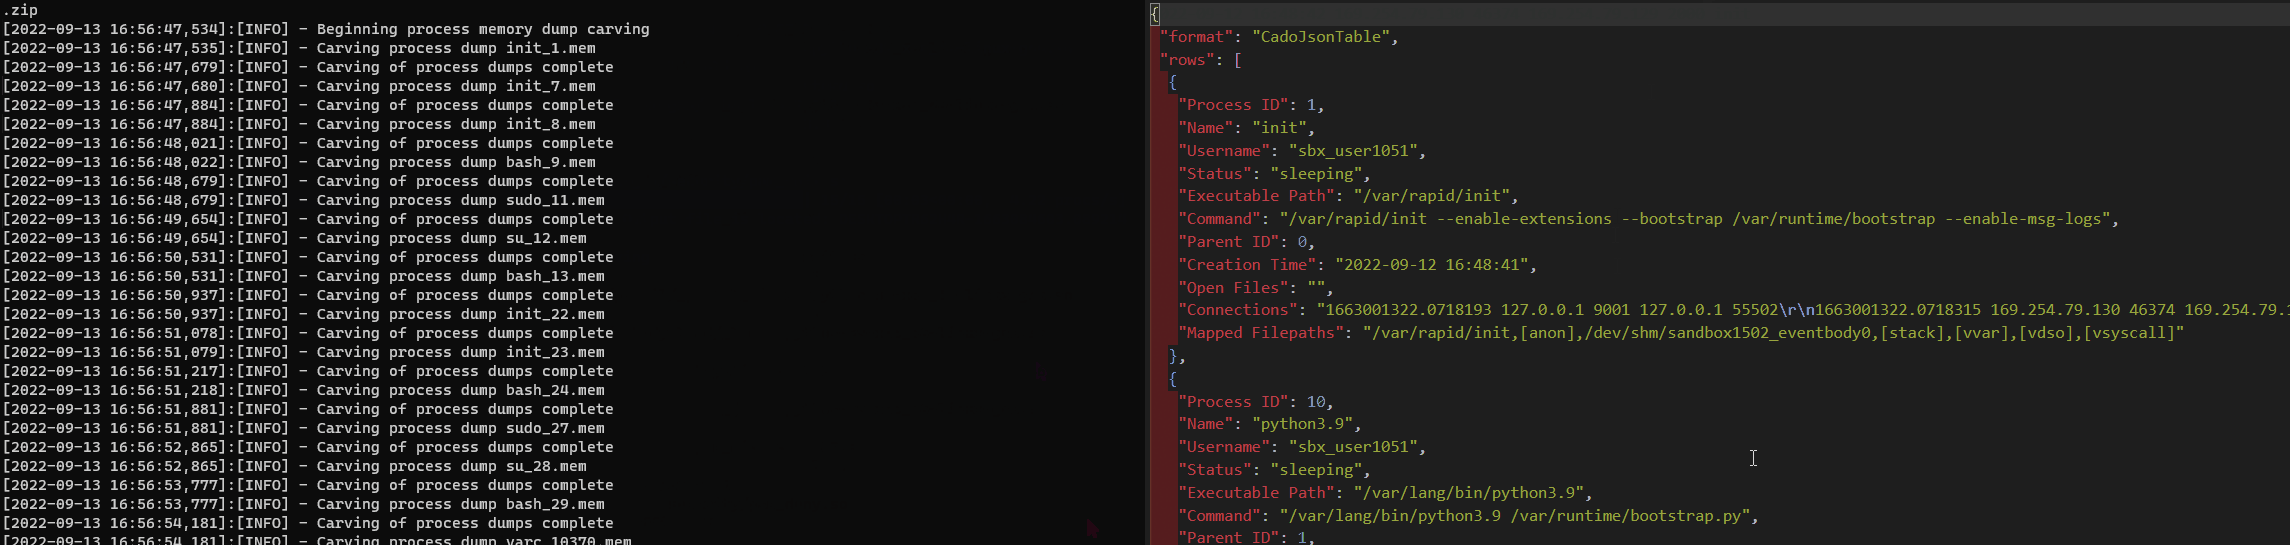 cado-security/varc
Volatile Artifact Collector собирает моментальный снимок энергозависимых данных системы. Он показывает, что происходит в системе, и особенно полезен…
 daddycocoaman/dumpscan
Поиск секретов в памяти ядра и пользовательского пространства
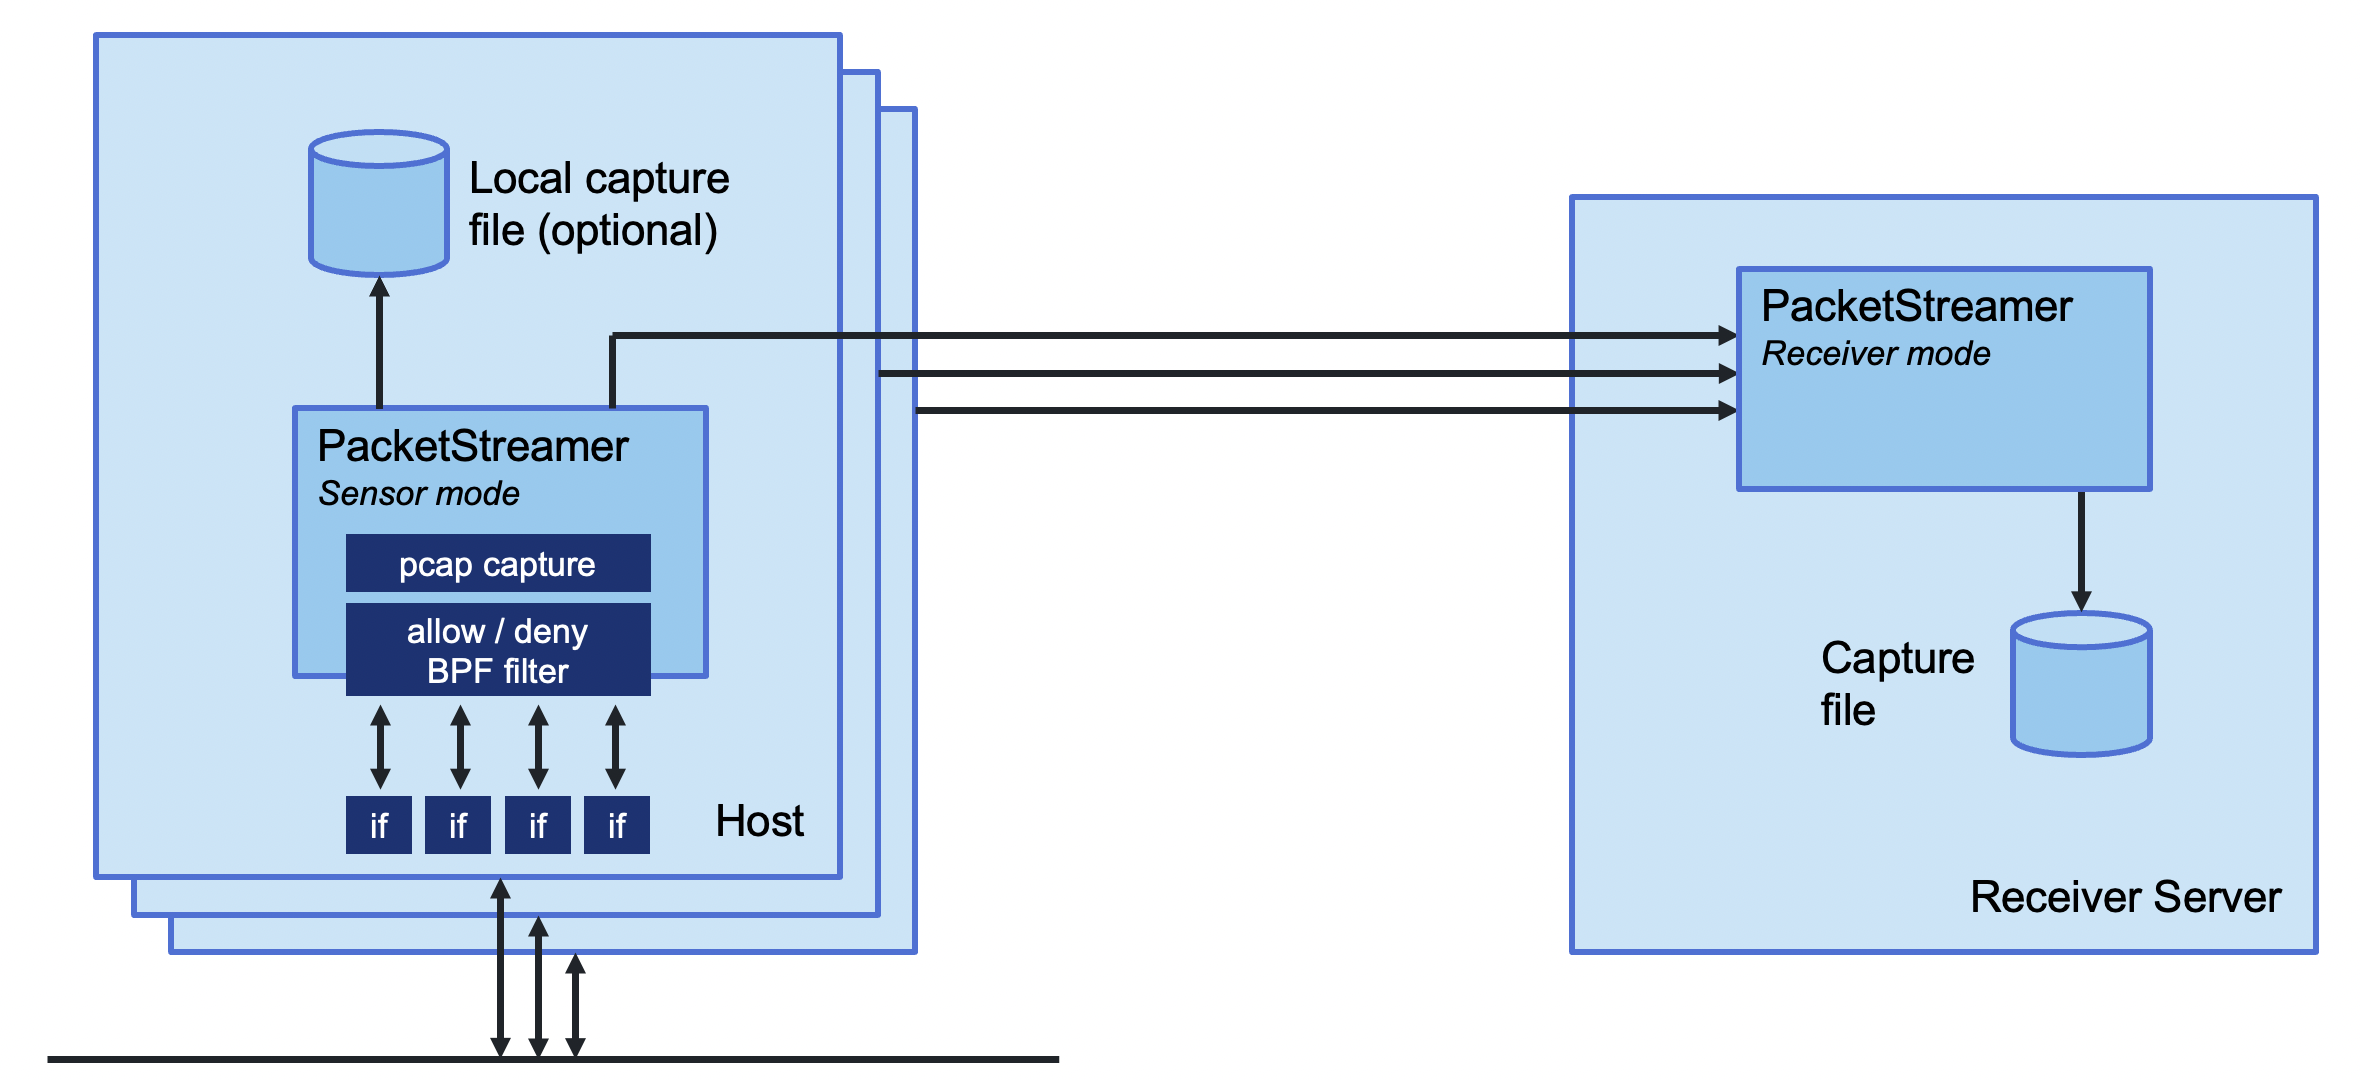 deepfence/packetstreamer
:star: :star: Распределённый tcpdump для облачных нативных сред :star: :star:
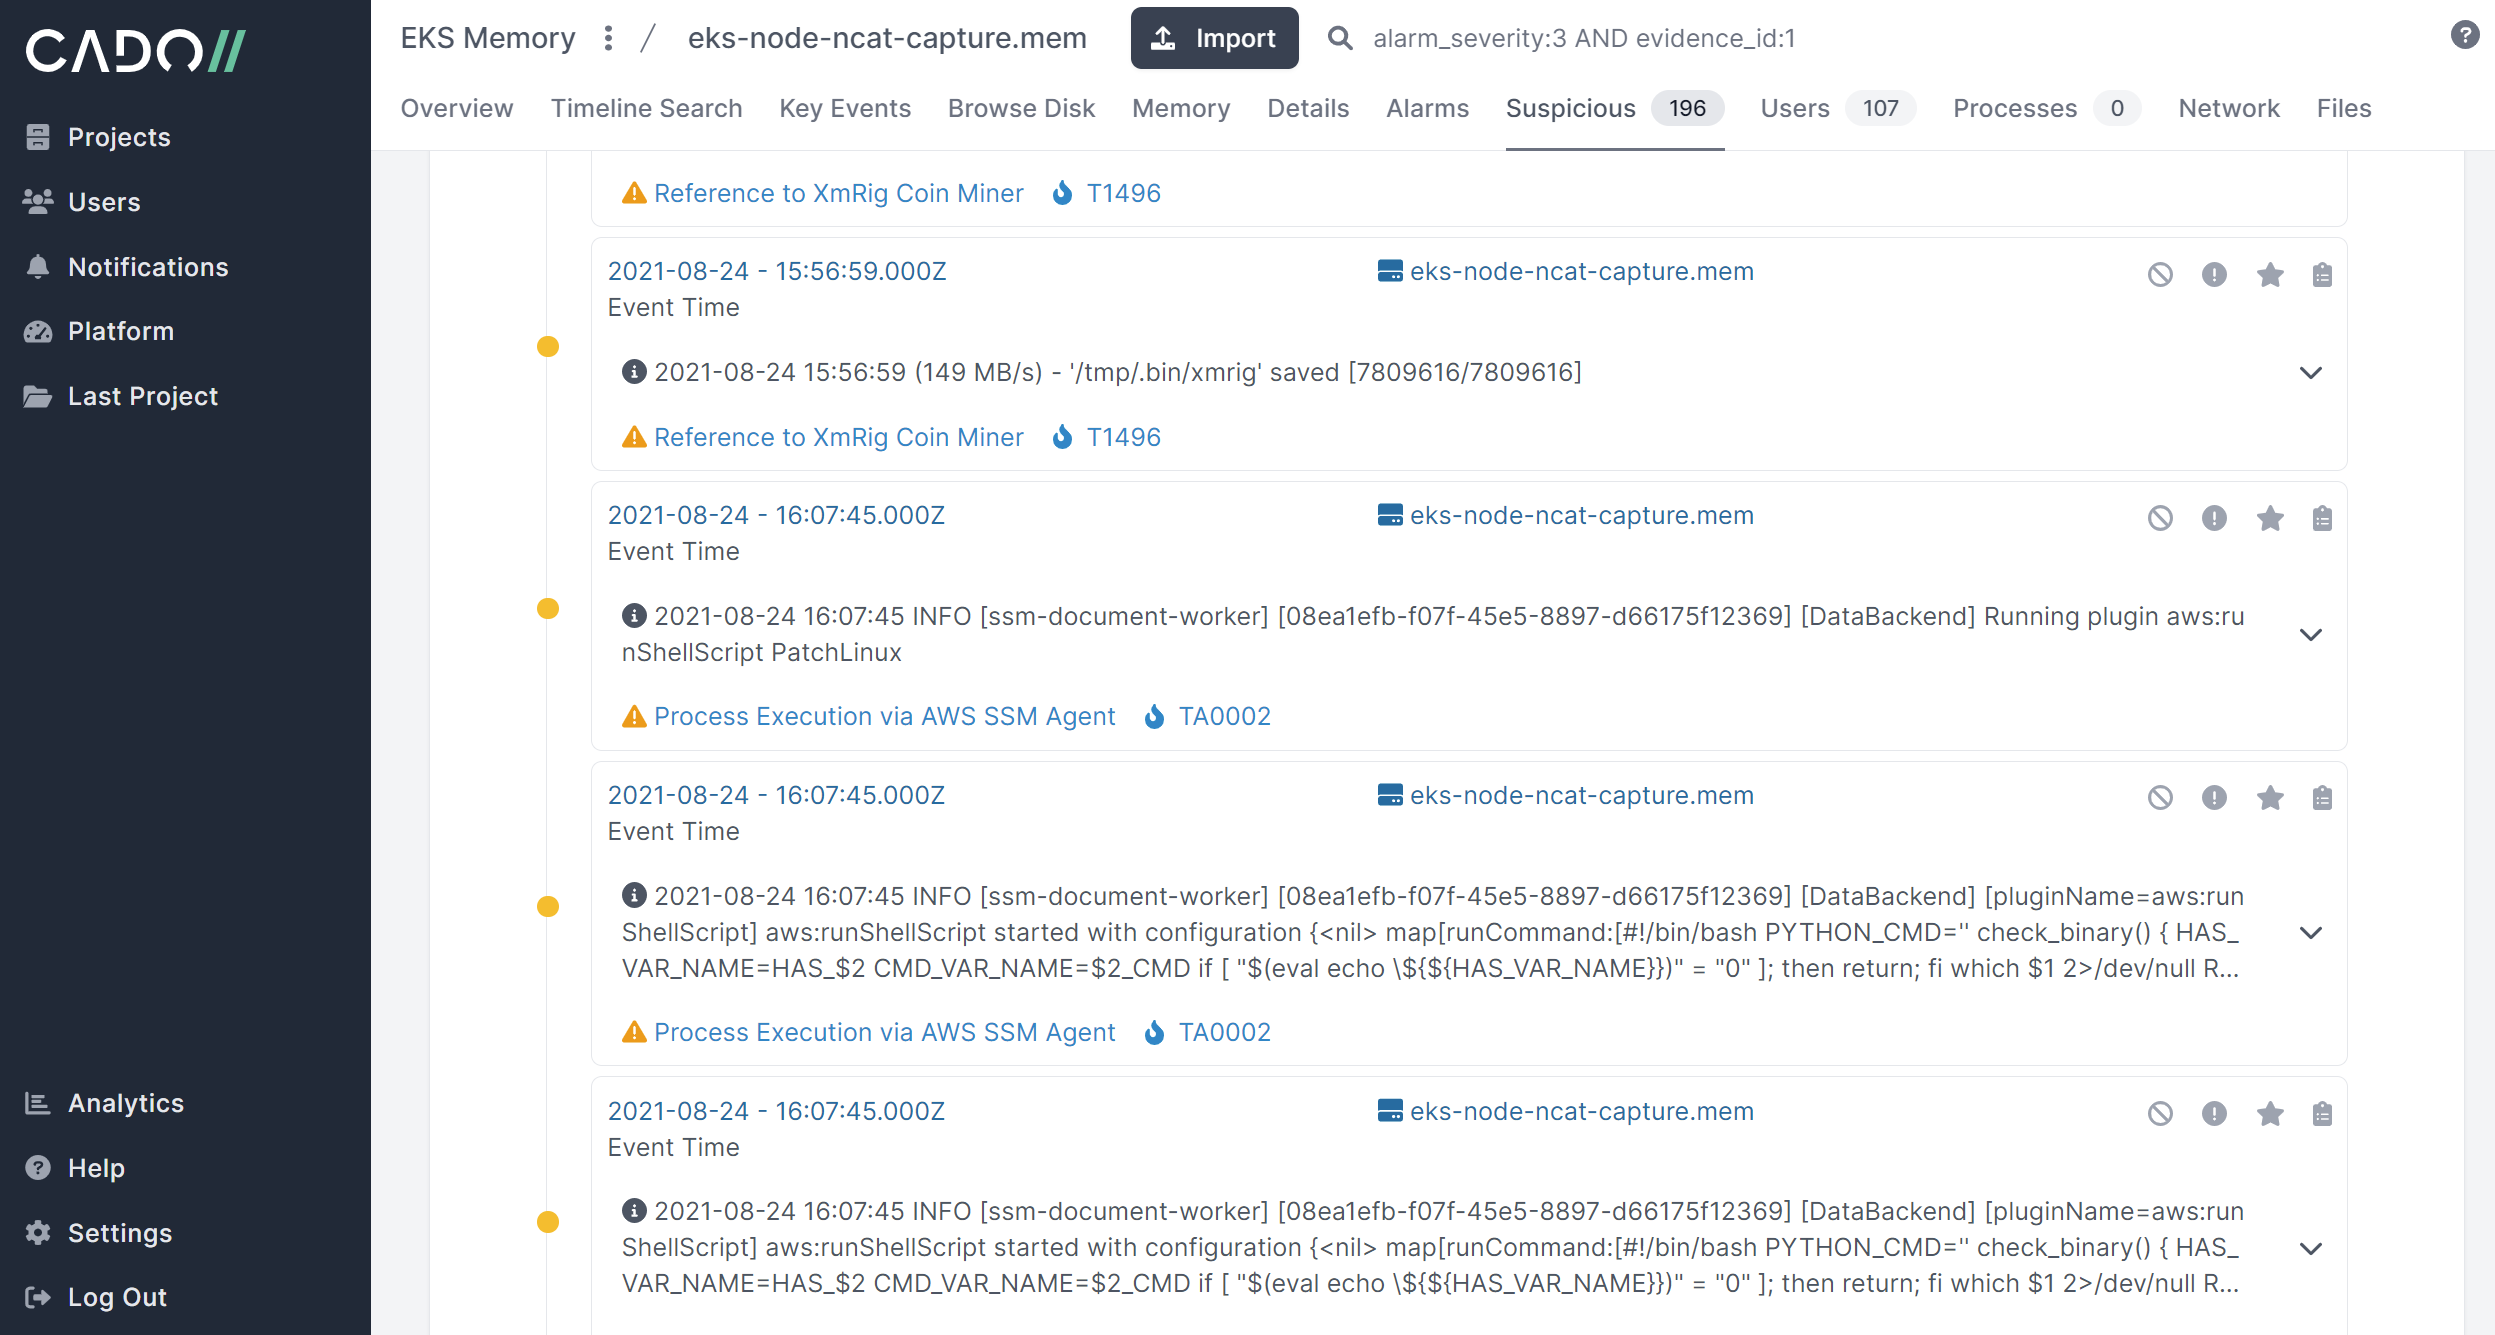 cado-security/rip_raw
Rip Raw — это небольшой инструмент для анализа памяти скомпрометированных Linux-систем.
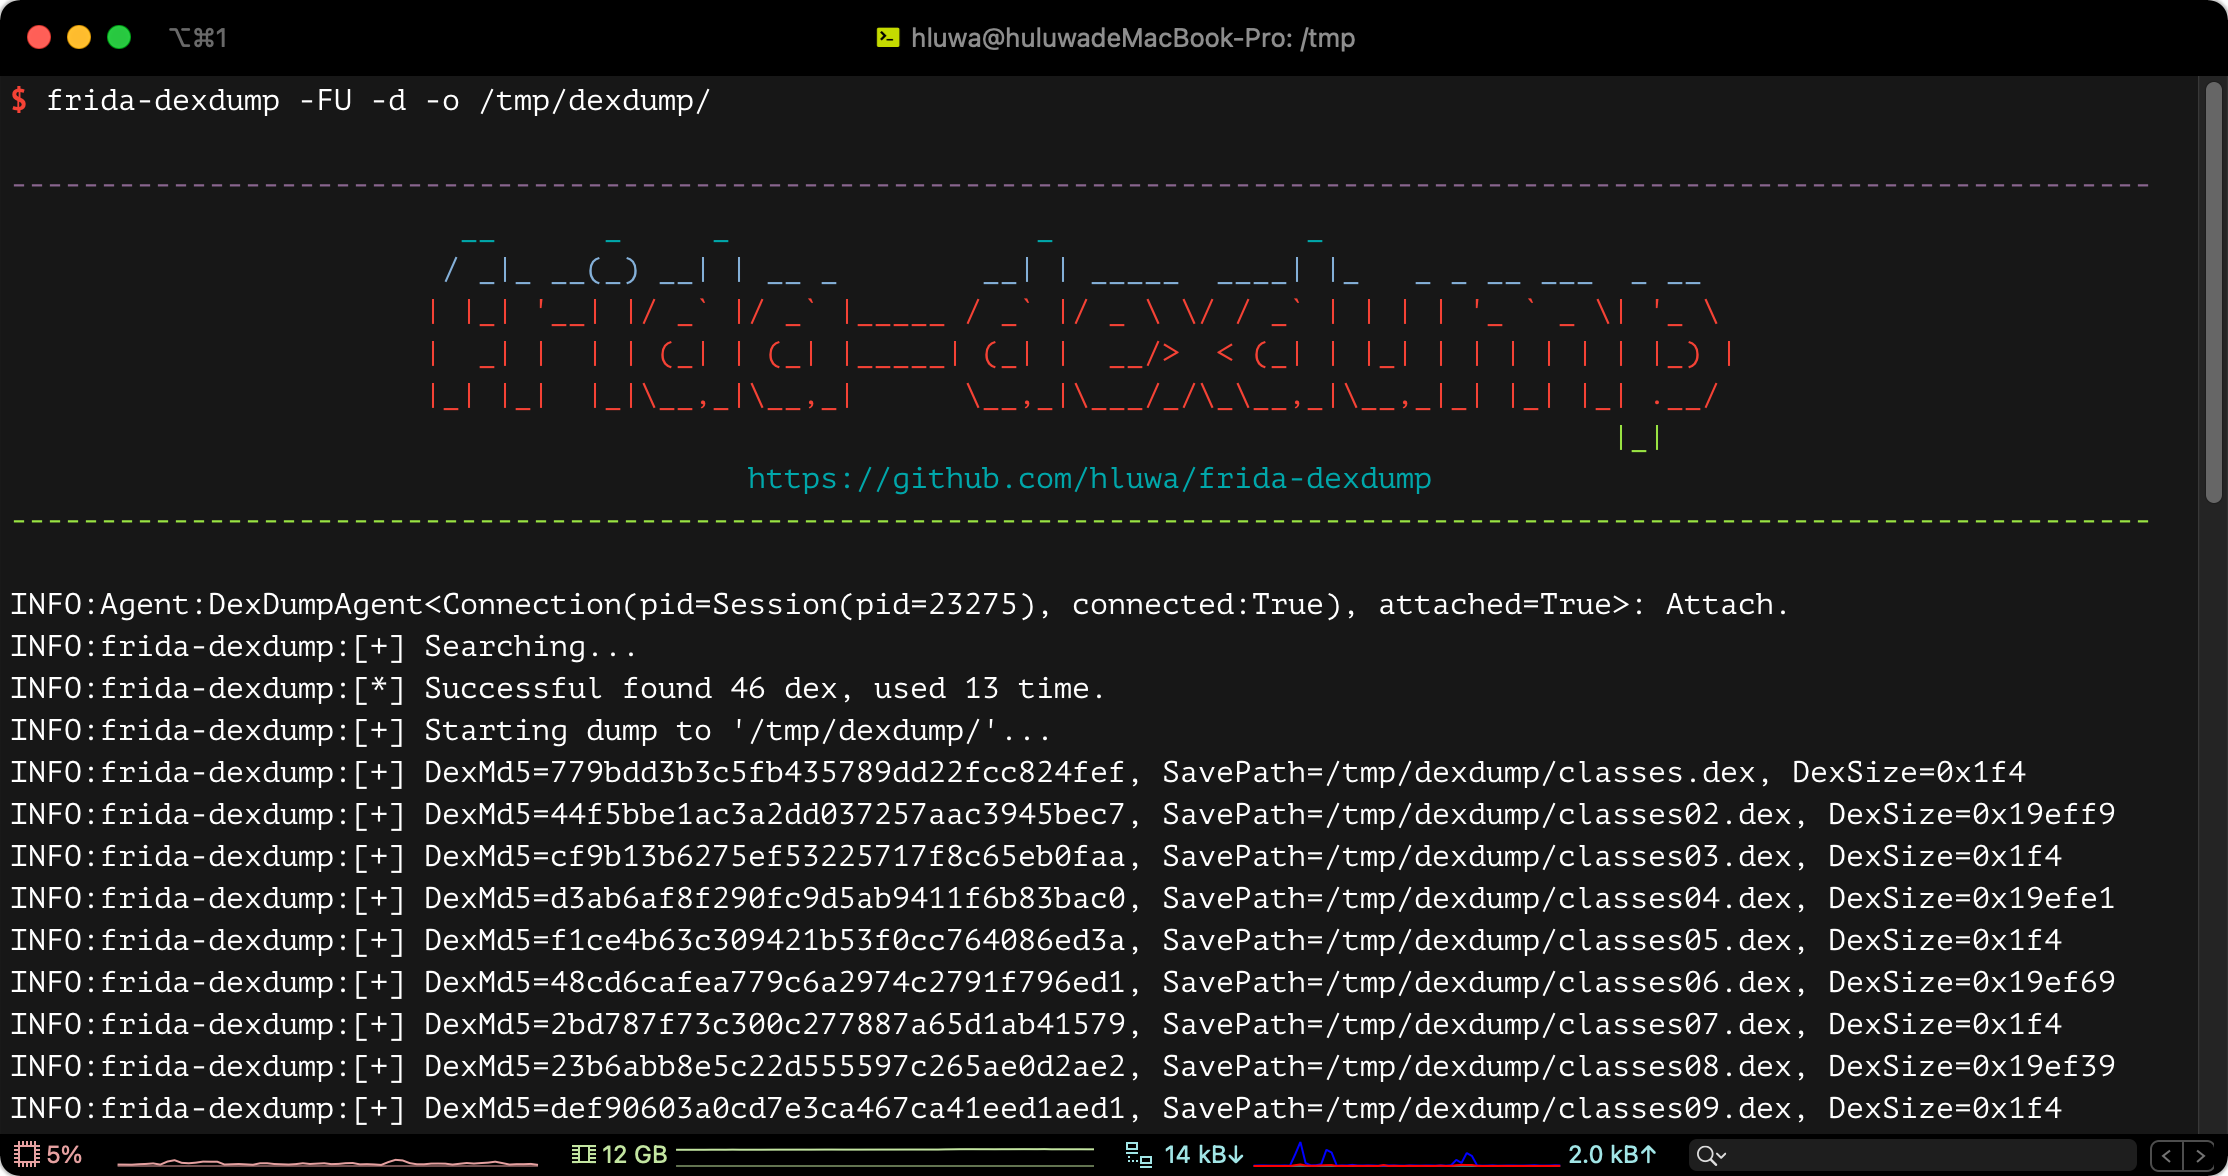 hluwa/frida-dexdump
Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.
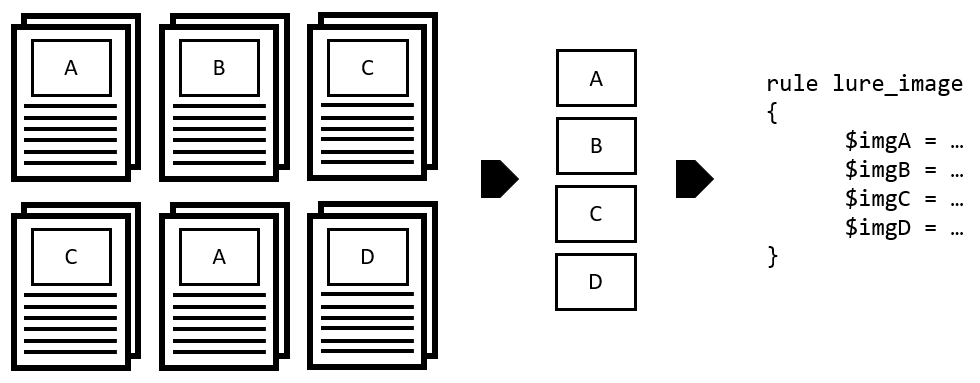 target/halogen
Автоматически создавать правила YARA из вредоносных документов.
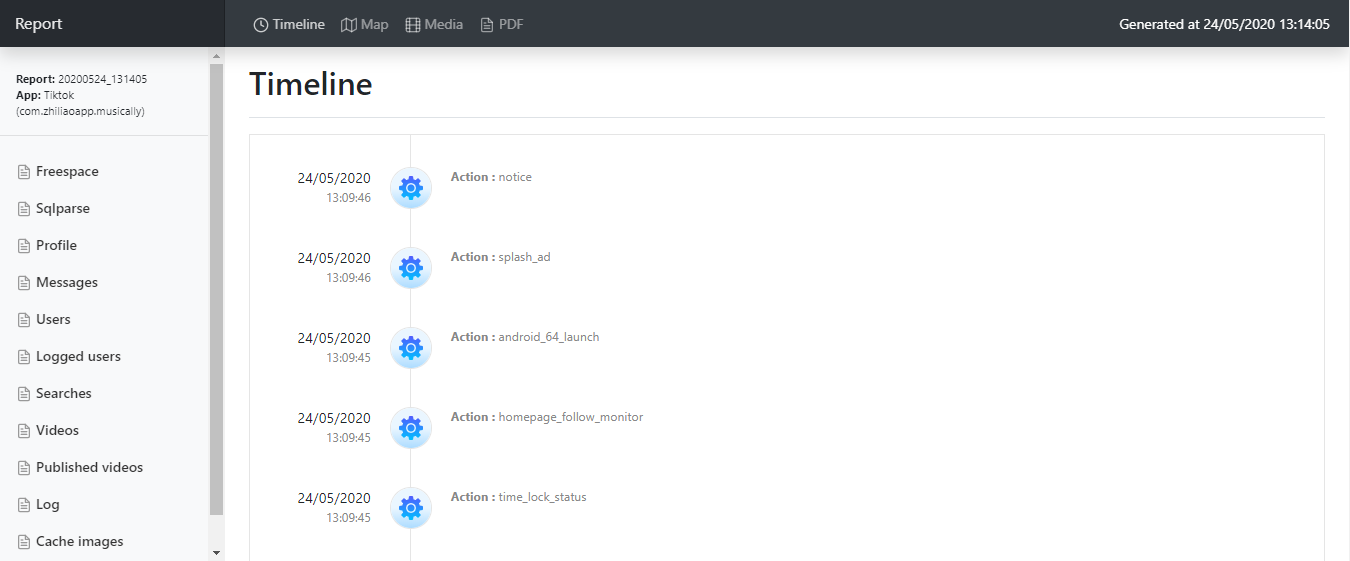 labcif/fama
Криминалистический анализ мобильных приложений (FAMA) -- модуль для криминалистического браузера Autopsy
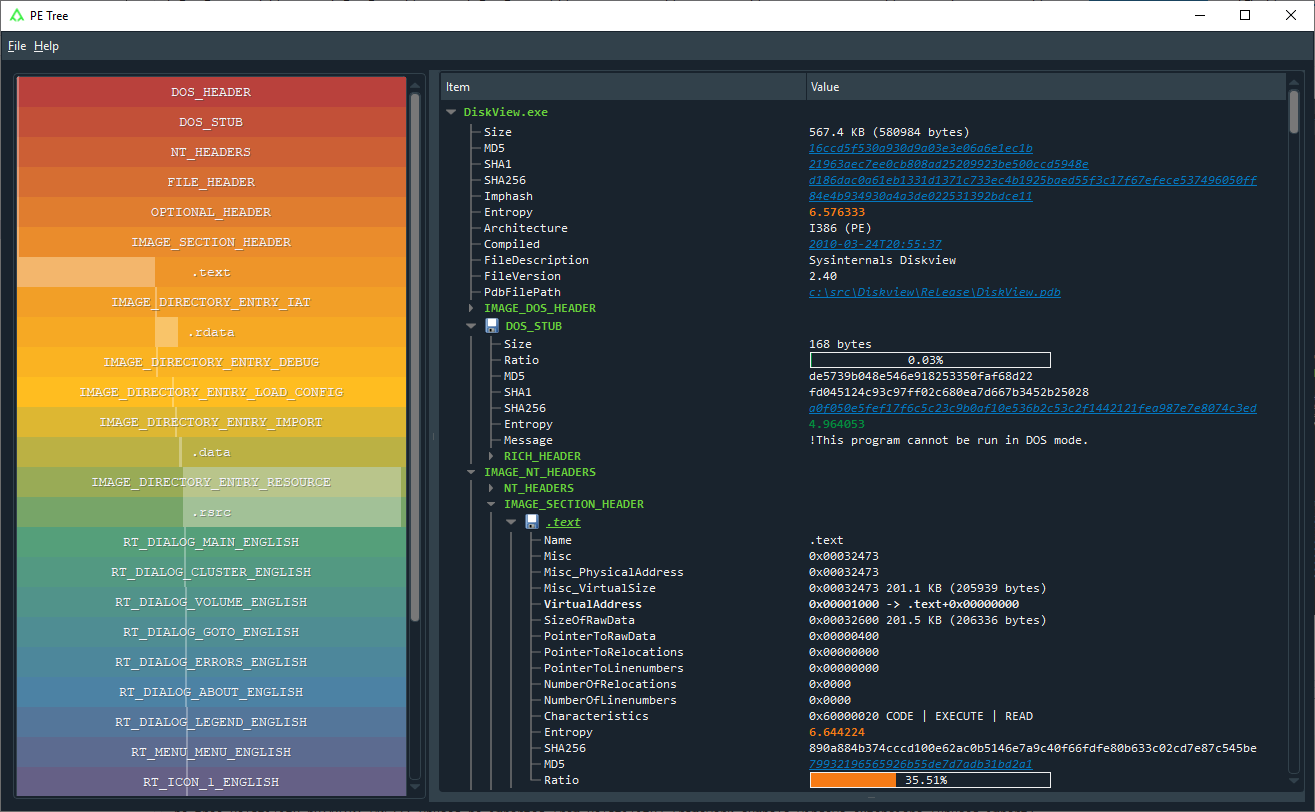 blackberry/pe_tree
Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и…
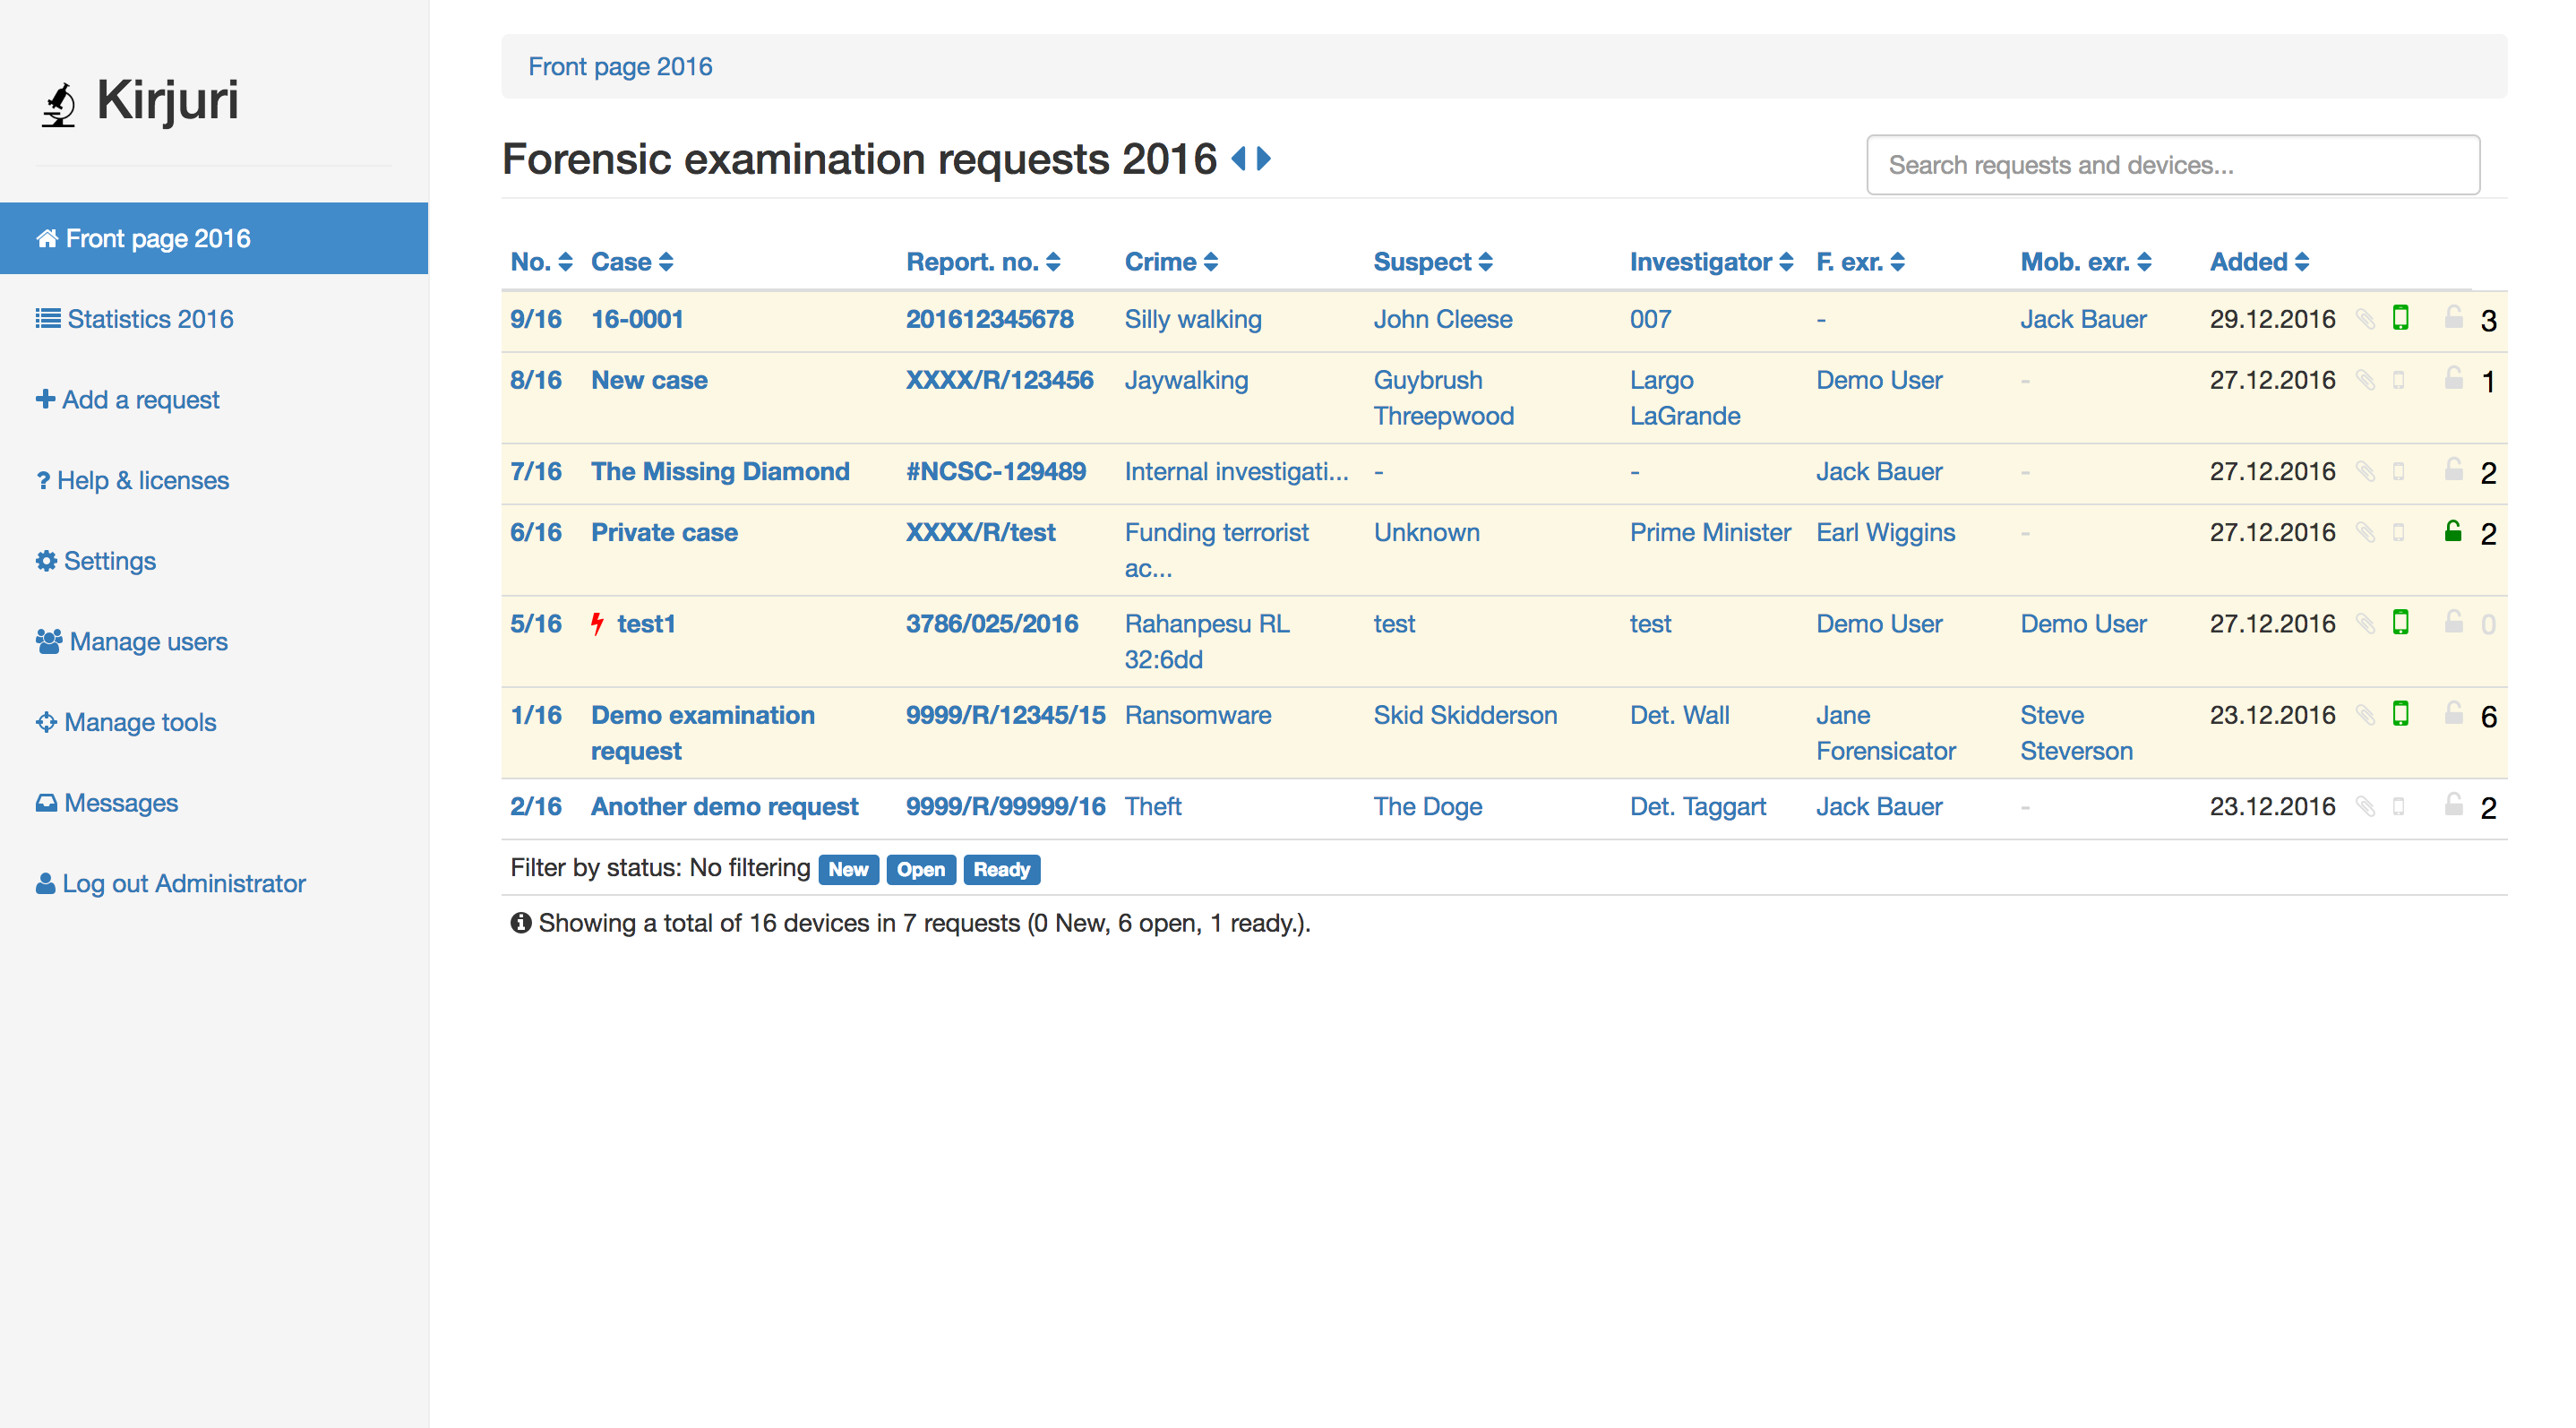 anttikurittu/kirjuri
Kirjuri — это веб-приложение для управления делами и физическими объектами криминалистических доказательств.