

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
halogen — Автоматически создавать правила YARA из вредоносных документов. | Kitploit

Инструменты/GitHubGitHub/target/halogen
Статический анализФорензикаАнализ вредоносных программРазведка угрозРеагирование на ИнцидентыArchived
GitHubtarget/halogen

halogen

Автоматически создавать правила YARA из вредоносных документов.
Репозиторий
21130454 лет назадПроверено Kitploit
Поделиться

Halogen


Halogen — это инструмент для автоматизации создания правил YARA на основе файлов изображений, встроенных в вредоносные документы. Он помогает специалистам по кибербезопасности писать правила обнаружения для вредоносных угроз, а также способствует идентификации конкретной угрозы, с которой они имеют дело. В настоящее время Halogen может создавать правила на основе файлов JPG и PNG.
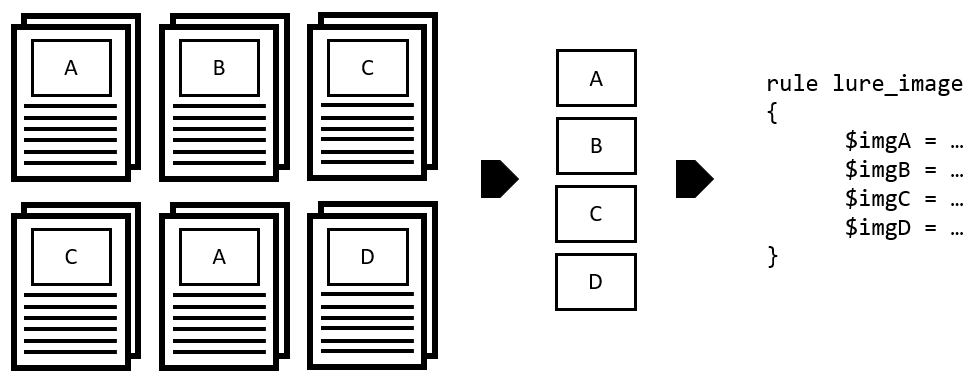

Halogen Walkthrough

Справка Halogen

python3 halogen.py -h
usage: halogen.py [-h] [-f FILE] [-d DIR] [-n NAME] [--png-idat] [--jpg-sos] [--jpg-sof2sos] [--jpg-jump] [-c CONTAINER] [--clam] [--rprefix RPREFIX]

Halogen: Automatically create yara rules based on images embedded in office documents.

optional arguments:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  File to parse
  -d DIR, --directory DIR
                        directory to scan for image files.
  -n NAME, --rule-name NAME
                        specify a custom name for the rule file
  --png-idat            For PNG matches, instead of starting with the PNG file header, start with the IDAT chunk.
  --jpg-sos             For JPG matches, skip over the header and look for the Start of Scan marker, and begin the match there.
  --jpg-sof2sos         for JPG matches, skip over the header and match the SOF all the way to the SOS + 45 bytes of the data within the SOS.
  --jpg-jump            for JPG matches, skip over the header and identify the sof, the sos and then read the actual image data take that data and look for repeated bytes. Skip those bytes and then
                        create 45 bytes of raw image data.
  -c CONTAINER, --container CONTAINER
                        specify a clamav container type defaults to CL_TYPE_MSOLE2, CL_TYPE_OOXML_WORD, CL_TYPE_OOXML_XL, CL_TYPE_OOXML_PPT
  --clam                generate a clam rule instead of a yara rule
  --rprefix RPREFIX     specify a clamav ruleset prefix


Тестирование

Мы включили несколько тестовых файлов документов со встроенными изображениями, чтобы вы могли опробовать инструмент. Выполнение команды python3 halogen/halogen.py -d tests/ > /tmp/halogen_test.yara создаст тестовый файл YARA, содержащий все изображения, найденные в файлах внутри каталога tests/.
После этого вы можете запустить yara -d /tmp/halogen_test.yara tests/ и посмотреть, какие изображения соответствуют каким файлам.

Примечания

  1. Для сопоставления JPG мы используем два шаблона. Один менее строгий, чем типичный заголовок файла JPG, и мы используем его, потому что видели, что некоторые вредоносные файлы соответствуют этому шаблону. Если Halogen находит оба, то по умолчанию записывает более строгое совпадение. Обычно они имеют одинаковое совпадающее содержимое, так что обнаружение не теряется.
  2. Для PNG-файлов вы можете по умолчанию начинать с заголовка файла или с флагом --png-idat начать с блока IDAT, найденного внутри PNG-файла. Мы также уменьшили количество байтов, возвращаемых при совпадении по блоку IDAT.
  3. Аналогично, вы можете начать сопоставление JPG с маркера начала сканирования, используя флаг --jpg-sos.
  4. Из-за того, как работает секция SOS в JPG-файле, мы также добавили необязательный флаг --jpg-sof2sos, который читает маркер начала кадра (SOF) до тех пор, пока не будет найден SOS, а затем считывает дополнительные 45 байт. Это полезно, если стандартный --jpg-sos даёт ложные срабатывания.
  5. В попытке уменьшить количество ложных срабатываний мы добавили флаг --jpg-jump, который считывает сжатые данные изображения и создаёт «прыжок» в шестнадцатеричном представлении в выводе YARA, если находит повторяющиеся байты изображения. Это позволяет нам сопоставлять SOF и SOS файла, а также некоторые более уникальные данные изображения.

Участие в разработке

Пожалуйста, отправляйте pull request'ы на Python 3 и сообщайте о любых найденных ошибках в разделе Issues.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




