

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pe_tree — Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и Rekall для дампа PE-файлов в памяти и восстановления импортов. | Kitploit
Инструменты/GitHubGitHub/blackberry/pe_tree
Криминалистика памятиАнализ уязвимостейОбратная инженерияОтладчикиФорензикаАнализ вредоносных программЦифровая криминалистикаАнализ Бинарных ФайловArchived
GitHubblackberry/pe_tree

pe_tree

Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и Rekall для дампа PE-файлов в памяти и восстановления импортов.

1.3k173194 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий

PE Tree

PE Tree — это модуль Python для просмотра исполняемых файлов PE (Portable Executable) в древовидном виде с использованием pefile и PyQt5. Его также можно использовать с IDA Pro, Ghidra, Volatility, Rekall и minidump для просмотра и извлечения PE-файлов из памяти, а также для восстановления таблиц импорта.

Содержание

  1. Возможности
  2. Приложение
    • Требования
    • Возможности
    • Установка
      • Windows
      • Mac/Linux
      • Для разработчиков
    • Использование
    • Тёмная тема
  3. IDAPython
    • Требования
    • Возможности
    • Установка
      • С помощью setuptools
      • Установка вручную
      • Для разработчиков
    • Использование
    • Пример
      • Извлечение PE-файлов из памяти
  4. Rekall
    • Требования
    • Возможности
    • Установка
    • Использование
  5. Volatility
    • Требования
    • Возможности
    • Установка
    • Использование
  6. Ghidra
    • Требования
    • Возможности
    • Установка
    • Использование
  7. Minidump
    • Требования
    • Возможности
    • Установка
    • Использование
  8. Конфигурация
    • Обзор
    • Параметры
    • Расположение
    • Передача данных сторонним сервисам
  9. Устранение неполадок
  10. Участие в разработке
    • Документация для разработчиков
  11. Лицензия

Возможности

  • Автономное приложение с плагинами для:
    • IDA Pro
    • Ghidra
    • Volatility
    • Rekall
    • Minidump
    • Карвинг
  • Поддержка Windows, Linux и Mac
  • Парсинг PE-файлов и образов памяти из:
    • Файловой системы
    • ZIP-архивов (включая архивы с паролем)
    • Дампов памяти Windows (raw, EWF, vmem и др.)
    • Живой памяти Windows (с помощью rekall)
    • Windows Minidump
    • Базы данных IDA Pro
    • Базы данных Ghidra
    • Карвинга бинарных файлов
  • Радужная карта PE:
    • Предоставляет общий обзор структур PE, их размера и расположения в файле
    • Позволяет быстро визуально оценить и сравнить образцы PE
  • Отображение следующих заголовков PE в древовидном виде:
    • MZ‑заголовок
    • DOS‑заглушка
    • Rich‑заголовки
    • NT/File/Optional заголовки
    • Каталоги данных
    • Секции
    • Импорты
    • Экспорты
    • Отладочная информация
    • Конфигурация загрузки
    • TLS
    • Ресурсы
    • Информация о версии
    • Сертификаты
    • Наложение
  • Извлечение и сохранение данных из:
    • DOS‑заглушки
    • Секций
    • Ресурсов
    • Сертификатов
    • Наложения
    • Экспорт в CyberChef для дальнейшей обработки
  • Поиск в VirusTotal:
    • Хешей файлов
    • Пути PDB
    • Меток времени
    • Хеша/имени секции
    • Хеша/имени импорта
    • Имени экспорта
    • Хеша ресурса
    • Серийного номера сертификата
  • Извлечение загруженных образов PE из памяти:
    • Исправление указателей и размеров секций
    • Исправление заголовков PE:
      • Удаление ненужных указателей каталогов данных
      • Пересчёт контрольной суммы PE
      • Обновление точки входа
    • Восстановление таблиц импорта (IAT/IDT) несколькими методами:
      1. Использование существующих IAT/IDT
      2. Перестроение IDT на основе существующей IAT
      3. Перестроение IAT и IDT на основе дизассемблирования (с использованием IDA Pro, Ghidra или capstone)

Приложение

Автономное приложение PE Tree находит исполняемые файлы PE в файлах, папках и ZIP-архивах.
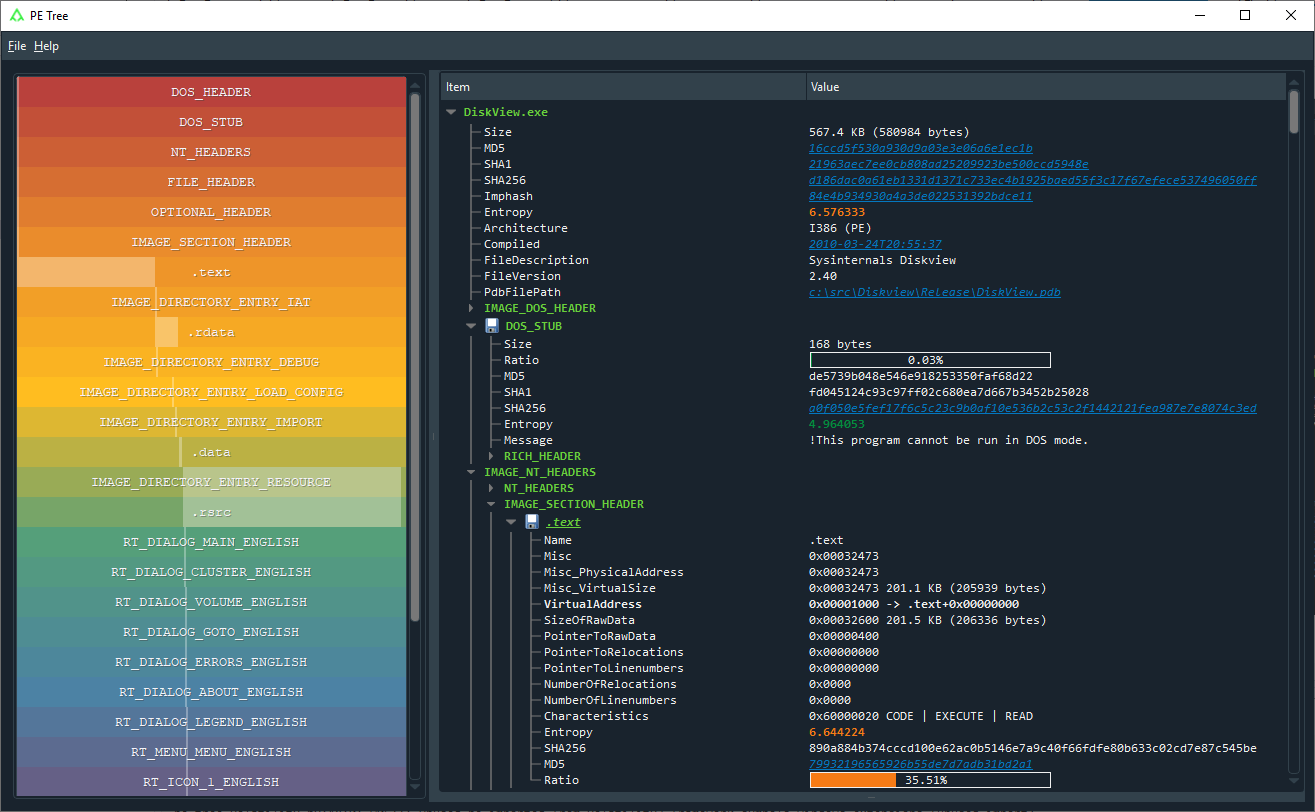
Автономное приложение PE Tree

Требования

  • Python 3.5+

Возможности

  • Сканирование файлов и папок на наличие PE‑файлов
  • Извлечение PE‑файлов из ZIP‑архивов (включая архивы с паролем infected)
  • Карвинг PE‑файлов из бинарных файлов
  • Двойной клик по VA/RVA для дизассемблирования с помощью capstone
  • Шестнадцатеричный дамп данных

Установка

Через pip (рекомендуется)

Установите напрямую из GitHub, используя свежее виртуальное окружение и pip:

Windows
> virtualenv env
> env\Scripts\activate
> pip install --upgrade pip
> pip install git+https://github.com/blackberry/pe_tree.git
Mac/Linux
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install --upgrade pip
$ pip install git+https://github.com/blackberry/pe_tree.git

Для разработчиков

Клонируйте репозиторий Git и настройте окружение для разработки:

Windows
> git clone https://github.com/blackberry/pe_tree.git
> cd pe_tree
> virtualenv env
> env\Scripts\activate
> pip install -e .
Mac/Linux
$ git clone https://github.com/blackberry/pe_tree.git
$ cd pe_tree
$ python3 -m venv env
$ source ./env/bin/activate
$ pip install -e .

Использование

Запустите PE Tree для сканирования файлов, папок и ZIP‑архивов на наличие исполняемых файлов PE:

$ pe-tree -h
usage: pe-tree [-h] [filenames [filenames ...]]

PE-Tree

positional arguments:
  filenames   Path(s) to file/folder/zip

optional arguments:
  -h, --help  show this help message and exit

Запустите PE Tree для карвинга исполняемых файлов PE из бинарного файла:

$ pe-tree-carve -h
usage: pe-tree-carve [-h] filename

PE-Tree (Carve)

positional arguments:
  filename    Path to file to carve

optional arguments:
  -h, --help  show this help message and exit

Тёмная тема

Тёмную тему можно включить, установив QDarkStyle:

$ pip install qdarkstyle

IDAPython

Плагин PE Tree для IDAPython находит исполняемые файлы PE в базах данных IDA.
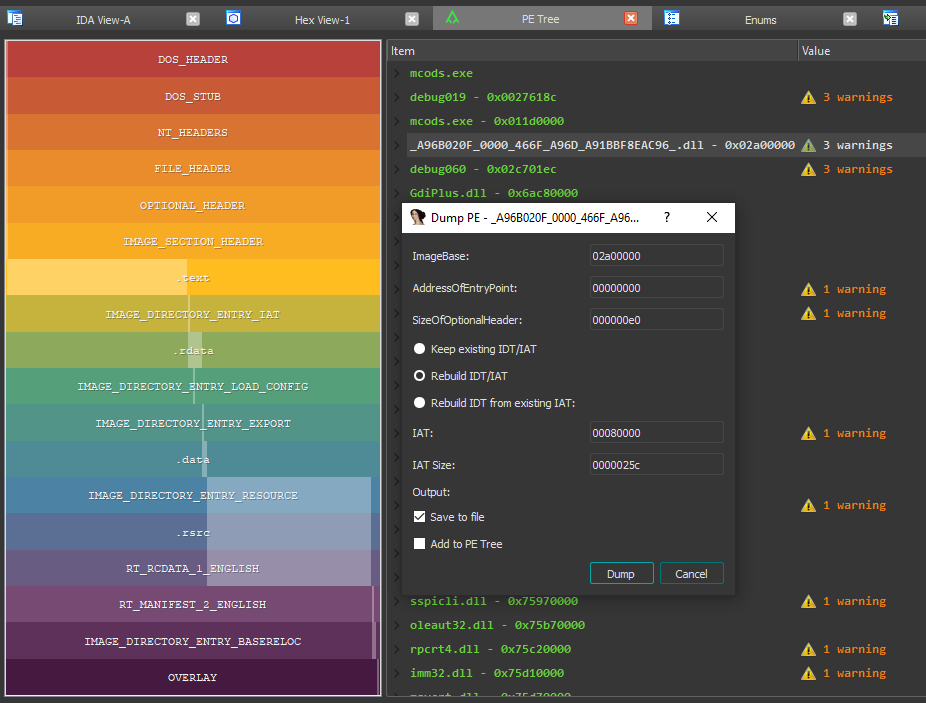
Плагин PE Tree для IDAPython

Требования

  • IDA Pro 7.0+ с Python 2.7
  • IDA Pro 7.4+ с Python 2.7 или 3.5+

Возможности

  • Удобная навигация по структурам PE‑файла
  • Двойной клик по адресу памяти в PE Tree для просмотра в IDA‑view или hex‑view
  • Поиск образов PE в памяти в IDB с возможностью:
    • Восстановления импортов (IAT + IDT)
    • Извлечения восстановленных PE‑файлов
    • Автоматического комментирования структур PE в IDB
    • Автоматической маркировки смещений IAT в IDB

Установка

Для установки и запуска в качестве плагина IDAPython можно использовать setuptools или установить вручную.

С помощью setuptools

  1. Скачайте pe_tree и установите для глобального интерпретатора Python, используемого IDA:

    $ git clone https://github.com/blackberry/pe_tree.git
    $ cd pe_tree
    $ python setup.py develop --ida
    
  2. Скопируйте pe_tree_ida.py в папку плагинов IDA

Скачать инструмент