 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only проверка для Citrix NetScaler CTX697096 (CVE-2026-88771–88778): проверяет сборку, предварительные условия CVE и риски обновления, а также сканирует публичные IoC на предмет компрометации.

Инструмент проверки предварительных условий и подверженности уязвимостям в режиме только чтения для бюллетеня безопасности Citrix NetScaler ADC / NetScaler Gateway CTX697096, охватывающего CVE-2026-88771 – CVE-2026-88778, а также для CTX697174, охватывающего CVE-2026-88779 (атака с падением SAML), и для CTX697191, охватывающего CVE-2026-107406 (SAML, удалённое выполнение кода), и для CTX697263, охватывающего PHP CVE-2026-109618 / CVE-2026-109619 ("php2shell", интерфейс управления), и для CTX697305, охватывающего 28 CVE, опубликованных 12 ноября 2026 года.
Лицензия простыми словами: Бесплатно для всех — запускайте, изменяйте, распространяйте, используйте в своей компании или для реагирования на инциденты у ваших клиентов. Единственное, что запрещено: использовать код для создания конкурирующего инструмента. Вопросы и другие потребности: [email protected].
⚠️ CVE-2026-88771 и CVE-2026-88772 эксплуатируются в реальных атаках и внесены в каталог CISA KEV. Обновитесь немедленно и исходите из предположения о компрометации на устройствах, доступных из интернета.
🚨 НОВОЕ – CTX697305 (12 ноября): 28 CVE, критический уровень, затронуты все NetScaler. Установите 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS или 13.1-37.293 FIPS/NDcPP. CTX697305 устраняет 28 уязвимостей безопасности памяти (до CVSS 9.5). CVE-2026-120868 (обработка пакетов, 9.3) затрагивает каждое развёртывание в конфигурации по умолчанию, а CVE-2026-107412 (9.5) — каждый vserver Gateway и AAA. В бюллетене не указано ни обходных решений, ни случаев эксплуатации на данный момент. Исправленные сборки также содержат все предыдущие исправления (CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell), поэтому это единственная сборка, которую нужно установить. Проверка v1.19 сверяет вашу сборку с ними, показывает, какие из 28 предварительных условий CVE выполняются в вашей конфигурации, и возвращает VULNERABLE (код выхода 2) для любой сборки ниже исправления.
php2shell исправлена (27 октября): установите 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS или 13.1-37.286 FIPS/NDcPP. Citrix обновила CTX697263, указав исправленные сборки. Они также содержат исправления CTX697096, CVE-2026-88779 и CVE-2026-107406. Проверка v1.18 сверяет вашу сборку с ними; на сборке без исправления интерфейс управления, открытый для любого источника (или перенаправляемый через vserver балансировки нагрузки), теперь считается VULNERABLE (код выхода 2), а ограниченный интерфейс управления —
[CHECK].
php2shell (21 октября): PHP CVE-2026-109618 и CVE-2026-109619 достигают интерфейса управления NetScaler. Две уязвимости удалённого выполнения кода без аутентификации в самом PHP (CVSS 9.2 каждая), эксплуатируемые с 17 октября. Интерфейс управления NetScaler запускает PHP на NSIP, на каждом SNIP с доступом к управлению и на IP кластера; Gateway и AAA не затронуты. Citrix: затронуты все поддерживаемые сборки ниже указанных исправленных сборок; NetScaler Console и SVM не затронуты. До обновления ограничьте доступ к интерфейсу управления и API административными хостами с помощью ACL (CTX228148). Проверка v1.17 показывает, содержит ли PHP на устройстве исправление, ограничен ли интерфейс управления, и даёт зацепки для поиска в журналах. Предыстория: анализ прошивки Remko Weijnen.
CVE-2026-107406 (8 октября): критическая уязвимость SAML, удалённое выполнение кода, обновляйтесь СНОВА. CTX697191, CVSS 9.5: переполнение памяти в SAML, приводящее к удалённому выполнению кода или отказу в обслуживании. На сборках, уже исправленных для CTX697096 и CVE-2026-88779 (14.1-73.37–73.41, 13.1-64.23–64.28, 14.1-FIPS 73.37–73.41, 13.1-FIPS/NDcPP 37.279–37.282), вы уязвимы, если устройство является SAML IdP (
add authentication samlIdPProfile); на более старых сборках — если оно является SAML SP или IdP. Исправлено в 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS и 13.1-37.283 FIPS/NDcPP. В бюллетене не указано обходное решение. Гибридные развёртывания Secure Private Access с использованием NetScaler также затронуты. Чекер v1.16 проверяет вашу сборку и конфигурацию SAML на соответствие этим версиям.
CVE-2026-88779 (3 октября): атака на SAML теперь имеет исправление, и устройства SAML должны обновиться снова. Специально сформированные SAML-запросы, которые роняют пропатченные NetScaler с 2 октября, — это CVE-2026-88779 (CTX697174, CVSS 8.7, целевые атаки; в списке Known Exploited Vulnerabilities CISA с 4 октября, крайний срок для федеральных агентств США — 7 октября). Вы уязвимы, если в вашей конфигурации есть
add authentication samlActionилиadd authentication samlIdPProfile. Исправлено в 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS и 13.1-37.282 FIPS/NDcPP, поэтому устройство, уже обновлённое для CTX697096, необходимо обновить снова. До этого Citrix предлагает сигнатуры Global Deny List через NetScaler Console или политику responder от службы поддержки Citrix. Чекер v1.15 проверяет вашу сборку на соответствие этим версиям, показывает, покрывает ли политика смягчения SAML все vserver Gateway/AAA, и сообщает о попытках инъекций с 2 октября до исправления CVE-2026-88779 как «возможно, выполнялись».
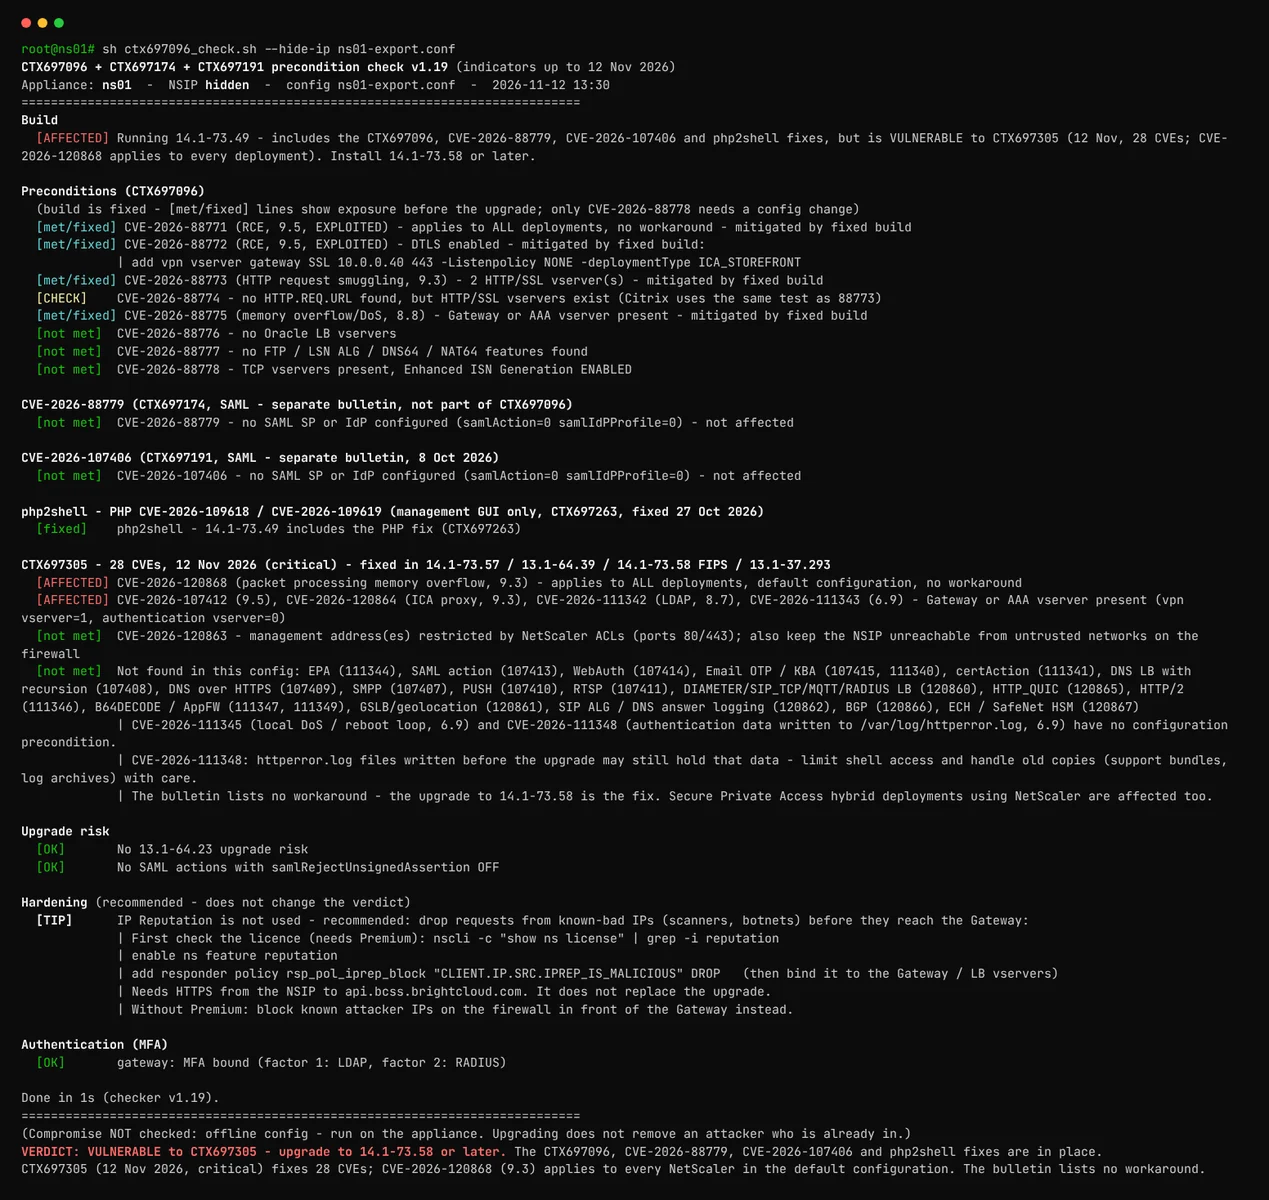
Чистый запуск на исправленном лабораторном устройстве, сокращённо («...»). Команды приведены в разделе Использование; пример вывода для других результатов — в разделе Пример вывода.
❤️ Новое: теперь вы можете поддержать этот проект. Чекер бесплатен и остаётся бесплатным — если он сэкономил вам время, добровольный взнос будет оценён по достоинству.
Он отвечает на четыре вопроса для каждого NetScaler:







