Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Hayabusa-Bulk-Runner — Массовый запуск Hayabusa по папке с коллекциями KAPE, по одному запуску на хост, с отчётами по каждому хосту и сводной панелью триажа по всем хостам | Kitploit
Инструменты/GitHubGitHub/rorywag/hayabusa-bulk-runner
Оборонительные ИнструментыУправление индикаторами компрометации (IOC)Скриптинг и автоматизацияФорензикаЦифровая криминалистикаРазведка угрозРеагирование на ИнцидентыАнализ Журналов
GitHubrorywag/hayabusa-bulk-runner

Hayabusa-Bulk-Runner

Массовый запуск Hayabusa по папке с коллекциями KAPE, по одному запуску на хост, с отчётами по каждому хосту и сводной панелью триажа по всем хостам

7151 день назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Репозиторий
Сайт
Поделиться

Hayabusa-Bulk-Runner

Обёртка на PowerShell, которая запускает Hayabusa по папке с коллекциями KAPE, по одному запуску на хост, и сводит результаты в единое представление для триажа по всем хостам.

Hayabusa уже принимает целый каталог через -d, а её HTML-сводка разбивает результаты по компьютерам. Папка с коллекциями KAPE всё равно оставляет две задачи, которые приходится делать вручную. Каждый ZIP нужно распаковать, а каждый образ диска смонтировать, прежде чем Hayabusa сможет его прочитать, а запуск по всем сразу даёт один объединённый вывод без отдельного отчёта или таймлайна для каждого хоста. Этот инструмент делает именно эту часть. Укажите ему папку, где на каждый хост приходится одна запись, и вы получите для каждого хоста HTML-отчёт об алертах Hayabusa, CSV-таймлайн и лог, а также дашборд, показывающий, какие хосты хуже всех и какие правила где сработали.

Полное руководство по использованию: docs/USAGE.md

Скриншоты

Дашборд после запуска по восьми хостам с порогом серьёзности на уровне medium:
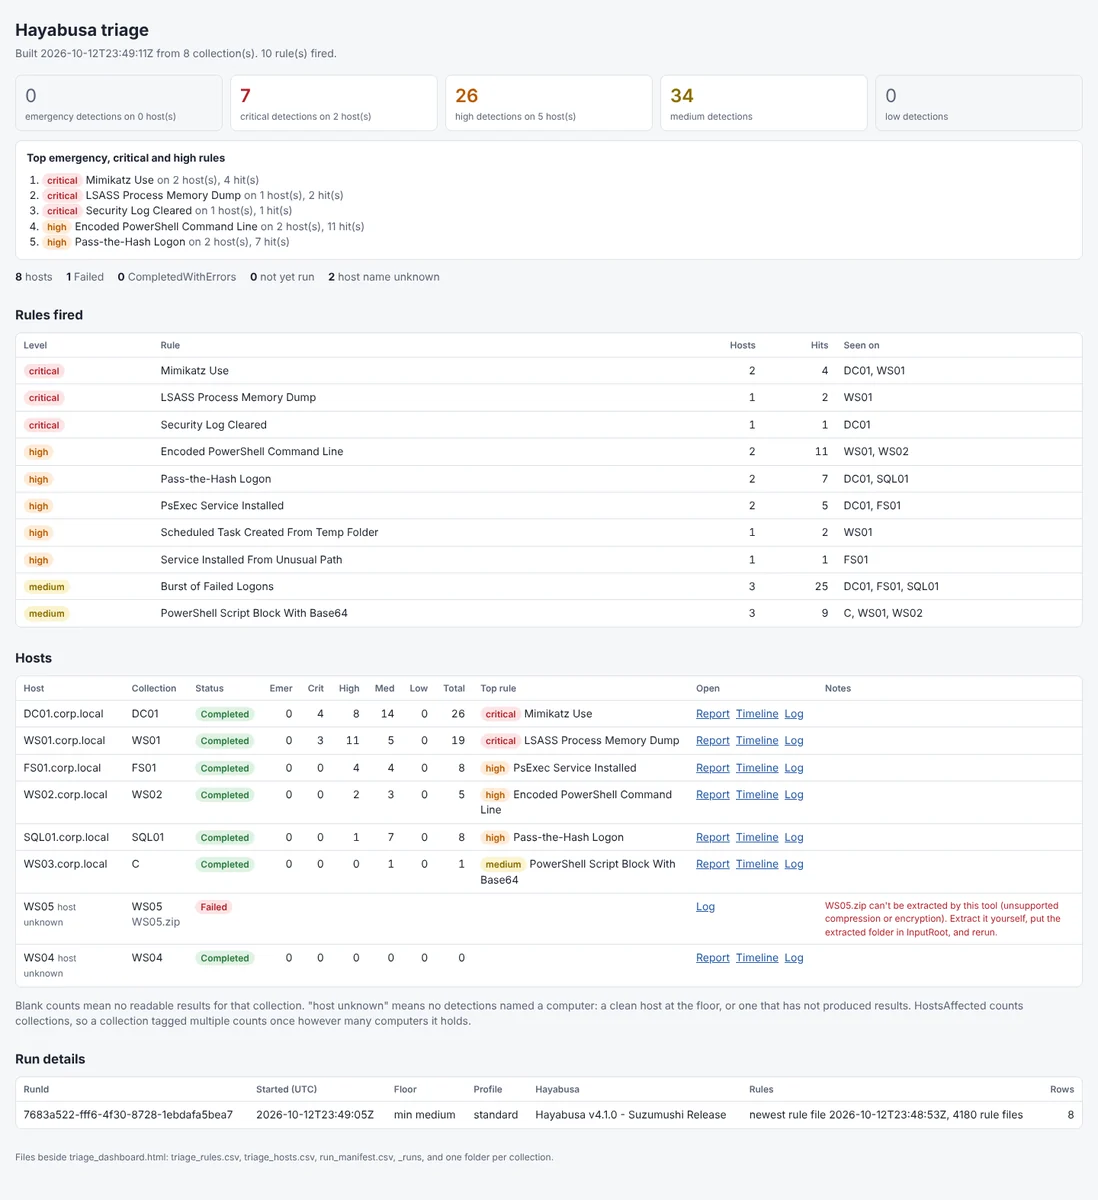
Дашборд триажа: итоги по серьёзности, топ правил, каждое сработавшее правило и хосты, на которых оно сработало, затем по одной строке на хост, худшие первыми

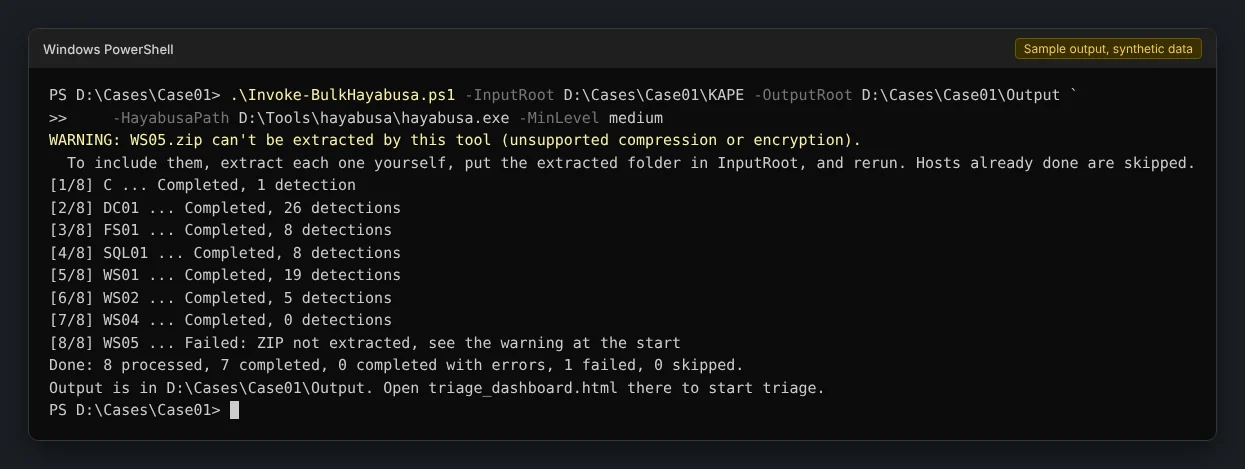
Консоль во время того же запуска:

Вывод консоли во время запуска: предупреждение для ZIP, который инструмент не может распаковать, по одной строке прогресса на хост и сводка по завершении запуска

Что он делает

  • Запускает Hayabusa по одному разу на хост, так что каждый хост получает собственный HTML-отчёт, CSV-таймлайн и лог вместо одного объединённого вывода.
  • Распаковывает каждый ZIP KAPE и монтирует каждый образ диска за вас, а затем всё это разбирает обратно, когда хост обработан.
  • Строит дашборд по всем хостам: итоги по серьёзности, сработавшие правила и хосты, на которых сработало каждое из них, и все хосты, отсортированные от худшего к лучшему.
  • Читает имя хоста из собственного поля Computer в Hayabusa, так что разрозненный вывод, который KAPE назвал по имени диска, всё равно попадает под правильный хост.
  • Возобновляет кейс. Запустите ту же команду снова — и он пропустит уже завершённые хосты и продолжит с остальными.
  • Обращается с доказательствами как с доступными только для чтения на всём протяжении работы и подтверждает это хешем каждого образа до и после.
  • Принимает конфигурацию engagement, чтобы каждый хост в кейсе запускался с одними и теми же настройками.

Статус

Предрелиз. Он запускался на реальных образах и ZIP-файлах Hayabusa 4.1.0 и KAPE под Windows, а набор тестов выполняется в CI на Windows PowerShell 5.1, PowerShell 7 под Windows и PowerShell 7 под Linux. Два поведения всё ещё требуют подходящих доказательств для подтверждения, они перечислены в разделе Пока не подтверждено на Windows. Проверьте этот список, прежде чем полагаться на что-то из него в отчёте.

Требования

  • Windows. Этот инструмент запускает Hayabusa и монтирует образы дисков только под Windows. Сводку можно пересобрать где угодно, где работает PowerShell.
  • Windows PowerShell 5.1 или PowerShell 7.
  • Hayabusa 4.1.0 с её правилами. Запустите hayabusa.exe update-rules один раз в начале engagement и не трогайте правила до его завершения, чтобы каждый хост проверялся по одному и тому же набору.
  • Сессия с повышенными правами, если какая-либо коллекция является образом диска, включая образ диска внутри ZIP.

Как получить

Клонируйте репозиторий или скачайте его как ZIP с GitHub и распакуйте:

git clone https://github.com/rorywag/Hayabusa-Bulk-Runner.git

Держите папку lib рядом с двумя скриптами, поскольку они загружают всё из неё. Windows помечает файлы из скачанного ZIP как пришедшие из интернета. Показанная ниже политика выполнения для области Process уже разрешает их, так что разблокировать ничего не нужно.

Быстрый старт

.\Invoke-BulkHayabusa.ps1 -InputRoot D:\Cases\Case01\KAPE -OutputRoot D:\Cases\Case01\Output -HayabusaPath D:\Tools\hayabusa\hayabusa.exe

Он печатает по одной строке на хост по ходу работы, затем короткую сводку и куда смотреть:

[1/4] DC01 ... Completed, 12 detections
[2/4] FS02 ... Completed, 6 detections
WARNING: [3/4] WS03 ... Failed: Hayabusa exited with code 2. See D:\Cases\Case01\Output\WS03\WS03_hayabusa.log. No CSV was written.
[4/4] WS04 ... skipped, already Completed
Done: 3 processed, 2 completed, 0 completed with errors, 1 failed, 1 skipped.
Output is in D:\Cases\Case01\Output. Open triage_dashboard.html there to start triage.

В новом окне PowerShell скрипт может быть заблокирован политикой выполнения. Это разрешает его только для того окна и ничего не меняет на машине:

Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass

.\Invoke-BulkHayabusa.ps1 -Help или -h печатает краткую сводку по использованию. Полный список параметров, примеры с пояснениями, модель ввода и вывода и конфигурацию engagement см. в docs/USAGE.md.

Целостность доказательств

Доказательства только читаются.

  • Образы дисков никогда не монтируются напрямую. Образы KAPE при создании находятся в «грязном» состоянии, поэтому монтирование только для чтения вообще не показывает том. Вместо этого инструмент монтирует differencing-диск в OutputRoot\_diff с образом доказательств в качестве родительского. Windows воспроизводит журнал в дочерний диск, а родительский только читается, что проверено на выводе KAPE: хеш родительского диска одинаков до и после.
  • Уже подключённый образ отклоняется, а не переиспользуется и не отключается, поскольку этот запуск его не подключал.
  • ZIP-файлы распаковываются в рабочую копию в OutputRoot\_work. Сам ZIP только читается.
  • После каждого хоста разбор выполняется в фиксированном порядке, что бы ни случилось: удалить точку монтирования папки, если она использовалась, отключить дочерний диск, удалить пустую папку монтирования, удалить дочерний диск, удалить распакованное. Ничего никогда не удаляется рекурсивно через папку, которая может всё ещё быть точкой монтирования. Инструмент удаляет только внутри своих собственных папок _work, _mnt и _diff, а также предыдущий отчёт и таймлайн самого хоста непосредственно перед повторным запуском этого хоста. Если отключение не удаётся, всё после него остаётся на месте, и ошибка сообщает, что именно там осталось.
  • OutputRoot отклоняется, если его путь находится внутри InputRoot, чтобы вывод не оказался рядом с доказательствами.
  • Ничего из доказательств никогда не запускается. Значения из них, такие как заголовки правил и имена компьютеров, кодируются везде, где они записываются.

Документация

docs/USAGE.md охватывает остальное:

  • Каждый параметр командной строки с примерами с пояснениями
  • Как читаются записи InputRoot: папки, образы дисков и ZIP-файлы
  • Обработка ZIP, а также ограничения по размеру и длинным путям
  • Полный список выходных данных и рабочих папок инструмента
  • Повторный запуск, возобновление и что означает каждый статус
  • Конфигурация engagement и все её настройки
  • Запуск тестов

Безопасность

См. SECURITY.md о том, как сообщить об уязвимости приватно.

Лицензия

Скачать инструмент