

kernel-CTF
 gmh5225/kernel-ctf
Коллекция CTF-задач по эксплуатации ядра Linux, охватывающих уязвимости переполнения буфера, use-after-free и состояния гонки для практического…
vulnerability-analysisexploitationreverse-engineering+5
gmh5225/kernel-ctfКоллекция CTF-задач по эксплуатации ядра Linux, охватывающих уязвимости переполнения буфера, use-after-free и состояния гонки для практического…
 nxenon/h2spacex
HTTP/2 Last Frame Synchronization (также известная как Single Packet Attack) низкоуровневая библиотека / инструмент на основе Scapy + Exploit Timing…
 hfiref0x/kdu
Утилита для драйверов ядра Windows, которая эксплуатирует уязвимые подписанные драйверы (BYOVD) для обхода DSE, загрузки неподписанных драйверов,…
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
 gmh5225/keypatchx
KeyPatch Enhanced — плагин для IDA Pro для символо-ориентированного патчинга ассемблера x86/x64 на базе Keystone Engine. Форк Keypatch с…

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 xf1les/fsop-finder
Плагин для Binary Ninja, который сканирует glibc libio на предмет путей кода FSOP, способных перехватить управляющий поток и указатель стека, помогая…
 d0ge/xsw
XML Signature Wrapping расширения для Burp Suite
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 thezdi/presentations
Коллекция презентаций с конференций Zero Day Initiative, аналитических отчётов и публикаций по исследованию уязвимостей, охватывающих методы…
 mrechofi/greedos_v2
Мультивекторный инструмент DoS для специалистов по кибербезопасности Red Team.
 gmh5225/injection-2
Кураторская коллекция техник инъекции процессов Windows со ссылками на разборы Conhost, PROPagate, KernelCallbackTable, отравления KnownDlls и других…
 nu11secur1ty/kousei
Python/Go-фреймворк, который генерирует PoC-запросы для SQL-инъекций, автоматизирует атаки sqlmap и управляет модульными скриптами эксплойтов с…
 joshuaprovoste/deserializer
Статический анализатор кода на основе AST с агентным сопоставлением связей на базе LLM для обнаружения путей RCE в Python и глубоких цепочек…
 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
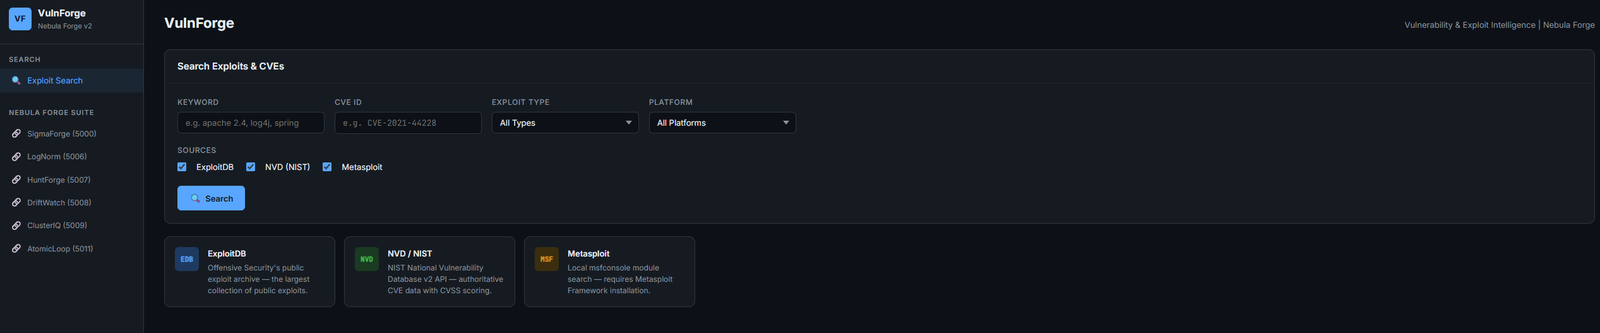 rootless-ghost/vulnforge
Разведка уязвимостей и эксплойтов — поиск по ExploitDB, NVD, Metasploit с сопоставлением CVE→ATT&CK и интеграцией с LogNorm/HuntForge | Часть Nebula…
 gmh5225/harald
Минимальный процессор в памяти для агностического создания протоколов на лету
 mrhenrike/embedxpl-forge
Фреймворк оценки безопасности встраиваемых устройств — 700 модулей, 350 CVE, 55 вендоров, движок APT-групп. Охватывает роутеры, IP-камеры, GPON ONT,…