

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Динамический анализ (песочница) — Инструменты — Страница 3 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
606 результатов
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
2
6 дней назад
NativePe preview

NativePe

GitHubhabanada/nativepe

Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1820 дней назад
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
4218 дней назад
cortex preview

cortex

GitHubpdb333/cortex

Набор инструментов для анализа среды выполнения Windows, объединяющий сканирование памяти, отладку, автоматизацию и API, удобные для ИИ.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
306 дней назад
HARDE preview

HARDE

GitHubliuz233/harde

Исследовательский код для HARDE — обвязки агента, которая исследует и адаптивно оптимизирует компоненты для обнаружения рисков во время выполнения и…

defensive-toolsdynamic-analysis-sandboxingutilities-frameworks+5
25 дней назад
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…
static-analysisdynamic-analysis-sandboxingmemory-forensics+9
494 месяцев назад
jd preview

jd

GitHubejfkdev/jd

Go CLI, который деобфусцирует вывод javascript-obfuscator (obfuscator.io) и разминифицирует JavaScript с помощью AST-преобразований, статического…
static-analysisdynamic-analysis-sandboxingcode-analysis+3
32 месяцев назад
HookTools preview

HookTools

GitHubgmh5225/hooktools

Базовый инжектор для анализа поведения вредоносного ПО, использующего методы уклонения
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
2 лет назад
HWID-SteamSpywareTerminator preview

HWID-SteamSpywareTerminator

GitHubgmh5225/hwid-steamspywareterminator

Библиотека в стадии разработки, внедряемая в Steam для блокировки скрытого CFillMachineInfoThread, который собирает данные об HWID, диске, сетевом…

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
14 лет назад
dae preview

dae

GitHubejfkdev/dae

Анализатор AOT-снимков Dart с конфигурацией, экспортирующий совместимые с blutter символы и структуры для IDA, radare2 и Frida, а также…

android-securitystatic-analysisdynamic-analysis-sandboxing+6
1117 дней назад
hardstop preview

hardstop

GitHubjoseluispino/hardstop

Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…

defensive-toolscontainer-securitydynamic-analysis-sandboxing+7
521 дней назад
akca preview

akca

GitHubakha-security/akca

Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.

defensive-toolsreconnaissancevulnerability-scanners+9
24211 дней назад
CnaEmulator preview

CnaEmulator

GitHubiterat0r/cnaemulator

Автономный стенд для эмуляции и тестирования Aggressor Scripts (.cna) Cobalt Strike, который проверяет синтаксис, эмулирует Beacon API и выполняет…

dynamic-analysis-sandboxingexploitationscripting-automation+7
221 месяц назад
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

Локальный браузер для исследований на macOS, построенный на кастомной сборке Brave, который захватывает сетевой трафик, отпечатки, скрипты и данные…

packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
74 дней назад
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

Инструмент для анализа Android-вредоносного ПО, создающий комплексные профили времени выполнения путём перехвата поведения приложений в области…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
101 месяц назад
ceasta preview

ceasta

GitHubngwg/ceasta

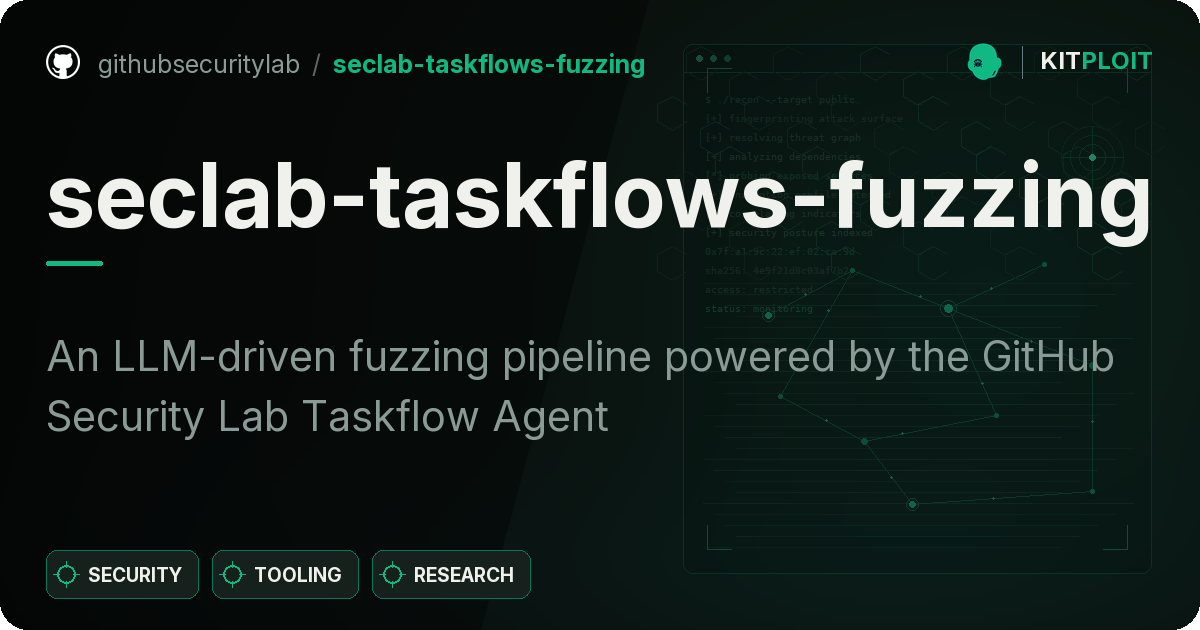
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
16924 дней назад
seclab-taskflows-fuzzing preview

seclab-taskflows-fuzzing

GitHubgithubsecuritylab/seclab-taskflows-fuzzing

Управляемый LLM конвейер фаззинга на базе GitHub Security Lab Taskflow Agent

static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
276 дней назад
ODPure preview

ODPure

GitHubalex66366/odpure

Защита на этапе входных данных по принципу «чёрного ящика», нейтрализующая бэкдор-атаки на детекторы объектов с помощью искажения, диффузионной…

defensive-toolsdynamic-analysis-sandboxingvulnerability-analysis+4
11 месяц назад
Назад1234…34Вперёд