
 ngwg/ceasta
Дизассемблер, декомпилятор и отладчик в стиле x64dbg для бинарных файлов PE/ELF с листингом в стиле IDA, графами функций, плагинами Lua, CLI и встроенным сервером MCP для анализа с помощью ИИ.


дизассемблер, декомпилятор и отладчик в одном — для windows, linux и macos, x86, x64 и arm64




листинг в стиле ida, декомпилятор, граф функций, отладчик в стиле x64dbg, плагины на lua и встроенный MCP-сервер, чтобы можно было направить ИИ на бинарник — одна небольшая программа, всё встроено, для сборки ничего устанавливать не нужно.
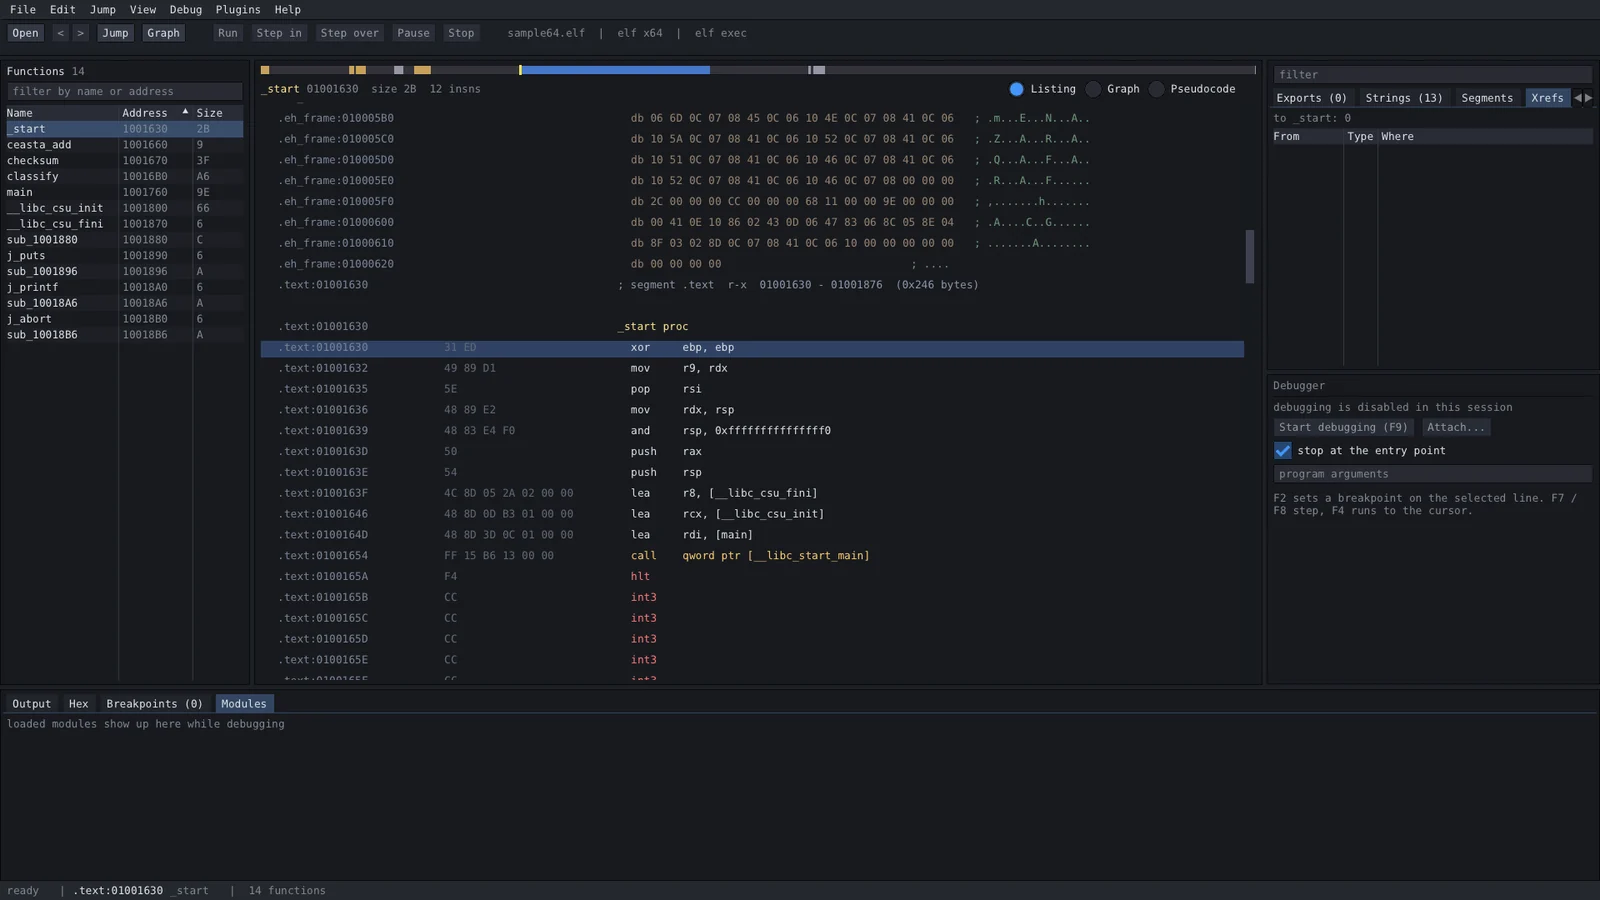
ceasta показывает один и тот же код от сырых байтов до читаемого c, так что можно спуститься на любой нужный уровень:
; assembly - the real instructions  // pseudocode (f5) - reconstructed c

checksum proc                       int checksum(int rdi)
  movzx   edx, byte ptr [rdi]       {
  test    dl, dl                        rdx = *(char*)rdi;
  je      loc_1191                      if (rdx == 0) {
  mov     eax, 0x1505                       return 0x1505;
loc_1179:                               }
  mov     ecx, eax                      rax = 0x1505;
  shl     ecx, 5                        do {
  add     eax, ecx                          rax = rax + (rax << 5) + rdx;
  add     rdi, 1                            rdi = rdi + 1;
  movzx   edx, dl                           rdx = *(char*)rdi;
  add     eax, edx                      } while (rdx != 0);
  movzx   edx, byte ptr [rdi]           return rax;
  test    dl, dl                    }
  jne     loc_1179
  ret
loc_1191:
  mov     eax, 0x1505
  ret
это djb2 (5381 — это 0x1505, а (h << 5) + h — это h * 33). щёлкните по имени в псевдокоде и назовите вещи так, как вы их понимаете — y на функции задаёт ей прототип, n переименовывает переменную:
unsigned checksum(const char* s)
{
    rdx = *(char*)s;
    if (rdx == 0) {
        return 0x1505;
    }
    h = 0x1505;
    do {
        h = h + (h << 5) + rdx;
        s = s + 1;
        rdx = *(char*)s;
    } while (rdx != 0);
    return h;
}
декомпилятор работает по принципу best-effort (x86 / x64, структуры пока не поддерживаются) — отлично подходит для быстрого получения процедуры, при этом листинг остаётся источником истины.
скачайте со страницы релизов:
| файл | платформа | что вы получаете |
|---|---|---|
ceasta-x.y.z-setup.exe | windows 10/11 x64 | полное приложение, устанавливается для вашего пользователя (без прав администратора), меню «Пуск» + опциональное «открыть с помощью ceasta» |
ceasta-x.y.z-windows-x64.zip | windows x64 | полное приложение, портативное — распакуйте и запустите ceasta.exe |
ceasta-x.y.z-linux-x64.AppImage | linux x64 | полное приложение — chmod +x и запустите (в linux) |
ceasta-cli-x.y.z-linux-x64.tar.gz | linux x64 | ceasta-cli + плагины: анализ, дизассемблирование, декомпилятор, скриптинг, терминальный отладчик, сравнение бинарников, сигнатуры и MCP-сервер |
ceasta-x.y.z-macos.dmg | macos 11+, apple silicon и intel | приложение, отладчика пока нет — перетащите его в Applications (на mac) |
ceasta-cli-x.y.z-macos.tar.gz | macos 11+, apple silicon и intel | ceasta-cli + плагины, всё вышеперечисленное, кроме отладчика |
n переименовывает его, y задаёт тип или прототип. shift+f5 показывает его рядом с листингомkuna — его вывод для той же функции, строки связаны с листингом, arm64 тоже. подробнее нижеrdi == 3), точки наблюдения за переменными, шаг с заходом / через / выход, шаг назад, выполнение до курсора, пауза, регистры, стек, стек вызовов, карта памяти, живая память
call decrypt "..."), запись целей косвенных вызовов как перекрёстных ссылок (trace)ceasta-cli dbg: тот же отладчик в терминалеsigmake / sigapply)ceasta-cli mcp — с готовыми промптами и именами, которые вы проверяете перед применением. см. подключение ИИ.i64 в IDA: ctrl+s записывает <file>.ceasta с вашими именами, комментариями, типами, точками останова и самой программой — он открывается позже или на другой машине без оригинала. при закрытии программа спрашивает, прежде чем отбросить несохранённую работу.map и IDA / Ghidra (со скриптами в scripts/)ceasta-cli для скриптов и CIодно окно, ничего не плавает вокруг:
