

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
HWID-SteamSpywareTerminator — Библиотека в стадии разработки, внедряемая в Steam для блокировки скрытого CFillMachineInfoThread, который собирает данные об HWID, диске, сетевом адаптере и отпечатке реестра. | Kitploit
Инструменты/GitHubGitHub/gmh5225/hwid-steamspywareterminator
Оборонительные ИнструментыДинамический анализ (песочница)Обратная инженерияКонфиденциальностьАнализ Бинарных ФайловАнти-Бот
GitHubgmh5225/hwid-steamspywareterminator

HWID-SteamSpywareTerminator

Поделиться

Библиотека в стадии разработки, внедряемая в Steam для блокировки скрытого CFillMachineInfoThread, который собирает данные об HWID, диске, сетевом адаптере и отпечатке реестра.

Репозиторий
11394 лет назадЕщё не проверено

SteamSpywareTerminator

(пошёл ты, burtonJ)

Библиотека в разработке (на данный момент только логирует инициализацию потока), которая после внедрения в steam нацелена на блокировку CSteamEngine::CFillMachineInfoThread — скрытого потока, собирающего зашифрованную информацию о ваших жёстких дисках, сетевых адаптерах и оптических периферийных устройствах с жалкой целью заблокировать все ваши альтернативные аккаунты и заставить вас потерять тысячи денег (и я совсем не хочу платить ни копейки больше за зарплату burtonJ)

Обратная разработка

Вы можете найти инструкцию, поискав эту строку в IDA и xref:
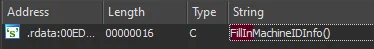
Вы не можете просто завершить или вернуть поток, но открываются интересные возможности. Эта функция является частью единственной функции (помимо конструктора, инициатора и терминатора/деструктора) виртуальной таблицы, которая наследует CScheduledFunction.

'MachineGuid' собирается из реестра и хешируется через SHA1, возможно, с константой "BB3"? Я ни черта не понимаю в шифровании
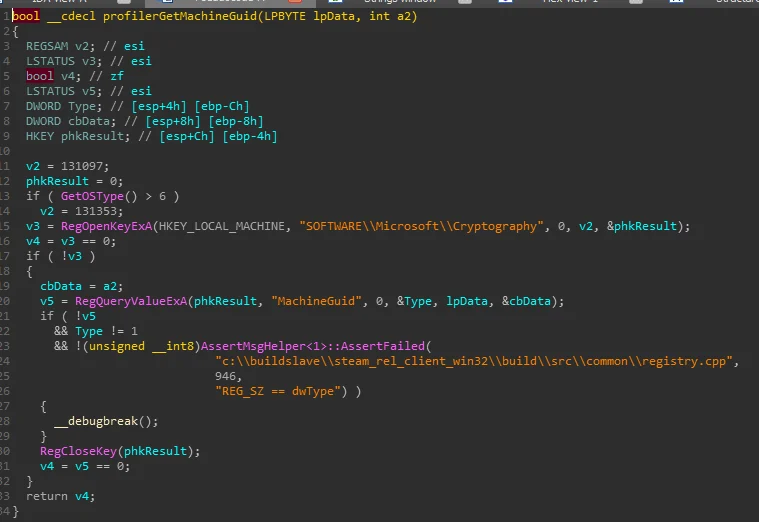
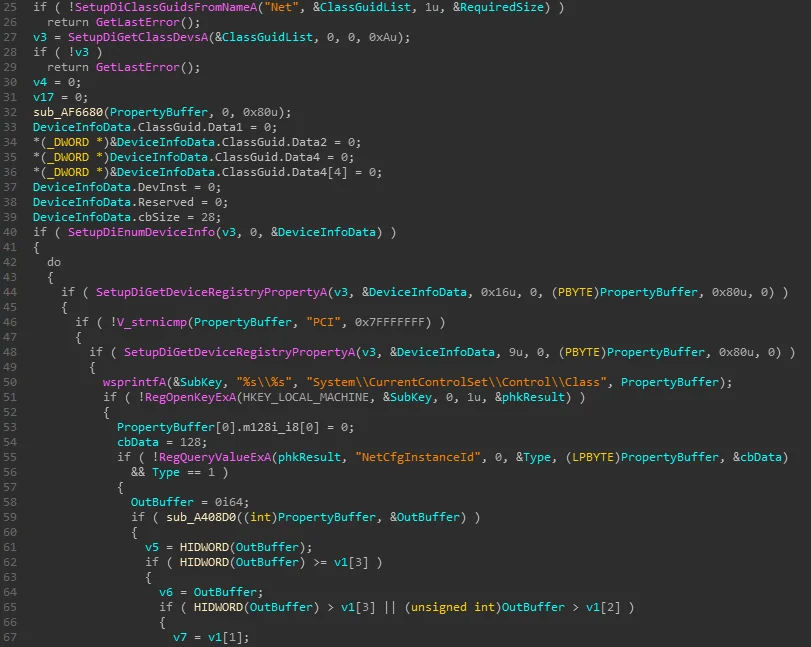
Затем собирается другая информация о реестре устройств
В то же время выполняются запросы CIMV2 WMIC для получения сетевых адаптеров
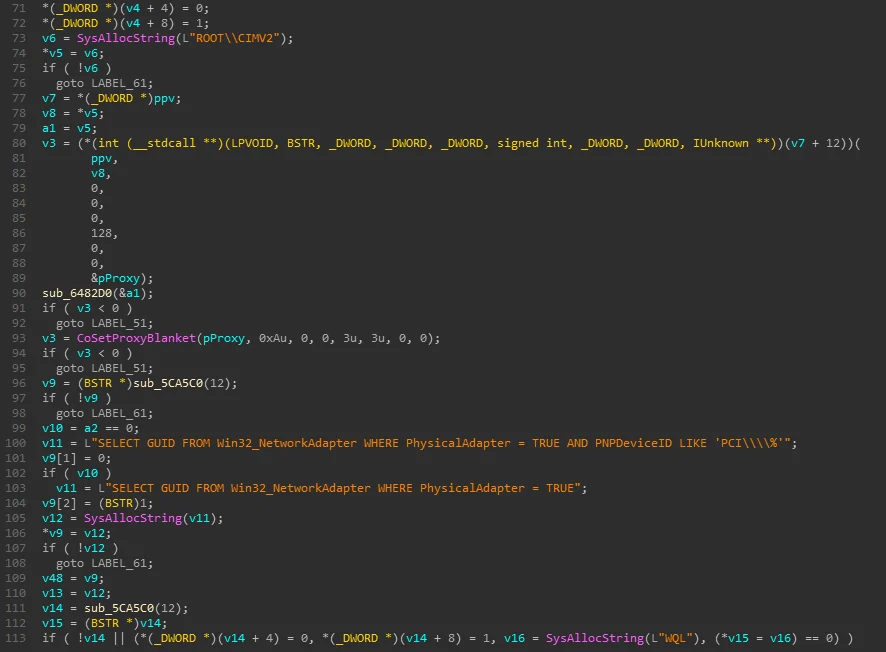
На этот раз вышеуказанные данные шифруются с константой "FF2"? Интересным подходом без блокировки всего потока могло бы быть изменение этих констант для изменения результатов дайджеста. Если Steam вернётся к варианту без шифрования этих строк, они могут нарушить GDPR, поскольку собирают информацию, которую можно классифицировать как "персональные данные"

Далее следуют новые запросы, объём собираемых ими данных пугает.

"SELECT * FROM Win32_DiskPartition", они проверяют BootPartitions, DeviceID, DiskIndex, снова "SELECT * FROM Win32_DiskDrive", ещё больше всего, затем ЕЩЁ РАЗ "SELECT * FROM Win32_PhysicalMedia", они проверяют серийные номера и производителя.

Снова шифрование, константа "3B3" (?)

Наконец, второй аргумент вызываемой функции шифруется (если не NULL) с константой "333" (?)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





