
kubestriker
 vchinnipilli/kubestriker
Молниеносно быстрый инструмент аудита безопасности для Kubernetes
vulnerability-scannerscontainer-securitycloud-security+2
1k
vchinnipilli/kubestrikerМолниеносно быстрый инструмент аудита безопасности для Kubernetes
 madhuakula/hacker-container
Швейцарский армейский контейнер для облачной безопасности. Контейнер со всем списком полезных инструментов/команд для взлома и защиты контейнеров,…
 chen-keinan/kube-knark
Инструмент с открытым исходным кодом, который помогает обнаруживать выполнение вредоносного кода и изменения конфигурации во время выполнения в…
 cilium/cilium
Сеть, безопасность и наблюдаемость на основе eBPF
 chen-keinan/kube-beacon
Сканер времени выполнения с открытым исходным кодом для кластера k8s, выполняющий проверки безопасности на основе спецификации CIS Kubernetes…
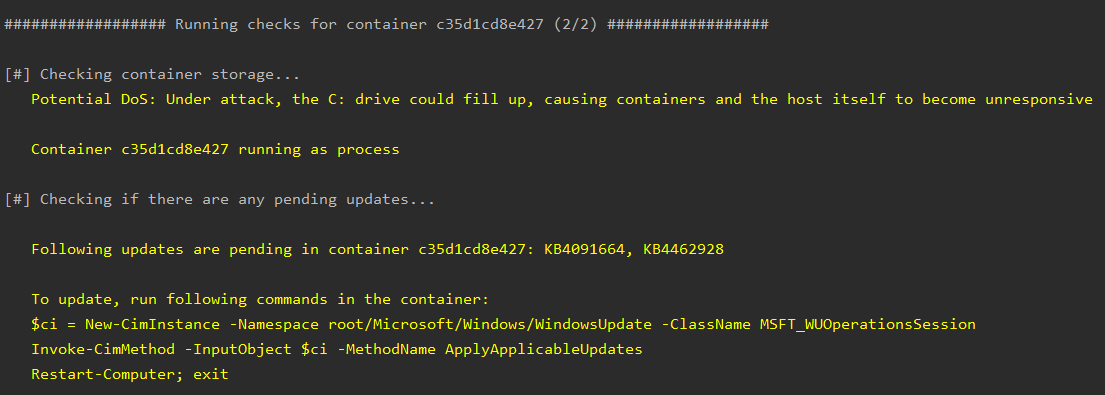 saira-h/whalescan
Сканер уязвимостей для контейнеров Windows
 leitwacht/leitwacht-agent
Принудительное применение политик исходящего трафика с помощью eBPF + nftables + DNS proxy для контейнеров заданий GitLab Runner CI/CD — плоскость…
 leitwacht/leitwacht
Leitwacht control plane — безопасность выполнения для GitLab Runner CI/CD: создание политик, мультиарендность, аудит, интеграция с GitLab
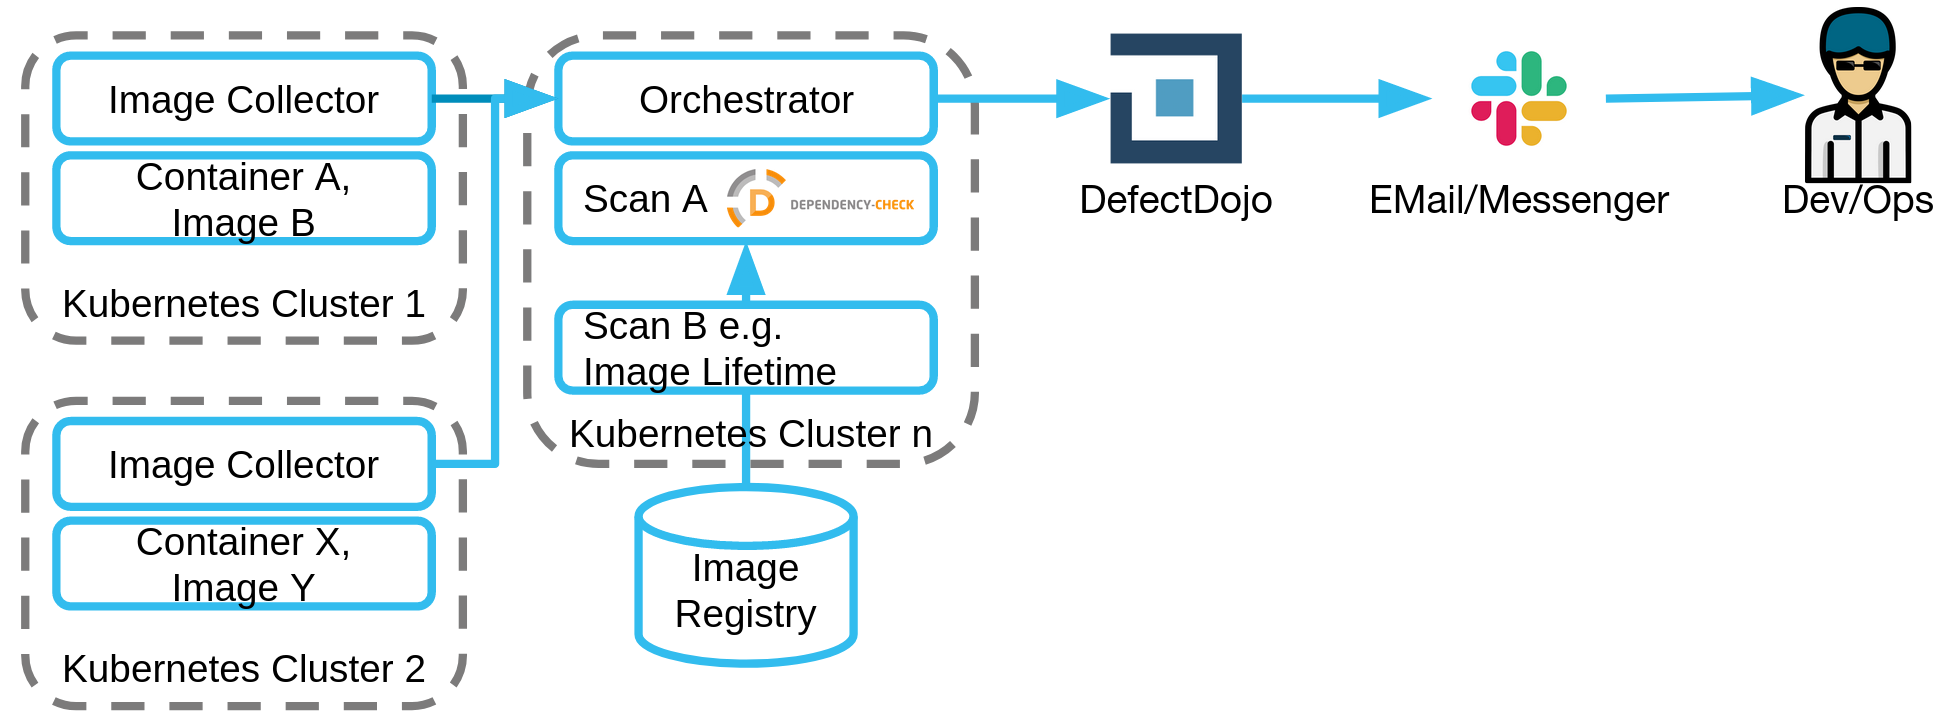 sda-se/cluster-image-scanner
Обнаруживайте уязвимости и неправильные конфигурации образов контейнеров в производственных средах.
 sysflow-telemetry/sysflow
Облачно-нативный конвейер телеметрии системы, который собирает, обрабатывает и экспортирует события системных вызовов в компактный…
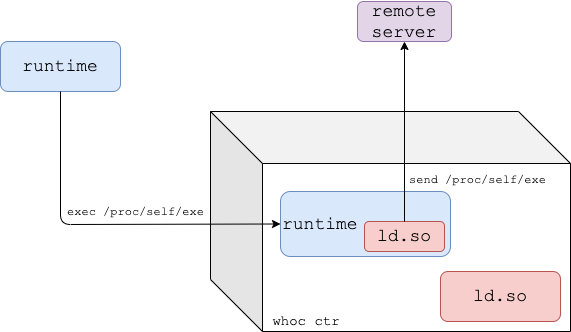 twistlock/whoc
Контейнерный образ, который эксфильтрует базовую среду выполнения контейнера на удаленный сервер.
 inguardians/peirates
Peirates - инструмент для пентеста Kubernetes
 lockc-project/lockc
Повышение безопасности контейнеров с помощью eBPF и модулей безопасности Linux (LSM)
 rajanagori/nightingale
Nightingale Docker for Pentesters — это полноценная контейнеризированная среда Docker, разработанная для тестирования на проникновение и оценки…
 securecodebox/securecodebox
Оркестратор сканирования безопасности, встроенный в Kubernetes, который автоматизирует непрерывное обнаружение уязвимостей, интегрируя несколько…
 linux-lock/bpflock
Инструмент безопасности на основе eBPF для блокировки и аудита Linux-машин. Ограничивает возможности ядра, блокирует бесфайловое выполнение, защищает…
 kubeshop/testkube
☸️ Открытая тестовая платформа для инженерных команд на основе ИИ
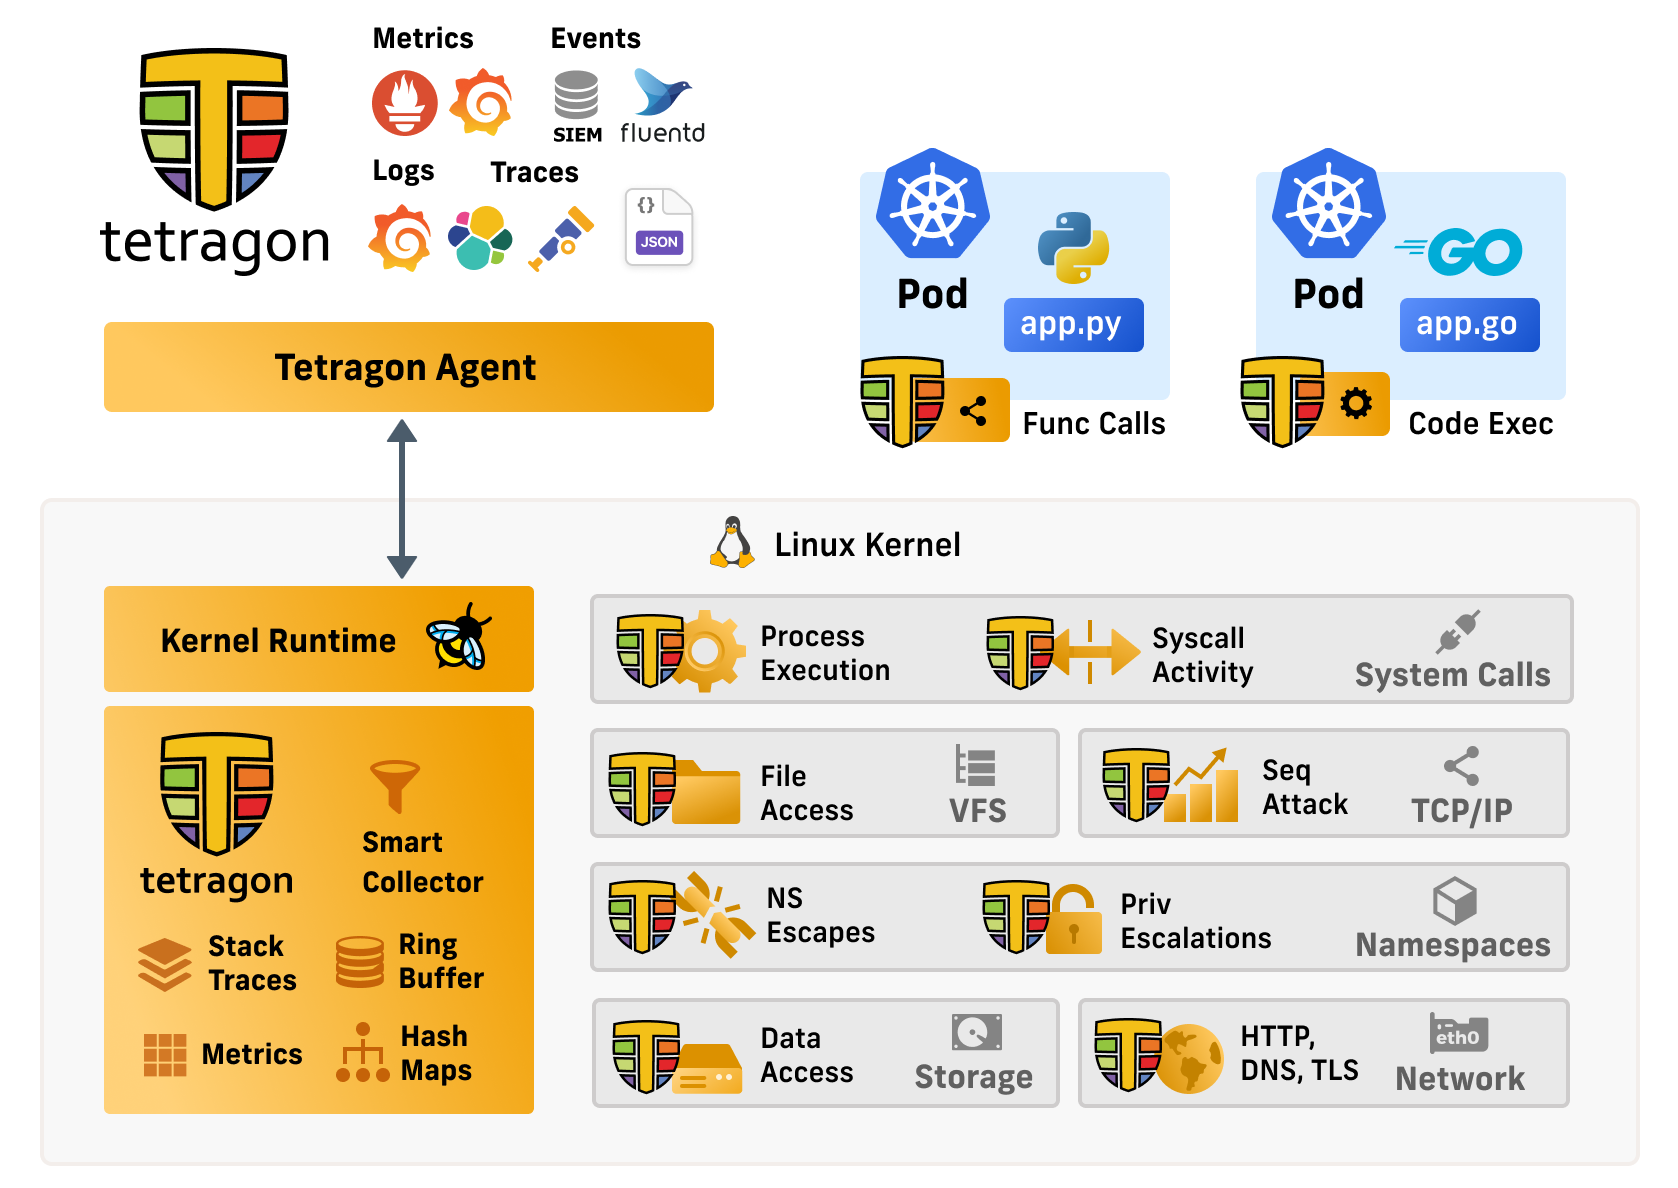 cilium/tetragon
Наблюдаемость безопасности и обеспечение выполнения в реальном времени на основе eBPF