

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
kube-beacon — Сканер времени выполнения с открытым исходным кодом для кластера k8s, выполняющий проверки безопасности на основе спецификации CIS Kubernetes Benchmark. | Kitploit
Инструменты/GitHubGitHub/chen-keinan/kube-beacon
Сканеры уязвимостейБезопасность контейнеровАудит конфигурацииБезопасность облачных средDevSecOps
GitHubchen-keinan/kube-beacon

kube-beacon

Сканер времени выполнения с открытым исходным кодом для кластера k8s, выполняющий проверки безопасности на основе спецификации CIS Kubernetes Benchmark.

Репозиторий
698341 год назадПроверено Kitploit
Поделиться

Go Report Card License Build Status Coverage Status Gitter
логотип kube-beacon

Проект Kube-Beacon

Сканирование вашего Kubernetes runtime!

Kube-Beacon — это сканер с открытым исходным кодом, выполняющий аудит развёрнутого кластера Kubernetes и выдающий отчёт по безопасности.

Тесты аудита являются полной реализацией спецификации CIS Kubernetes Benchmark

НОВИНКА!! результаты аудита теперь можно использовать как webhook через пользовательский плагин (используя go plugin)
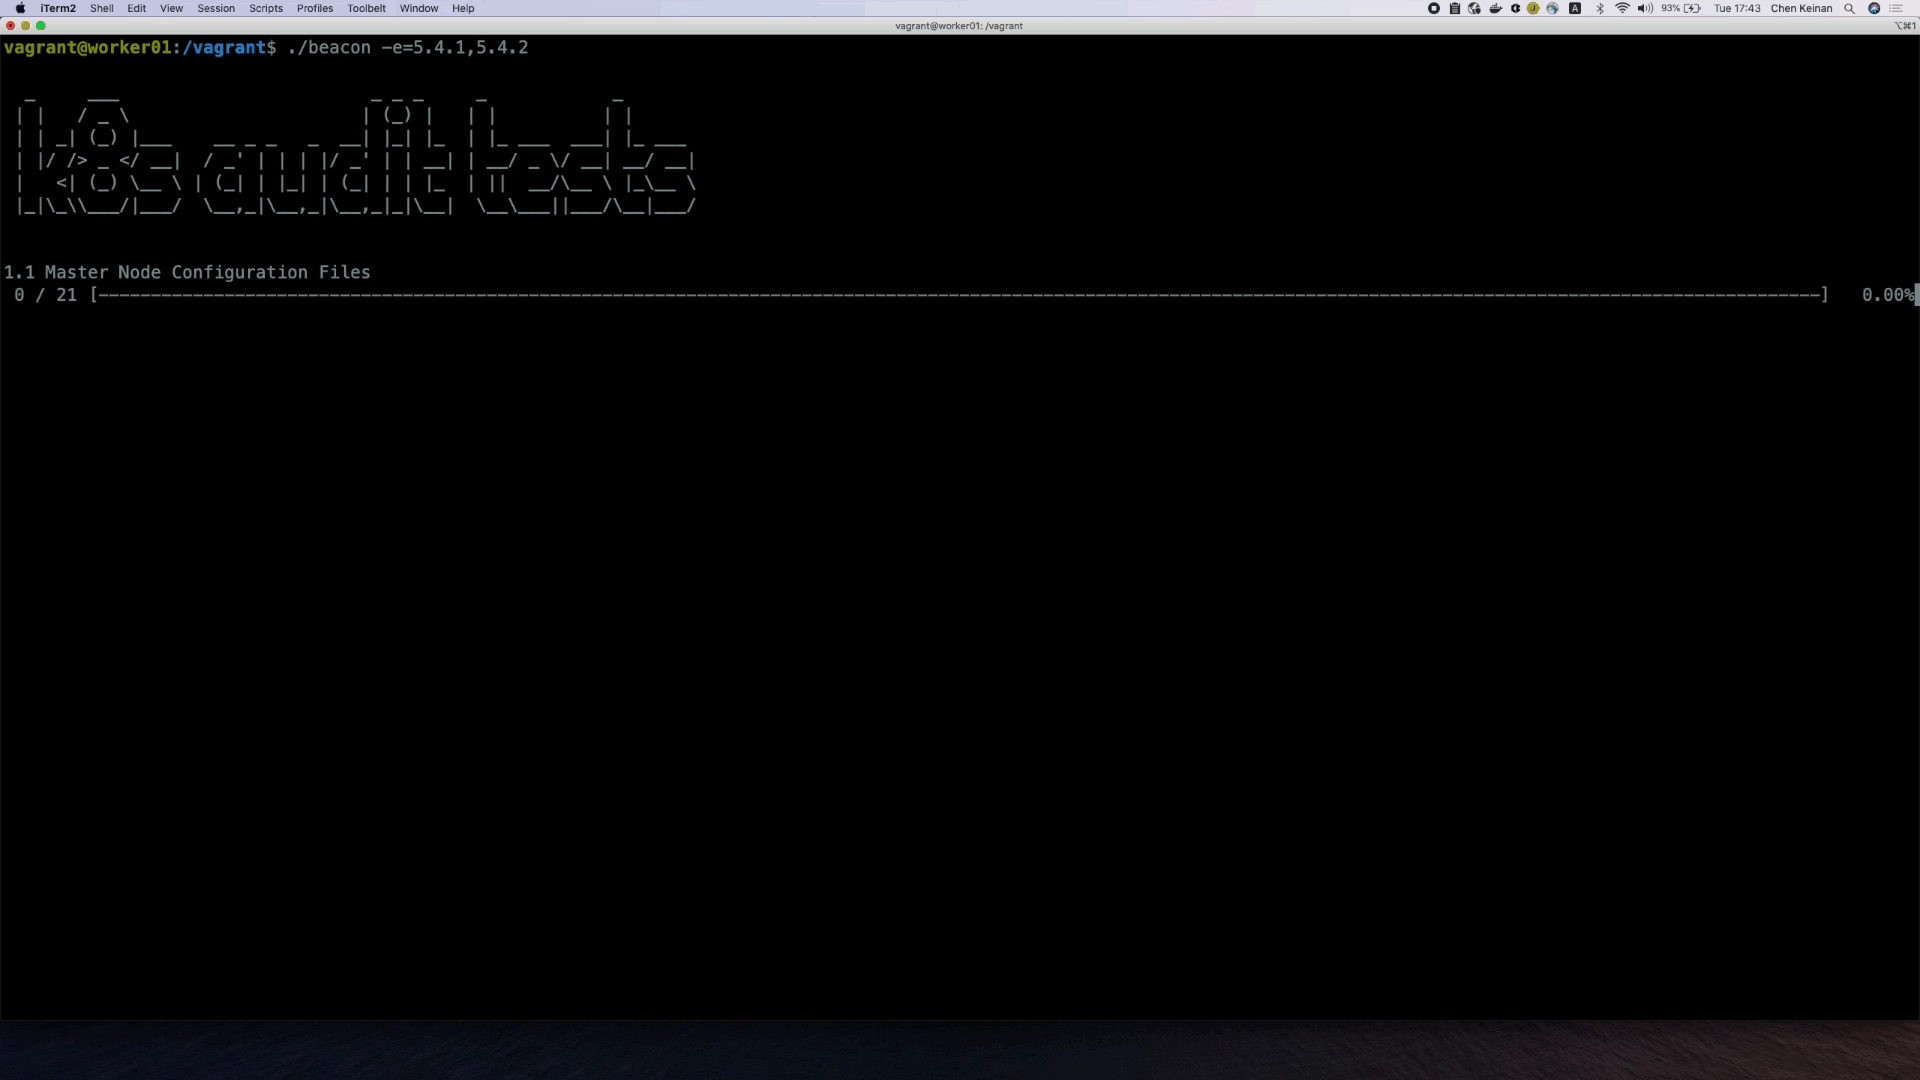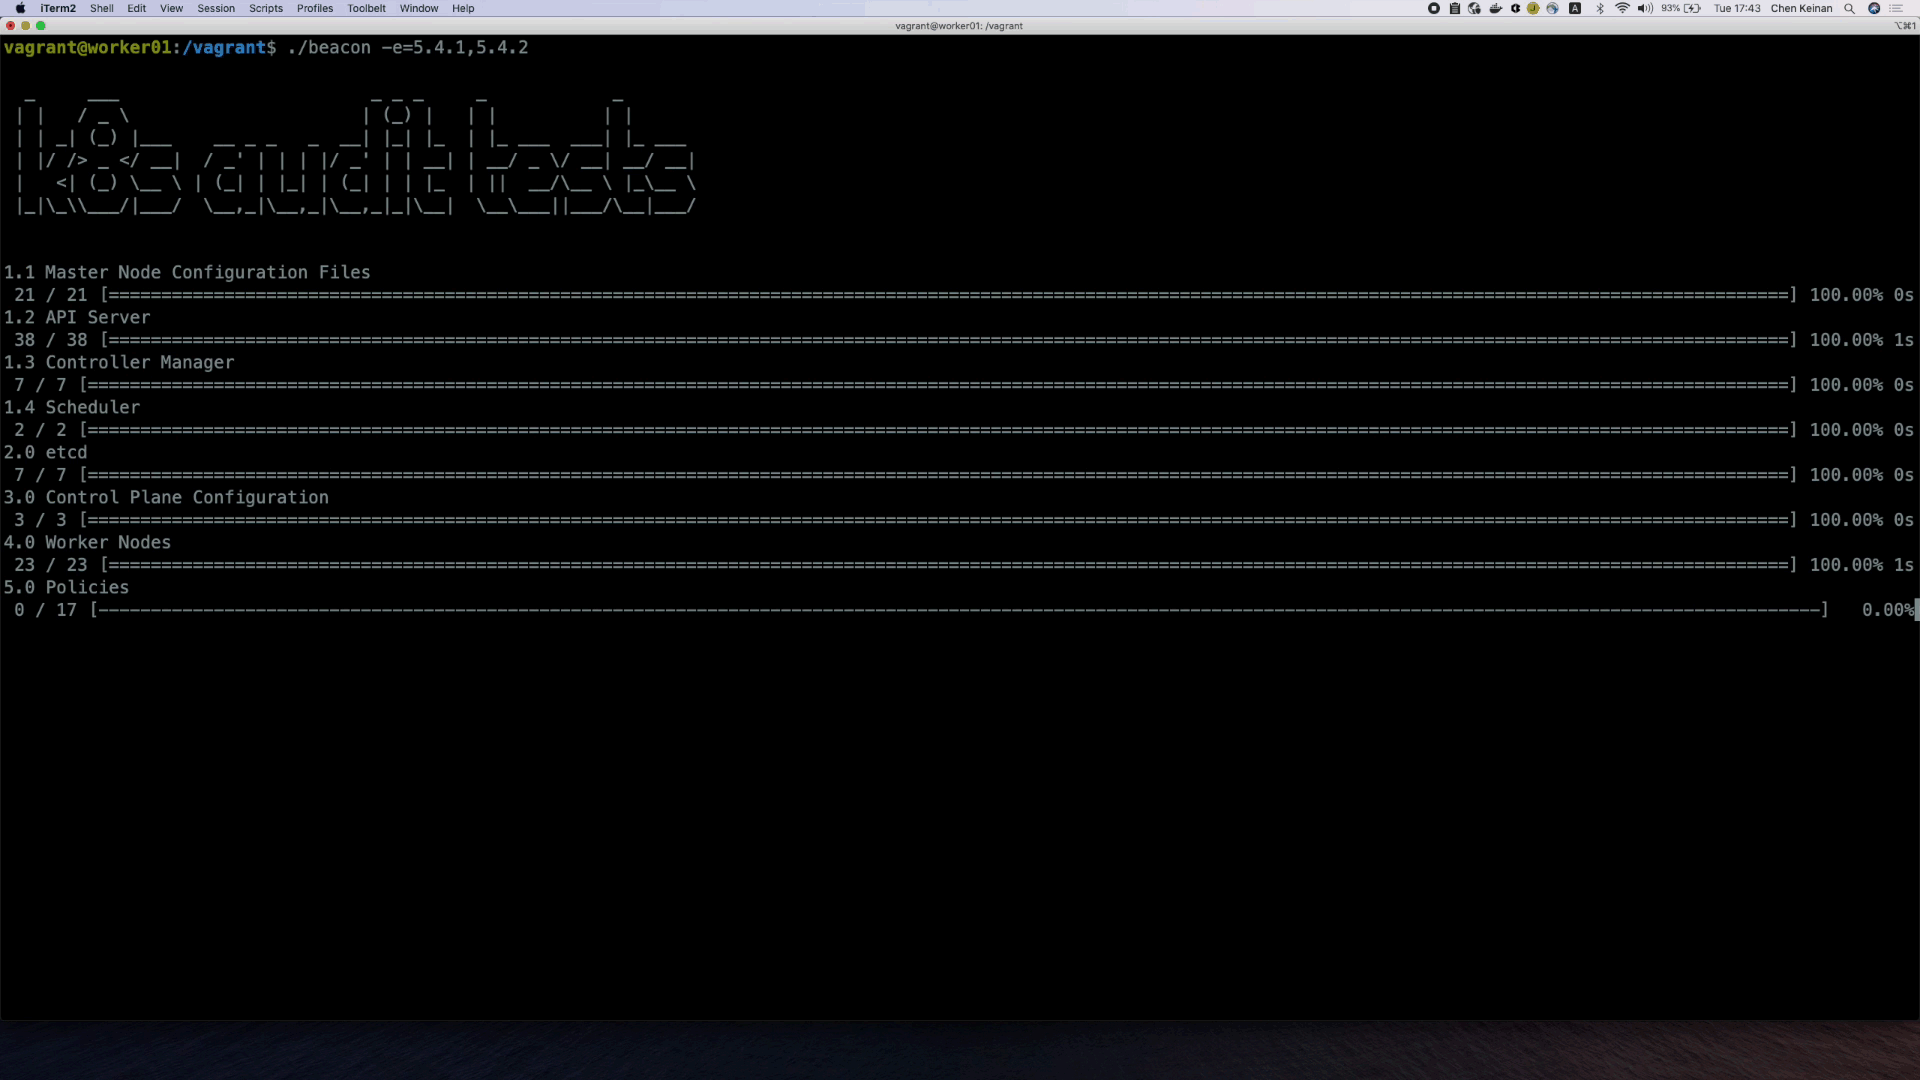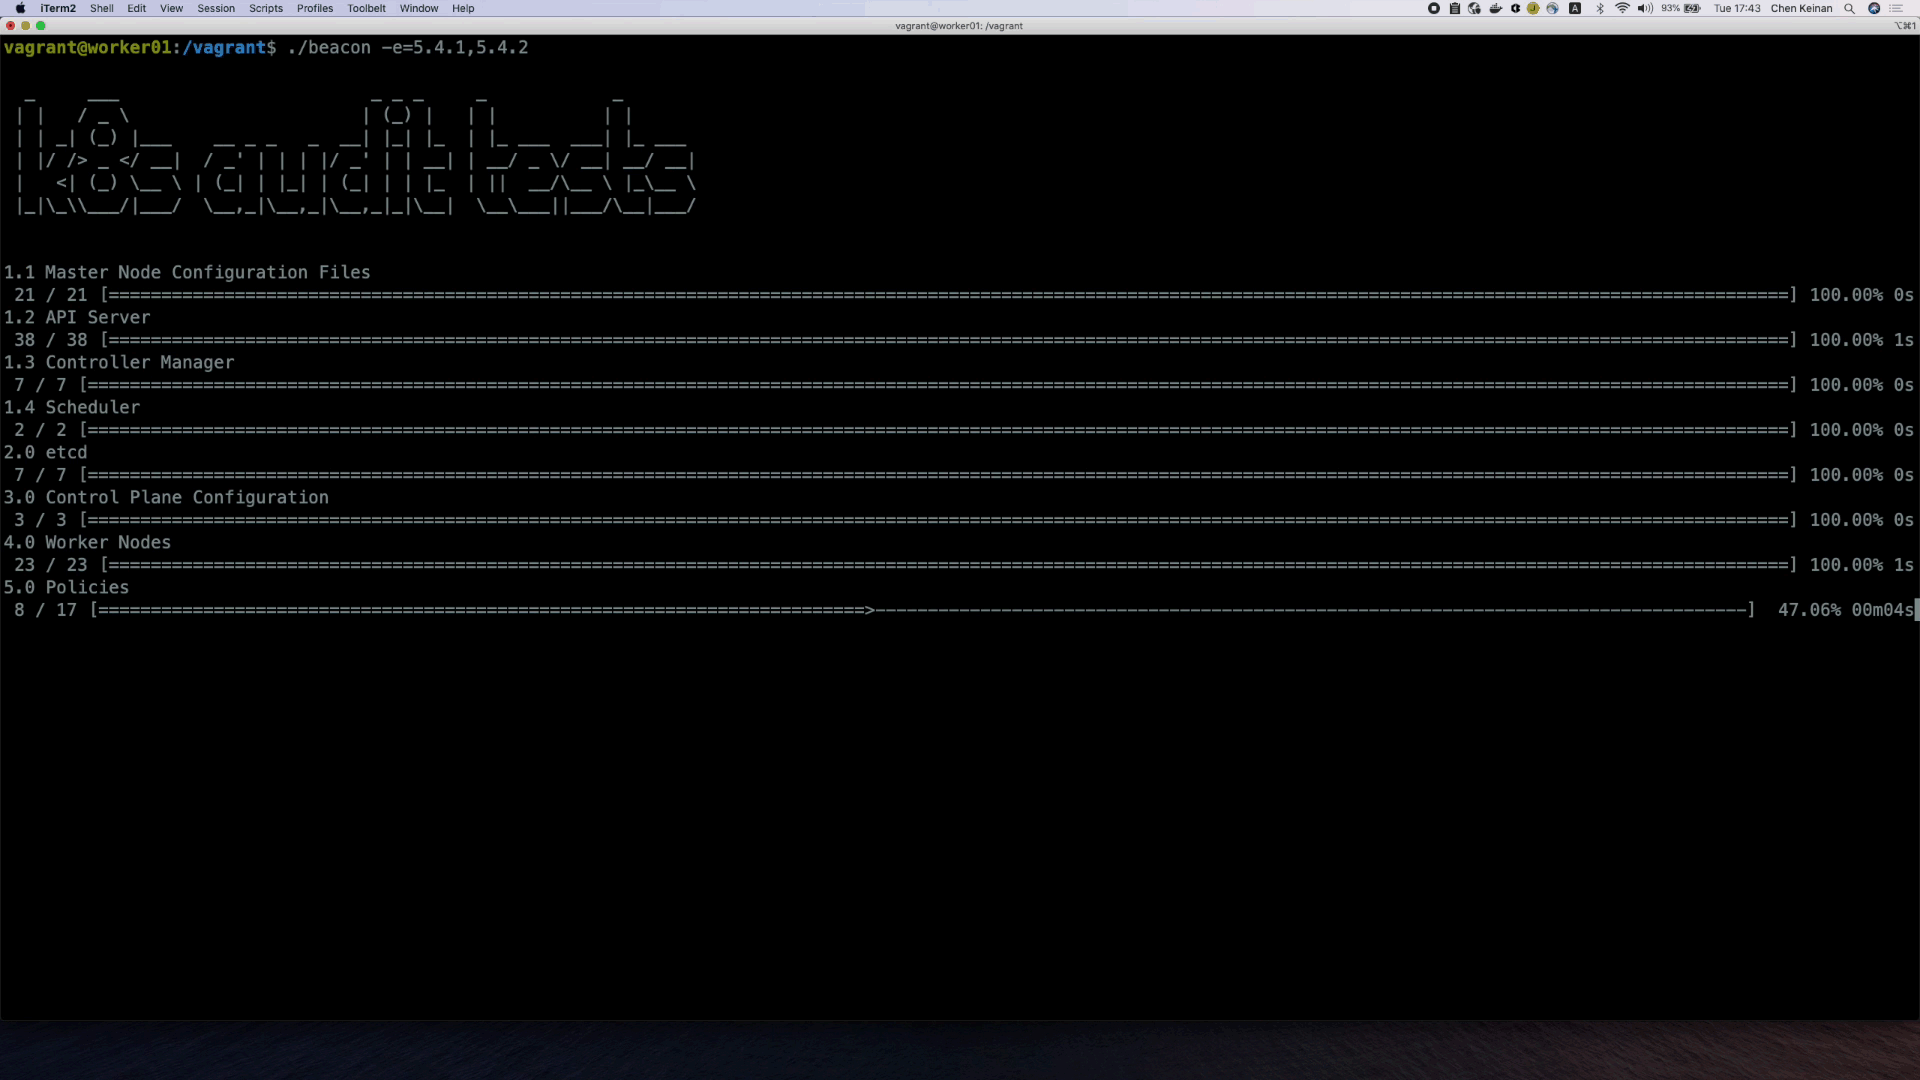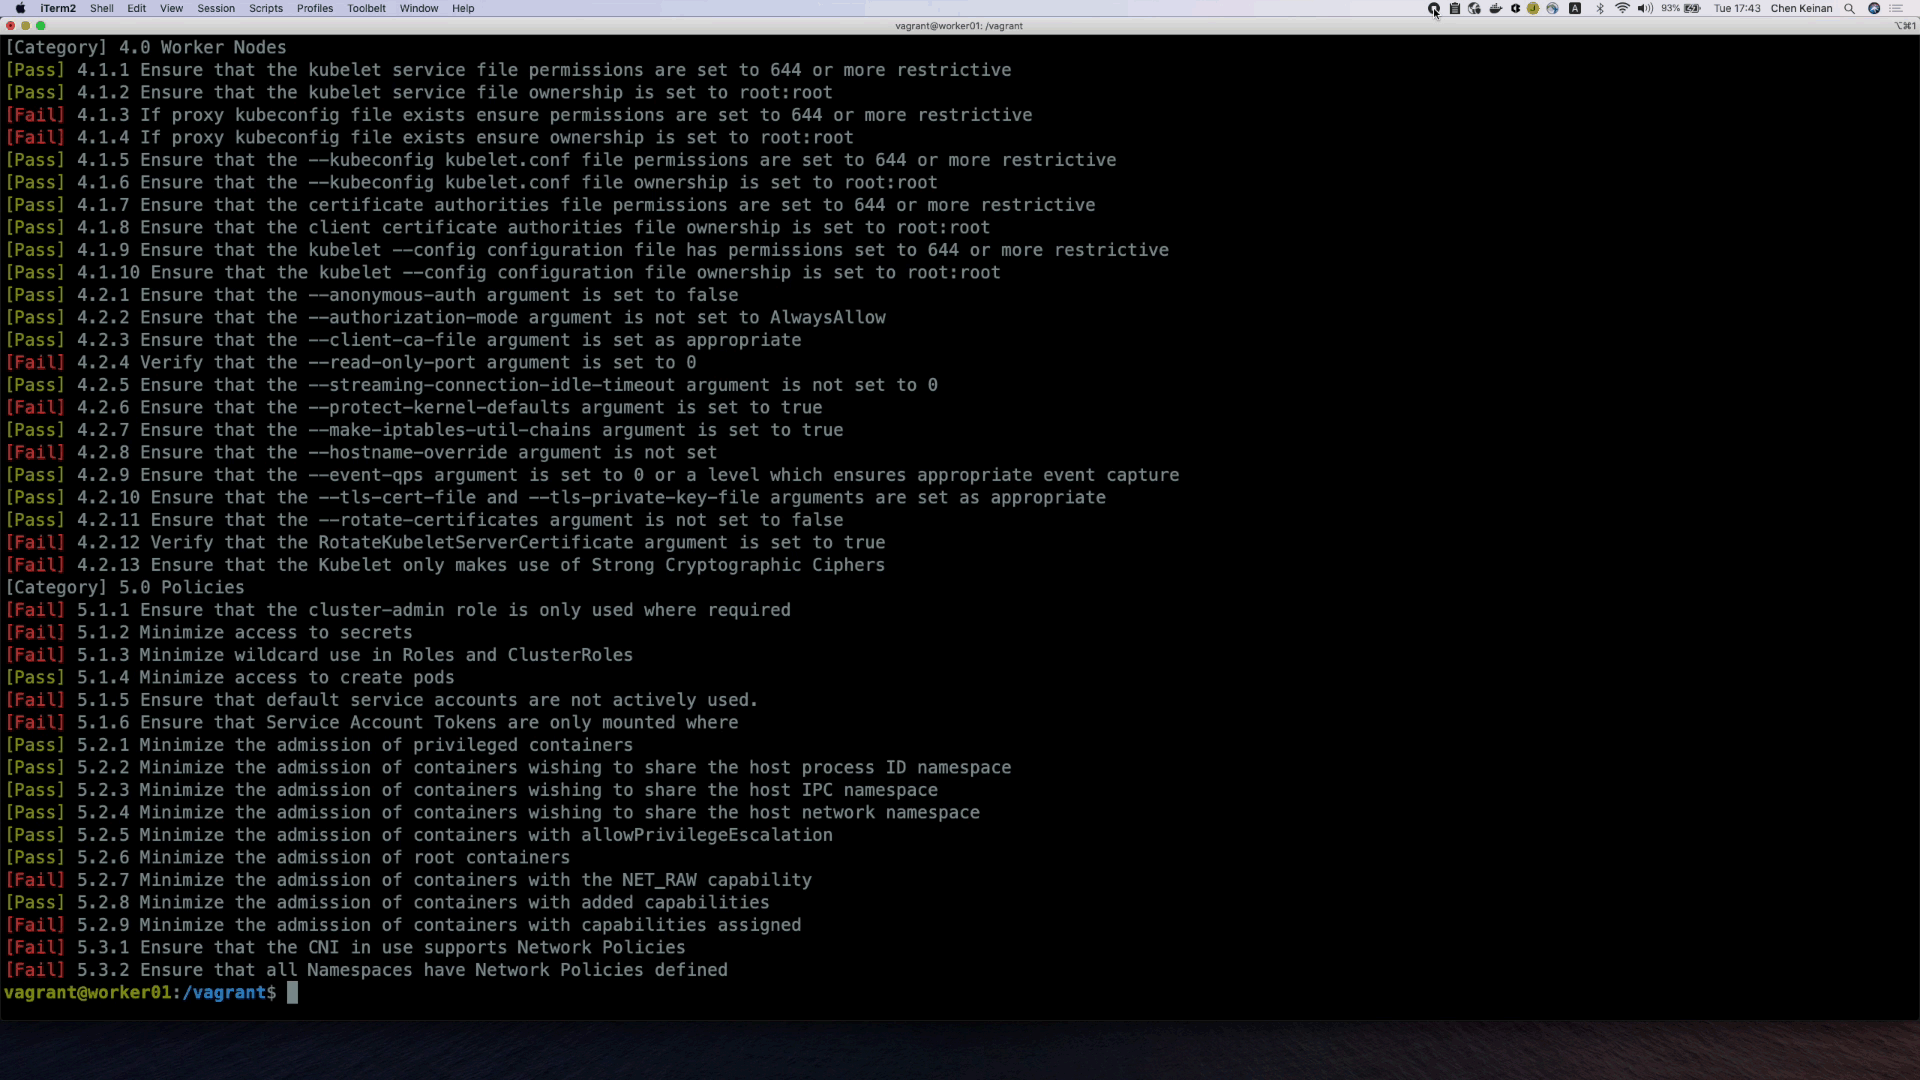
Аудит выполняется на мастер- и рабочих узлах, а выходной отчёт включает:

  • первопричину проблемы безопасности
  • предлагаемое исправление проблемы безопасности

Вывод сканирования аудита кластера kubernetes:

k8s audit

  • Установка
  • Быстрый старт
  • Kube-beacon как Docker
  • Kube-beacon как pod в k8s
  • Использование пользовательских плагинов
  • Следующие шаги

Установка

git clone https://github.com/chen-keinan/kube-beacon
cd kube-beacon
make build
  • Примечание: для выполнения kube-beacon требуются права root

Быстрый старт

Запуск kube-beacon без флагов — выполнить все тесты:

 ./kube-beacon 

Запуск kube-beacon с флагами — выполнить тесты по требованию:

Usage: kube-Beacon [--version] [--help] <command> [<args>]

Available commands are:
  -r , --report :  run audit tests and generate failure report
  -i , --include: execute only specific audit test,   example -i=1.2.3,1.4.5
  -e , --exclude: ignore specific audit tests,  example -e=1.2.3,1.4.5
  -n , --node:    execute audit tests on specific node,   example -n=master,-n=worker
  -s , --spec:    execute specific audit tests spec,   example -s=gke, default=k8s
  -v , --version:  execute specific audit tests spec version,    example -v=1.1.0,default=1.6.0

Запуск тестов и создание отчёта о неудачных:

./kube-beacon -r

Kube-beacon как pod в k8s

  • Запуск kube-beacon в виде pod в кластере k8s

  • Добавьте привязку роли кластера с ролью cluster-admin:

kubectl create clusterrolebinding default-admin --clusterrole cluster-admin --serviceaccount=default:default
cd jobs
  • Для простого кластера k8s выполните задачу:
kubectl apply -f k8s.yaml
  • Для кластера GKE выполните задачу:
kubectl apply -f gke.yaml
  • Проверьте статус pod в k8s:
kubectl get pods --all-namespaces

NAMESPACE     NAME                                                        READY   STATUS      RESTARTS   AGE
default       kube-beacon-sc8g9                                           0/1     Completed   0          111s
kube-system   event-exporter-gke-8489df9489-skcvv                         2/2     Running     0          7m24s
kube-system   fluentd-gke-7d5sl                                           2/2     Running     0          7m6s
kube-system   fluentd-gke-f6q5d                                           2/2     Running     0          6m59s
  • Проверьте вывод аудита pod:
kubectl logs kube-beacon-sc8g9 
  • Очистка (удаление роли и pod):
kubectl delete clusterrolebinding default-admin
kubectl delete -f k8s.yaml

Использование пользовательских плагинов

Kube-Beacon предоставляет hook для пользовательских плагинов Пример :

  • K8sBenchAuditResultHook — этот hook принимает результаты аудита бенчмарка, найденные в отчёте
Компиляция пользовательского плагина
go build -buildmode=plugin -o=~/<plugin folder>/bench_plugin.so /<plugin folder>/bench_plugin.go
Копирование плагина в папку (папка .beacon создаётся при первом запуске)
cp /<plugin folder>/bench_plugin.so ~/.beacon/plugins/compile/bench_plugin.so

Примечание: Плагин и бинарник должны быть скомпилированы в одинаковом окружении Linux

Следующие шаги

  • Добавить поддержку сканирования Amazon EKS
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





