 sda-se/cluster-image-scanner
Обнаруживайте уязвимости и неправильные конфигурации образов контейнеров в производственных средах.

Обнаружение уязвимостей и неправильной конфигурации образов контейнеров в производственных средах.
ClusterImageScanner обнаруживает образы в кластере Kubernetes и предоставляет быструю обратную связь на основе различных проверок безопасности. Рекомендуется запускать ClusterImageScanner в производственных средах, чтобы получать актуальную информацию о проблемах безопасности там, где они имеют реальное влияние.
Поскольку ClusterImageScanner сам является сервисом, работающим в вашем кластере Kubernetes, вы можете повторно использовать существующие процедуры развертывания.
На следующем рисунке представлен обзор:
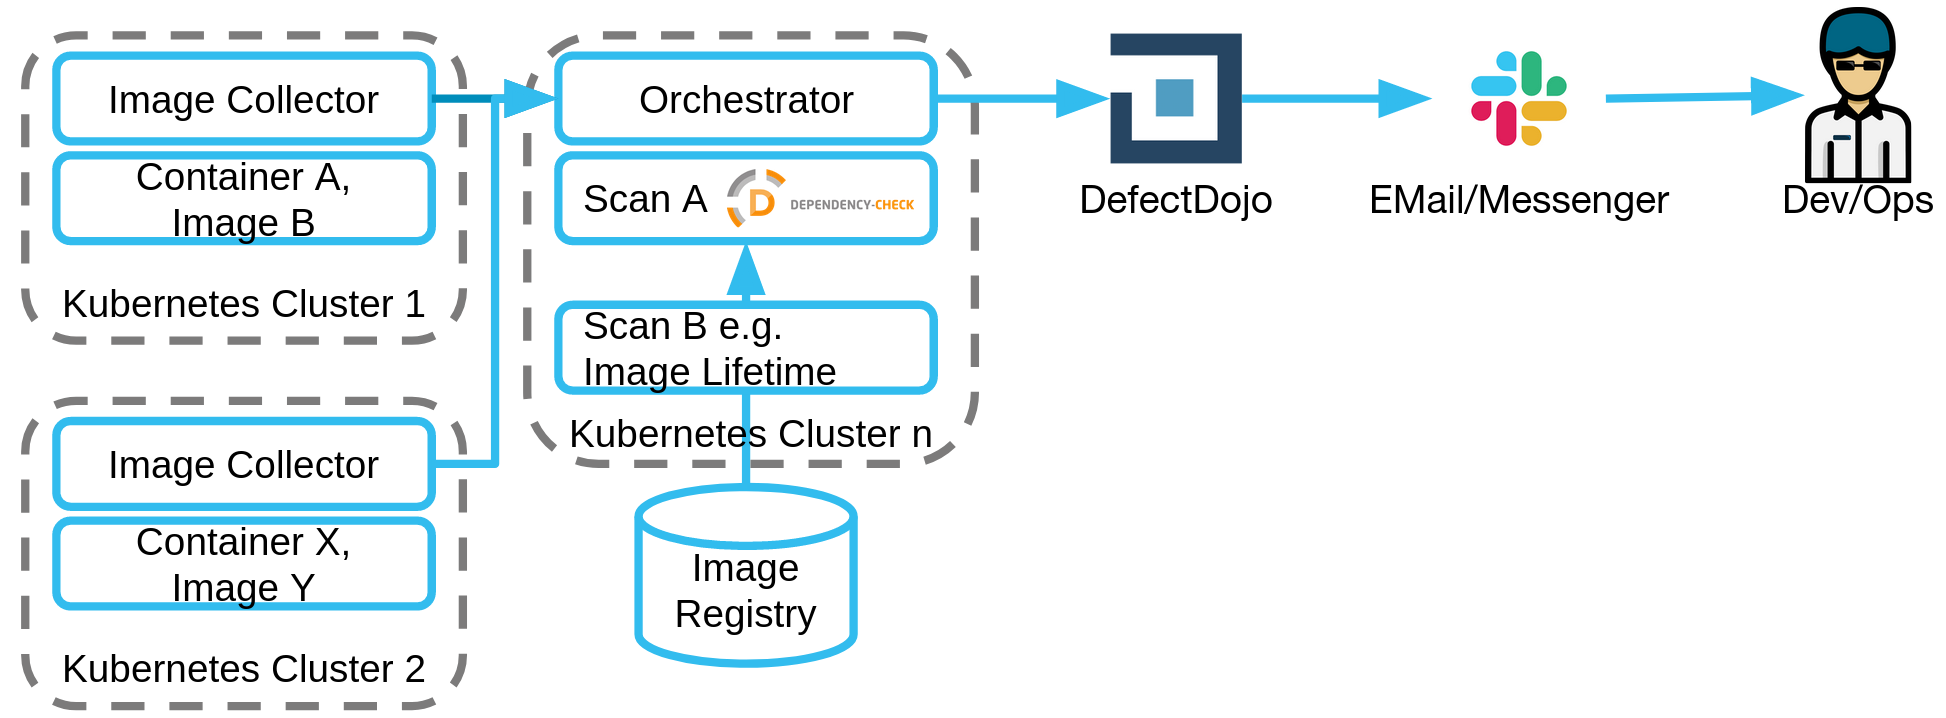 Выполняются следующие шаги.
Видео (английский): SDA SE CluserImageScanner становится Open Source, 2021-03
Образы, используемые ArgoWorkflows, публикуются в quay.io (2021-06-28):
cluster-image-scanner-scan-runasrootcluster-image-scanner-scan-distrolesscluster-image-scanner-scan-lifetimecluster-image-scanner-scan-malwarecluster-image-scanner-scan-new-versioncluster-image-scanner-imagefetchercluster-image-scanner-notifiercluster-image-scanner-imagecollectorcluster-image-scanner-image-source-fetchercluster-image-scanner-workflow-runnercluster-image-scanner-base является базовым для всех образов cluster-image-scanner-*.
Образы собираются с помощью buildah. Параметры окружения, с которыми можно запустить образ, документированы через --config в скриптах build.sh в images.
Мы с нетерпением ждём ваших вкладов. Ознакомьтесь с нашими Рекомендациями по участию перед отправкой Pull Request.
Файл SECURITY.md содержит информацию об ответственном раскрытии и темах, связанных с безопасностью, таких как исправления безопасности.
cd test_actions
export IS_MINIKUBE=true # if minikube is used
./setup.bash
Файлы Helm находятся в deployment/helm.
Цель ClusterImageScanner — не заменить тестировщиков на проникновение или сделать их устаревшими. Мы настоятельно рекомендуем проводить обширные тесты опытными тестировщиками на проникновение всех ваших приложений. ClusterImageScanner предназначен только для тестирования ваших работающих приложений/контейнеров. Вам необходимо письменное согласие организации сканируемой среды на сканирование компонентов с помощью ClusterScanner.
Этот проект разработан Signal Iduna и SDA SE.
