

LazZzy_Dump
 trustedsec/lazzzy_dump
Статически извлекает и расшифровывает AES-CBC/XOR-обфусцированный shellcode из PE-бинарников, обёрнутых laZzzy, с помощью сопоставления сигнатур и…
static-analysisencryption-decryption-toolscode-analysis+6
1
trustedsec/lazzzy_dumpСтатически извлекает и расшифровывает AES-CBC/XOR-обфусцированный shellcode из PE-бинарников, обёрнутых laZzzy, с помощью сопоставления сигнатур и…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 superkhung/luadec-tplink
Модифицированная версия luadec для декомпиляции LUA-прошивки TP-Link Archer C7.
 viruscamp/luadec
Декомпилятор Lua для Lua 5.1, 5.2 и 5.3
 wheregoes/byd-dolphin-hacking
Реверс-инжиниринг головного устройства BYD Dolphin — CAN-шина, AVAS, NFC-ключи, OTA и многое другое. DiLink 3 / Android 10.
 st0rn/siglens
Набор инструментов для анализа артефактов Windows, который сопоставляет обнаружения антивирусов со смещениями PE, секциями, RVA/VA и строками, с…
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 habanada/nativepe
Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 pdb333/cortex
Набор инструментов для анализа среды выполнения Windows, объединяющий сканирование памяти, отладку, автоматизацию и API, удобные для ИИ.
 akatorich/kernelflirt
Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…
 gmh5225/hooktools
Базовый инжектор для анализа поведения вредоносного ПО, использующего методы уклонения
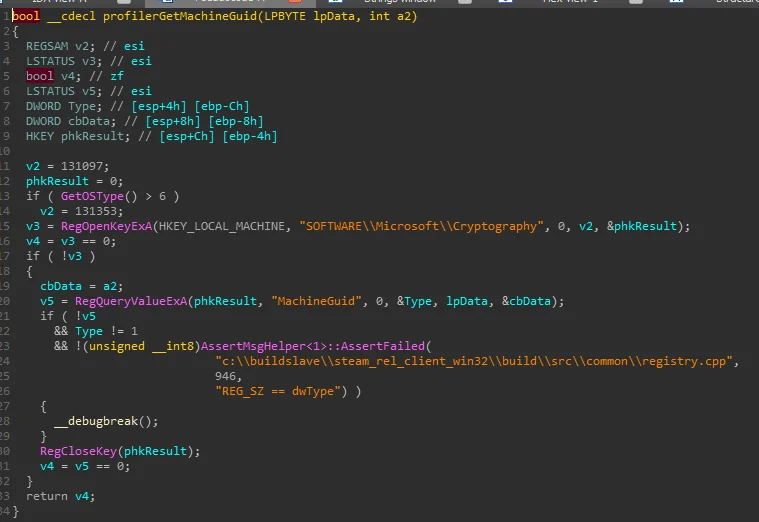 gmh5225/hwid-steamspywareterminator
Библиотека в стадии разработки, внедряемая в Steam для блокировки скрытого CFillMachineInfoThread, который собирает данные об HWID, диске, сетевом…
 gmh5225/ida-claude-code-plugins
Плагины, интегрирующие Claude Code с IDA Pro для помощи в реверс-инжиниринге и рабочих процессах анализа бинарных файлов посредством…
 gmh5225/ida-sdk
Официальные заголовочные файлы и библиотеки IDA Pro SDK для создания плагинов, которые дизассемблируют, декомпилируют и анализируют бинарные файлы в…
 gmh5225/ida_plugin_pcodegpt
Плагин для IDA Pro, использующий OpenAI GPT-3.5/GPT-4 для автоматизации задач обратной разработки, таких как именование функций, объяснение кода и…
 ejfkdev/avdroot
Получите root на эмуляторе Android Studio, пропатчив его ramdisk с помощью Magisk — на чистом Go.