Быстрый фронтенд для декомпиляции Android APK, который напрямую запрашивает скомпилированные артефакты DEX, извлекая классы и перекрёстные ссылки за миллисекунды без предварительной обработки.
Версия на Rust: Этот проект был переписан 1:1 на Rust как rust_ASC. Версия на Rust в 10 раз быстрее и поддерживает полную декомпиляцию APK: с 16 потоками она декомпилирует APK размером 383 МБ всего за 4 секунды.
Если ваш рабочий процесс написан на Python, вы можете продолжать интегрироваться с этим проектом; он остаётся самым быстрым доступным декомпилятором Android для Python. Если вам нужен только бинарный файл, пожалуйста, используйте rust_ASC.
ASC и rust_ASC будут поддерживаться параллельно, чтобы пользователи могли выбрать стиль интеграции, который лучше всего подходит для их рабочего процесса.
При декомпиляции массивных Android APK стандартная процедура — это ожидание. Мы ждём, пока инструменты съедят гигабайты оперативной памяти, полностью развернут артефакты и потратят десятки минут на построение тяжёлых глобальных индексов и перекрёстных ссылок... Всё это лишь для того, чтобы гарантировать быстрый поиск по коду в дальнейшем, но вот в чём противоречие. Скомпилированный артефакт уже имеет высокую структурированность, современные декомпиляторы никогда не используют это, они тратят огромное количество времени и памяти на реконструкцию раздутой базы данных связей кода поверх уже структурированных данных. Этот инженерный подход противоречит здравому смыслу. Когда я могу напрямую извлечь любую связь кода из APK за миллисекунды, сохраняет ли эта предварительная обработка хоть какую-то ценность?
Вместо того чтобы принуждать декомпиляторы к тяжёлой предварительной обработке, мы выбираем прямой запрос к скомпилированному артефакту как к базе данных. Мы построили движок без сохранения состояния и с нулевыми накладными расходами, который извлекает и ищет код по требованию за миллисекунды. В этом докладе мы рассмотрим инженерные основы, необходимые для обхода традиционных узких мест. Мы продемонстрируем, как отказаться от полного развёртывания, зондируя непосредственно внутри битового потока Deflate, строя плотные таблицы поиска Хаффмана для извлечения ключевых метаданных без обращения к нерелевантным блокам данных. Кроме того, мы объясним детали оптимизации компилятора R8, особенно то, как детерминированное перемещение констант и дедупликация инструкций оставляют после себя высококонцентрированные физические раскладки; мы используем это поведение компилятора для выполнения молниеносно быстрых перекрёстных поисков кода по DEX. Чтобы сопоставить эти сырые смещения байткода обратно с методами, мы разработали примитив поиска инструкций за O(1), достигая разрешения методов за константное время без построения тяжёлых таблиц сопоставления. Наконец, при попадании в цель Droid ASC извлекает только конкретные байткоды и их зависимости, динамически реконструируя минимальный и самосогласованный DEX целиком в памяти для мгновенной декомпиляции.
Мы продемонстрируем эту архитектуру вживую на коммерческом APK размером 352 МБ. Droid ASC выполняет глобальные поиски перекрёстных ссылок за 1,79 секунды и декомпилирует целевые классы за 177 миллисекунд, используя всего 141 МБ оперативной памяти. Рассматривая артефакт как базу данных только для чтения и работая с нулевой предварительной обработкой, мы возвращаем декомпилятор к его сути. Это больше не раздутый инструмент индексации, а молниеносно быстрый движок декомпиляции по требованию, который фундаментально переопределяет то, как мы анализируем скомпилированный код.
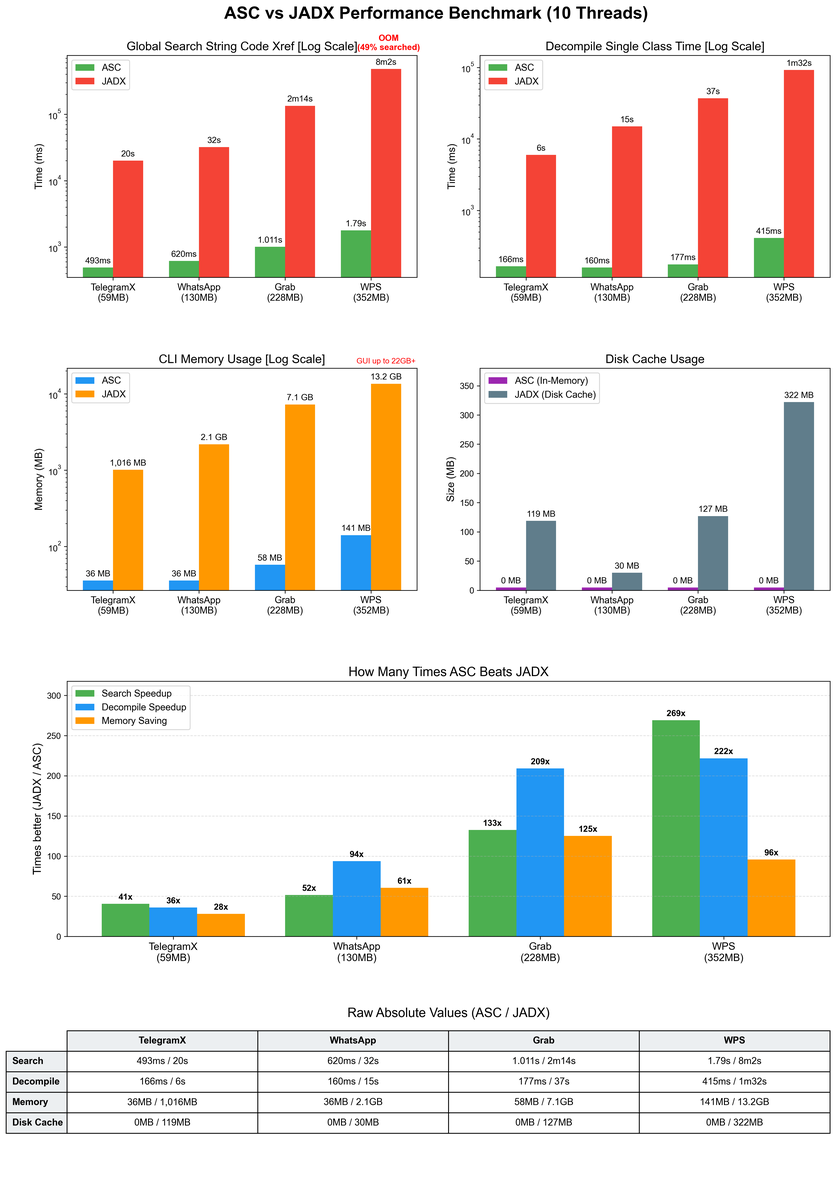
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
Сырые абсолютные значения, измеренные с 10 потоками на четырёх целевых APK возрастающего размера:
Глобальный поиск перекрёстных ссылок строк
| Инструмент | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ASC в 62–302 раза быстрее JADX при глобальном поиске перекрёстных ссылок строк.
Декомпиляция одного класса
| Инструмент | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
ASC в 38–304 раза быстрее JADX при декомпиляции одного класса.
Использование памяти CLI
| Инструмент | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1 016MB | 2,1GB | 7,1GB | 13,2GB |
ASC использует в 28–125 раз меньше памяти, чем JADX, при работе из командной строки.
Использование дискового кэша
| Инструмент | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASC полностью остаётся в памяти без дискового кэша, тогда как JADX записывает на диск до 322MB.
Примечание: JADX исчерпывает память на самой крупной цели (Lark) во время глобального поиска (просканировано ~49%), тогда как ASC завершает работу на каждой цели.
Как показывают тесты, ASC в 62 раза быстрее JADX на APK размером ~50MB и в 302 раза быстрее на APK размером ~300MB при крошечном потреблении памяти. Агенты могут использовать ASC для анализа десятков или даже сотен APK одновременно, даже на слабых машинах. С JADX MCP здесь сложнее: только JADX использует несколько GB лишь для предварительной загрузки, что делает переключение между сотнями APK непрактичным.
# from PyPI
pip install droidasc

# or from source
pip install .
После установки CLI-команда droidasc становится доступна глобально:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit









