
llm-agent-testbed
 pie-script/llm-agent-testbed
Эмпирический испытательный стенд для оценки prompt-инъекций, уязвимостей «запутанного помощника» (confused-deputy) и защитных механизмов вызова…
vulnerability-analysispenetration-testingeducation+4
16
pie-script/llm-agent-testbedЭмпирический испытательный стенд для оценки prompt-инъекций, уязвимостей «запутанного помощника» (confused-deputy) и защитных механизмов вызова…
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 htrxuan/hdwebmobile-photo-video-reviews
Плагин WooCommerce: фото- и видеоотзывы о товарах, устраняющий класс уязвимости неаутентифицированной загрузки CVE-2026-12684 на уровне архитектуры
 leekanghyun/axios-security-guide
# Руководство по устранению уязвимости Axios CRLF Injection (CVE-2026-40175) и анализ миграции на основе fetch
 arian-gogani/enforcement-coverage
Находит маршруты API с более слабой авторизацией, чем у их соседних маршрутов. Восстановлен CVE-2026-45316 из исходного кода. Включает отрицательные…
 trailofbits/not-going-anywhere
Преднамеренно уязвимые программы на Golang, раскрывающие недостатки web, gRPC и database/sql, для обучения безопасности, обнаружения уязвимостей и…
 p0pr0ck5/lua-resty-waf
Высокопроизводительный WAF, построенный на стеке OpenResty
 ory/hydra
Сертифицированный OpenID провайдер OAuth 2.0 и OpenID Connect для выпуска токенов, управления клиентами, JWKS и оркестрации потоков входа в систему и…
 ory/oathkeeper
Облачный нативный прокси / API для управления доступом и идентификацией (IAP) и API принятия решений по контролю доступа, который аутентифицирует,…
 commando-x/vuln-bank
Преднамеренно уязвимая банковская платформа для отработки тестирования безопасности веб-приложений, API и AI/LLM, безопасного анализа кода и…
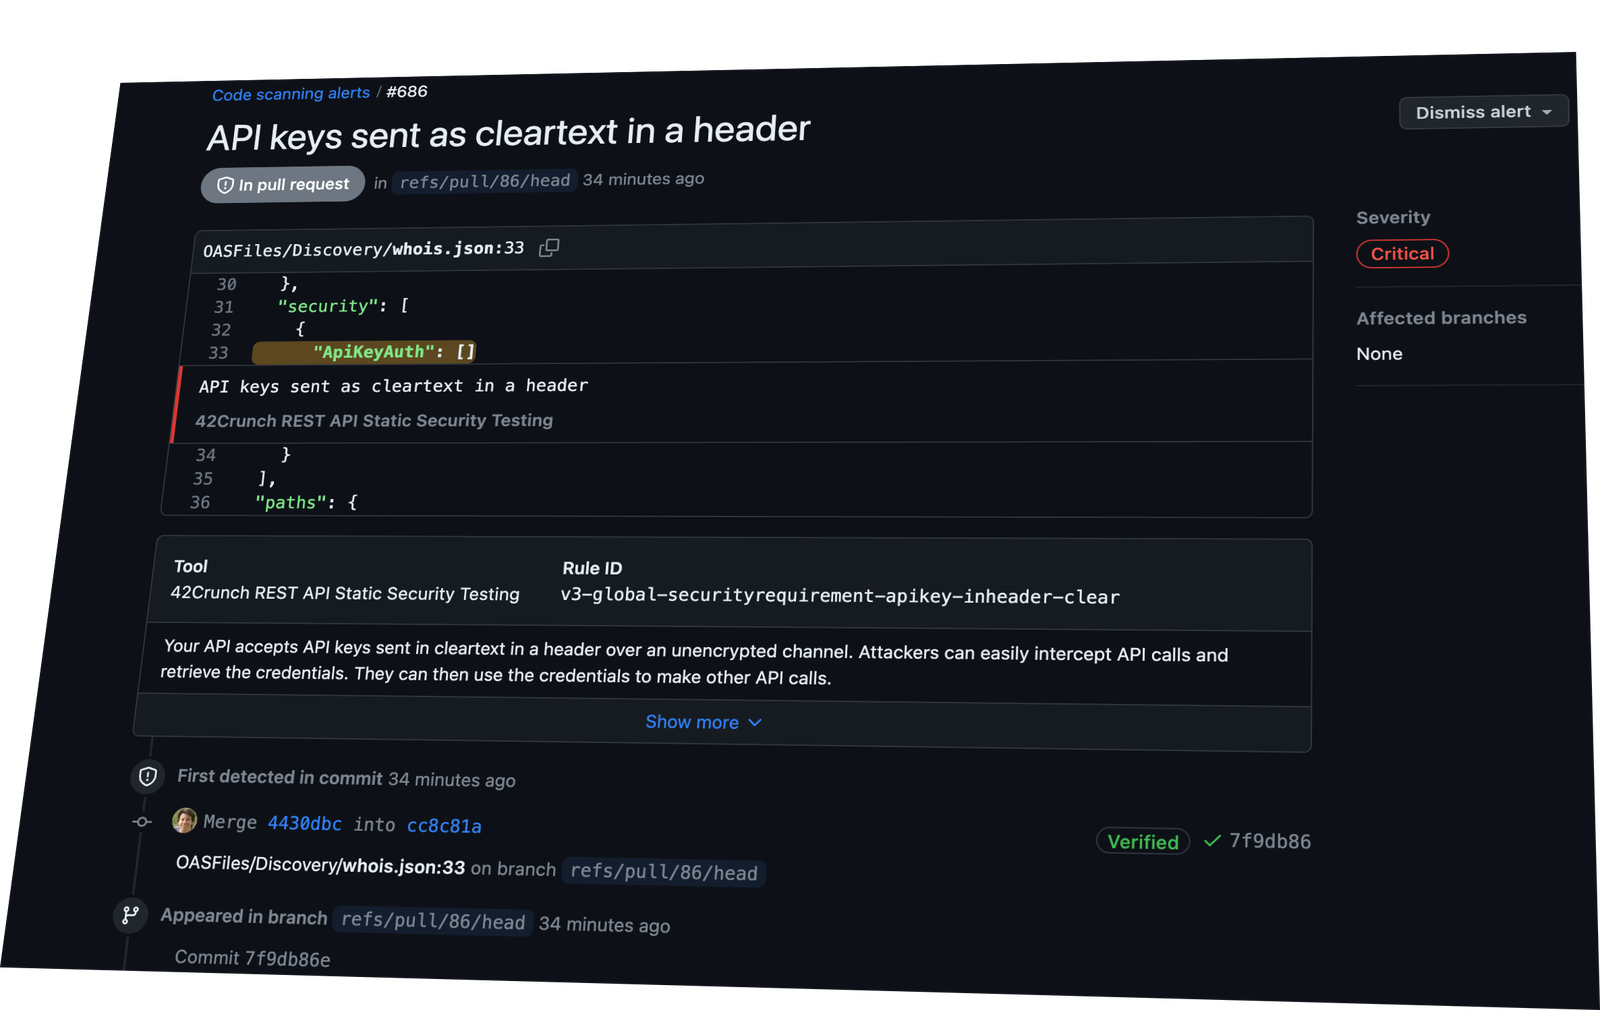 42crunch/api-security-audit-action
Автоматизирует статический аудит безопасности API-контрактов OpenAPI в CI/CD, выполняя 300+ проверок аутентификации, авторизации и ограничений…
 davidcarliez/cover
Держите приватные данные, внутреннюю инфраструктуру и секреты вне облачных агентов для программирования, не нарушая свой рабочий процесс.
 cerbos/cerbos
Движок авторизации для контекстно-зависимого контроля доступа с YAML-политиками, поддержкой RBAC/ABAC, API check/plan и GitOps-совместимым…
 apache/casbin
Authorization library enforcing ACL, RBAC, ABAC, and custom access-control models with RESTful matching and policy management APIs for applications…
 keycloak/keycloak
Управление идентификацией и доступом с открытым исходным кодом для современных приложений и сервисов
 open-policy-agent/opa
Декларативный механизм политик, который обеспечивает авторизацию и применение политик в сервисах, Kubernetes, Terraform, Docker и API с…
 dozermx/argus
Многоэтапный сканер разведки и поверхности атаки, который отображает домены, IP-адреса, ASN, облачные активы и CVE в граф знаний с оценкой CVSS и…
 ransomleak/training-application-security
Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…