Уязвимое банковское приложение 🏦
Намеренно уязвимое веб-приложение для практики тестирования безопасности приложений Web, API и LLM, безопасного обзора кода и внедрения безопасности в CI/CD-конвейеры.
⚠️ ВНИМАНИЕ: Это приложение намеренно уязвимо и должно использоваться только в образовательных целях в изолированных средах.
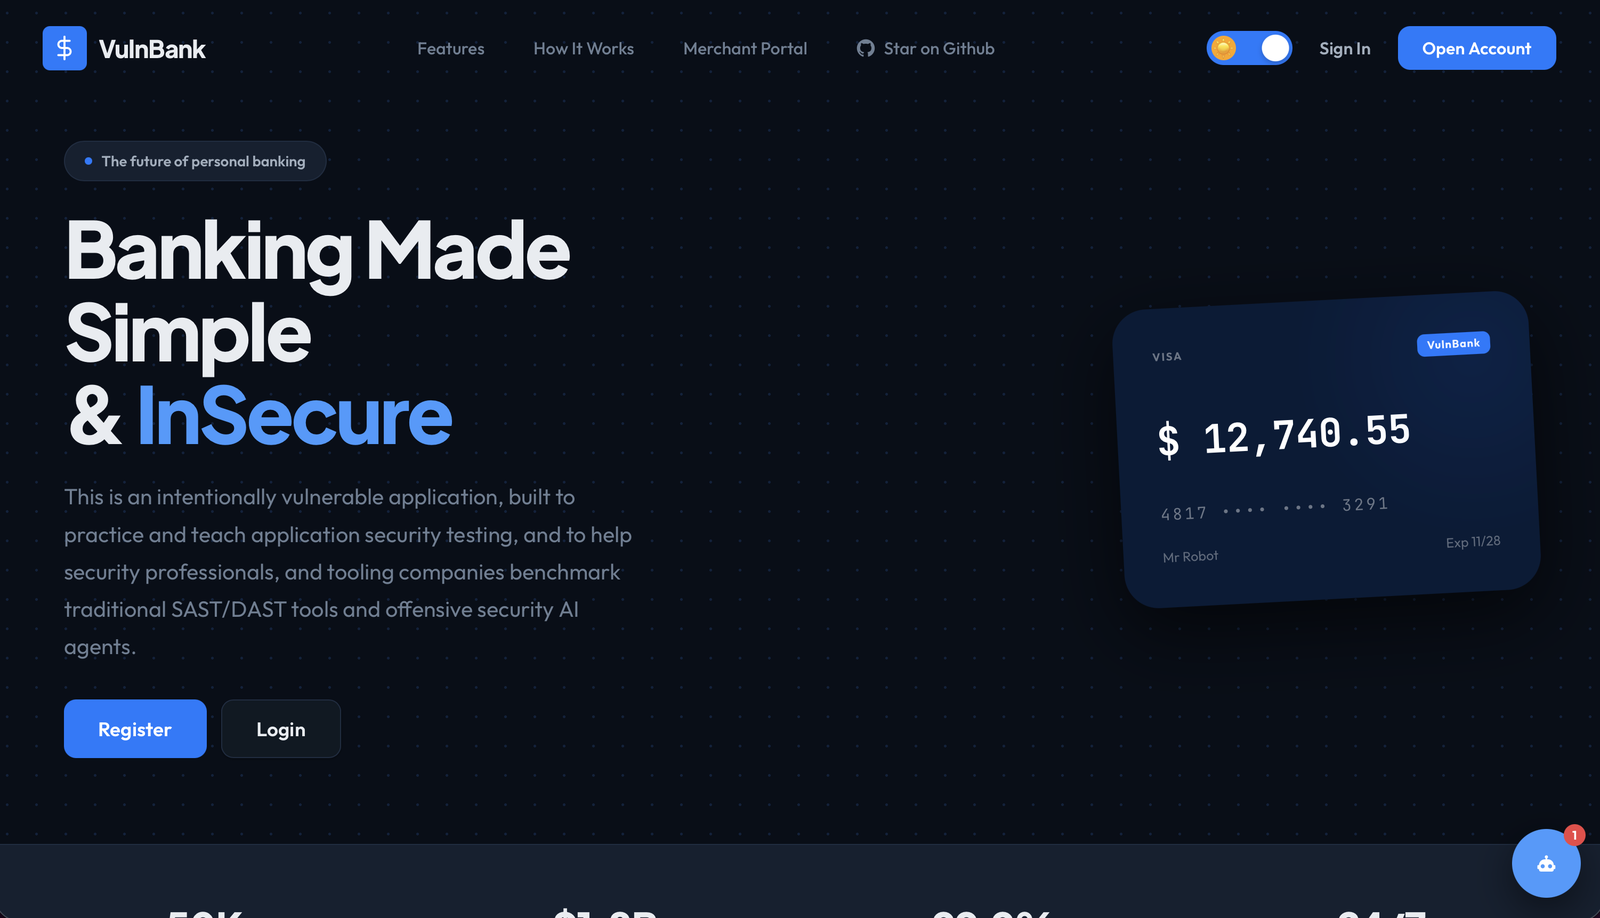
Обзор
Этот проект представляет собой простое банковское приложение со множеством встроенных уязвимостей безопасности. Он предназначен для того, чтобы помочь инженерам по безопасности, разработчикам, стажёрам, аналитикам QA и специалистам по DevSecOps изучить:
- Распространённые уязвимости веб-приложений и API
- Уязвимости AI/LLM
- Практики безопасного кодирования
- Автоматизацию тестирования безопасности
- Внедрение DevSecOps
Возможности и уязвимости
Основные банковские функции
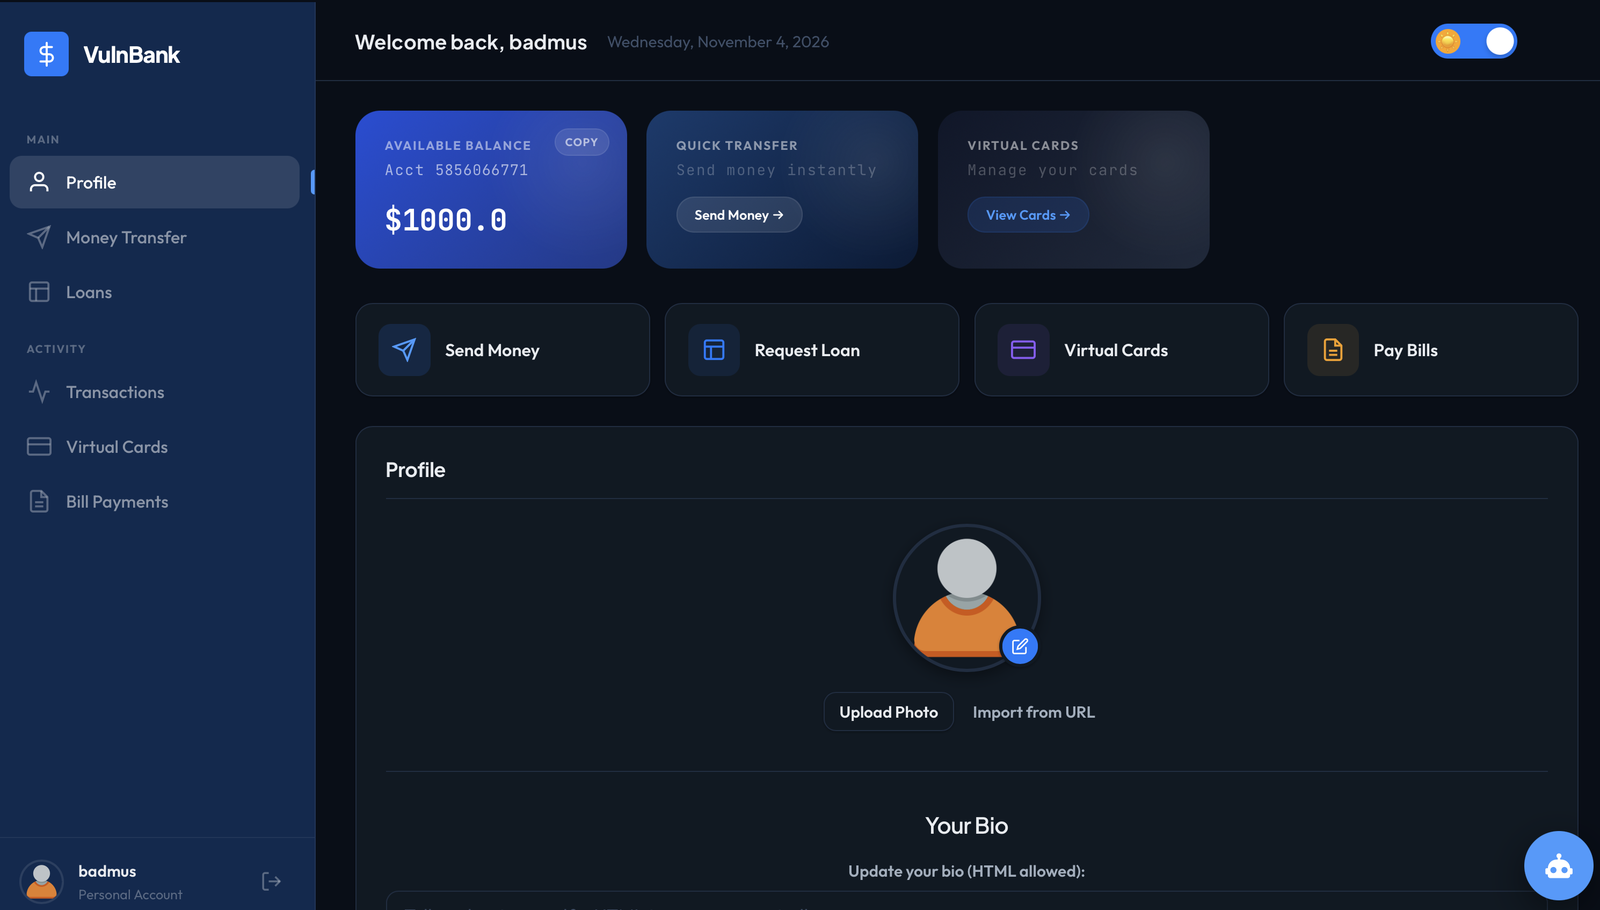
- 🔐 Аутентификация и авторизация пользователей
- 💰 Управление балансом счёта
- 💸 Денежные переводы
- 📝 Заявки на кредит
- 👤 Загрузка фотографии профиля
- 📊 История транзакций
- 📈 Панель аналитики транзакций (на основе GraphQL)
- 🔑 Система сброса пароля (3-значный PIN)
- 💳 Управление мультивалютными виртуальными картами
- 💱 Пополнение виртуальной карты с основного баланса в USD со встроенной конвертацией валют (
USD, GBP, NGN, JPY, EUR, QAR, BTC, ETH)
- 🛒 Публичный API платежей для мерчантов для намеренно уязвимых интеграций с электронной коммерцией/демо
- 📱 Система оплаты счетов
- 🤖 AI-агент поддержки клиентов (реальный LLM с DeepSeek API / режим имитации)
Реализованные уязвимости
-
Аутентификация и авторизация
- SQL-инъекция при входе
- Слабая реализация JWT
- Нарушение авторизации на уровне объектов (BOLA)
- Нарушение авторизации на уровне свойств объектов (BOPLA)
- Mass Assignment и чрезмерное раскрытие данных
- Слабый механизм сброса пароля (3-значный PIN)
- Токен хранится в localStorage
- Отсутствие серверной инвалидации токенов
- Отсутствие истечения срока действия сессии
-
Безопасность данных
- Раскрытие информации
- Раскрытие конфиденциальных данных
- Хранение паролей в открытом виде
- Точки SQL-инъекций
- Раскрытие отладочной информации
- Раскрытие подробных сообщений об ошибках
-
Уязвимости транзакций
- Отсутствие проверки суммы
- Возможность переводов с отрицательной суммой
- Отсутствие лимитов транзакций
- Состояния гонки при переводах и обновлении баланса
- Раскрытие информации в истории транзакций
- Отсутствие проверки счетов получателей
-
Файловые операции
- Неограниченная загрузка файлов
- Уязвимости обхода пути
- Отсутствие проверки типа файла
- Обход каталогов
- Отсутствие ограничений размера файла
- Небезопасное именование файлов
- Подделка запросов на стороне сервера (SSRF) через импорт изображения профиля по URL
-
Управление сессиями
- Уязвимости токенов
- Отсутствие истечения срока действия сессии
- Слабые секретные ключи
- Раскрытие токенов в URL
-
Недостатки на стороне клиента и сервера
- Межсайтовый скриптинг (XSS)
- Подделка межсайтовых запросов (CSRF)
- Небезопасные прямые ссылки на объекты
- Отсутствие ограничения частоты запросов
-
Уязвимости виртуальных карт
- Mass Assignment при обновлении лимитов карты
- Mass Assignment при обработке обменного курса при пополнении карты
- Предсказуемая генерация номера карты
- Хранение данных карты в открытом виде
- Отсутствие проверки лимитов карты
- BOLA в операциях с картами
- Состояния гонки при обновлении баланса
- Раскрытие информации о деталях карты
- Отсутствие верификации транзакций
- Отсутствие мониторинга активности карты
- Конвертация валюты, контролируемая клиентом, при пополнении карты
-
Уязвимости оплаты счетов
- Отсутствие проверки сумм платежей
- SQL-инъекция в запросах к биллинговым системам
- Раскрытие информации в истории платежей
- Предсказуемые номера ссылок
- Раскрытие истории транзакций
- Отсутствие проверки счетов биллинговых систем
- Состояния гонки при обработке платежей
- BOLA при доступе к истории платежей
- Отсутствие лимитов платежей
-
Уязвимости Merchant Payment API
- Пароли мерчантов и API-ключи в открытом виде
- API-ключи, возвращаемые в ответах на регистрацию и вход
- Приём необработанного номера карты/CVV через merchant payment API
- Поиск мерчантов и карт, подверженный SQL-инъекциям
- Отсутствие идемпотентности, защиты от повторного воспроизведения, лимитов платежей и ограничения частоты запросов
- Пробелы в объектной авторизации при поиске платежей мерчанта
- Подробные причины отклонения платежей и раскрытие отладочных данных
- Предсказуемая генерация кодов авторизации
-
Уязвимости AI Customer Support
- Prompt Injection (CWE-77)
- Раскрытие информации на основе ИИ (CWE-200)
- Нарушенная авторизация в контексте ИИ (CWE-862)
- Раскрытие информации о системе ИИ (CWE-209)
- Недостаточная валидация входных данных для промптов ИИ (CWE-20)
- Прямой доступ к базе данных через манипуляцию ИИ
- Атаки с переопределением роли ИИ
- Уязвимости контекстной инъекции
- Несанкционированный доступ к данным с помощью ИИ
- Раскрытые системные промпты и конфигурации ИИ
- Уязвимости GraphQL
- Включённая интроспекция схемы на эндпоинте аналитики транзакций
- Слабая аутентификация на основе JWT, унаследованная
/graphql
- SQL-инъекция при построении запросов в резолверах GraphQL
- Отсутствие контроля глубины / сложности GraphQL
- Раскрытие необработанных ошибок GraphQL
- Раскрытие аналитики транзакций через запросы с административными правами
Установка и настройка 🚀
Предварительные требования
- Docker и Docker Compose (для контейнерной установки)
- PostgreSQL (при локальном запуске)
- Python 3.9 или выше (для локальной установки)
- Git
Вариант 1: Использование Docker (рекомендуется)
Использование Docker Compose (самый простой способ)
- Клонируйте репозиторий:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
- Запустите приложение:
docker-compose up -d --build
Приложение будет доступно по адресу http://localhost:5000
Поведение восстановления контейнера
Настройка Docker включает несколько эксплуатационных мер защиты, чтобы приложение могло восстанавливаться без ручного вмешательства через SSH:
web и db используют restart: unless-stopped, поэтому Docker автоматически перезапускает их, если процесс завершается.db предоставляет проверку работоспособности, а web ожидает готовности Postgres перед запуском.web запускает сервер разработки Flask с debug=True (намеренно — сохраняет сценарии обучения, нацеленные на отладчик Werkzeug).web предоставляет GET /healthz, чтобы контейнер мог сообщать, действительно ли приложение и база данных работоспособны.xss-cleaner сохраняет намеренное поведение хранимого XSS, но нейтрализует сохранённые полезные нагрузки в имени пользователя, биографии и описании транзакции через 15 минут. Установите XSS_PAYLOAD_TTL_MINUTES и XSS_CLEANUP_INTERVAL_SECONDS, чтобы настроить окно и частоту очистки.
Это сохраняет намеренно уязвимое поведение приложения нетронутым, делая жизненный цикл контейнера более устойчивым.









