 ransomleak/training-application-security
Интерактивное обучение безопасному программированию с практическими SCORM-упражнениями, охватывающими уязвимости веб-приложений и API из OWASP Top 10, раскрытие секретов в Git и примеры устранения уязвимостей на 10+ языках.

40 бесплатных упражнений по безопасному программированию с открытым исходным кодом, которые обучают безопасности веб-приложений так, как учатся разработчики — эксплуатируя реальные уязвимости, такие как SQL-инъекции, межсайтовый скриптинг (XSS) и нарушение контроля доступа, а затем написав исправление. Интерактивные модули SCORM, охватывающие OWASP Top 10 для веб-приложений, OWASP API Security Top 10, безопасность репозиториев Git и CI/CD и многое другое. Примеры исправлений на JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go и Kotlin. Бесплатно для индивидуальных разработчиков, некоммерческих организаций и малых предприятий с числом сотрудников менее 25. Скидки на корпоративный тариф для университетов и образовательных учреждений.
👥 Связаться с основателями | 🔗 Просмотреть полную библиотеку | 🎮 Попробовать живое демо DOM XSS
Чтение OWASP Top 10 раз в год и прохождение теста с множественным выбором не предотвращает уязвимости веб-приложений в производственной среде. Разработчикам нужно увидеть, что делает реальная эксплуатация — SQL-инъекция, выгружающая базу данных, межсайтовый скриптинг, перехватывающий сессию, нарушение контроля доступа, раскрывающее данные другого пользователя — а затем написать безопасный код, который это останавливает.
Каждое упражнение в этой бесплатной библиотеке обучения безопасному программированию с открытым исходным кодом следует трёхфазной методологии: эксплуатация, трассировка, исправление.
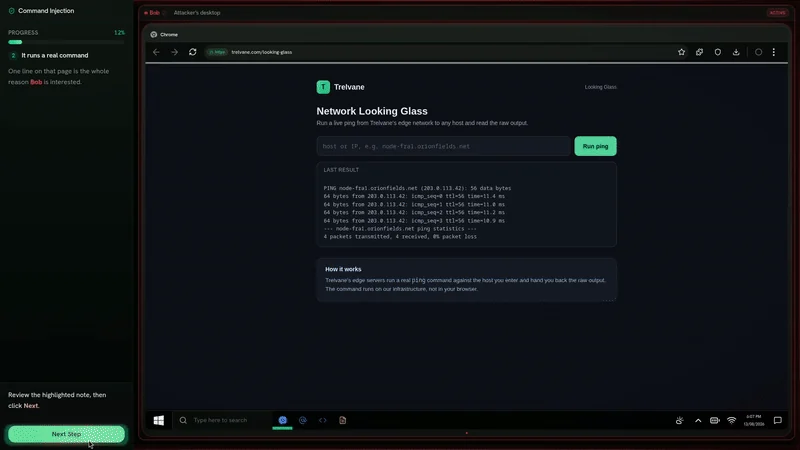
Вы проводите практический тест на проникновение против намеренно уязвимого приложения — SQL-инъекция против базы данных, XSS, срабатывающий в браузере, SSRF, достигающий конечной точки метаданных облака — затем прослеживаете, как именно была внедрена уязвимость, и применяете лучшие практики безопасного программирования для её исправления.
Упражнения охватывают:
Каждое упражнение завершается тестом с порогом прохождения 100%. К моменту, когда разработчик пишет production-код, он уже проэксплуатировал каждую распространённую уязвимость веб-приложений и знает лучшие практики безопасного кодирования, которые её предотвращают.
Каждое упражнение поставляется в виде SCORM 1.2 .zip — импортируйте в любую LMS (Moodle, TalentLMS, Docebo, Cornerstone, SAP SuccessFactors, Workday Learning или любую другую, совместимую со SCORM), встраивайте в свой конвейер обучения secure SDLC или DevSecOps либо просматривайте на SCORM Cloud перед развёртыванием.
White-label — без логотипов, без обратных ссылок, без обязательного указания авторства внутри модулей, без привязки к вендору. Используйте их как часть программы DevSecOps, инициативы secure SDLC, онбординга разработчиков или как самостоятельное обучение по безопасности приложений. Кто может их использовать и на каких условиях, описано в разделе о лицензии ниже.
Эта библиотека обучения безопасному кодированию с открытым исходным кодом публикуется под RansomLeak Community License (см. LICENSE). Она бесплатна для использования, если вы:
По бесплатной лицензии вы можете импортировать модули в любую LMS, проводить их для своей инженерной команды, встраивать в собственную программу обучения secure SDLC и использовать в проводимых вами воркшопах. Распространение или перепродажа контента как отдельного продукта запрещены, как и предоставление его сторонним клиентам в качестве услуги (см. обучение безопасности приложений для MSP и консалтинговых компаний).
Нет бюджета на обучение? Если у вас более 25 сотрудников, но нет бюджета на обучение безопасному кодированию, свяжитесь с нами. Мы регулярно согласовываем индивидуальные условия в обмен на совместный маркетинг (кейс, отзыв, логотип на нашем сайте или обзор).
Университет, школа, школа программирования или другое образовательное учреждение? Институциональное использование — обучение сотрудников, преподавателей или студентов в масштабе — покрывается Enterprise Plan со скидкой для образования. Свяжитесь с нами, указав данные вашего учреждения, чтобы узнать стоимость.

