
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
405 resultados
pinky preview

pinky

GitHubdavidtavarez/pinky

pinky - O mini RAT PHP (Ferramenta de Administração Remota)
encryption-decryption-toolspayload-generationshellcode+6
76há 8 anos
Maverick preview

Maverick

GitHubblacksnufkin/maverick

Agente C2 Adaptix usando Crystal Palace PIC linker e sistema de módulos PICO
encryption-decryption-toolsexploit-frameworksshellcode+5
109há 4 meses
dicerosbicornis preview

dicerosbicornis

GitHubmaldevel/dicerosbicornis

Um backdoor Windows completo que usa e-mail como servidor de C&C

encryption-decryption-toolsshellcodedata-exfiltration+5
16há 9 anos
XeytanWin32-RAT preview

XeytanWin32-RAT

GitHubmelardev/xeytanwin32-rat

TRABALHO EM ANDAMENTO. RAT escrito em C++ usando Win32 API
privilege-escalationpersistence-mechanismsexploitation+8
20há 7 anos
XeytanWxCpp-RAT preview

XeytanWxCpp-RAT

GitHubmelardev/xeytanwxcpp-rat

Trabalho em Andamento. RAT escrito em C++ usando wxWidgets
shellcodeinformation-gatheringpost-exploitation+3
11há 7 anos
SMBRat preview

SMBRat

GitHuboperatorequals/smbrat

Uma ferramenta de administração remota para Windows em Visual Basic com caminhos UNC

phishing-toolspayload-generationpersistence-mechanisms+8
22há 7 anos
CobaltStrike-Toolset preview

CobaltStrike-Toolset

GitHubqax-a-team/cobaltstrike-toolset

Aggressor Script, Kits, Malleable C2 Profiles, External C2 e assim por diante

penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
590há 7 anos
0x00sec_code preview

0x00sec_code

GitHub0x00pf/0x00sec_code

Repositório educacional de código-fonte de segurança ofensiva: shells remotas, injetores ELF, crypters, injeção de memória e droppers para Linux,…
exploitationshellcodepost-exploitation+5
333há 3 meses
Chankro preview

Chankro

GitHubtarlogicsecurity/chankro

Ferramenta para contornar disable_functions e open_basedir

exploitationshellcodeweb-application-exploitation+3
495há 7 anos
OffensiveDLR preview

OffensiveDLR

GitHubbyt3bl33d3r/offensivedlr

Toolbox contendo notas de pesquisa e código PoC para weaponizar o DLR do .NET.
privilege-escalationpersistence-mechanismscode-analysis+9
526há 5 anos
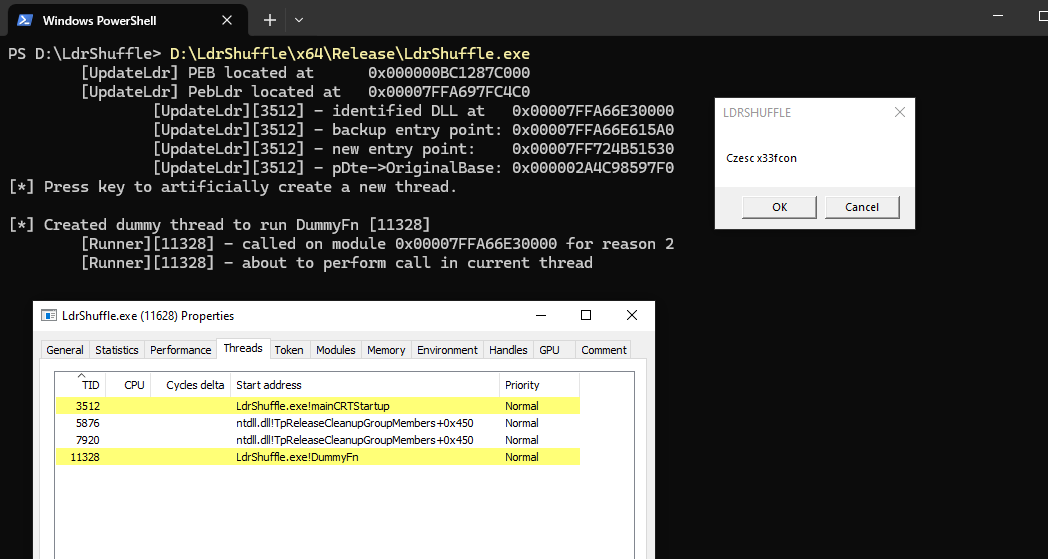
LdrShuffle preview

LdrShuffle

GitHubrwxstoned/ldrshuffle

Técnica de execução/injeção de código usando manipulação da estrutura do módulo DLL PEB

code-analysisexploitationlateral-movement+6
289há 1 ano
phantom-frida preview

phantom-frida

GitHubtheqmaks/phantom-frida

Build anti-detection Frida server from source. ~90 patches covering 16 detection vectors, weekly auto-builds with random names.
android-securitydynamic-analysis-sandboxingpayload-generation+7
360há 2 meses
RpcProxyInvoke preview

RpcProxyInvoke

GitHubklezvirus/rpcproxyinvoke

Biblioteca POC simples para executar chamadas arbitrárias proxando-as via NdrServerCall2 ou similar
privilege-escalationexploitationlateral-movement+8
139há 2 anos
CrabLoader preview

CrabLoader

GitHubqmadev/crabloader

Carregador Reflexivo Definido pelo Utilizador baseado em Rust para payloads do Cobalt Strike. Evita páginas de memória RWX para segurança OPSEC.…
penetration-testing-frameworksexploit-frameworksshellcode+3
33há 7 meses
mkPIVM preview

mkPIVM

GitHubd7ead/mkpivm

Gere máquinas virtuais polimórficas e independentes de posição (PIVMs) a partir de shellcode x86/x64 arbitrário.


payload-generationexploitationreverse-engineering+3
409há 2 meses
shellcide preview

shellcide

GitHubzer0x64/shellcide

Shellcode IDE

encryption-decryption-toolsexploitationreverse-engineering+6
15há 4 meses
nocturne preview

nocturne

GitHubnodiuus/nocturne

Um virtualizador de código bin2bin para PEs x86-64

payload-generationexploitationreverse-engineering+5
171há 4 meses
Project-Onyx preview

Project-Onyx

GitHubx-3306/project-onyx

Evasião Avançada de EDR via Spoofing de Telemetria de IA e Sandboxing WASM. O Project Onyx é um pipeline PoC de Red Team projetado para demonstrar…

reverse-engineeringshellcodesteganography+6
115há 1 mês
Anterior1…789…23Próximo
Shellcode — Ferramentas — Página 8 | Kitploit