

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
404 resultados
linux_injector preview

linux_injector

GitHubnamazso/linux_injector

Um simples injetor de bibliotecas compartilhadas sem ptrace para Linux x64
shellcodepost-exploitationpenetration-testing+3
293
há 3 anos
gopher47 preview

gopher47

GitHuban00brektn/gopher47

Um Gopher Assassin de terceiros para o Havoc Framework.

port-scanningshellcodepost-exploitation+4
44há 2 anos
Split preview

Split

GitHubkudaes/split

Aplique uma abordagem de dividir para conquistar para contornar EDRs
ids-ips-evasionshellcodepost-exploitation+3
286há 3 anos
ntqueueapcthreadex-ntdll-gadget-injection preview

ntqueueapcthreadex-ntdll-gadget-injection

GitHublloydlabs/ntqueueapcthreadex-ntdll-gadget-injection

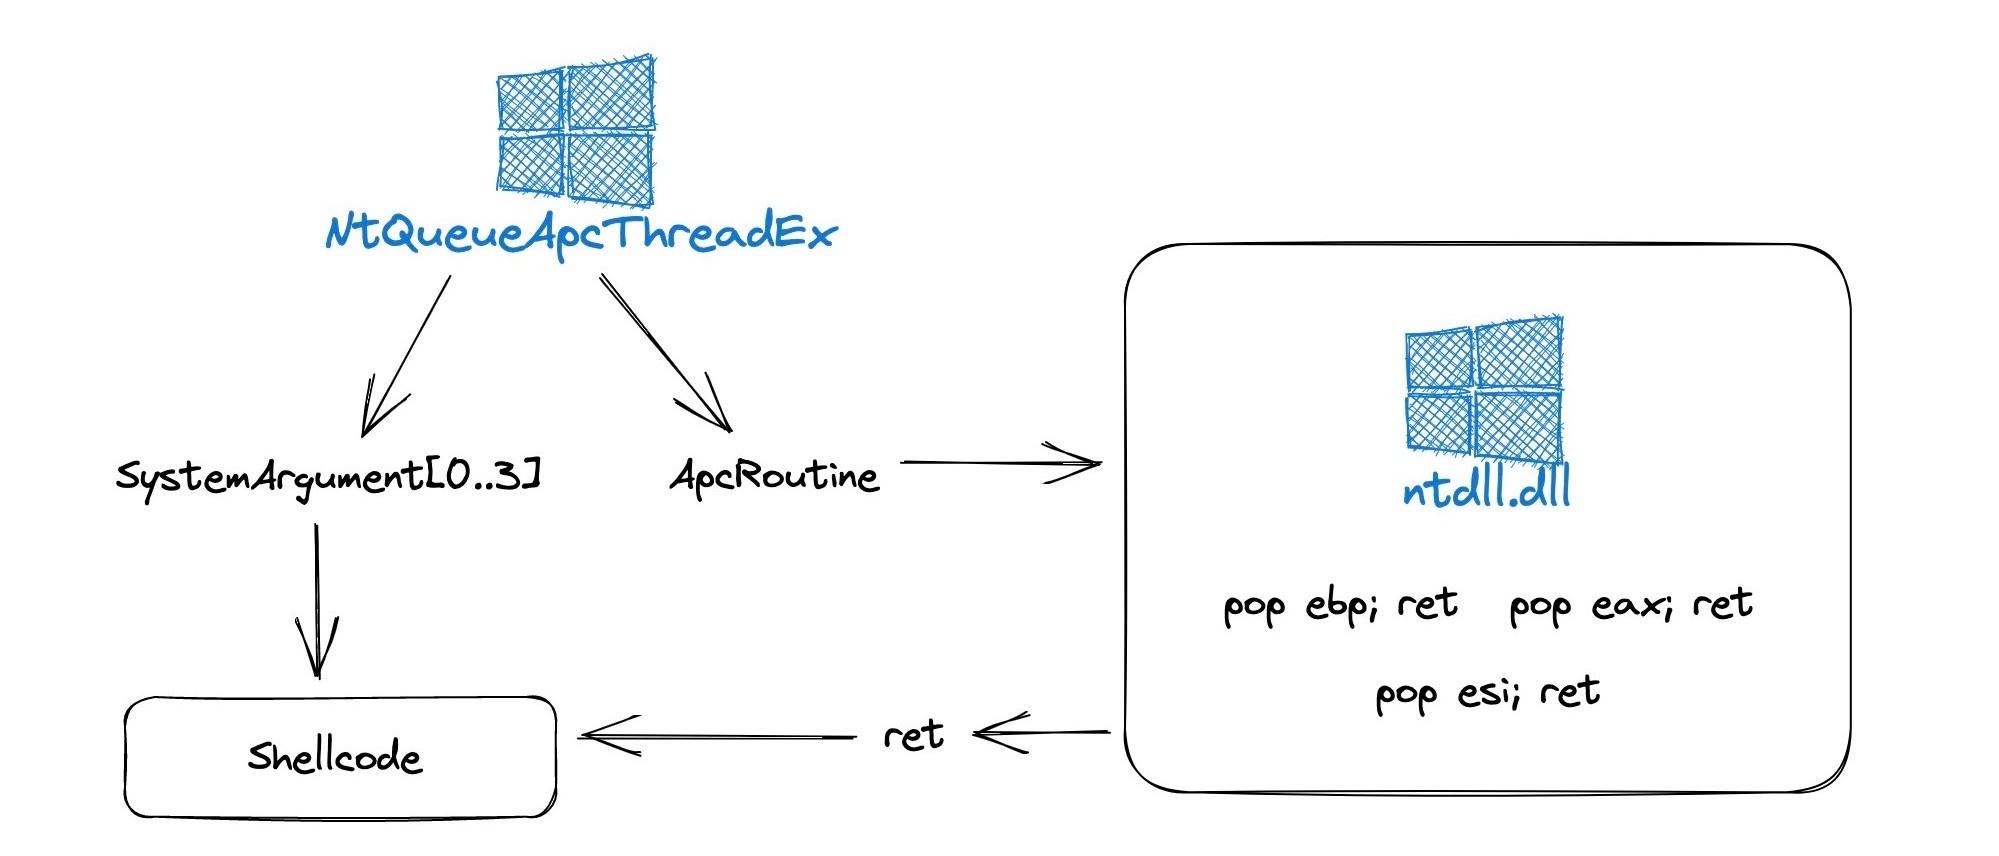
Esta forma inovadora de usar NtQueueApcThreadEx, abusando dos parâmetros ApcRoutine e SystemArgument[0-3] ao passar um gadget aleatório pop r32; ret,…

ids-ips-evasionshellcodepost-exploitation+3
266há 3 anos
scare preview

scare

GitHubnetspooky/scare

Um REPL e emulador de assembly multi-arquitetura para a sua linha de comando.

dynamic-analysis-sandboxingreverse-engineeringshellcode+4
311há 1 ano
D1rkLdr preview

D1rkLdr

GitHubsaadahla/d1rkldr

Carregador de Shellcode com Implementação de syscall dinâmica indireta, shellcode em formato MAC, resolução de APIs a partir do PEB, chamada de…

ids-ips-evasionshellcodered-teaming+1
323há 3 anos
Shellcode-Hide preview

Shellcode-Hide

GitHubsaadahla/shellcode-hide

Este repositório contém : simples shellcode Loader , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
encryption-decryption-toolspayload-generationids-ips-evasion+4
443há 3 anos
Lastenzug preview

Lastenzug

GitHubps1337/lastenzug

Proxy Socks4a que utiliza PIC, Websockets e ofuscação estática em nível de assembly

ids-ips-evasionshellcodepost-exploitation+3
26há 4 anos
OffensiveCpp preview

OffensiveCpp

GitHublsecqt/offensivecpp

Este repositório contém trechos de código C/C++ que podem ser úteis em cenários ofensivos específicos.
exploitationids-ips-evasionshellcode+6
768há 1 ano
Shinigami preview

Shinigami

GitHubbuzzer-re/shinigami

Uma ferramenta dinâmica de descompactação
dynamic-analysis-sandboxingreverse-engineeringshellcode+2
152há 3 anos
sc2pe preview

sc2pe

GitHubdump-guy/sc2pe

Aplicativo dotnet Native AOT simples que usa AsmResolver para converter shellcode em PE
payload-generationshellcodepayload-development
66há 3 anos
sc2elf preview

sc2elf

GitHubdump-guy/sc2elf

Aplicativo dotnet Native AOT simples que usa LibObjectFile para converter shellcode em ELF
reverse-engineeringshellcodemalware-analysis+1
10há 3 anos
EATGuard preview

EATGuard

GitHubconnormcgarr/eatguard

Implementação de uma mitigação de proteção da tabela de endereços de exportação, como o Export Address Filtering (EAF)

defensive-toolsshellcodebinary-exploitation
114há 3 anos
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

Use regras YARA em rastros (traces) de Time Travel Debugging
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
97há 3 anos
msf_shellcode_analysis preview

msf_shellcode_analysis

GitHubyo-yo-yo-jbo/msf_shellcode_analysis

Análise estática passo a passo de um shellcode do Metasploit para Windows: decodificação de payload do PowerShell, ofuscação XOR, caminhamento do PEB…

static-analysisreverse-engineeringshellcode+3
28há 3 meses
DEFCON-31-Syscalls-Workshop preview

DEFCON-31-Syscalls-Workshop

GitHubvirtualalllocex/defcon-31-syscalls-workshop

Contém todo o material do workshop da DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".

shellcodeeducationred-teaming+2
773há 1 ano
Percino preview

Percino

GitHubtunnelgre/percino

Evasive Golang Loader

ids-ips-evasionshellcodepost-exploitation+4
136há 2 anos
Kernel_VADInjector preview

Kernel_VADInjector

GitHublleon1435/kernel_vadinjector

Injetor de DLL do Windows 10 via Driver utilizando VAD e ocultando o driver carregado

ids-ips-evasionshellcodepost-exploitation+3
54há 3 anos
Anterior1234…23Próximo
Shellcode — Ferramentas — Página 3 | Kitploit