
ropium
 boyan-milanov/ropium
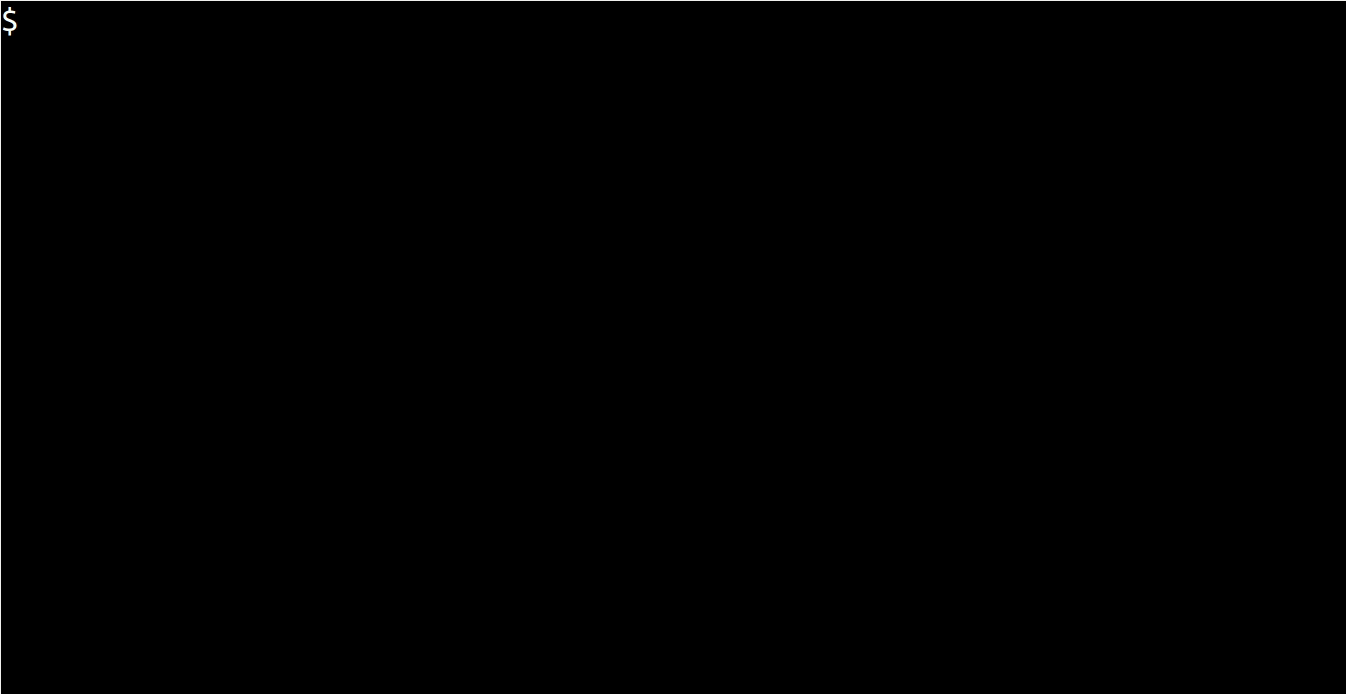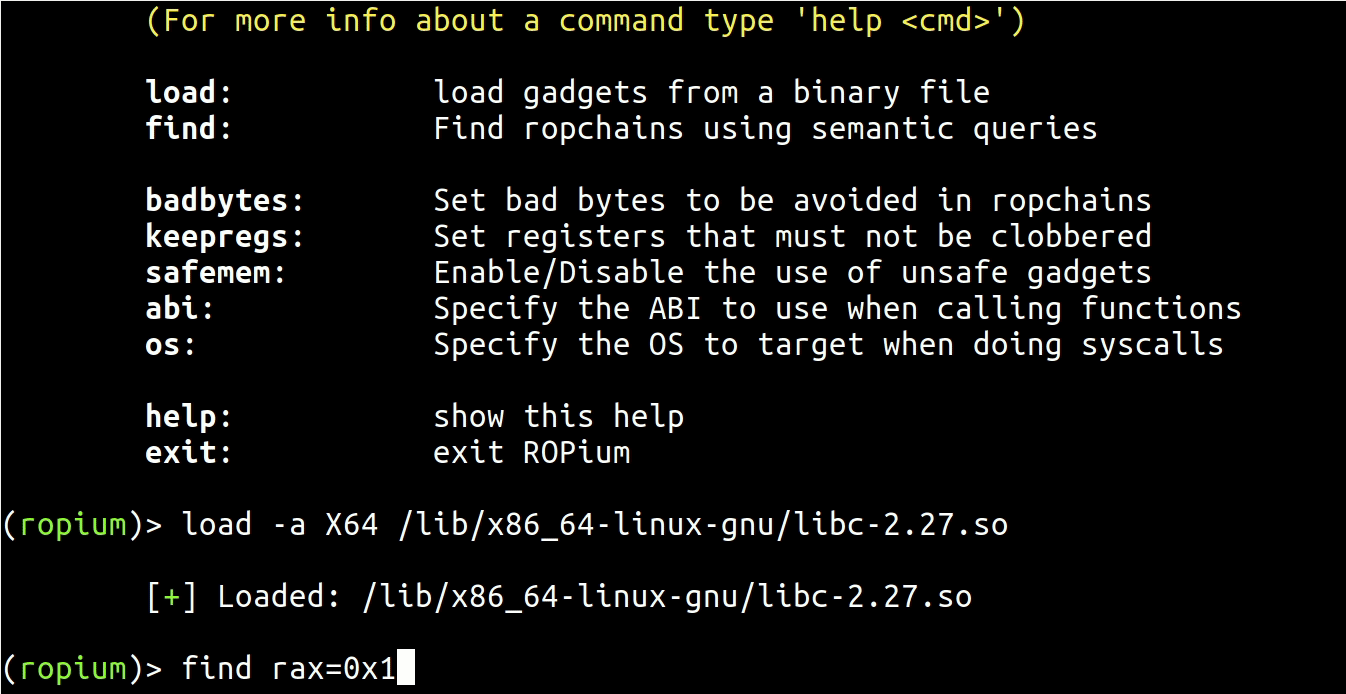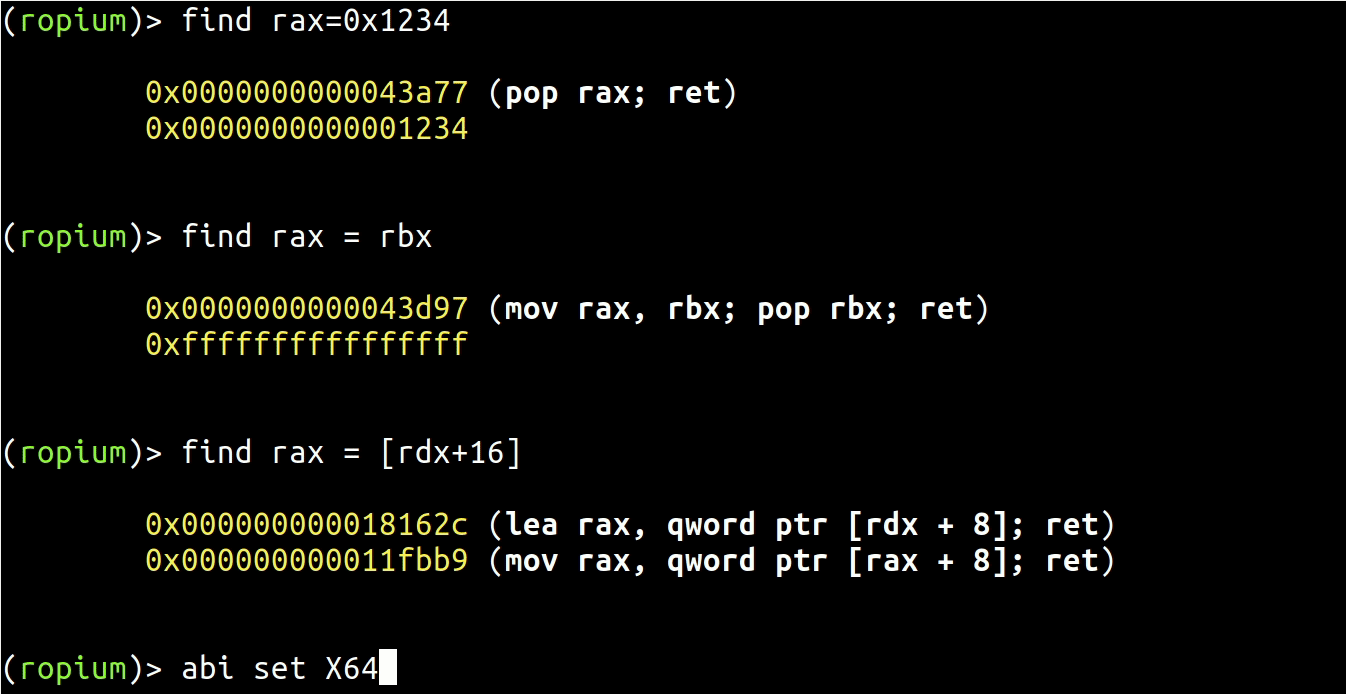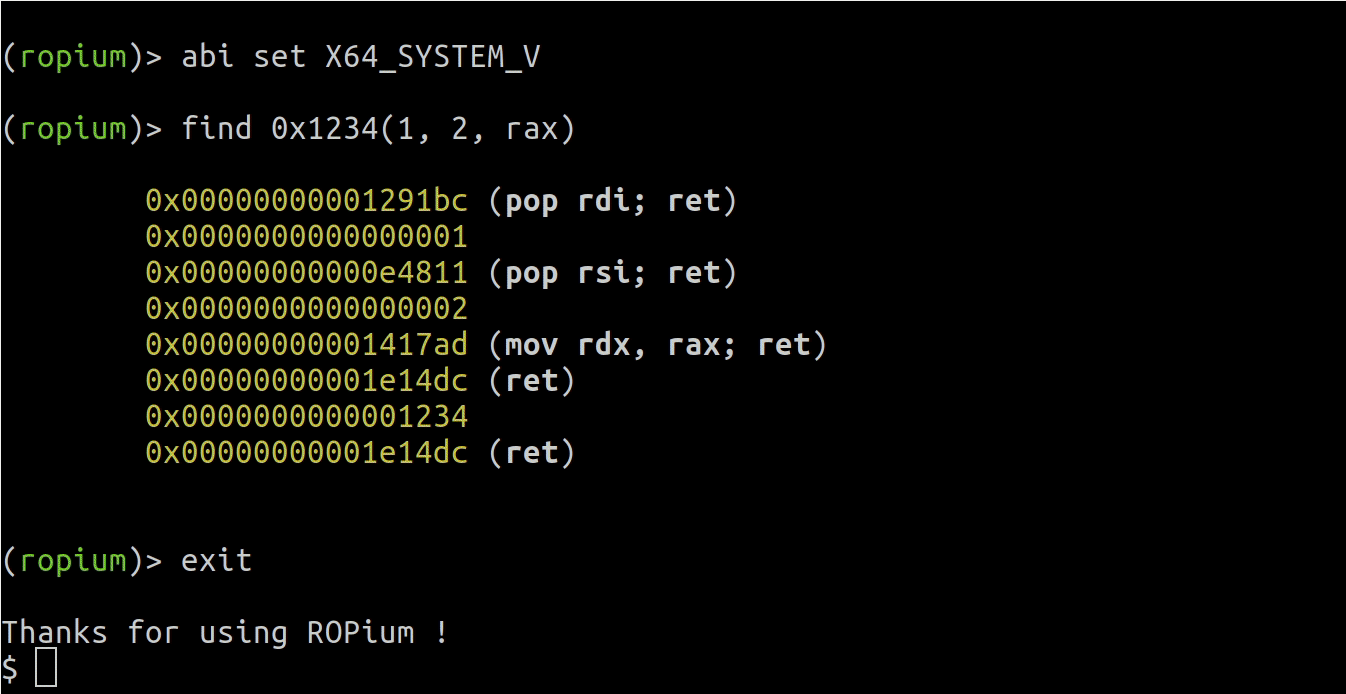
Construtor automatizado de cadeias ROP que extrai e analisa gadgets de binários usando consultas semânticas, suportando arquiteturas X86/X64 com uma…
exploit-frameworksreverse-engineeringshellcode+2
402
boyan-milanov/ropiumConstrutor automatizado de cadeias ROP que extrai e analisa gadgets de binários usando consultas semânticas, suportando arquiteturas X86/X64 com uma…
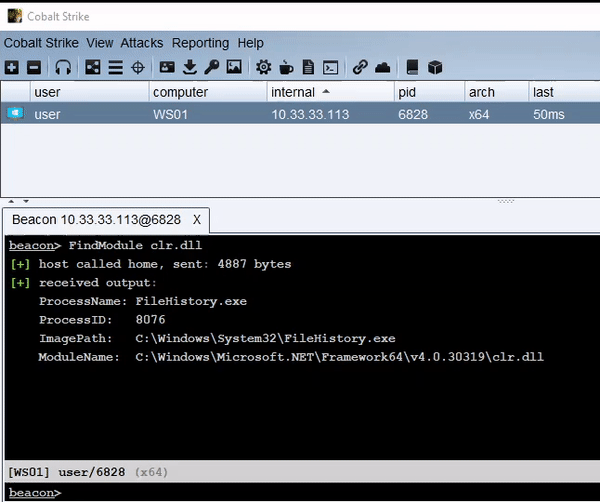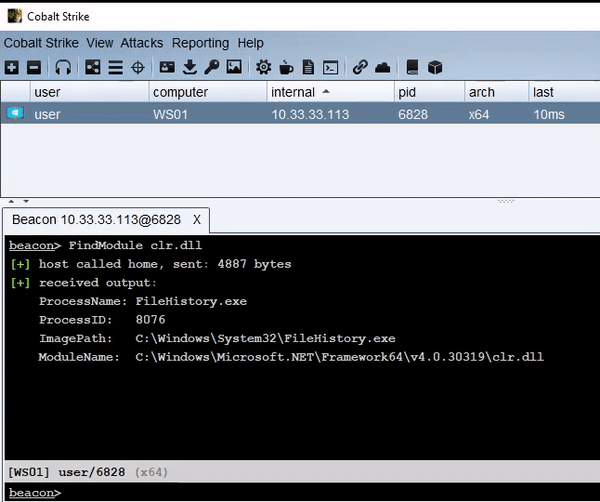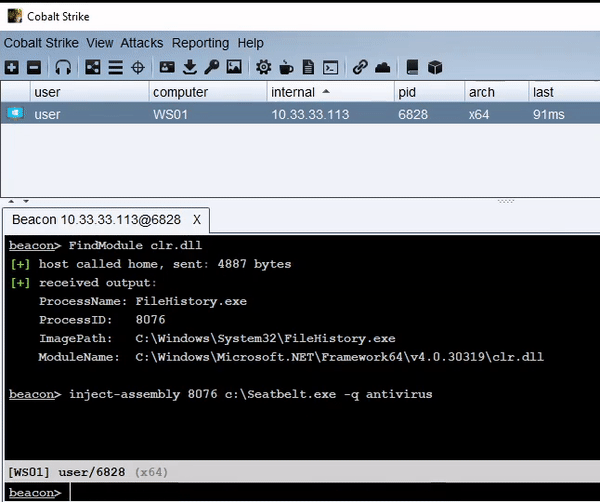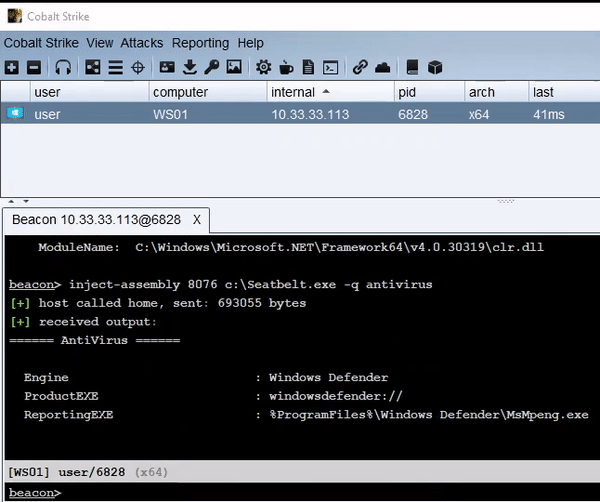 kyleavery/inject-assembly
Injetar assemblies .NET em um processo existente
 helviojunior/shellcodetester
Uma aplicação para testar shellcodes windows e linux
 trickster0/offensiverust
Weaponização em Rust para Engajamentos de Red Team.
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC para uma técnica avançada de evasão na memória que permite ocultar melhor a alocação de memória do shellcode injetado de…
 konatabrk/shellen
:cherry_blossom: Ambiente interativo de shellcoding para criar shellcodes facilmente
 nodauf/girsh
Gere automaticamente uma shell reversa totalmente interativa para vítima Linux ou Windows.
 0dayctf/reverse-shell-generator
Gerador de Reverse Shell hospedado com muita funcionalidade. -- (Ótimo para CTFs)
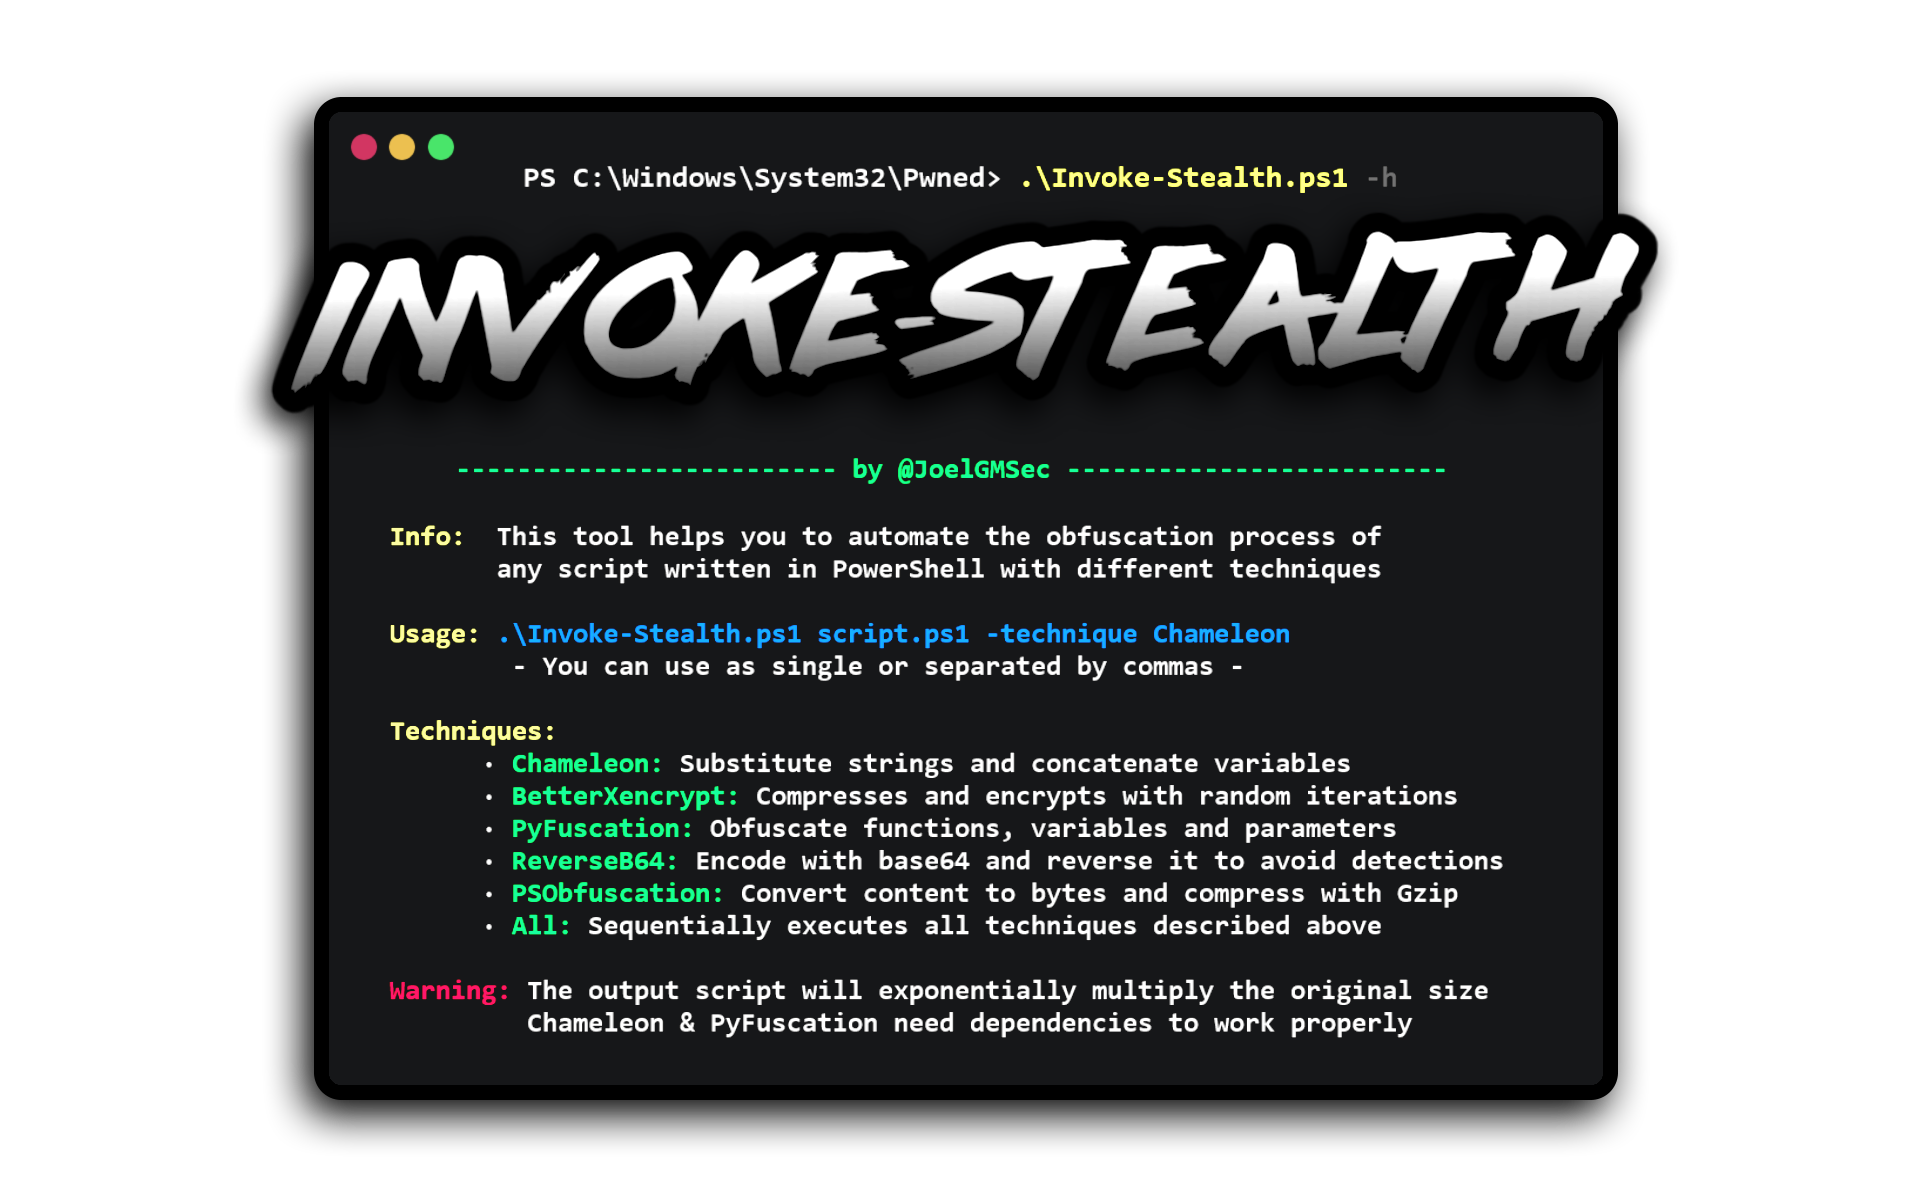 joelgmsec/invoke-stealth
Ofuscador de Scripts PowerShell Simples e Poderoso
 bytecode77/r77-rootkit
Rootkit ring 3 sem arquivo com instalador e persistência que oculta processos, arquivos, conexões de rede, etc.
 rcstep/cssg
Script agressor do Cobalt Strike para gerar, formatar e criptografar shellcode de beacon com suporte para múltiplos métodos de saída, syscalls e…

 iamsopotatoe-coder/tinyload
Empacotador e criptografador de PE Windows x64 de código aberto. Comprime e criptografa executáveis com uma máquina virtual personalizada em um stub…

 karkas66/lacuna-rs
Crate Rust para falsificação de pilha de chamadas ghost-frame, chamadas de sistema indiretas em tempo de execução e injeção APC no Windows x64.…
 youssefnoob003/sindrikit
Uma biblioteca C fundamental para construir capacidades ofensivas operacionalmente críveis.
 chaelsoo/hollow
Um gerador de carregadores de shellcode com suporte para múltiplas técnicas de injeção, construído para engajamentos de red team.
 xaff-xaff/black-angel-rootkit
Black Angel é um rootkit em modo kernel x64 para Windows 11/10. O rootkit pode ser carregado com o DSE habilitado, mantendo toda a sua funcionalidade.