ReflectiveDLLInjection

Injeção de DLL reflexiva é uma técnica de injeção de bibliotecas na qual o conceito de programação reflexiva é empregado para realizar o carregamento…

Injeção de DLL reflexiva é uma técnica de injeção de bibliotecas na qual o conceito de programação reflexiva é empregado para realizar o carregamento…

CobaltStrike BOF para gerar Beacons usando DLL Application Directory Hijacking

Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…

Coleção de scripts ofensivos de red team, incluindo encerramento de processos, bypass de SPF para phishing, password spraying e descriptografia de…

Scripts para realizar e detetar spoofing de PID pai

Uma utilidade para usar o shellcode em modo de usuário do payload DOUBLEPULSAR para carregar reflexivamente uma DLL arbitrária em outro processo,…

Ferramenta de execução de rede multiplataforma (SMB/Kerberos/WMI/LDAP/DCSync) construída sobre o Titanis da TrustedSec - fluxo de trabalho estilo…

Assuma o controle das permissões TCC de aplicativos Electron no macOS

Estrutura C2 dead-drop em nuvem — RSA-4096 + AES-256-GCM, 5 provedores de nuvem, agentes somente em Rust, malha P2P, mecanismo de persistência,…

Writeup + análise de CVE + contramedidas para o laboratório Hacktivity 'Vulnerabilidades, Exploits e Payloads de Acesso Remoto' (shells netcat,…

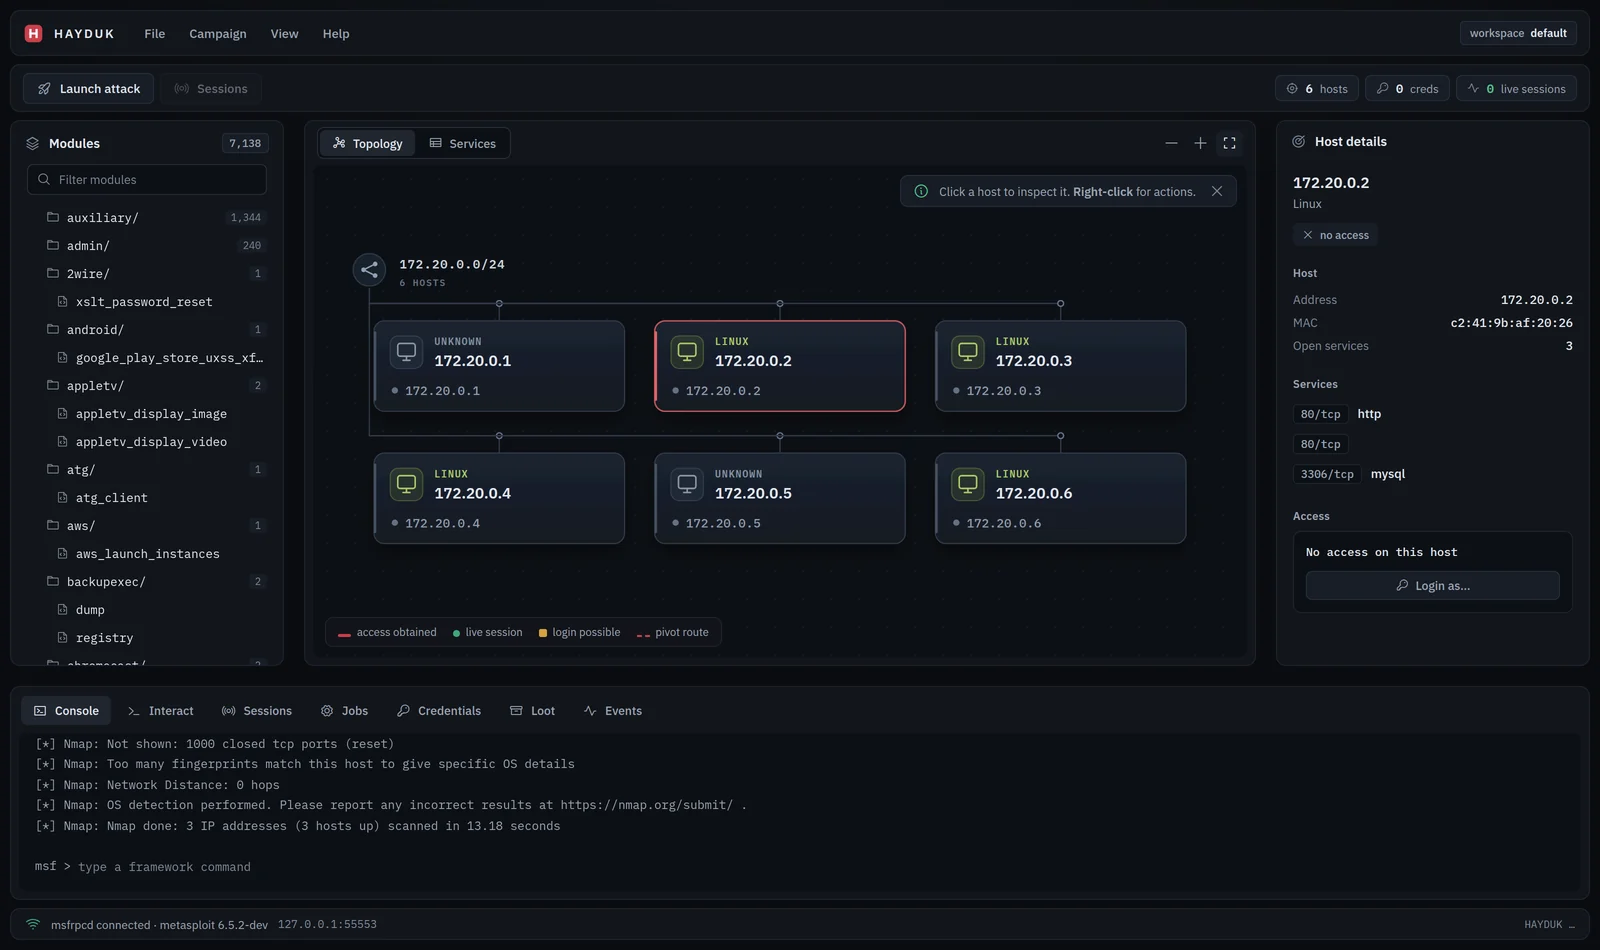
Console gráfica de gestão de ataques para o Metasploit: a linhagem do Armitage como um único binário Go com interface de navegador. Topologia de rede…

Crystal Palace PICO loader para Sliver C2 bypass de AMSI em duas camadas, silenciamento de ETW, payloads criptografados com AES-256-CBC, 6 variantes…

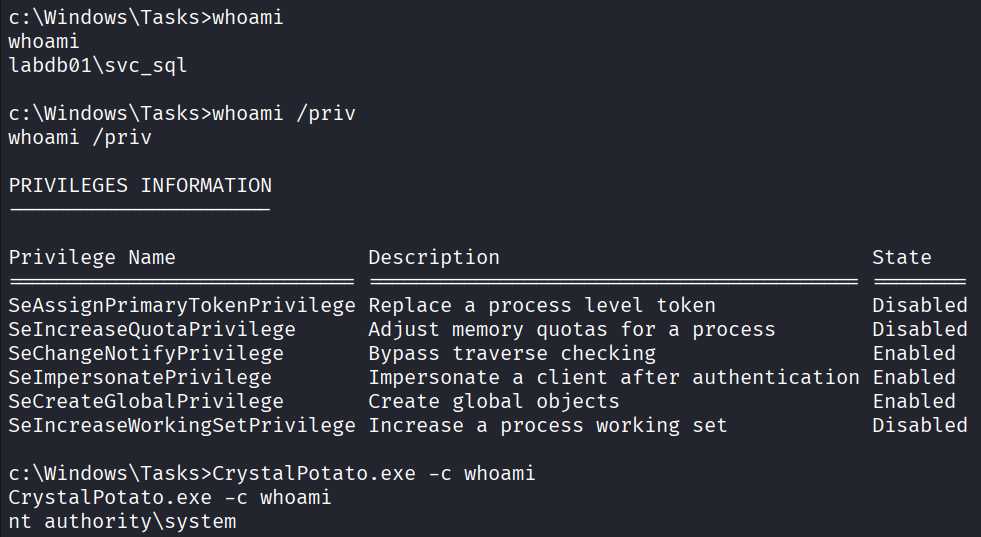
Port em Crystal do GodPotato para abusar do SeImpersonatePrivilege com syscalls indiretas, resolução dinâmica de API e ofuscação de strings em tempo…

Injeção de Processo Threadless usando hooking de função remota.

Carregador reflexivo em C# para binários não gerenciados.

Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…

Kit de ferramentas de retransmissão Kerberos e abuso de delegação irrestrita

Coleta metadados de objetos do Active Directory, associações a grupos, sessões, ACLs e relações de confiança para alimentar o mapeamento de caminhos…