

netsniff-ng
 netsniff-ng/netsniff-ng
Um canivete suíço para o seu encanamento diário de rede Linux.
packet-sniffing-analysisreconnaissancenetwork-mapping+4
1.4k
netsniff-ng/netsniff-ngUm canivete suíço para o seu encanamento diário de rede Linux.
 ntop/ntopng
Monitoramento de Tráfego Baseado na Web e de Tráfego de Rede em Cibersegurança
 simsong/tcpflow
Demultiplexador de pacotes TCP/IP. Baixar de:
 gcla/termshark
Uma interface de terminal para o tshark, inspirada no Wireshark
 cisco/joy
Um pacote para capturar e analisar dados de fluxo de rede e dados intra-fluxo, para pesquisa de rede, perícia forense e monitoramento de segurança.
 1ultimat3/pcapviz
Visualize topologias de rede e colete estatísticas de grafos com base em arquivos pcap.
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' é uma ferramenta que encontra e extrai arquivos de arquivos de captura de pacotes.
 foxio-llc/ja4
JA4+ é um conjunto de padrões de fingerprinting de rede
 secdev/scapy
Biblioteca interativa de manipulação de pacotes baseada em Python para forjar, decodificar, enviar, capturar e analisar pacotes de rede em uma ampla…
 orlikoski/skadi
Colete, Processe e Caçe com dados baseados no host de MacOS, Windows e Linux.
 idaholab/malcolm
Malcolm é um conjunto de ferramentas poderoso e facilmente implantável para análise de tráfego de rede, voltado para artefatos de captura completa de…
 kiminewt/pyshark
Wrapper Python para tshark, permitindo análise de pacotes Python usando os dissecadores do Wireshark.
 0x4d31/fatt
FATT /fingerprintAllTheThings - um script baseado em pyshark para extrair metadados de rede e impressões digitais de arquivos pcap e tráfego de rede…
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) e biblioteca para Python com a capacidade de observar conexões ao vivo ou posteriormente
 zeek/zeek
Zeek é um poderoso framework de análise de rede que é muito diferente do IDS típico que você pode conhecer.
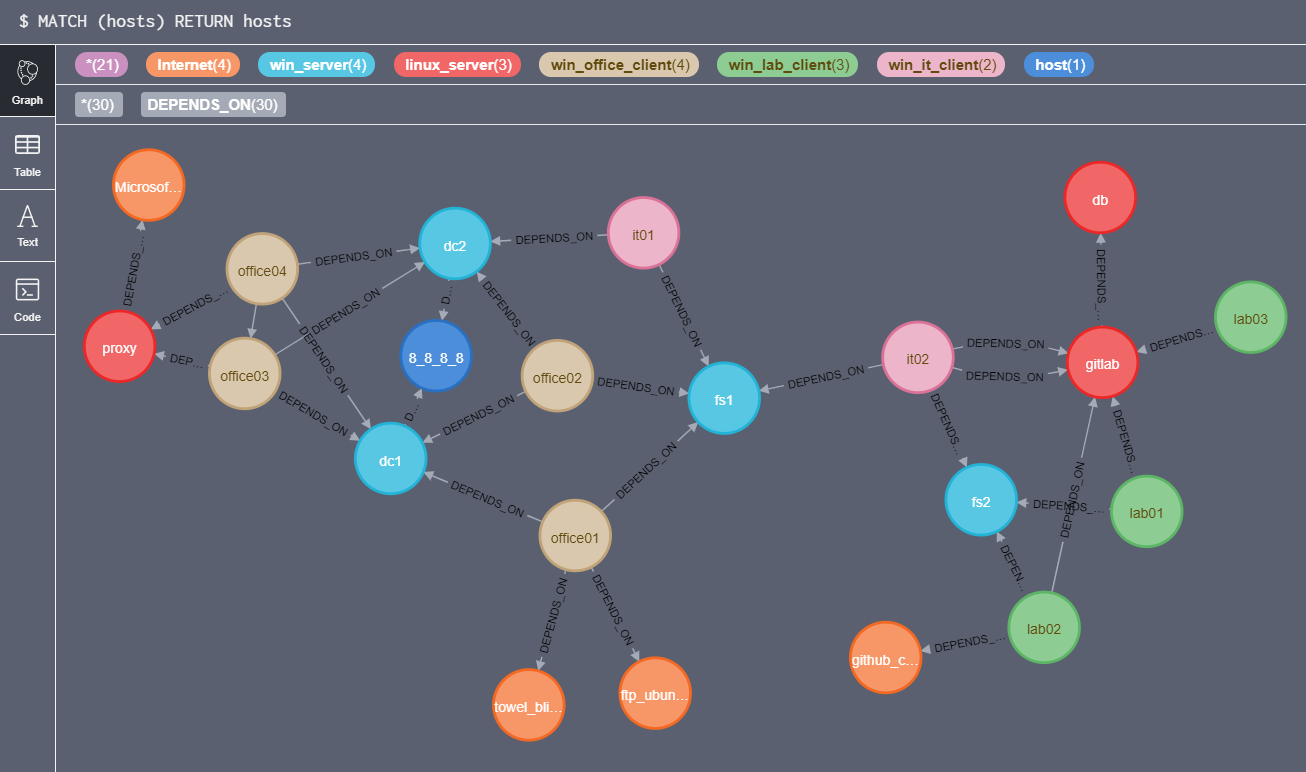 trinitor/netstat2neo4j
Criar instruções Cypher CREATE para o Neo4j a partir de arquivos netstat de múltiplas máquinas.
 mspicer/pcapinator
Uma ferramenta para processar muitos pcaps usando tshark
 microsoft/etl2pcapng
Utilitário que converte um arquivo .etl contendo uma captura de pacotes de rede do Windows para o formato .pcapng.