

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Forensia de Rede — Ferramentas — Página 3 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
133 resultados
zeek-quic preview

zeek-quic

GitHubcorelight/zeek-quic

Analisador Bro que detecta o protocolo QUIC do Google
packet-sniffing-analysisnetwork-forensicsnetwork-security+2
11há 5 anos
zeek-spicy-ipsec preview

zeek-spicy-ipsec

GitHubcorelight/zeek-spicy-ipsec

Um analisador de protocolo IPSec do Zeek baseado em Spicy.
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
8há 1 ano
zeek-spicy-ospf preview

zeek-spicy-ospf

GitHubcorelight/zeek-spicy-ospf

Um analisador de pacotes OSPF para Zeek baseado em Spicy.

packet-sniffing-analysisnetwork-mappingnetwork-forensics+2
8há 1 ano
zeek-spicy-stun preview

zeek-spicy-stun

GitHubcorelight/zeek-spicy-stun

Um analisador de protocolo STUN para Zeek baseado em Spicy.

packet-sniffing-analysisnetwork-forensicsforensics+2
5há 1 ano
zeek-spicy-wireguard preview

zeek-spicy-wireguard

GitHubcorelight/zeek-spicy-wireguard

Um analisador de protocolo Wireguard para Zeek baseado em Spicy.
packet-sniffing-analysisnetwork-forensicsnetwork-security
7há 7 meses
aiengine preview

aiengine

Bitbucketcamp0/aiengine

AIEngine é um NIDS (sistema de detecção de intrusão em rede) de próxima geração, interativo/programável, para Python/Ruby/Java/Lua e Go.
defensive-toolsnetwork-forensicsnetwork-security+5
há 3 anos
Fourteen_Endpoints preview

Fourteen_Endpoints

GitHubjgoyd/fourteen_endpoints

Empresas de fachada dentro do Privacy Relay da Apple
osintreconnaissancenetwork-forensics+8
5há 6 meses
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

Decapsular tráfego encapsulado nos protocolos GRE, IPIP, 6in4, ESP (ipsec), também pode remover o cabeçalho IEEE 802.1Q (virtual LAN). Funciona com…

packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
34há 8 anos
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Esta é a árvore de desenvolvimento. Downloads de produção estão em:

disk-forensicsosintmemory-forensics+9
1.4khá 8 dias
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Scanner Forense
disk-forensicsmemory-forensicsnetwork-forensics+3
41há 13 anos
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

Decodifica o tráfego do PlugX e artefatos criptografados/compactados
encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
38há 13 anos
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

Analisando o tráfego do Ramnit

packet-sniffing-analysisnetwork-forensicsforensics+3
4há 8 anos
loki-parse preview

loki-parse

GitHubr3mrum/loki-parse

Um script Python que pode detectar e analisar o tráfego de rede relacionado ao loki-bot (malware). Este script pode ser útil para analistas de DFIR e…
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
13há 9 anos
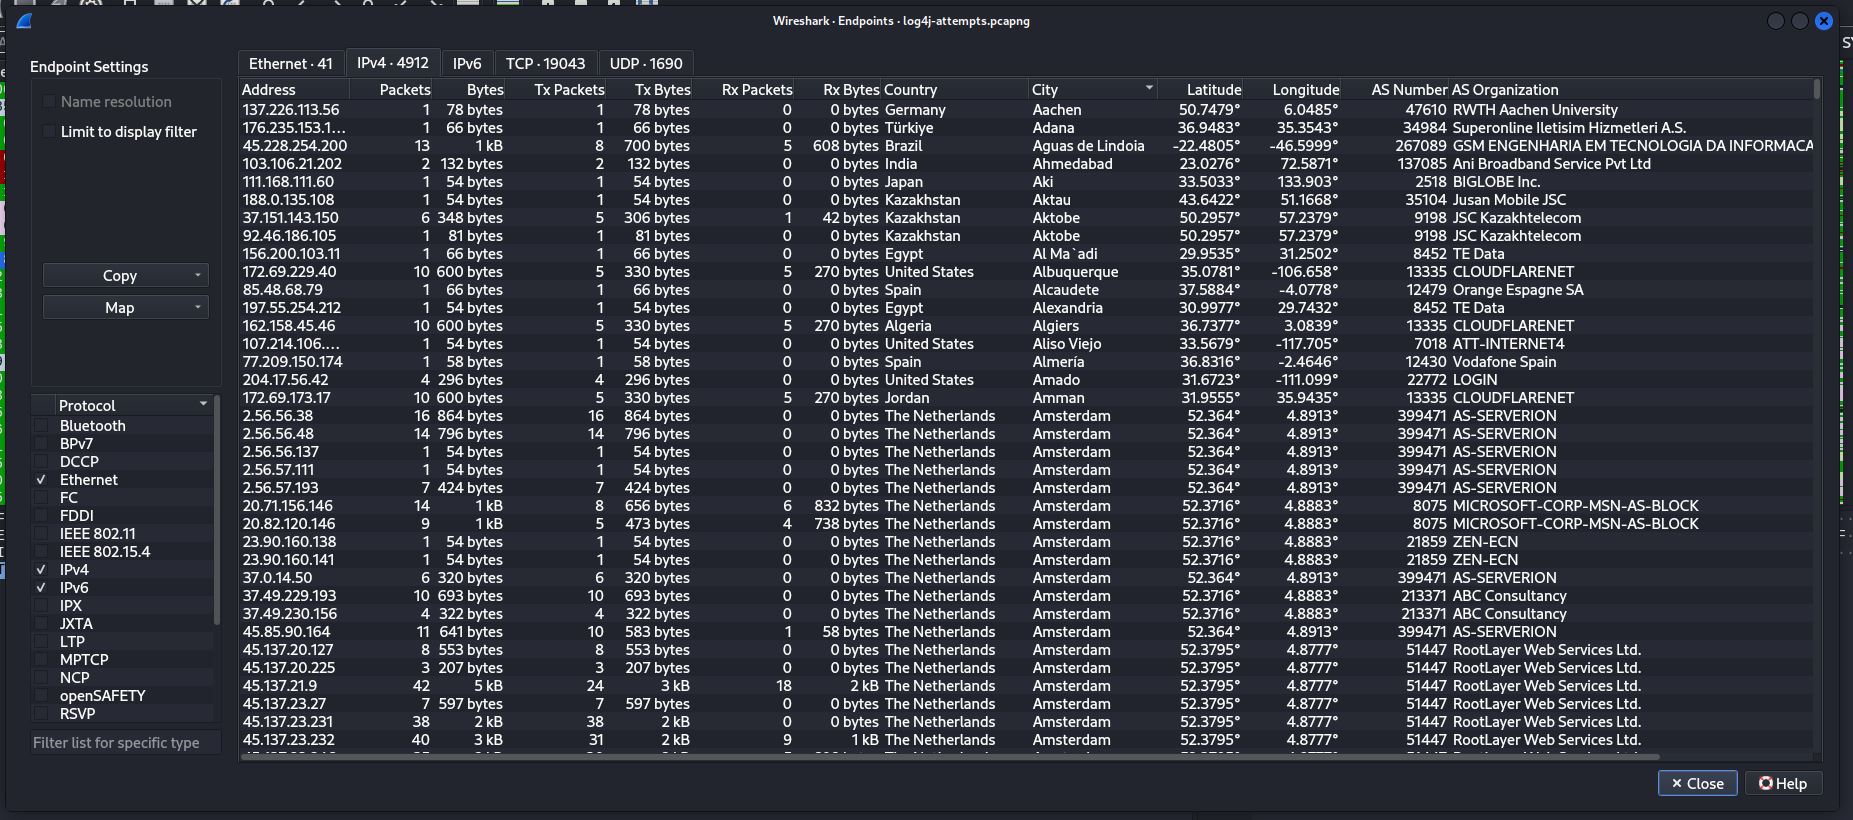
Wireshark preview

Wireshark

GitHubkirkdjohnson/wireshark

Baixei um arquivo de captura de pacotes (.pcapng) do malware-traffic-analysis.net que era um exemplo de uma tentativa de ataque contra um servidor…

packet-sniffing-analysisvulnerability-analysisexploitation+9
3há 2 anos
linux-root-kit preview

linux-root-kit

GitHubic3-512/linux-root-kit

Simulação completa de um ataque de confusão de dependência em Python, escalação de privilégios sudo (CVE-2025-32463) e persistência baseada em…
privilege-escalationexploit-frameworksmemory-forensics+8
10há 1 ano
lab_xz_backdoor preview

lab_xz_backdoor

GitHubstevehenderson/lab_xz_backdoor

Alguns laboratórios analisando a vulnerabilidade de backdoor do xz (CVE-2024-3094)
vulnerability-analysisexploitationnetwork-forensics+6
1há 4 meses
DNS-Poisoning-Triage-Lab preview

DNS-Poisoning-Triage-Lab

GitHubnicholasc03/dns-poisoning-triage-lab

Triagem forense de envenenamento de cache DNS em hardware legado. Inclui análise de PCAP de injeções de registros não solicitados de 839 bytes,…

packet-sniffing-analysisvulnerability-analysisnetwork-forensics+6
1há 3 meses
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

Uma coleção curada de habilidades e fluxos de trabalho de DFIR para profissionais de InfoSec.

ioc-managementmemory-forensicsnetwork-forensics+7
321há 5 meses
Anterior1234…8Próximo