
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Forensia de Memória — Ferramentas — Página 5 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
327 resultados
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

Ferramenta de análise de heap para dlmalloc
embedded-systems-securitymemory-forensicsreverse-engineering+2
32há 4 anos
libptmalloc preview

libptmalloc

GitHubnccgroup/libptmalloc

Ferramentas de análise de heap para ptmalloc
memory-forensicsreverse-engineeringdebuggers+1
46há 4 anos
libmempool preview

libmempool

GitHubnccgroup/libmempool

Ferramenta de análise de heap para mempool
embedded-systems-securitymemory-forensicsreverse-engineering+3
13há 4 anos
libtalloc preview

libtalloc

GitHubnccgroup/libtalloc

libtalloc é um script Python para uso com GDB que pode ser utilizado para analisar o "trivial allocator" (talloc)
memory-forensicsvulnerability-analysisreverse-engineering+2
17há 11 anos
memgrep preview

memgrep

GitHubnccgroup/memgrep

Utilitários de busca em memória
memory-forensicsforensicsinformation-gathering+3
44há 12 anos
memaddressanalysis preview

memaddressanalysis

GitHubnccgroup/memaddressanalysis

Projeto de pesquisa relacionado à análise de endereços de memória
memory-forensicsvulnerability-analysisbinary-analysis+1
14há 12 anos
memscan preview

memscan

GitHubnccgroup/memscan

Pesquisa por strings, regex, números de cartões de crédito de trilhas de cartões de tarja magnética no espaço de memória de um processo Windows.
reconnaissancememory-forensicsdata-exfiltration+5
129há 5 anos
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

Uma Ferramenta Genérica de Raspagem de Memória do Windows
dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
69há 9 anos
WindowsPatchDetector preview

WindowsPatchDetector

GitHubnccgroup/windowspatchdetector

Detector experimental de patch de seção .text do Windows
defensive-toolsmemory-forensicsforensics+3
23há 11 anos
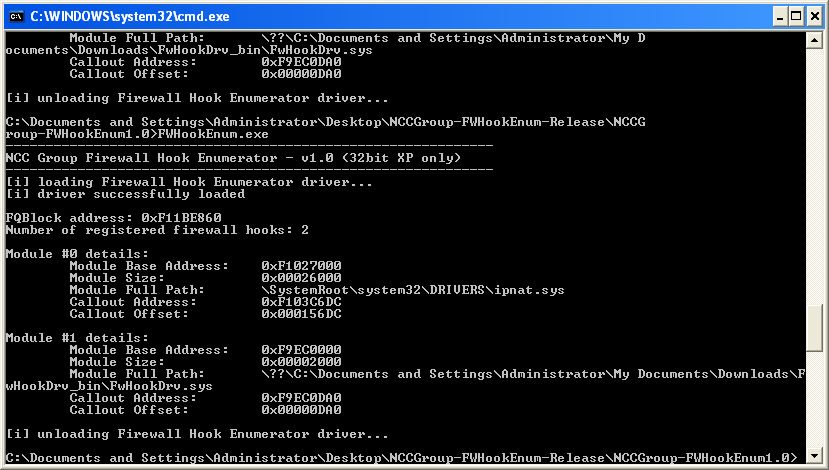
WindowsFirewallHookDriverEnumeration preview

WindowsFirewallHookDriverEnumeration

GitHubnccgroup/windowsfirewallhookdriverenumeration

Ferramentas para enumerar drivers de hook do Firewall do Windows no Windows 2000, XP e 2003
memory-forensicsforensicsmalware-analysis+2
21há 11 anos
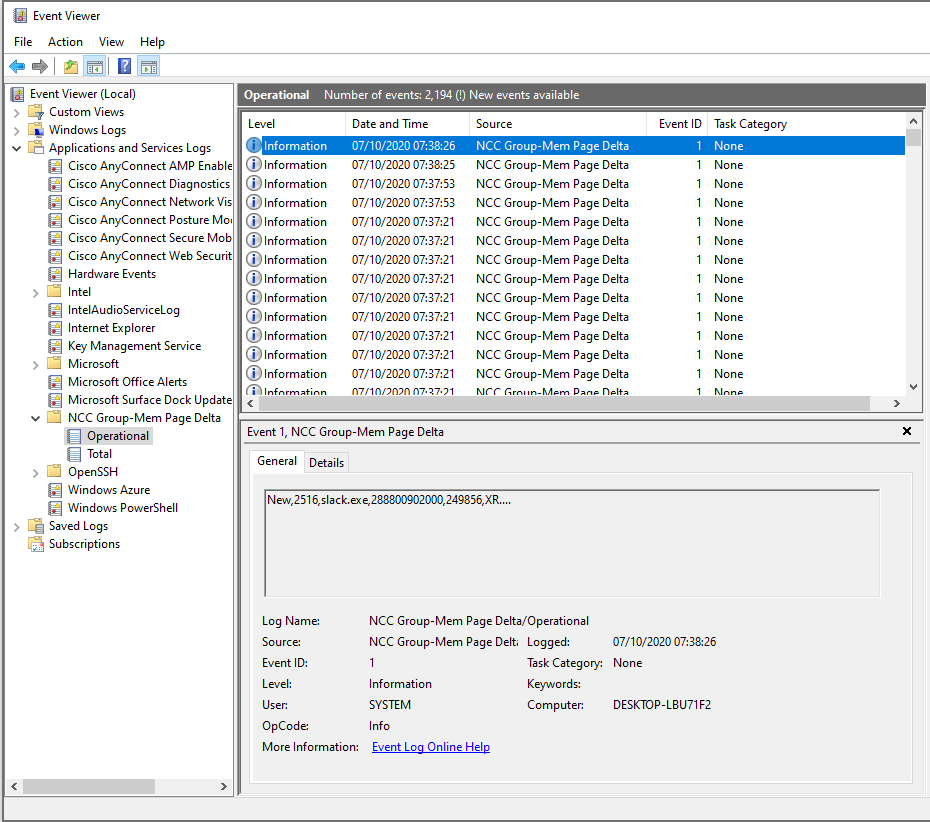
WindowsMemPageDelta preview

WindowsMemPageDelta

GitHubnccgroup/windowsmempagedelta

Um serviço do Microsoft Windows para fornecer telemetria sobre alterações de páginas de memória de executáveis do Windows para facilitar a detecção…
defensive-toolsmemory-forensicsanomaly-detection+1
33há 6 anos
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

Apresentado na Recon Montreal 2018

embedded-systems-securitymemory-forensicsreverse-engineering+3
7há 8 anos
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

Algumas das minhas análises de malware e engenharia reversa publicamente disponíveis.
memory-forensicsexploitationreverse-engineering+8
960há 2 anos
RansomLord preview

RansomLord

GitHubmalvuln/ransomlord

RansomLord é uma ferramenta de exploração anti-ransomware de prova de conceito que automatiza a criação de arquivos PE, usados para comprometer…

defensive-toolsmemory-forensicsexploitation+4
516há 1 ano
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Esta é a árvore de desenvolvimento. Downloads de produção estão em:

disk-forensicsosintmemory-forensics+9
1.4khá 7 dias
yara-x preview

yara-x

GitHubvirustotal/yara-x

Uma reescrita do YARA em Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2khá 3 dias
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Scanner Forense
disk-forensicsmemory-forensicsnetwork-forensics+3
41há 13 anos
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

Extrair ID e senha do TeamViewer da memória. Funciona muito melhor do que outras ferramentas.

password-crackingreconnaissancememory-forensics+3
98há 8 anos
Anterior1…456…19Próximo
