

libpeconv
 hasherezade/libpeconv
Biblioteca personalizada de carregamento e manipulação de PE para mapeamento manual, hooking de IAT, dump de memória e reconstrução de imports para…
memory-forensicsreverse-engineeringshellcode+4
1.4k
hasherezade/libpeconvBiblioteca personalizada de carregamento e manipulação de PE para mapeamento manual, hooking de IAT, dump de memória e reconstrução de imports para…
 meirwah/awesome-incident-response
Índice curado de ferramentas de resposta a incidentes e DFIR, incluindo forense de memória e disco, coleta de evidências, análise de logs, playbooks…
 google/timesketch
Plataforma colaborativa de análise de linha do tempo forense para ingerir, pesquisar e anotar logs de eventos, a fim de apoiar resposta a incidentes…
 microsoft/avml
Ferramenta portátil de aquisição de RAM para Linux, voltada para perícia forense e resposta a incidentes, capturando imagens compatíveis com LiME com…
 securityronin/memory-forensic
Percorra qualquer dump de memória. Encontre o que está oculto. Forense de kernel Linux + Windows a partir de um único binário Rust estático — sem…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
 cenobyte-vincit/memdumper
Abusa dos entitlements de depurador do macOS e da DYLD_INSERT_LIBRARIES para despejar ou pesquisar a memória de um processo em execução, ao mesmo…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análise de engenharia reversa do RedLine Stealer, um info-stealer baseado em .NET que utiliza domínios C2 (198.46.86.63, tempuri.org), bypass do…
 pugazhendii22/keepass-exfil-forensics
Writeup de forense de rede + ferramentas para um desafio DFIR do TryHackMe: reverte uma cadeia de exfiltração hex→Base64→XOR a partir do tráfego PCAP…
 hasherezade/mal_unpack
Descompactador dinâmico baseado em PE-sieve
 withsecurelabs/garbageman
GarbageMan é um conjunto de ferramentas para analisar binários .NET por meio da análise de heap.
 reverseclabs/physmem2profit
Physmem2profit pode ser usado para criar um minidump do processo LSASS de um host alvo, analisando a memória física remotamente.
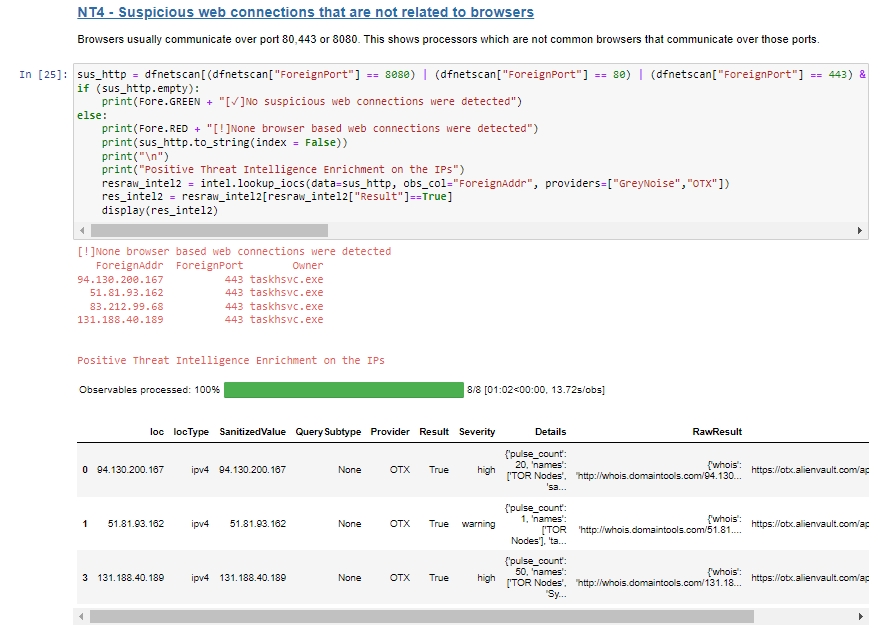 blueteam0ps/memoptix
Um notebook Jupyter para auxiliar na análise da saída gerada pelo framework de extração de memória Volatility.
 hackmichnet/aztokenfinder
Utilitário ofensivo de coleta de tokens que pesquisa a memória de processos x64 e arquivos de cache do TokenBroker em busca de tokens JWT do Azure…
 zer0yu/awesome-cobaltstrike
Lista de Recursos Incríveis do CobaltStrike
 controlplaneio/truffleproc
truffleproc — caça segredos na memória de processos (combinação de TruffleHog e gdb)
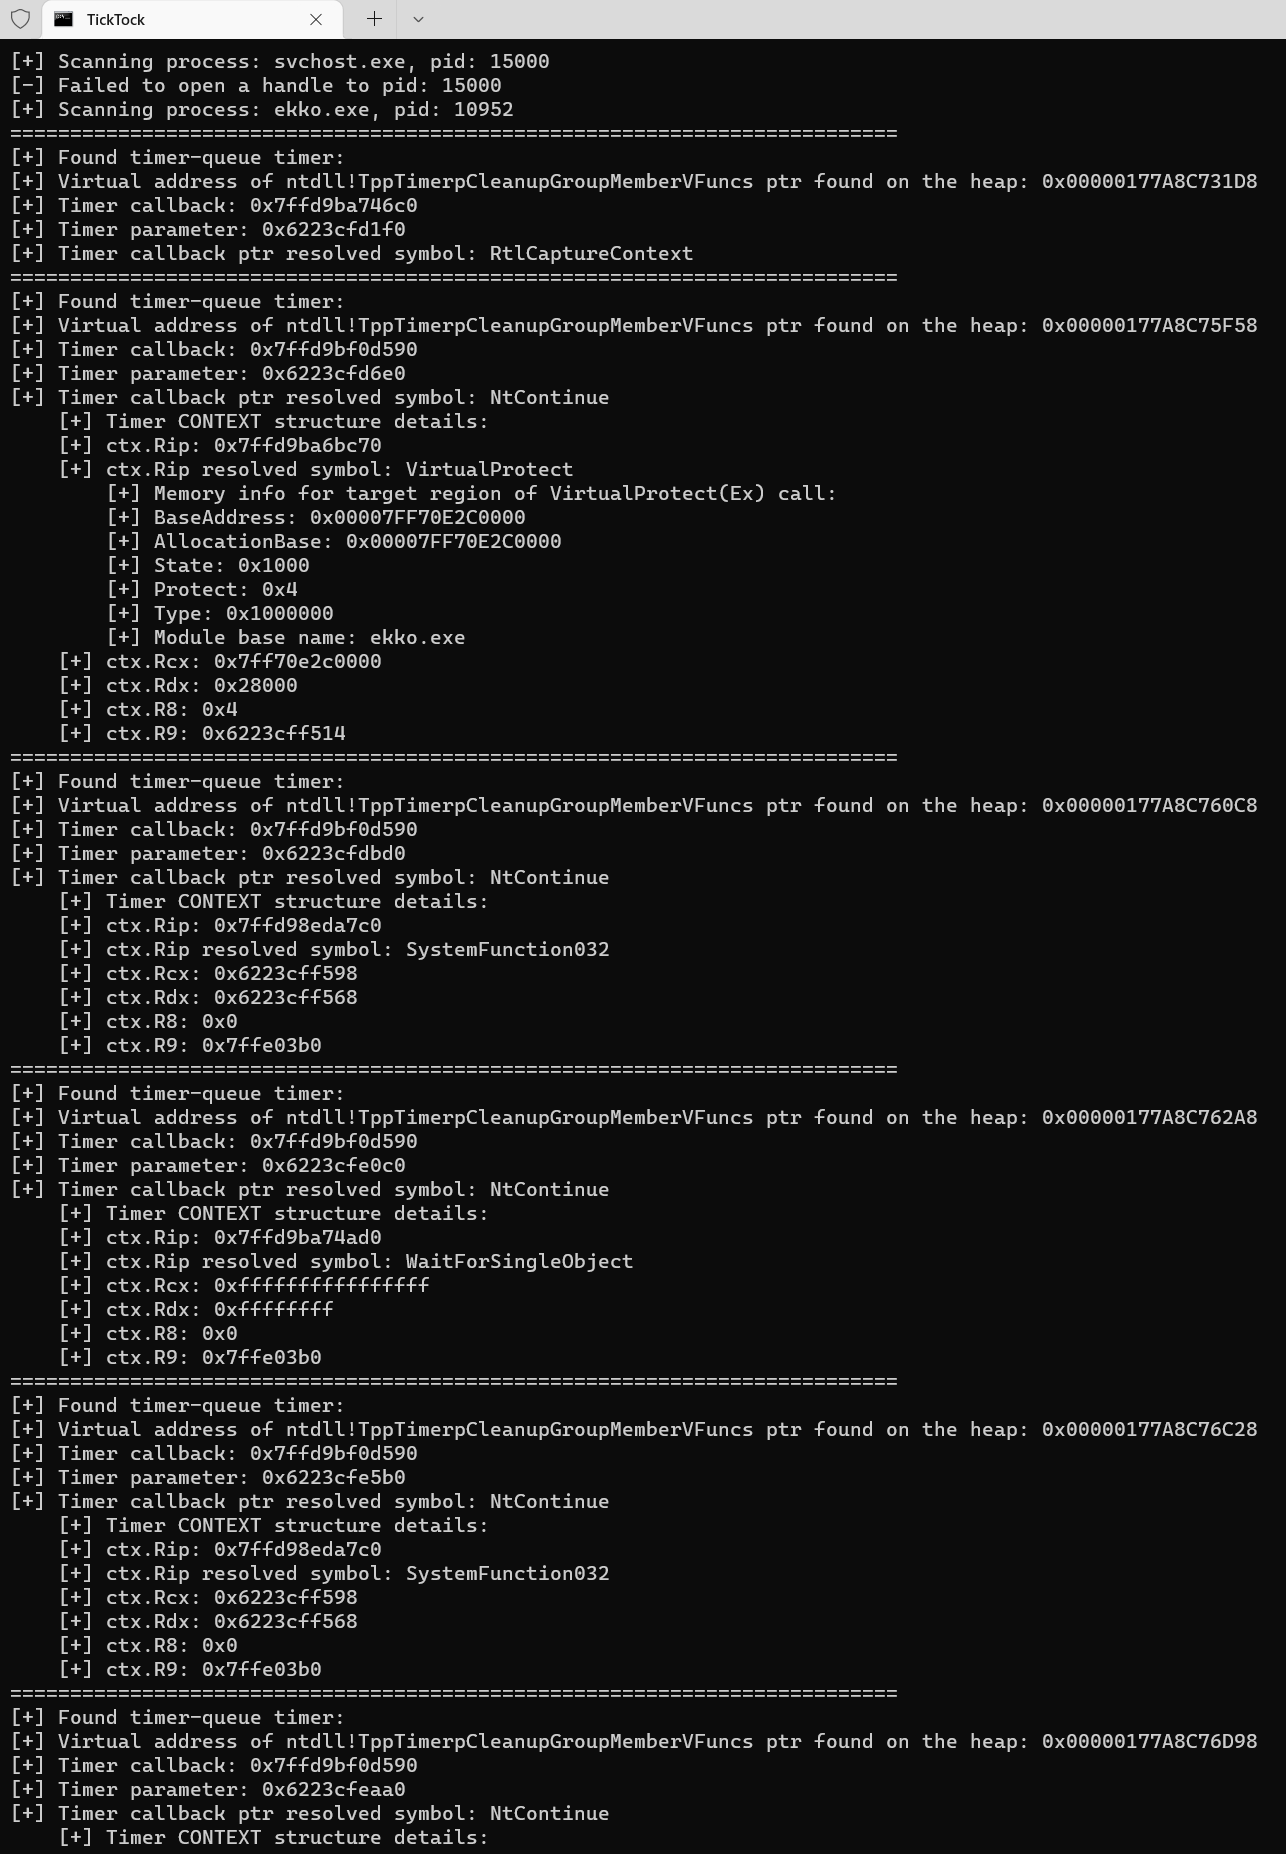 withsecurelabs/ticktock
Enumera temporizadores de fila de temporizadores do Windows para detectar a ofuscação de suspensão Ekko, auxiliando a forense de memória e a análise…
 crowdstrike/supermem
Um script Python desenvolvido para processar imagens de memória do Windows com base no tipo de triagem.