
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
327 resultados
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

Extrai dados armazenados no navegador, como tokens de atualização, cookies, credenciais salvas, cartões de crédito, entradas de preenchimento…

password-crackingencryption-decryption-toolsmemory-forensics+8
798
há 4 meses
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor - Hypervisor Tipo-1 Blue Pill UEFI para Windows em Rust (Codename: Illusion)

defensive-toolsmemory-forensicspersistence-mechanisms+7
415há 5 meses
matrix-rs preview
Archived

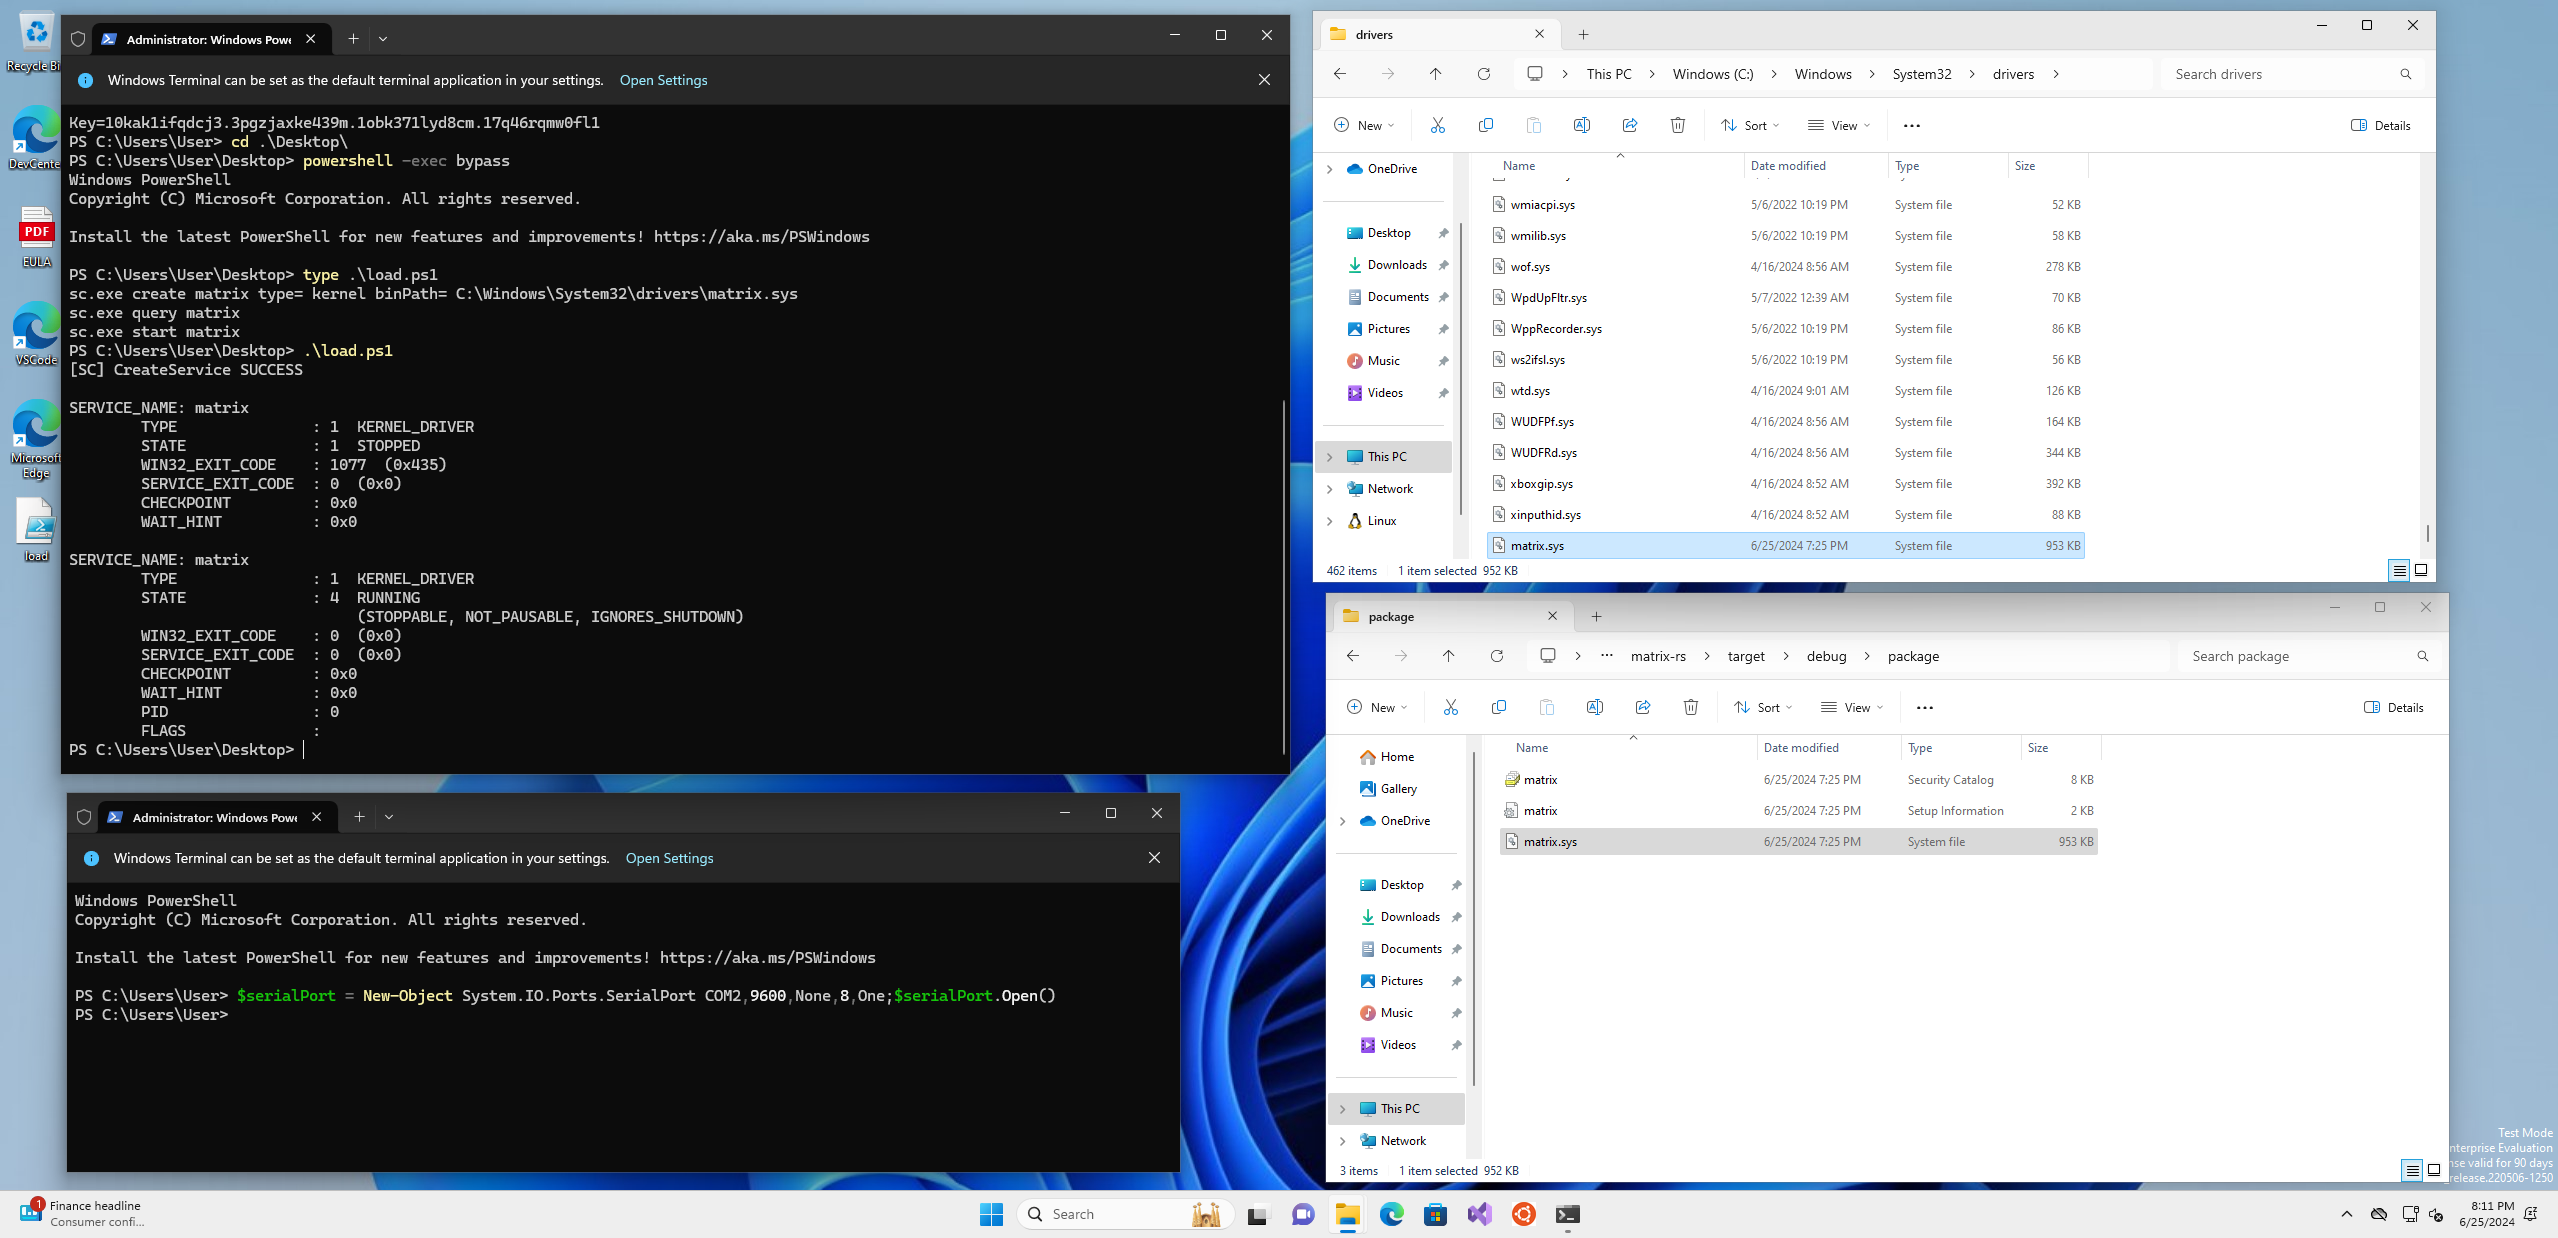
matrix-rs

GitHubmemn0ps/matrix-rs

Rusty Hypervisor - Hipervisor Tipo 2 Blue Pill de kernel do Windows em Rust (Codinome: Matrix)

memory-forensicsdynamic-code-analysisids-ips-evasion+3
356há 5 meses
bios_memimage preview
Archived

bios_memimage

GitHubdbrant/bios_memimage

Utilitário de captura de imagem de RAM.

memory-forensicsdigital-forensicsincident-response
9há 10 anos
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

Análise Diferencial de Malware em Memória

memory-forensicsvulnerability-analysisforensics+3
215há 9 anos
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Um kit de ferramentas forense para coleta e análise de evidências para OS X

disk-forensicsosintmemory-forensics+3
1.9khá 7 anos
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

Wrapper em C# para ETW que serializa dados de eventos do kernel e modo de usuário para JSON para caça a ameaças, análise de malware e resposta a…

defensive-toolsmemory-forensicsforensics+8
852há 3 anos
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

Depurador .NET e editor de assembly

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7khá 5 anos
varc preview
Archived

varc

GitHubcado-security/varc

O Volatile Artifact Collector coleta um instantâneo de dados voláteis de um sistema. Ele informa o que está acontecendo em um sistema e é…

container-securitymemory-forensicsforensics+3
254há 1 ano
EDRSandblast-GodFault preview
Archived

EDRSandblast-GodFault

GitHubgabriellandau/edrsandblast-godfault

EDRSandblast-GodFault

defensive-toolsprivilege-escalationmemory-forensics+4
273há 3 anos
dumpscan preview
Archived

dumpscan

GitHubdaddycocoaman/dumpscan

Encontrando segredos na memória do kernel e do usuário

encryption-decryption-toolsmemory-forensicsforensics+4
118há 3 anos
rip_raw preview
Archived

rip_raw

GitHubcado-security/rip_raw

Rip Raw é uma pequena ferramenta para analisar a memória de sistemas Linux comprometidos.

memory-forensicsforensicsdata-recovery+3
133há 4 anos
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Uma ferramenta frida para despejar dex em memória para apoiar engenheiros de segurança analisando malware.

android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6khá 3 anos
PPLdump preview
Archived

PPLdump

GitHubitm4n/ppldump

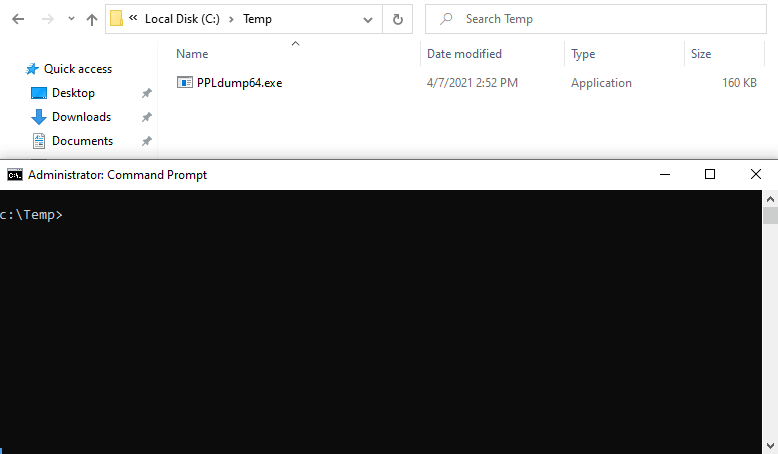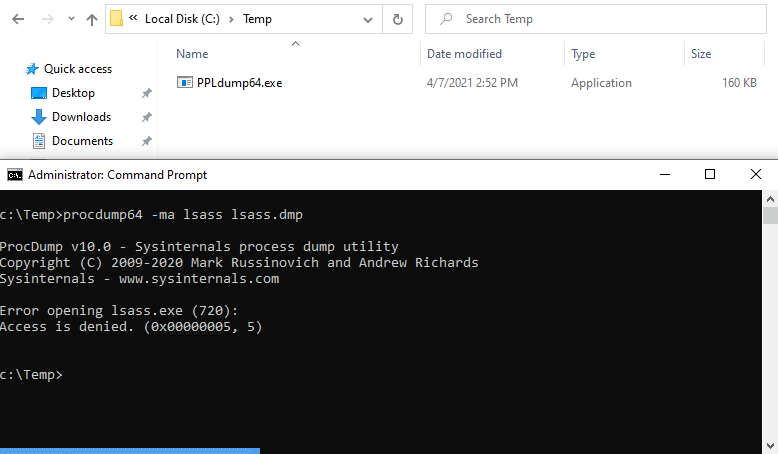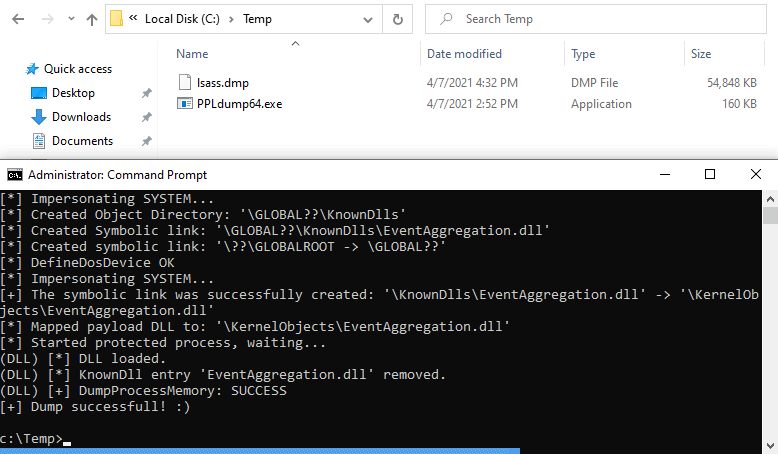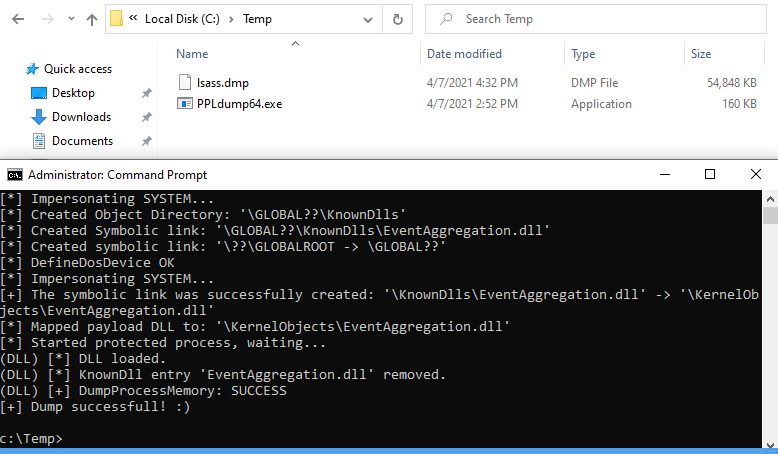
Despejar a memória de um PPL com um exploit de userland

privilege-escalationmemory-forensicsexploitation+3
893há 4 anos
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

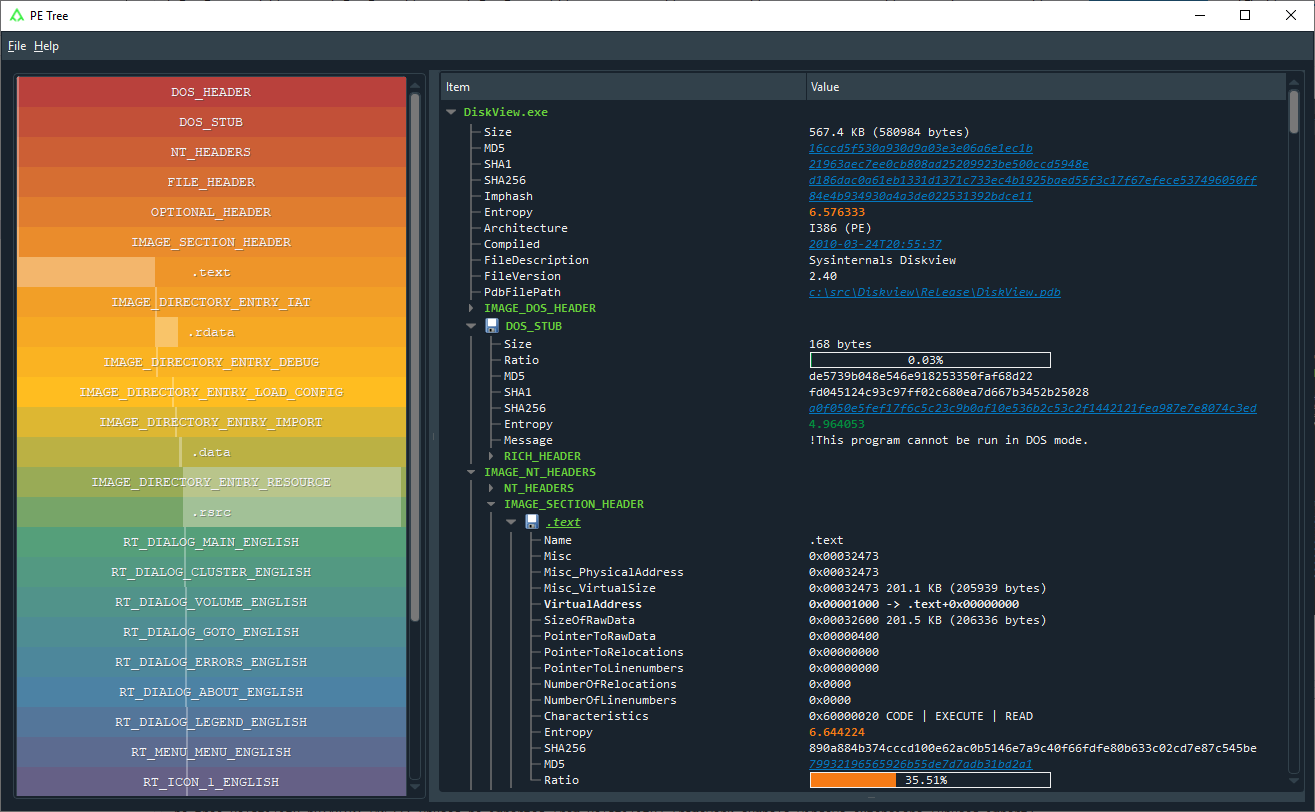
Módulo Python para visualizar arquivos Portable Executable (PE) em uma visualização em árvore usando pefile e PyQt5. Também pode ser usado com IDA…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3khá 4 anos
invoker preview
Archived

invoker

GitHubivan-sincek/invoker

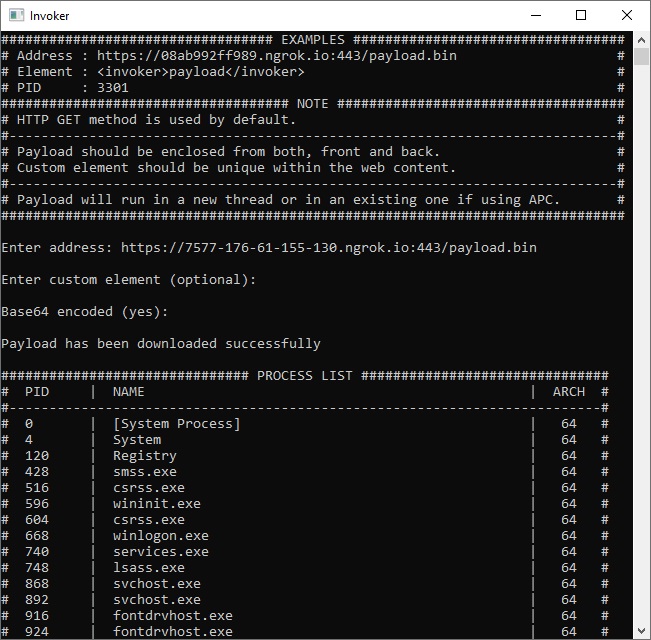
Ferramenta de teste de penetração e avaliação de antivírus.

privilege-escalationmemory-forensicsexploitation+6
312há 3 anos
mig preview
Archived

mig

GitHubmozilla/mig

Perícia digital forense distribuída & em tempo real na velocidade da nuvem

disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2khá 7 anos
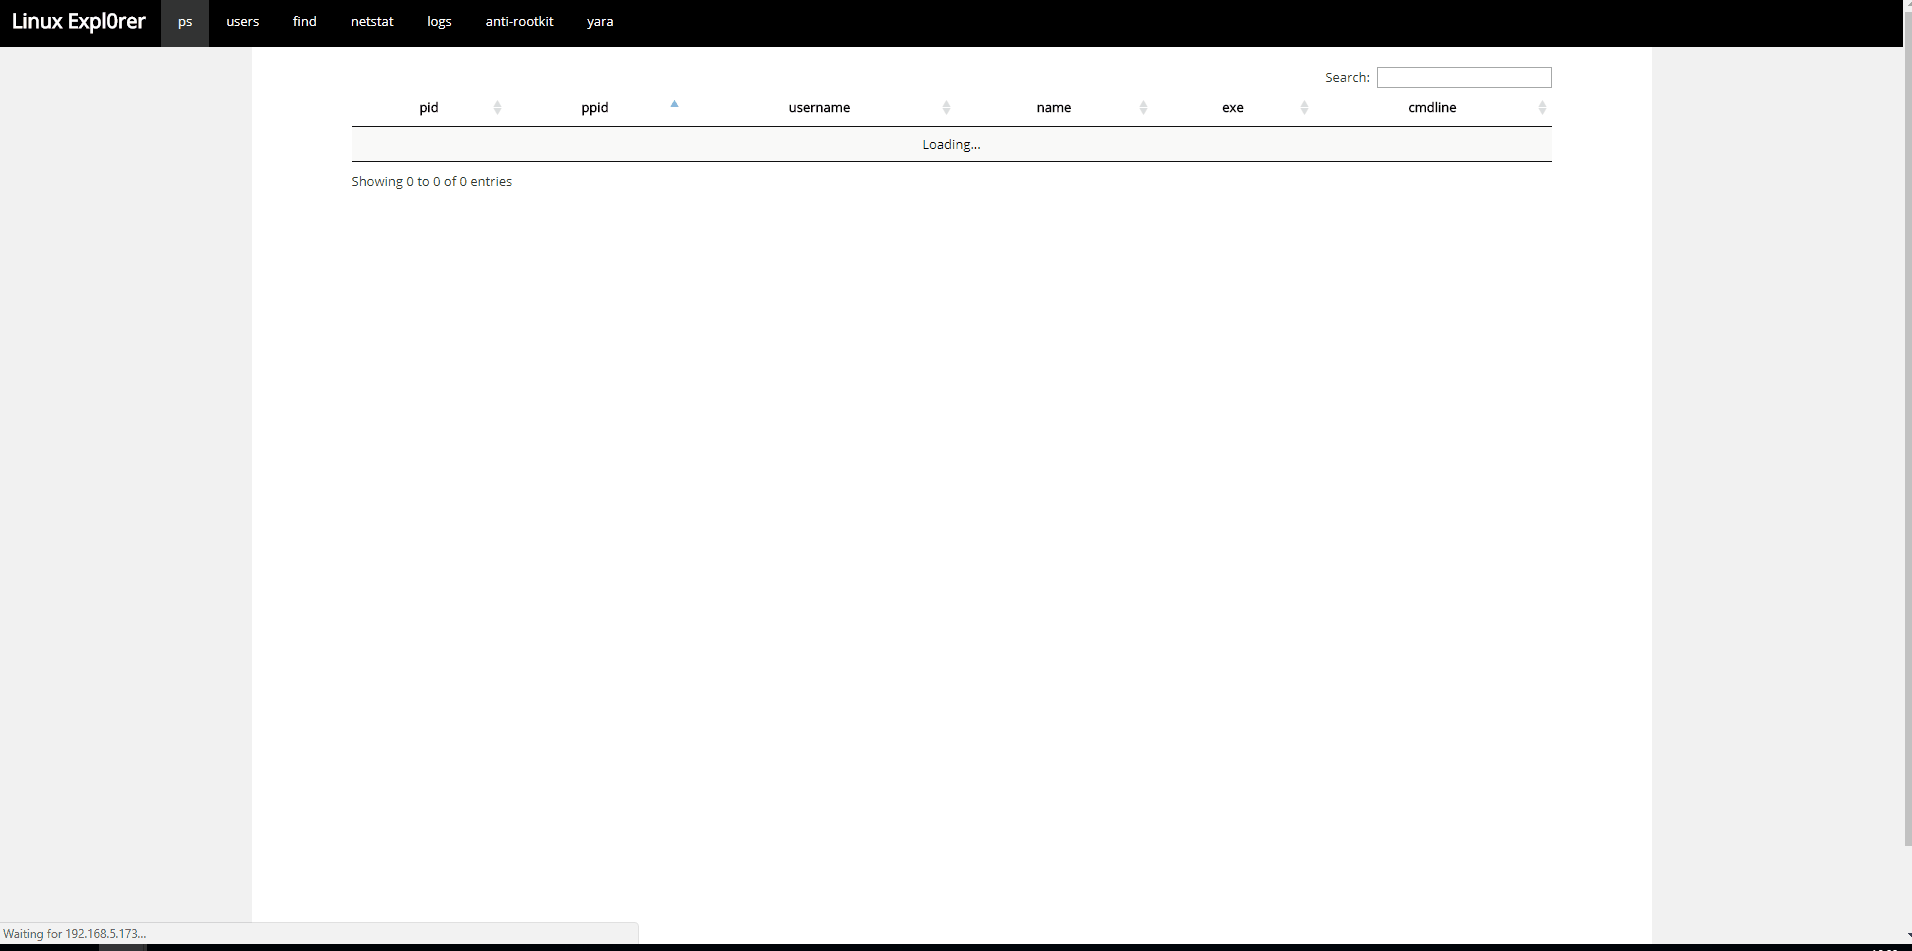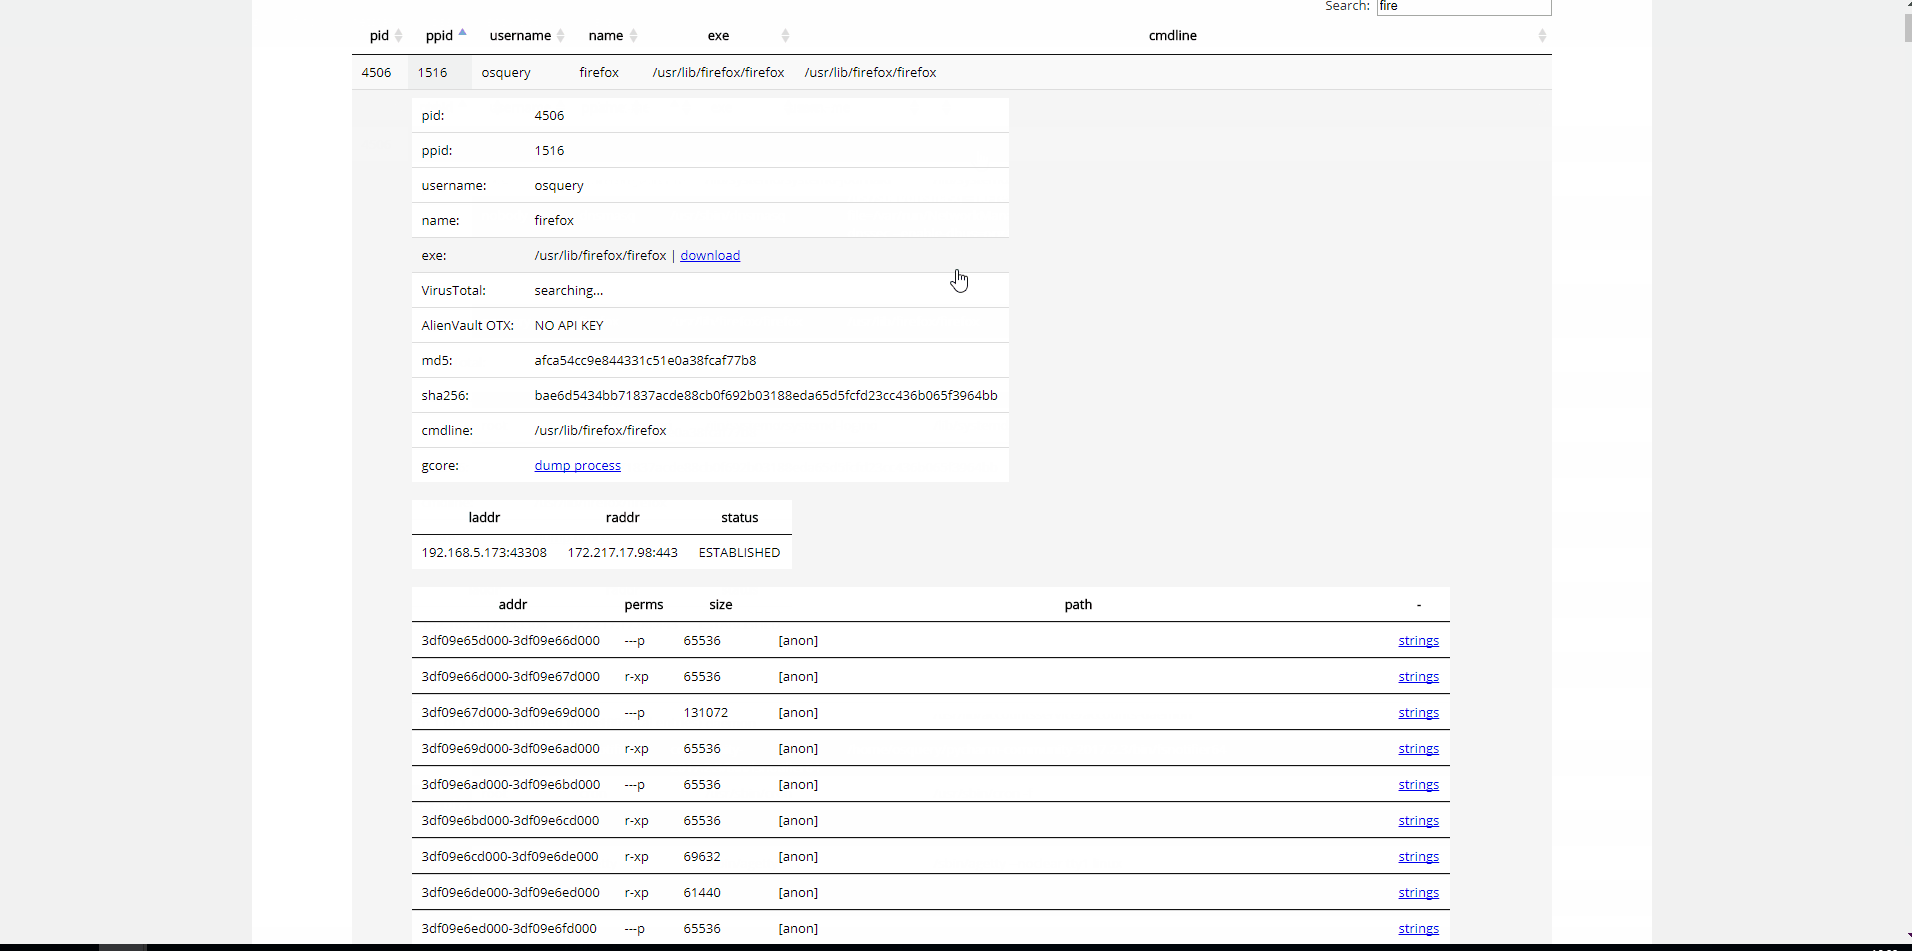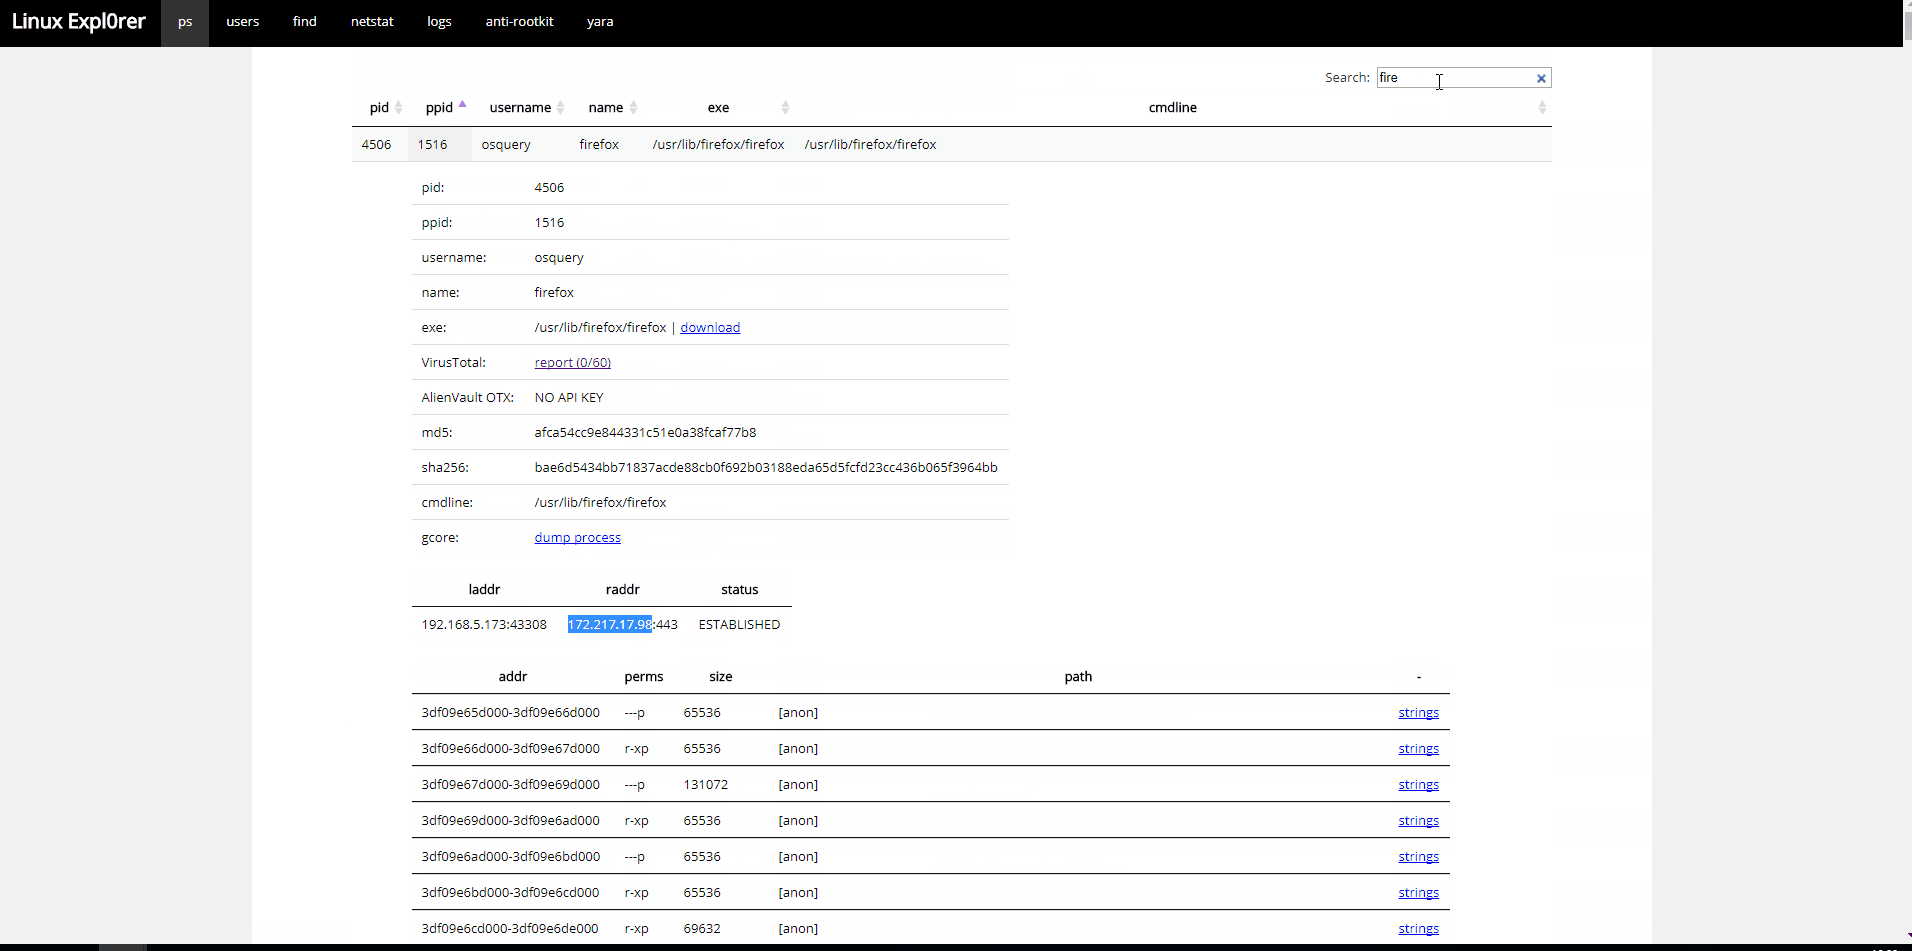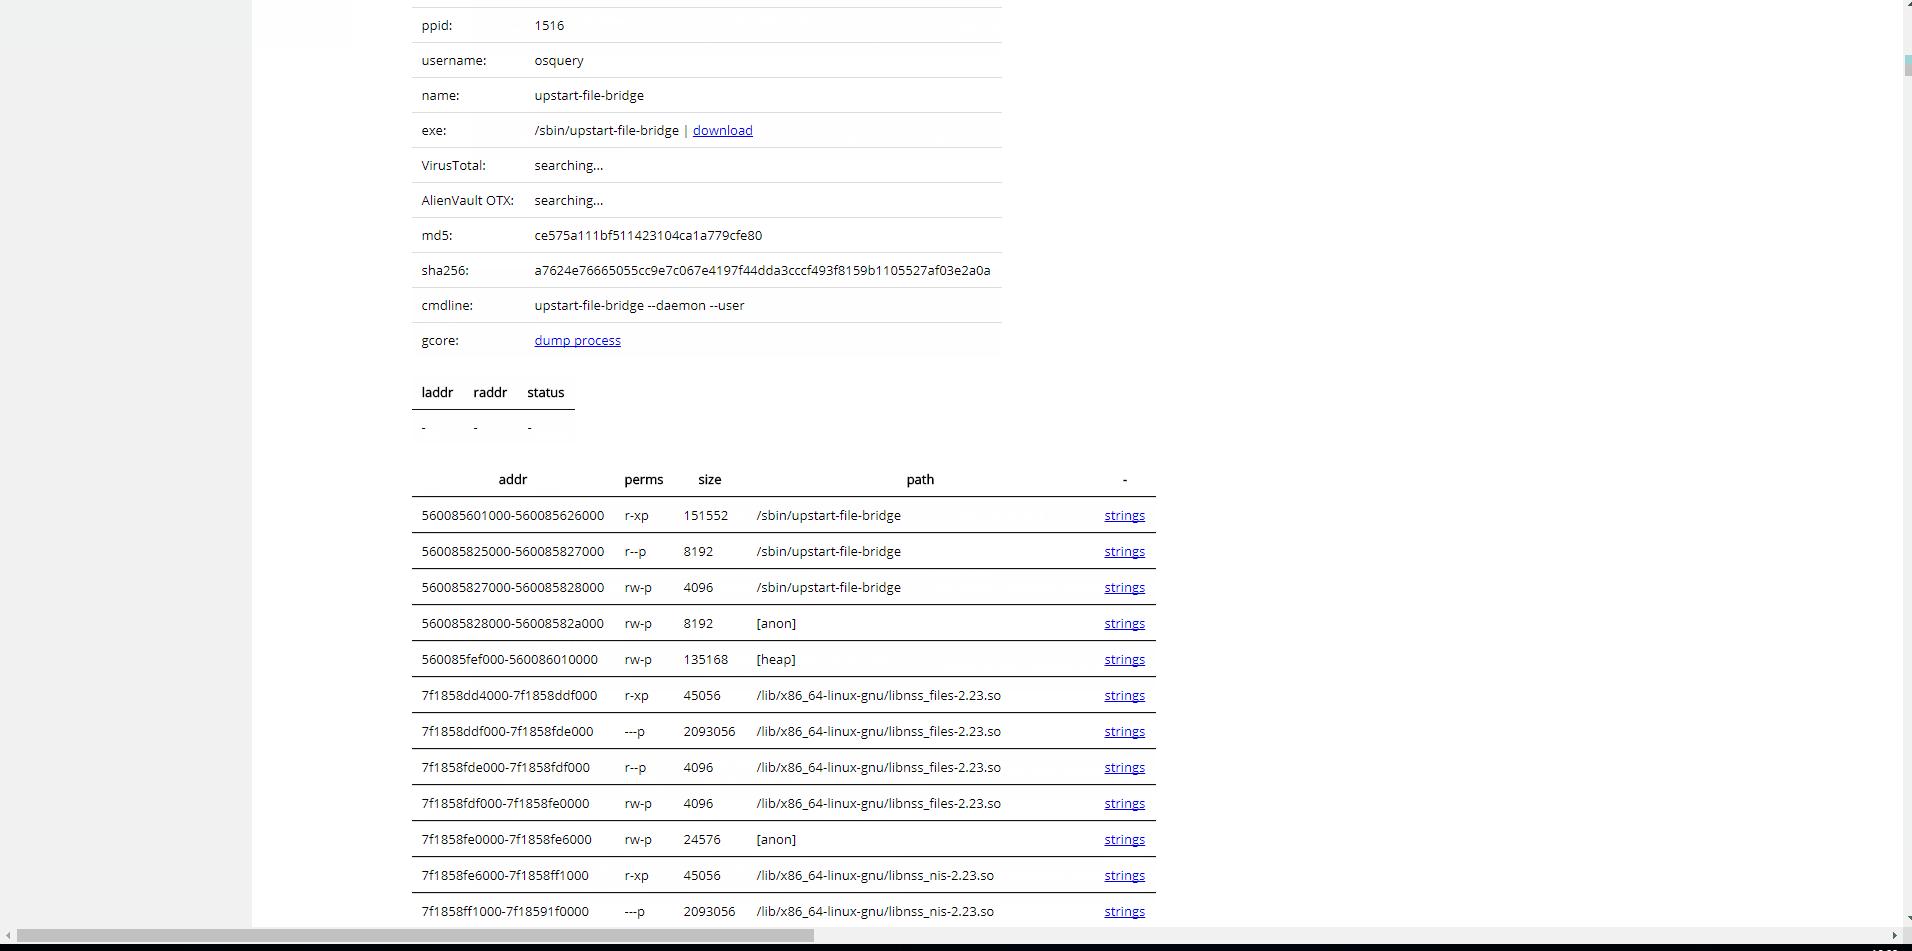
linux-explorer preview
Archived

linux-explorer

GitHubintezer/linux-explorer

Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux

osintmemory-forensicsvulnerability-analysis+7
405há 2 anos
Anterior1…171819Próximo