Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Malware — Ferramentas — Página 70 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1253 resultados
r2kit preview
Archived

r2kit

GitHubcmatthewbrooks/r2kit

Um conjunto de scripts para um fluxo de análise de código malicioso baseado em radare

static-analysisdynamic-analysis-sandboxingcode-analysis+3
67
há 7 anos
viper preview
Archived

viper

GitHubviper-framework/viper

Framework de análise e gerenciamento de binários

exploit-frameworksvulnerability-analysisreverse-engineering+3
1.6khá 3 anos
linux-explorer preview
Archived

linux-explorer

GitHubintezer/linux-explorer

Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux
osintmemory-forensicsvulnerability-analysis+7
405há 2 anos
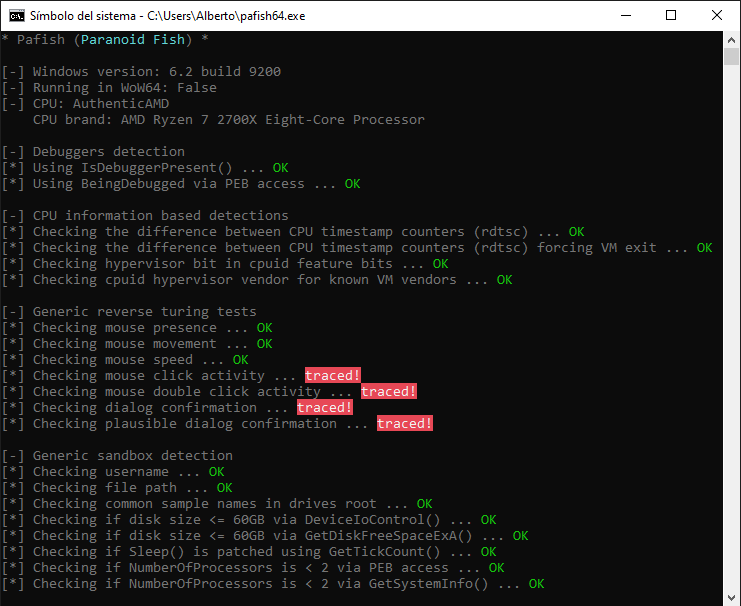
pafish preview
Archived

pafish

GitHuba0rtega/pafish

Pafish é uma ferramenta de teste que utiliza diferentes técnicas para detectar máquinas virtuais e ambientes de análise de malware da mesma forma que…

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+2
3.9khá 2 anos
pyrebox preview
Archived

pyrebox

GitHubcisco-talos/pyrebox

Sandbox de Engenharia Reversa programável em Python, um framework de instrumentação e inspeção de Máquinas Virtuais baseado no QEMU

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1.7khá 2 anos
volatility preview
Archived

volatility

GitHubvolatilityfoundation/volatility

Um framework avançado de forense de memória
memory-forensicsvulnerability-analysisreverse-engineering+4
8.1khá 1 ano
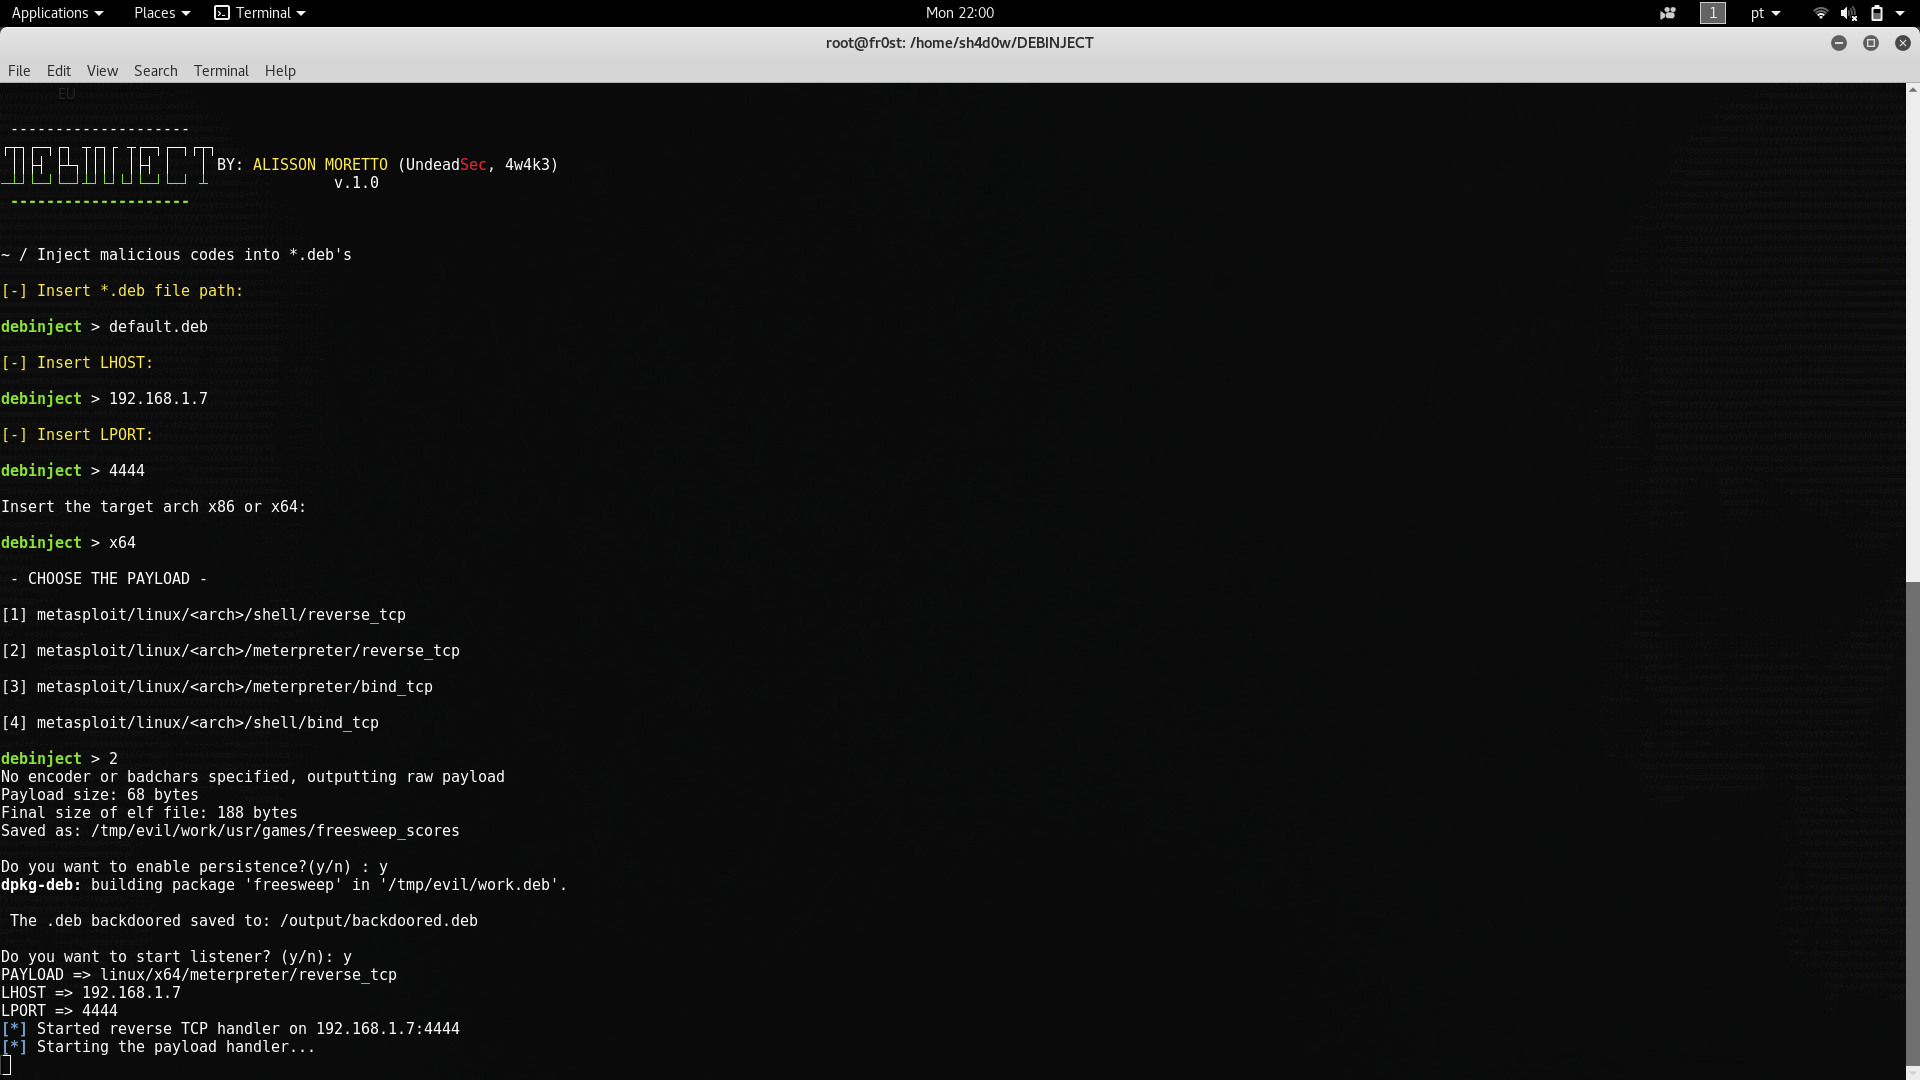
Debinject preview
Archived

Debinject

GitHubundeadsec/debinject

Injete código malicioso em *.debs
payload-generationexploitationmalware-analysis+3
293há 4 anos
Dr0p1t-Framework preview
Archived

Dr0p1t-Framework

GitHubd4vinci/dr0p1t-framework

Um framework que cria um dropper stealth avançado que contorna a maioria dos AVs e tem muitos truques.

privilege-escalationpayload-generationpersistence-mechanisms+9
1.5khá 7 anos
EGESPLOIT preview
Archived

EGESPLOIT

GitHubegebalci/egesploit

EGESPLOIT é uma biblioteca golang para desenvolvimento de malware.

privilege-escalationpersistence-mechanismsshellcode+5
339há 9 anos
rekall preview
Archived

rekall

GitHubgoogle/rekall

Rekall Framework de Forense de Memória

memory-forensicsreverse-engineeringforensics+3
2.0khá 6 anos
katana preview
Archived

katana

GitHubsaintly2k/katana

Botnet Katana usada para ataques DDoS baseada no Botnet Mirai. APENAS PARA FINS EDUCACIONAIS! NÃO POSSO SER RESPONSABILIZADO POR QUALQUER COISA QUE…

exploitationnetwork-securitymalware-analysis+3
56há 3 anos
Anterior1…6970Próximo