

sleuthkit
 sleuthkit/sleuthkit
Biblioteca forense e kit de ferramentas CLI para analisar imagens de disco e sistemas de arquivos, recuperar dados excluídos, gerar linhas do tempo e…
disk-forensicshash-analysisforensics+3
3.2k
sleuthkit/sleuthkitBiblioteca forense e kit de ferramentas CLI para analisar imagens de disco e sistemas de arquivos, recuperar dados excluídos, gerar linhas do tempo e…
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analisador estático avançado de malware que revela 8 técnicas de injeção, chamadas críticas de API, strings ocultas, exporta seções PE (.text,…
 facebook/threatexchange
Ferramentas de Trust & Safety para trabalharmos juntos no combate a danos digitais.

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 abusech/yaraify
Motor de análise e pesquisa YARA de código aberto
 decalage2/collisions
Colisões de hash e suas explorações
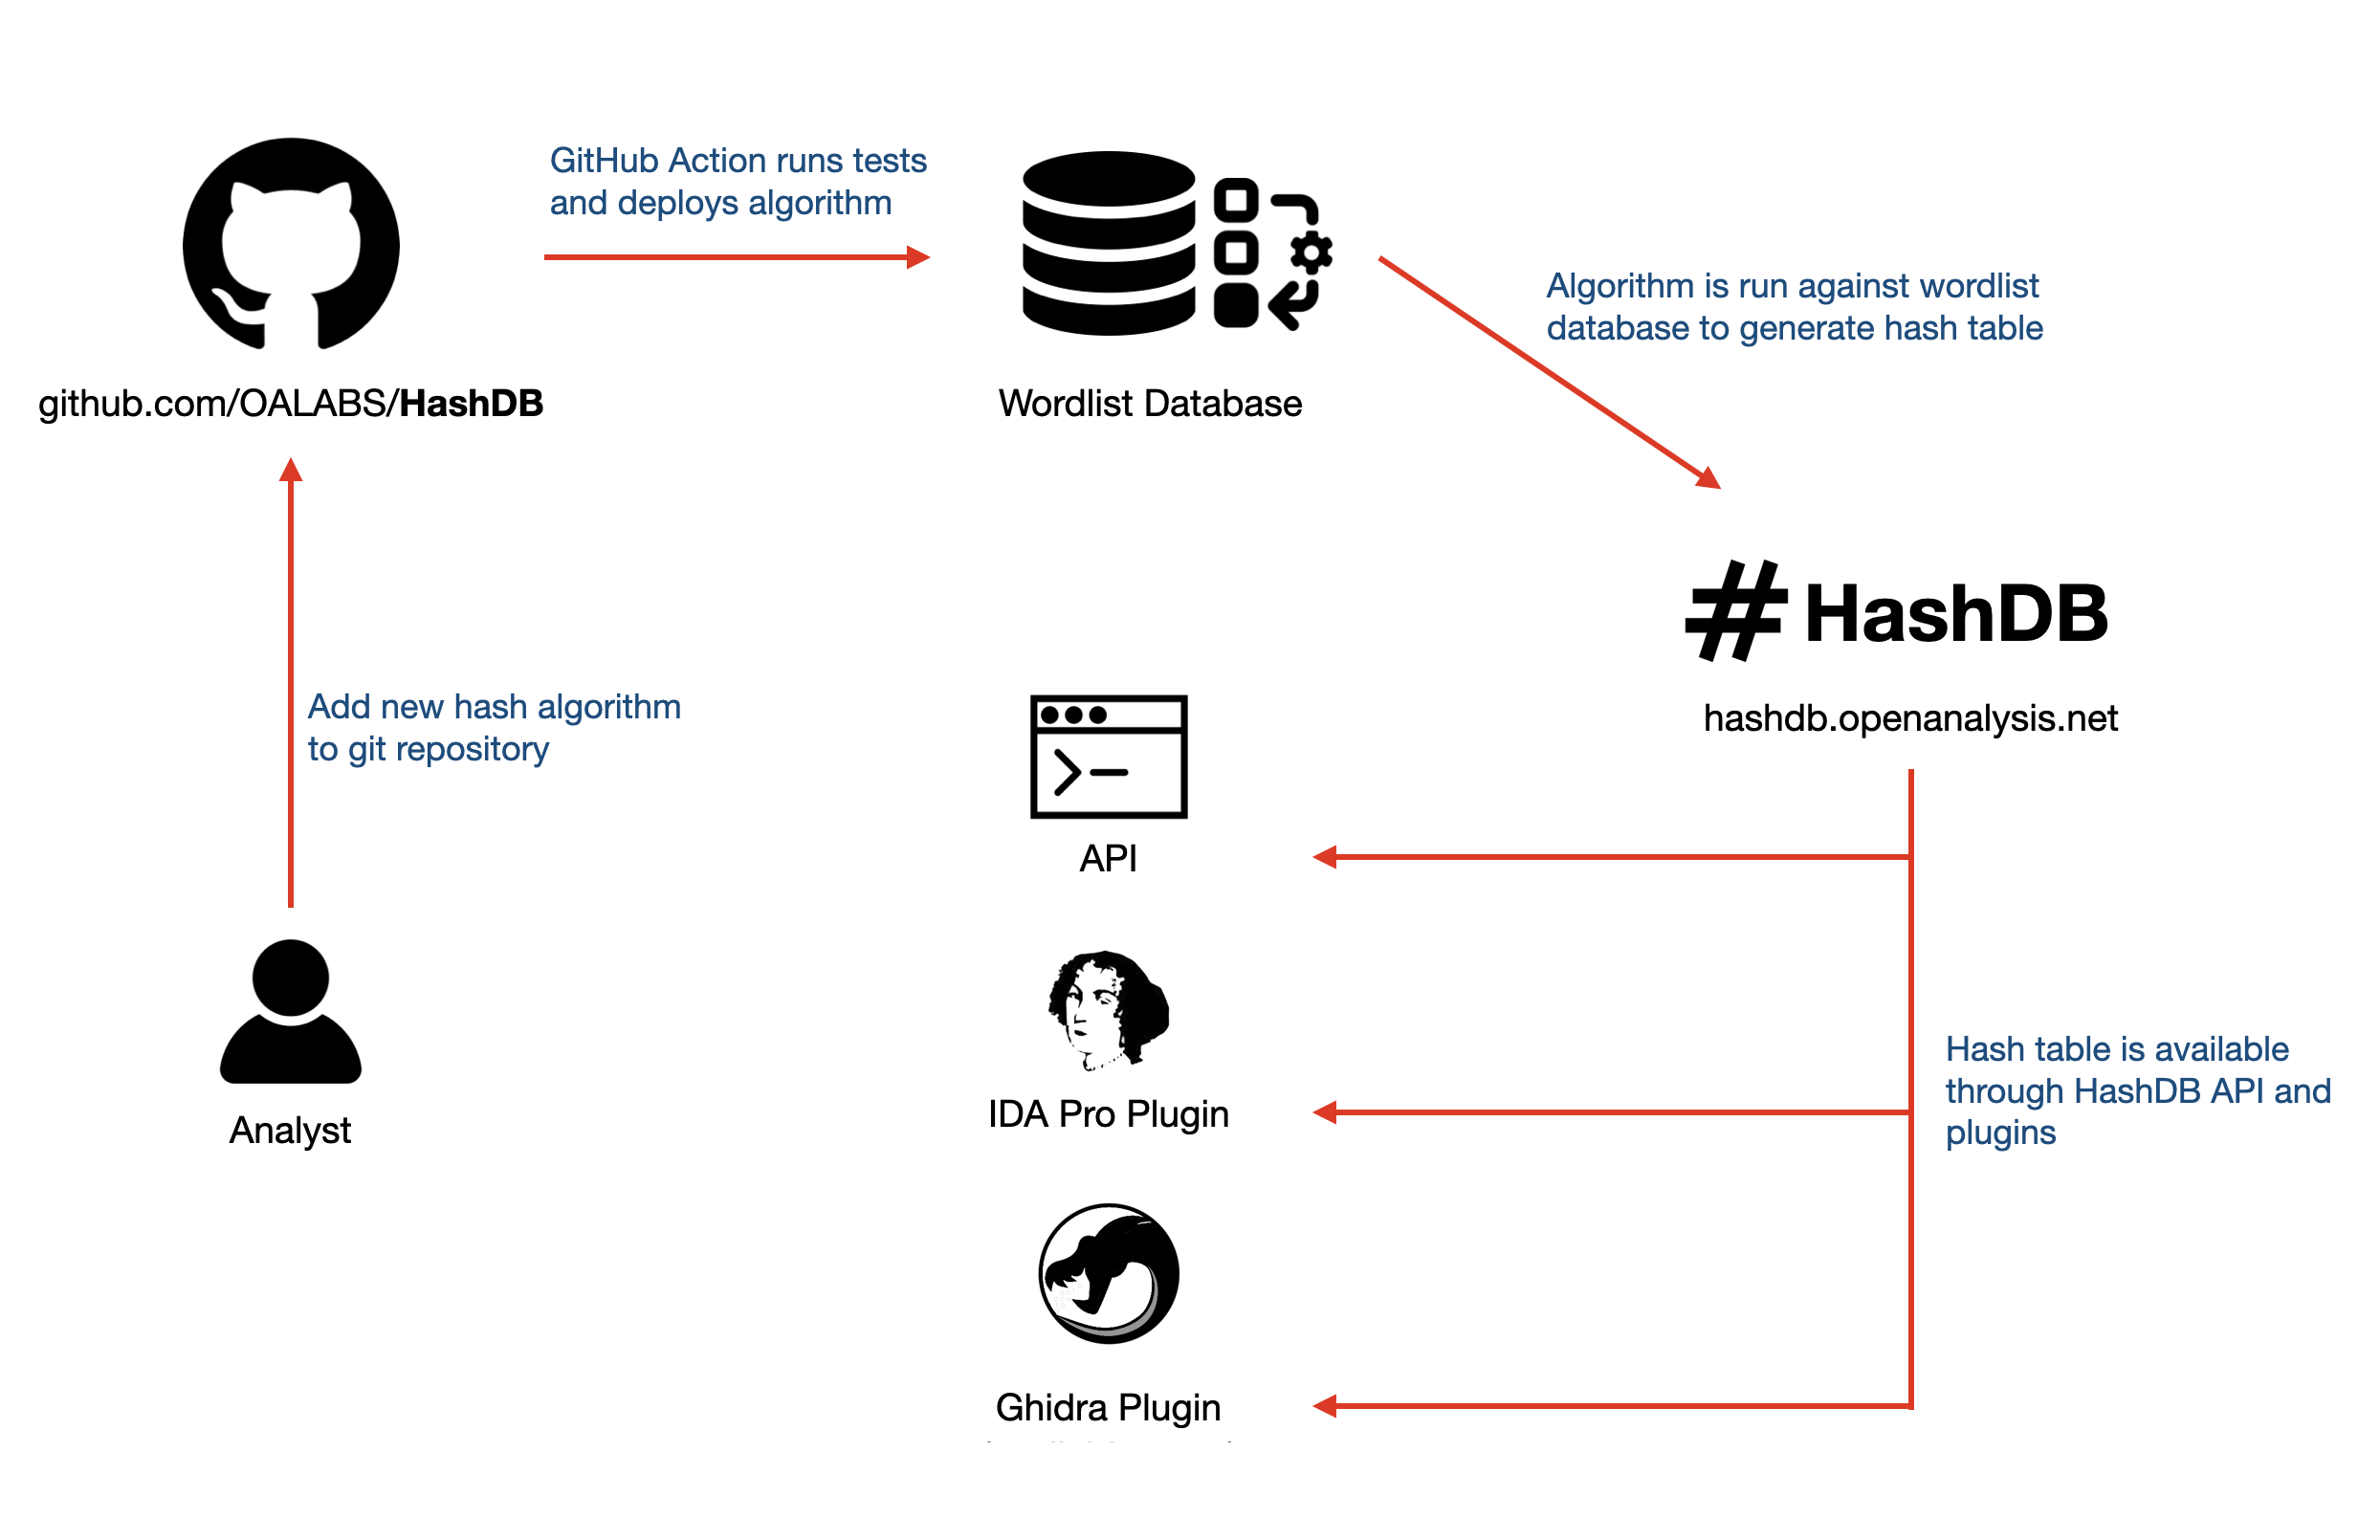 oalabs/hashdb
Variedade de algoritmos de hash usados em malware
 ignitetechnologies/mssql-pentest-cheatsheet
Folha de dicas prática de teste de penetração em MSSQL cobrindo enumeração, pivoting por servidores vinculados, escalonamento de privilégios,…
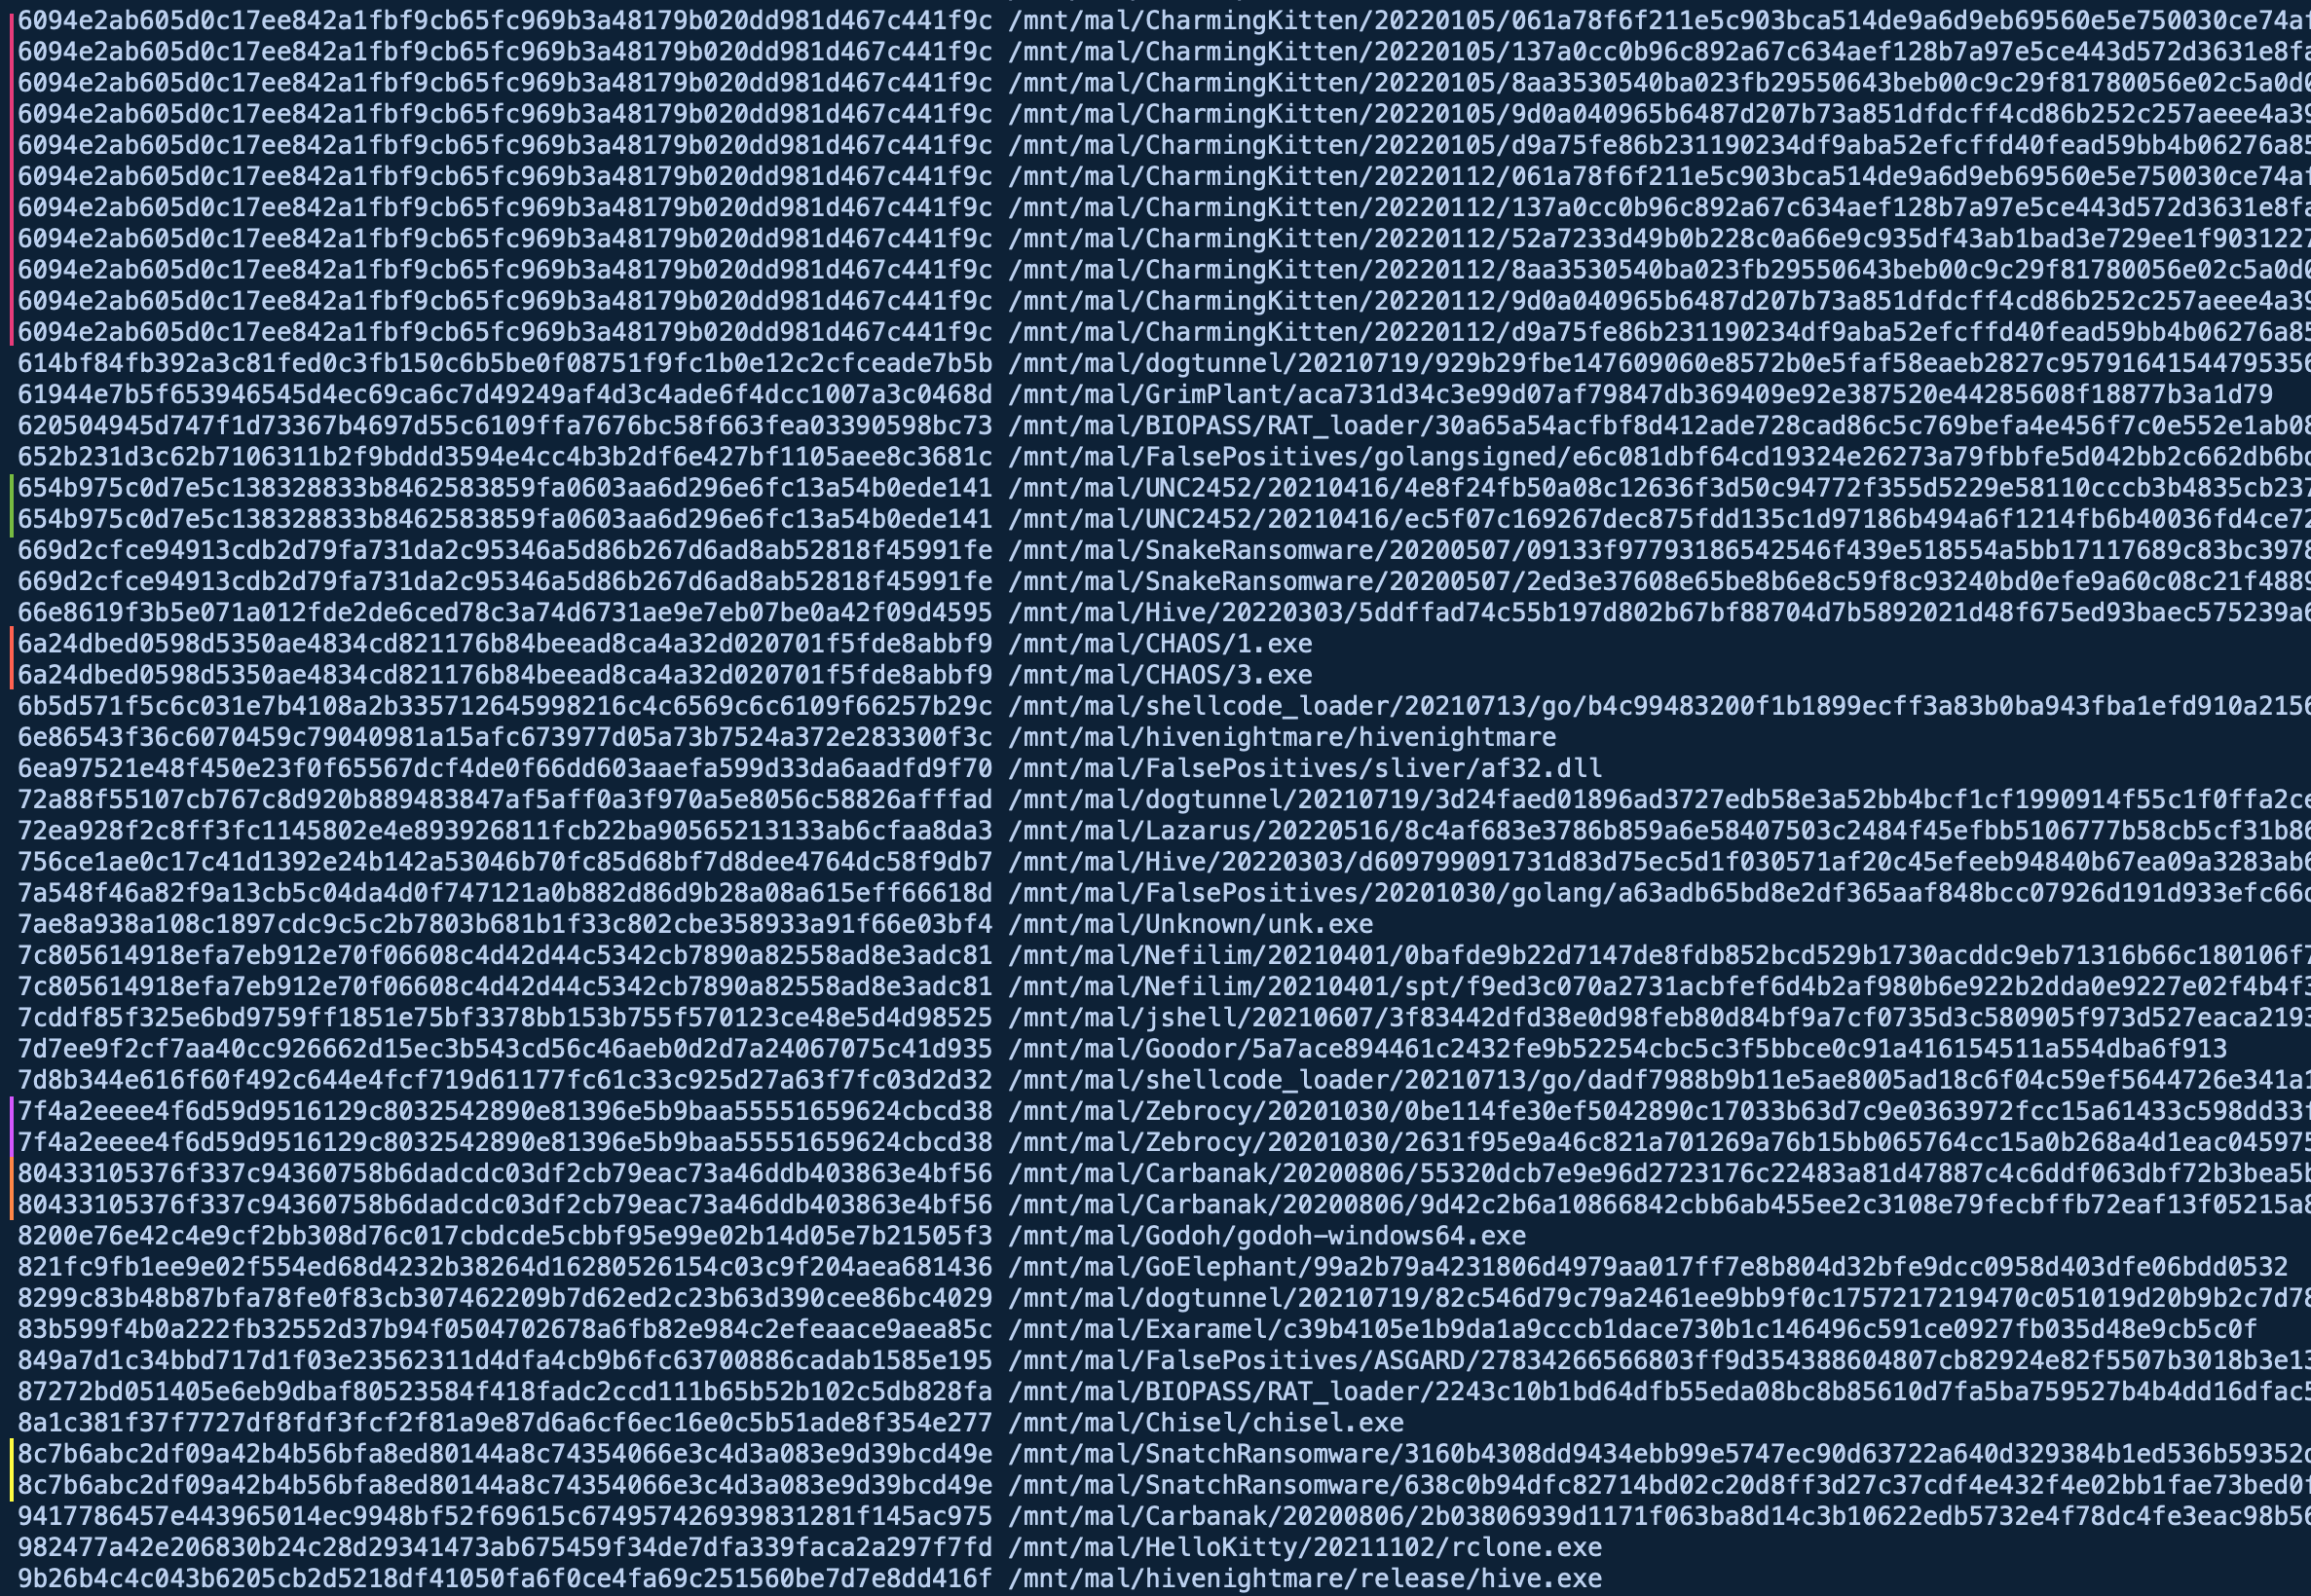 nextronsystems/gimphash
Cálculo semelhante a imphash em binários Golang
 pan-unit42/dotnetfile
Biblioteca Python para análise de metadados CLR/PE em assemblies .NET, expondo streams e fingerprints de hash para apoiar a análise de malware e a…
 google/hashr
Gera conjuntos de hashes forenses de arquivos a partir de imagens de disco, pacotes e arquivos em GCP, AWS e fontes locais, com deduplicação e…
 microsoft/symcrypt-openssl
Mecanismo OpenSSL para uso com a biblioteca criptográfica SymCrypt
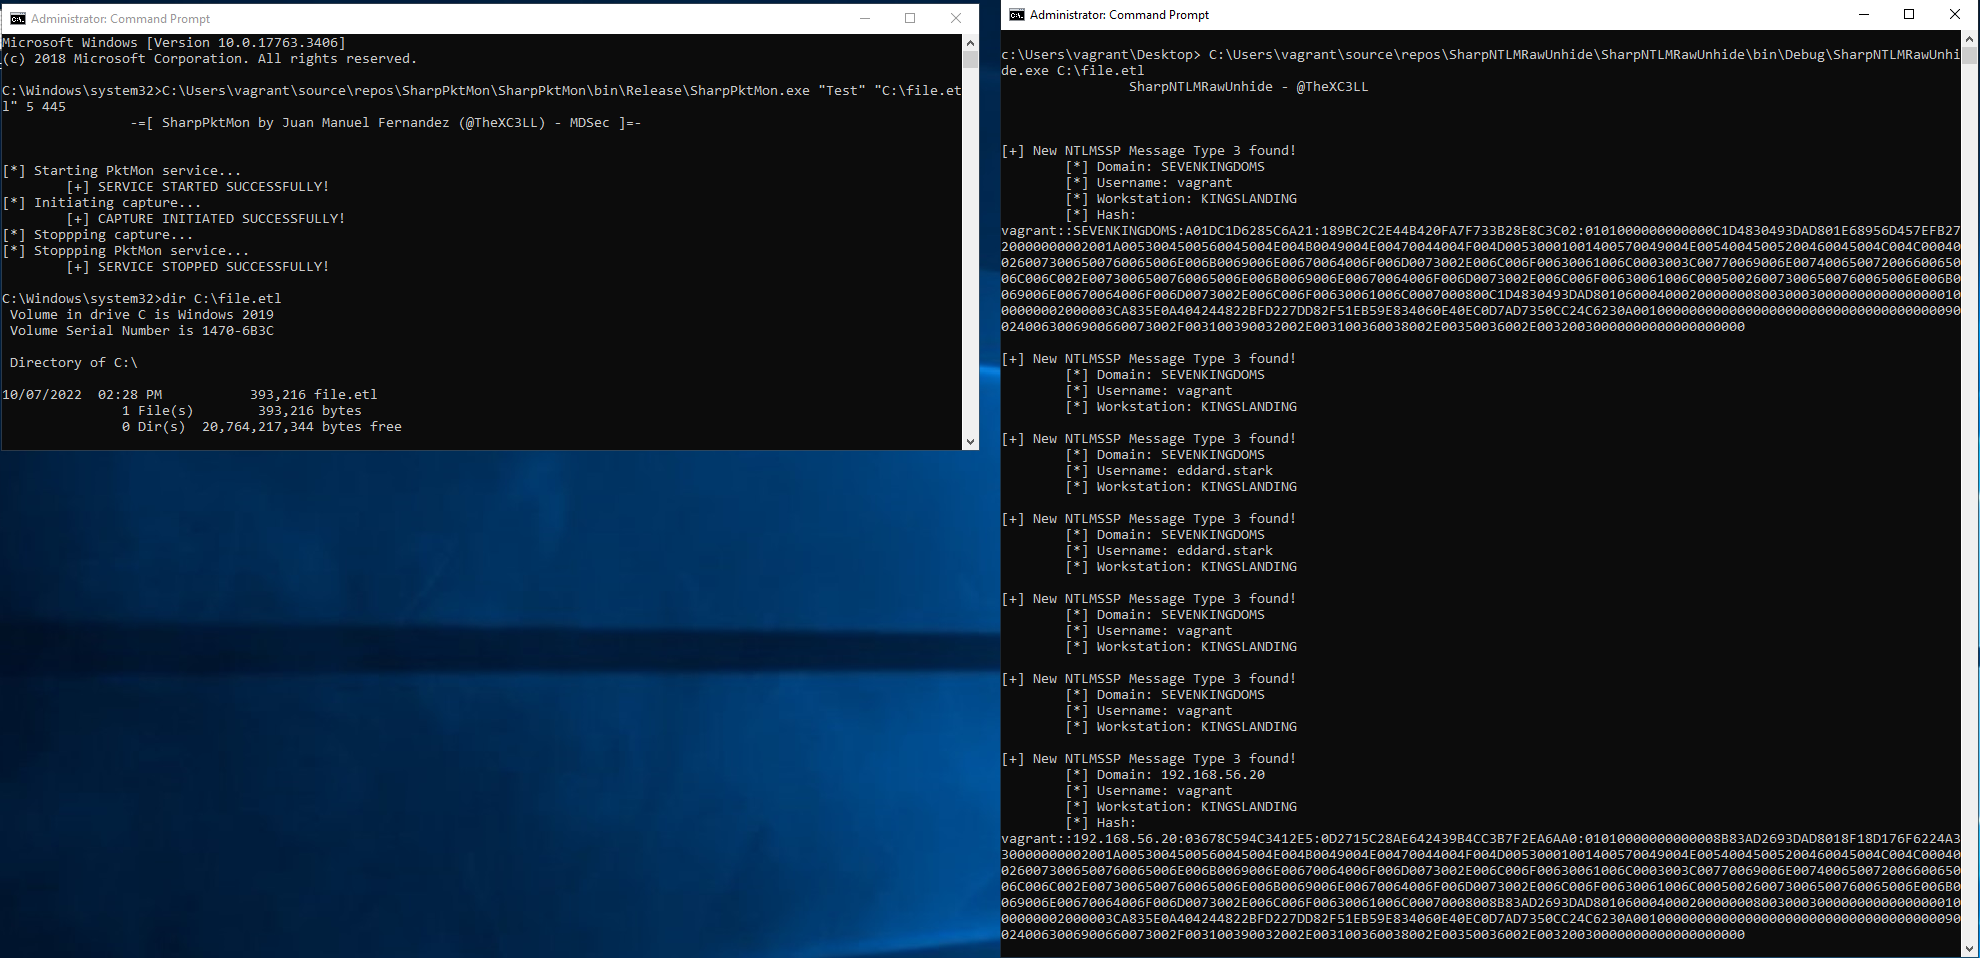 x-c3ll/sharpntlmrawunhide
C# version of NTLMRawUnHide
 mr-un1k0d3r/windows-signedbinary
Muta binários Windows assinados para reter assinaturas de catálogo válidas enquanto altera os hashes dos arquivos, contornando bloqueios de endpoints…
 inquest/python-inquestlabs
Uma interface Pythonic e ferramenta de linha de comando para interagir com a API do InQuest Labs.
 lkarlslund/hashmuncher
Capturar hashes NetNTLMv2 usando ETW com privilégios administrativos no Windows 8.1 / Windows Server 2016 e versões posteriores
 google/permhash
Framework para hashing de permissões declaradas em extensões do Chromium e APKs, permitindo clustering, caça e pivoting entre pacotes potencialmente…