
godirb
 mycode83/godirb
Fast and easy-to-use directory brute-forcer written in Go.
vulnerability-scannersweb-vulnerability-scannersinformation-gathering+3
5há 1 mês
mycode83/godirbFast and easy-to-use directory brute-forcer written in Go.
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 foxirain/linux-kernel-codex-harness
Harness de pesquisa de vulnerabilidades no kernel Linux orientado por evidências, utilizado na investigação da CVE-2026-31720
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
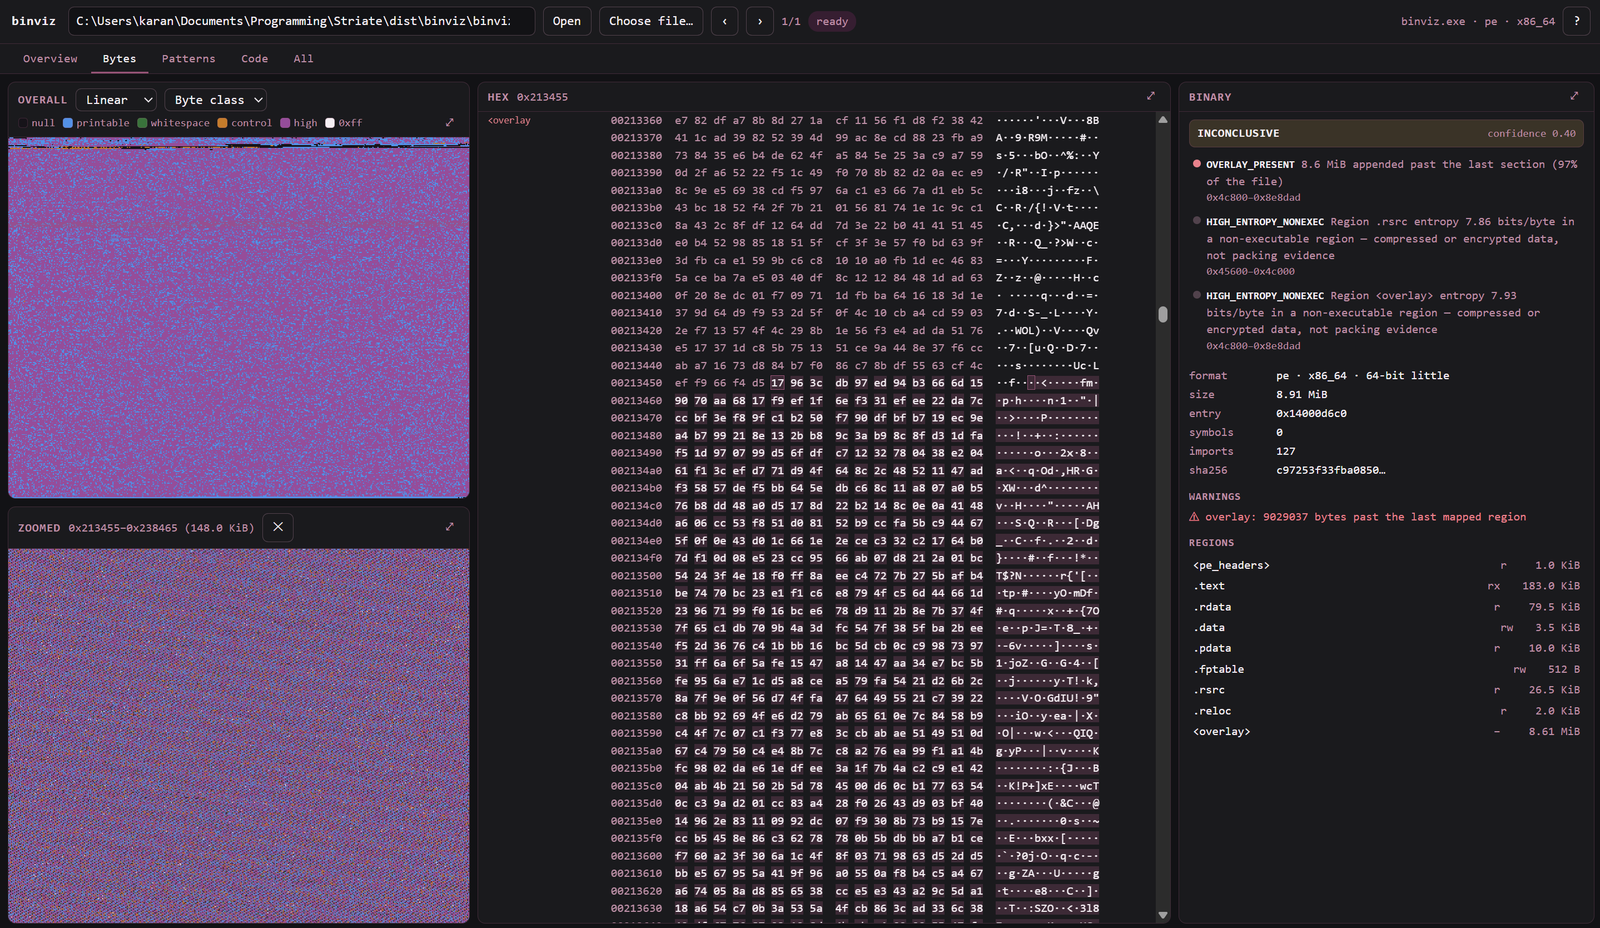 karankantaria/binviz
Binary visualiser and triage tool — entropy, byte-class and Hilbert surfaces, dot plots and control-flow graphs over one shared address-space model.
 manishkanyal/log4j-scanner
Um scanner de vulnerabilidades Log4j é usado para identificar o CVE-2021-44228 e o CVE_2021_45046
 cobbbex/cisco-asa-vulnerability-research
Engenharia reversa sistemática do binário lina do Cisco ASA para descobrir e analisar vulnerabilidades de corrupção de memória, incluindo…
 trailofbits/polytracker
Uma ferramenta de instrumentação baseada em LLVM para rastreamento universal de taint, análise de fluxo de dados e rastreamento.
 trailofbits/test-fuzz
Macros Rust e subcomando do Cargo para automatizar fuzzing com afl.rs, incluindo geração de corpus e implementação de harness, integrado ao framework…
 thisistfs/rogue-framework
Desktop workbench for AFL++ fuzzing, cross-architecture QEMU emulation, harness development, Ghidra headless analysis, custom mutators, and patch…
 0x0mar/smod
Framework de Teste de Penetração MODBUS
 momalab/icsfuzz
Fuzzer instrumentado para aplicações de controle ICS baseadas em PLC, voltado ao runtime Codesys em controladores Wago para identificar corrupção de…
 angorafuzzer/angora
Fuzzer guiado por cobertura que usa rastreamento de taint e otimização escalar para resolver restrições de caminho sem execução simbólica, melhorando…
 hslatman/awesome-industrial-control-system-security
Uma lista selecionada de recursos relacionados à segurança de Sistemas de Controle Industrial (ICS).
 snort3/snort3
Sistema multithread de detecção e prevenção de intrusão em rede com detecção baseada em regras, inspeção ciente de protocolos e análise de pcap para…
 google/honggfuzz
Fuzzer de software orientado à segurança. Suporta fuzzing evolucionário, orientado por feedback, baseado em cobertura de código (com base em SW e HW).
 rust-fuzz/cargo-fuzz
Subcomando do Cargo para fuzzing de Rust guiado por cobertura com libFuzzer: criar e executar alvos de fuzz, minimizar falhas e corpora, e relatar…
 google/boringssl
Fork do OpenSSL que implementa TLS, primitivas criptográficas e manipulação de certificados X.509 para uso em Chrome e Android, sem garantias de…