
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise Forense — Ferramentas — Página 9 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
823 resultados
Exif-Grabber preview

Exif-Grabber

GitHubd4vinci/exif-grabber

Uma ferramenta python que extrai dados exif de imagens com dois métodos
osintforensicsinformation-gathering+3
42há 10 anos
challenges preview

challenges

GitHubstar-sg/challenges

Calendário do Advento CTF com tema de Natal, com 12 desafios estruturados em exploração binária, criptografia, engenharia reversa, forense digital,…

osintreverse-engineeringforensics+6
24há 8 meses
yara-x preview

yara-x

GitHubvirustotal/yara-x

Uma reescrita do YARA em Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2khá 9h 21m
iPhoneRestrictionsPasscodeBF preview

iPhoneRestrictionsPasscodeBF

GitHubelevenpaths/iphonerestrictionspasscodebf

Extrai e descriptografa o código de restrição de 4 dígitos de backups do iPhone em máquinas Windows, permitindo a recuperação dos controles de acesso…

password-crackingencryption-decryption-toolsios-security+4
15há 9 anos
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Scanner Forense
disk-forensicsmemory-forensicsnetwork-forensics+3
41há 13 anos
physical-analyzer-scripts preview

physical-analyzer-scripts

GitHubustayready/physical-analyzer-scripts

Scripts python do Cellebrite Physical Analyzer para auxiliar analistas com funcionalidade estendida
scripting-automationforensicsmobile-forensics+2
9há 9 anos
HiddenDesktop preview

HiddenDesktop

GitHubmalwaretech/hiddendesktop

Crie e enumere áreas de trabalho ocultas.
defensive-toolsprivilege-escalationforensics+3
91há 2 anos
PhaseDump preview

PhaseDump

GitHubmalwaretech/phasedump

Ferramenta Python para descriptografar módulos W32/Phase
encryption-decryption-toolsreverse-engineeringforensics+2
7há 11 anos
all-my-collection-repos preview

all-my-collection-repos

GitHubalphaseclab/all-my-collection-repos

Todos os repositórios de coleções de recursos de segurança que publiquei.
reverse-engineeringforensicsweb-security+6
133há 6 anos
teamviewer-dumper preview

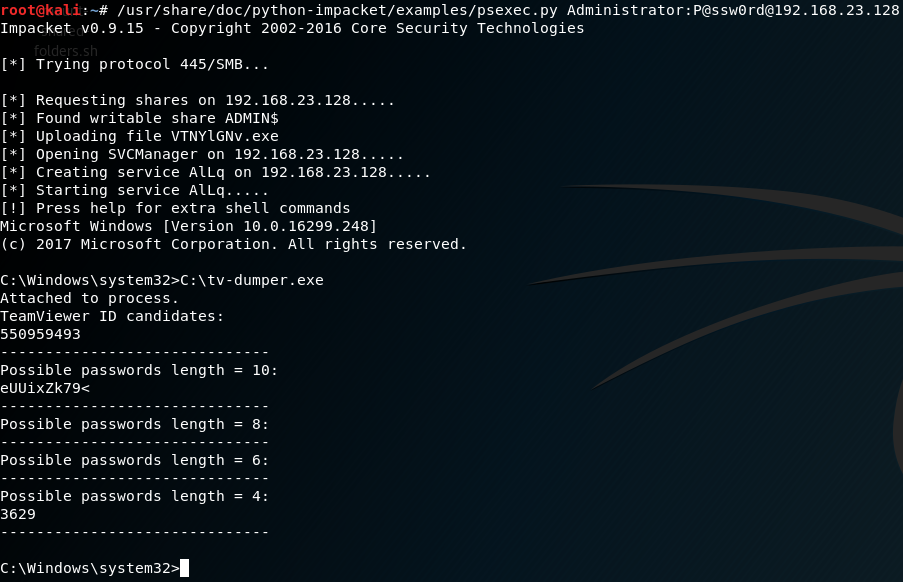
teamviewer-dumper

GitHubattackercan/teamviewer-dumper

Extrair ID e senha do TeamViewer da memória. Funciona muito melhor do que outras ferramentas.
password-crackingreconnaissancememory-forensics+3
98há 8 anos
Memory-analysis preview

Memory-analysis

GitHubbedazzlinghex/memory-analysis

Contém ferramentas para realizar análise de malware e forense em memória.

memory-forensicsvulnerability-analysisforensics+3
4há 8 anos
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

Uma ferramenta de inspeção de rede
packet-sniffing-analysisvulnerability-analysisshellcode+5
82há 9 anos
interrogate preview

interrogate

GitHubcarmaa/interrogate

Interrogate é uma ferramenta de prova de conceito para identificação de chaves criptográficas em material binário (independentemente do sistema…
encryption-decryption-toolsmemory-forensicsforensics+4
78há 7 anos
ParanoiDF preview

ParanoiDF

GitHubpatrickdw123/paranoidf

ParanoiDF - Suíte de análise de PDF baseada no PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Ferramentas adicionadas: quebra de…
password-crackingstatic-analysisencryption-decryption-tools+6
112há 3 anos
hashID preview

hashID

GitHubpsypanda/hashid

Software para identificar os diferentes tipos de hashes -
password-crackingpassword-attacksvulnerability-analysis+3
1.5khá 11 anos
scripts-and-tools preview

scripts-and-tools

GitHubphxbandit/scripts-and-tools

Scripts e utilitários para ajudar nas suas necessidades de hacking
vulnerability-scannerspassword-attacksexploitation+6
88há 7 meses
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

Decodifica o tráfego do PlugX e artefatos criptografados/compactados
encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
38há 13 anos
RATDecoders preview

RATDecoders

GitHubkevthehermit/ratdecoders

Decodificadores Python para Trojans de Acesso Remoto Comuns

ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
1.1khá 5 anos
Anterior1…8910…46Próximo