

wireshark
 wireshark/wireshark
Capture e analise o tráfego de rede com inspeção profunda de pacotes, decodificação de protocolos em centenas de protocolos e suporte a arquivos de…
packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.1k
wireshark/wiresharkCapture e analise o tráfego de rede com inspeção profunda de pacotes, decodificação de protocolos em centenas de protocolos e suporte a arquivos de…
 ericzimmerman/kapefiles
Este repositório serve como um local para Targets e Modules criados pela comunidade para uso com o KAPE.
 dfir-orc/dfir-orc
Ferramenta de coleta de artefatos forenses para sistemas que executam Microsoft Windows
 kacos2000/evtx_log_browser
Evtx Log (xml) Browser
 anssi-fr/dfir4vsphere
Módulo PowerShell para forense em VMWare vSphere
 pbnj/infosec-interview-questions
🗒️ Uma coleção [em andamento] de perguntas de entrevista para cargos de Segurança da Informação.
 binref/refinery
Alta análise de triagem de alta octanagem
 pan-unit42/dotnetfile
Biblioteca Python para análise de metadados CLR/PE em assemblies .NET, expondo streams e fingerprints de hash para apoiar a análise de malware e a…
 google/hashr
Gera conjuntos de hashes forenses de arquivos a partir de imagens de disco, pacotes e arquivos em GCP, AWS e fontes locais, com deduplicação e…
 infobyte/wiremax
Postdissector de Wireshark baseado em Lua que descriptografa e analisa IEs de fornecedor 802.11 da Ubiquiti AirMAX/RouterBoard em campos filtráveis.
 mandiant/macos-unifiedlogs
Um parser multiplataforma para Apple UnifiedLogs!
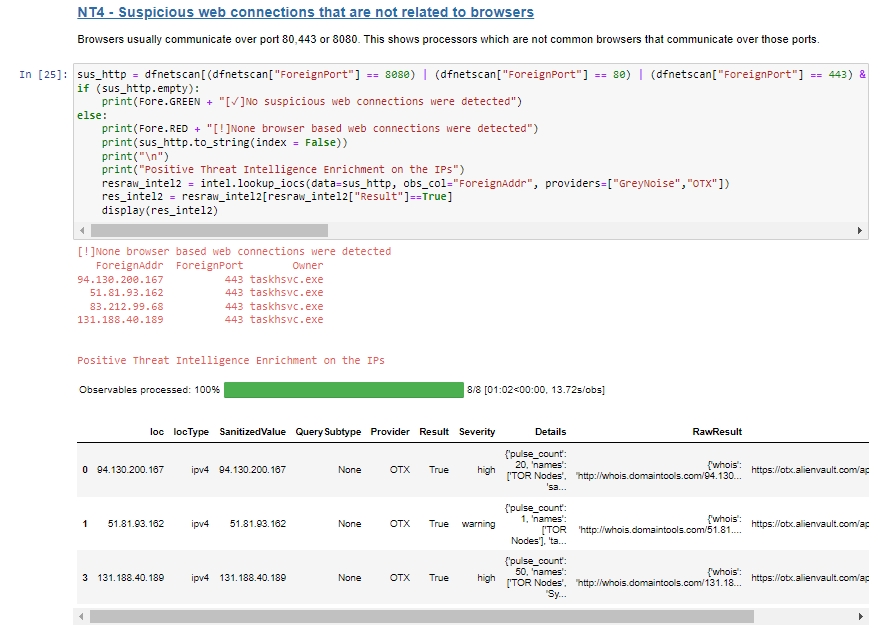 blueteam0ps/memoptix
Um notebook Jupyter para auxiliar na análise da saída gerada pelo framework de extração de memória Volatility.
 crowdstrike/supermem
Um script Python desenvolvido para processar imagens de memória do Windows com base no tipo de triagem.
 ashemery/linuxforensics
Tudo relacionado a Forense Linux
 andrewrathbun/dfirartifactmuseum
O objetivo deste repositório é arquivar artefatos de todas as versões de vários sistemas operacionais e categorizá-los por tipo. Isso ajudará nos…
 0vercl0k/kdmp-parser
Uma biblioteca de parser de dump de kernel do Windows em C++ com bindings para Python 3.
 cecio/usbvalve
Exponha a atividade USB em tempo real
 jschicht/logfileparser
Analisador para $LogFile em NTFS