CVE-2020-6287_RECON-scanner

Scanner de vulnerabilidades caixa-preta e analisador de indicadores de comprometimento para CVE-2020-6287 (RECON) em aplicações Java SAP NetWeaver,…

Scanner de vulnerabilidades caixa-preta e analisador de indicadores de comprometimento para CVE-2020-6287 (RECON) em aplicações Java SAP NetWeaver,…

Script PowerShell para examinar os Logs de Eventos do Windows em busca de indicadores do CVE-2020-1472 (eventos 5827-5831), exportar para CSV e gerar…

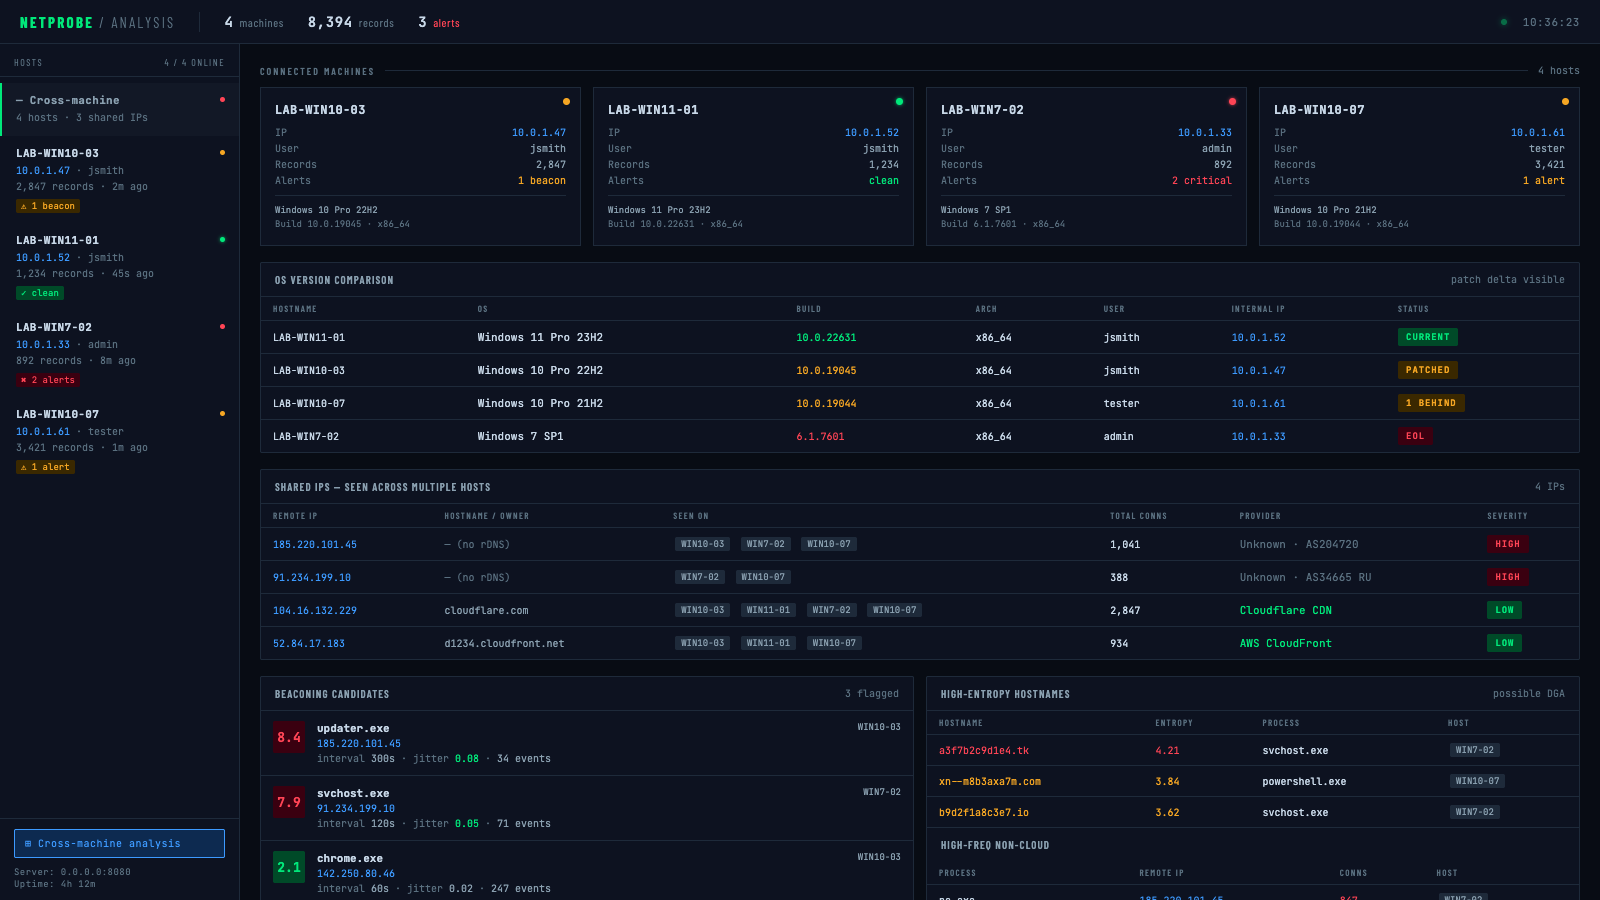
Ferramenta de monitoramento de rede que mapeia conexões processo-rede, identifica provedores de nuvem e detecta atividade de beaconing

Investigação SOC ponta a ponta: kill chain CVE-2011-2523, correlação de logs de múltiplas fontes, relatório de incidente — MITRE ATT&CK T1190

DriverSentinel é uma ferramenta de segurança desenvolvida em Go que detecta drivers maliciosos e vulneráveis em sistemas Windows, comparando-os com o…

Analisador de EVTX de Pós-exploração para Mapeamento do BloodHound

Sniffer vivo de transferências USB em todo o sistema em eBPF — decodifica tráfego USB inline (controle SETUP, SCSI, HID) a partir de dois ganchos URB…

Plugin WordPress somente leitura que verifica artefatos da cadeia de exploração wp2shell (CVE-2026-63030 / CVE-2026-60137)

Script forense automatizado para caça de cve-2019-19781

Conduzi uma investigação completa de SOC sobre um comprometimento de ransomware Conti em um servidor Exchange usando Splunk 8.2.2. Analisei 28.145…

Ferramenta de Análise de Rede

Código-fonte do livro "Black Hat Python" de Justin Seitz. O código foi totalmente convertido para Python 3, reformatado para atender aos padrões PEP8…

🚀🚀 Esta é uma 🎇🔥 Coleção de Malware do MUNDO REAL🔥 🎇 compilada e analisada por pesquisadores🔥 para entender mais sobre ameaças de malware😈,…

Uma lista selecionada de tutoriais, ferramentas e recursos incríveis de Hacking

ngrep é como o GNU grep aplicado à camada de rede. É uma ferramenta baseada em PCAP que permite especificar uma expressão regular estendida ou…

Observabilidade de rede baseada em eBPF para Kubernetes. Indexa o tráfego L4/L7 com contexto completo do K8s, descriptografa TLS sem chaves.…

Analisador de pacotes baseado em eBPF que captura tráfego de rede com anotação automática de metadados de processos, contêineres e pods Kubernetes,…

A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…