
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise Forense — Ferramentas — Página 10 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
823 resultados
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Decifrador simples para os trojans Java AdWind, jRAT e jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
17
há 9 anos
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

Analisando o tráfego do Ramnit
packet-sniffing-analysisnetwork-forensicsforensics+3
4há 8 anos
EITest-tools-scripts-IOCs preview

EITest-tools-scripts-IOCs

GitHubnavytitanium/eitest-tools-scripts-iocs

Kit de feed de IOC e análise para campanhas EITest, com descriptografia de dados C2, decodificação de payloads de vítimas e processamento de logs de…

ioc-managementforensicsmalware-analysis+3
5há 8 anos
loki-parse preview

loki-parse

GitHubr3mrum/loki-parse

Um script Python que pode detectar e analisar o tráfego de rede relacionado ao loki-bot (malware). Este script pode ser útil para analistas de DFIR e…
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
13há 9 anos
Remote-Access-Trojan-Database preview

Remote-Access-Trojan-Database

GitHubrainkin1993/remote-access-trojan-database

Um banco de dados de RAT coletados da Internet
forensicsmalware-analysispapers-research+3
160há 6 anos
yara preview

yara

GitHubvirustotal/yara

O canivete suíço da correspondência de padrões

static-analysisvulnerability-analysisforensics+2
9.8khá 20h 19m
Awesome-Cellular-Hacking preview

Awesome-Cellular-Hacking

GitHubw00t3k/awesome-cellular-hacking

Awesome-Cellular-Hacking
reconnaissanceexploitationforensics+6
4.0khá 1 mês
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

Um sniffer de poucos pinos para ICEStick - direcionado a chips TPM
embedded-systems-securitymemory-forensicsdata-exfiltration+5
178há 6 anos
PCredz preview

PCredz

GitHublgandx/pcredz

Esta ferramenta extrai números de cartões de crédito, NTLM (DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP,…
packet-sniffing-analysispassword-crackingreconnaissance+3
2.5khá 7 meses
incarcero preview

incarcero

GitHub0x48piraj/incarcero

Incarcero é uma ferramenta que cria Máquinas Virtuais (VMs) pré-configuradas com ferramentas de análise de malware e configurações de segurança…
dynamic-analysis-sandboxingreverse-engineeringforensics+4
93há 2 anos
nanocore_extractor preview

nanocore_extractor

GitHubjacobpimental/nanocore_extractor

Extrai amostra nanocore de script AutoIT compilado

dynamic-analysis-sandboxingreverse-engineeringforensics+2
6há 7 anos
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py é projetado para analisar completamente o arquivo MFT de um sistema de arquivos NTFS e apresentar os resultados com a maior precisão…
disk-forensicsforensicsdata-recovery+1
532há 1 ano
investigations preview

investigations

GitHubamnestytech/investigations

Indicadores de Comprometimento das investigações cibernéticas da Anistia Internacional
ioc-managementosintreconnaissance+3
1.7khá 1 ano
violent-python3 preview

violent-python3

GitHubeonraider/violent-python3

Código-fonte do livro "Violent Python" de TJ O'Connor. O código foi totalmente convertido para Python 3, reformatado para estar em conformidade com…
osintreconnaissancebluetooth-security+8
1.0khá 2 meses
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWT é uma ferramenta de análise de segurança e monitoramento de arquivos que utiliza eventos do Sysmon.
hash-analysisforensicsmalware-analysis+4
29há 2 anos
Invoke-DumpMDEConfig preview

Invoke-DumpMDEConfig

GitHubblacksnufkin/invoke-dumpmdeconfig

Script PowerShell para extrair a Configuração do Microsoft Defender, histórico de proteção e Histórico de Proteção do Exploit Guard (sem necessidade…
defensive-toolsconfiguration-auditingforensics+3
155há 2 anos
sashay preview

sashay

GitHubscalabli/sashay

Sashay é um instalador automático de ferramentas úteis.
vulnerability-scannersexploitationscripting-automation+6
211há 3 anos
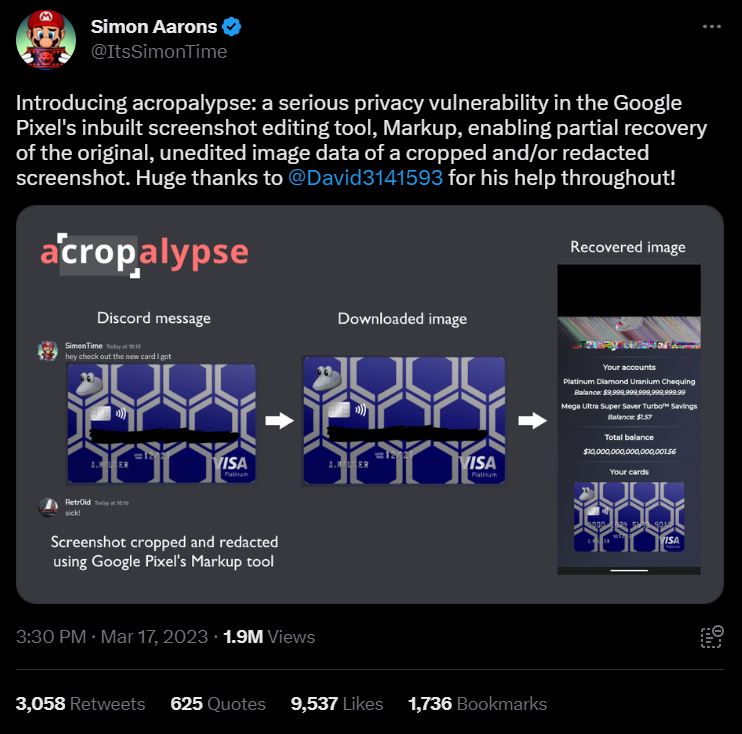
gocropalypse preview

gocropalypse

GitHubnotaswe/gocropalypse

Detecção de CVE-2023-21036 em Go

vulnerability-scannersvulnerability-analysisforensics+2
1há 3 anos
Anterior1…91011…46Próximo