

Archived
RedWarden
 mgeeky/redwarden
Proxy reverso C2 do Cobalt Strike que repele Equipes Azuis, AVs, EDRs, scanners através de inspeção de pacotes e correlação de perfil maleável.
penetration-testing-frameworksreconnaissanceexploit-frameworks+8
 optiv/dent
Um framework para criar bypasses baseados em COM utilizando vulnerabilidades nos sensores WDAPT da Microsoft.
 getrektboy724/meterpwrshell
Ferramenta Automatizada Que Gera o Payload Perfeito do Meterpreter Powershell
 orange-cyberdefense/ctf-party
🎏 Uma biblioteca para melhorar e acelerar a escrita de scripts/exploits para jogadores de CTF
 optiv/scarecrow
ScareCrow - Framework de criação de payloads projetado para bypass de EDR.
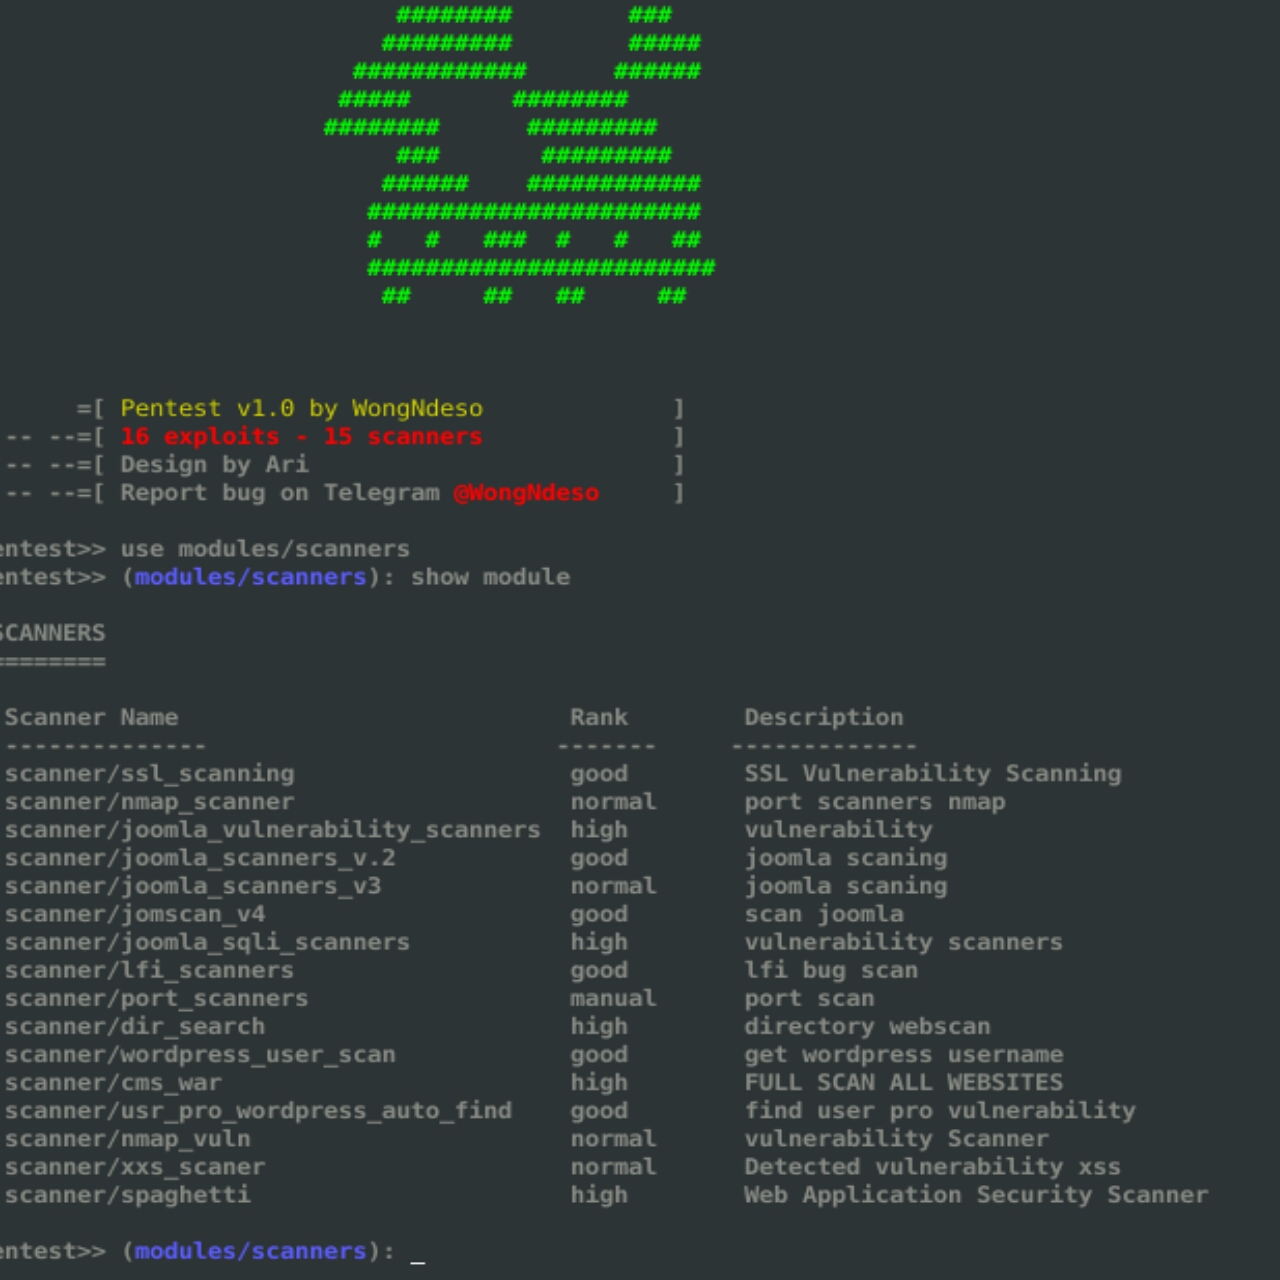 pikpikcu/pentest-tools-framework
Pentest Tools Framework é uma base de dados de exploits, scanners e ferramentas para testes de penetração. Pentest é um framework poderoso que inclui…
 tegal1337/nekobotv1
NekoBot | Exploitador Automático com mais de 500 Exploits e mais de 2000 Shells
 tenable/routeros
Ferramentas de Pesquisa de Segurança para RouterOS e Provas de Conceito
 spiderlabs/msfrpc
Módulos Perl/Python para interface com Metasploit MSGRPC
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), um framework de exploração baseado em Python.
 oddcod3/phantom-evasion
Ferramenta de evasão de antivírus em Python
 veil-framework/veil
Veil 3.1.X (Verifique as informações de versão no Veil em tempo de execução)
 chrisallenlane/novahot
Um framework de webshell para testadores de penetração.
 didi/kemon
Um Framework Open-Source Baseado em Callbacks Pré e Pós para Monitoramento do Kernel do macOS.
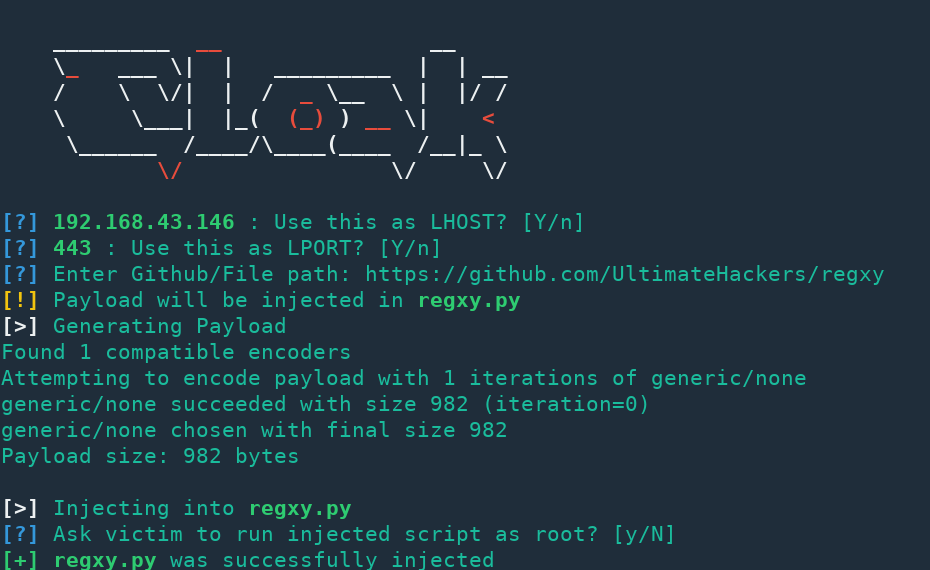 s0md3v/cloak
Cloak pode inserir backdoor em qualquer script Python com alguns truques.
 offensive-security/exploitdb
O repositório legado do Exploit Database - Novo repositório localizado em https://gitlab.com/exploit-database/exploitdb
 qubasa/msf-remote-console
Um msfconsole remoto escrito em Python 2.7 para conectar ao servidor msfrcpd do metasploit. Esta ferramenta oferece a capacidade de carregar módulos…
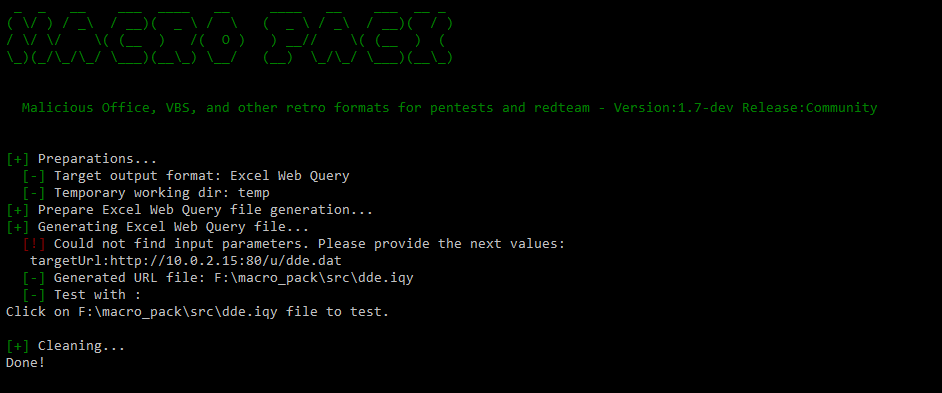 sevagas/macro_pack
macro_pack é uma ferramenta do @EmericNasi usada para automatizar a ofuscação e a geração de documentos do Office, scripts VB, atalhos e outros…