
bucket-brute
 randomrobbiebf/bucket-brute
Ferramenta Aws S3 Tko
cloud-infrastructure-securityvulnerability-analysisweb-security+3
randomrobbiebf/bucket-bruteFerramenta Aws S3 Tko
 randomrobbiebf/s3-from-csp
Extrai todos os Buckets S3 dos cabeçalhos de relatório CSP e, em seguida, testa vulnerabilidades de upload de arquivos.
 treebuilder/aad-sso-enum-brute-spray
POC da recente vulnerabilidade de força bruta de senha do Azure Active Directory da SecureWorks
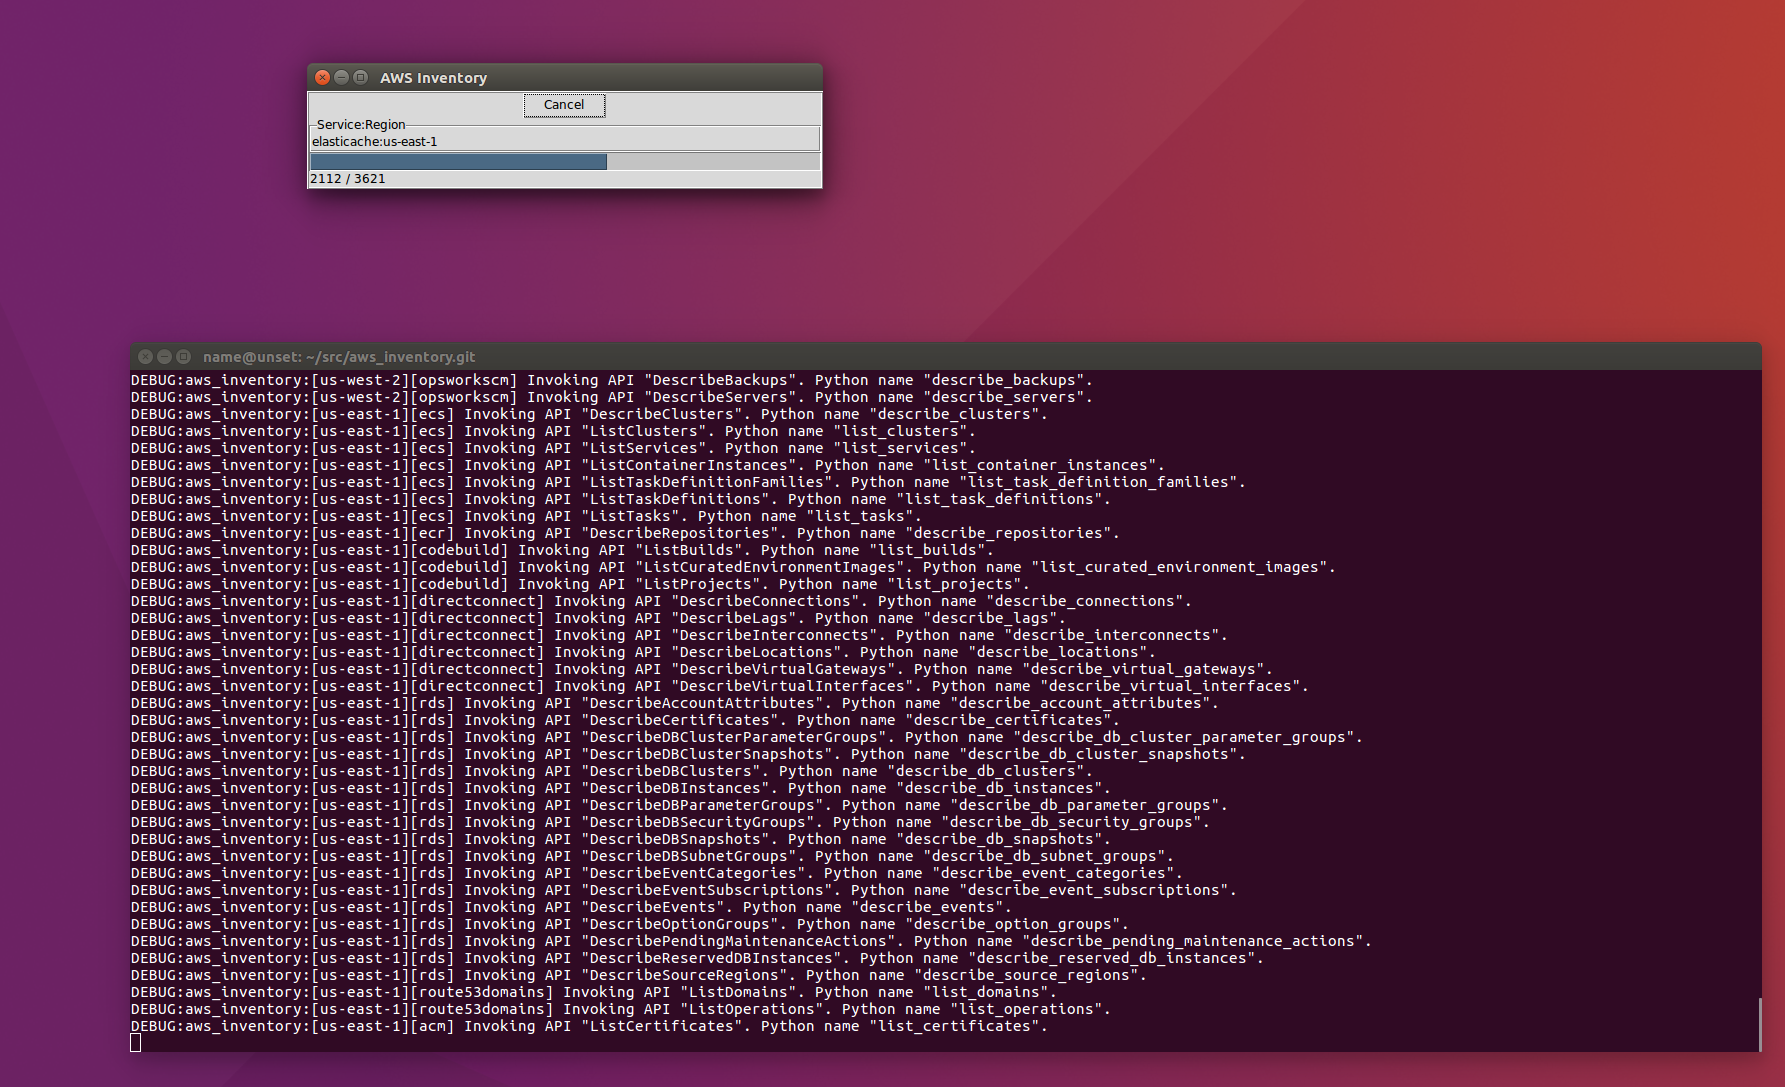 nccgroup/aws-inventory
Descubra recursos criados em uma conta AWS.
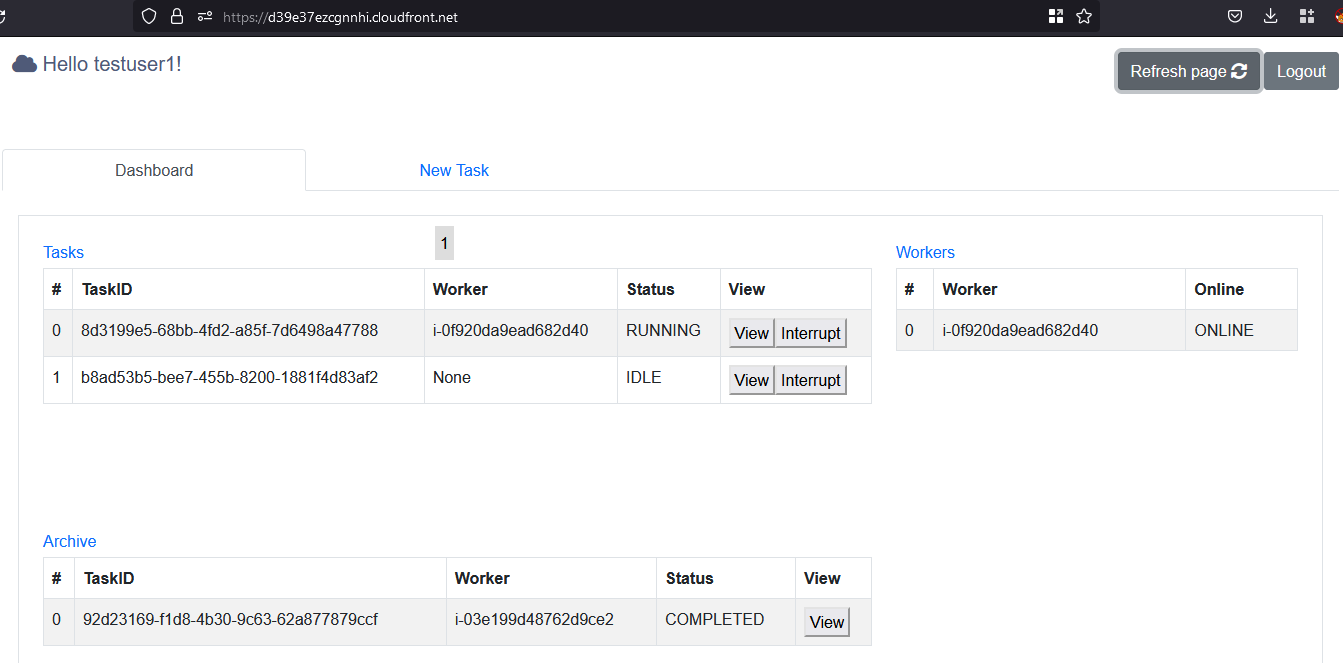 nccgroup/cowcloud
Solução serverless AWS para distribuir cargas de trabalho de reconhecimento e varredura de vulnerabilidades. Envie tarefas pela interface web;…
 nccgroup/go-pillage-registries
Ferramenta de registro Docker focada em pentesters para enumerar e baixar imagens.
 nccgroup/raccoon
Auditor de acesso a objetos Salesforce
 nccgroup/s3_objects_check
Avaliação whitebox das permissões efetivas de objetos S3, para identificar arquivos publicamente acessíveis.
 nccgroup/sadcloud
Uma ferramenta para implantar (e derrubar!) infraestrutura de nuvem propositalmente insegura.
 nccgroup/sfpoldevchk
Salesforce Policy Deviation Checker
 cappricio-securities/appspec-yaml-leaks
Appspec YML e vazamentos YAML
 bishopfox/badpods
Uma coleção de manifests que criará pods com privilégios elevados.
 synacktiv/eipp
Listas de Senhas Banidas da Proteção de Senhas do Entra ID
 synacktiv/gh-hijack-runner
Um script Python para criar um GitHub runner falso e sequestrar jobs de pipeline para vazar segredos de CI/CD.
 irsl/google-osconfig-privesc
Prova de conceito sobre a falha de escalonamento de privilégios identificada no Osconfig do Google
 justinsteven/advisories
Repositório pessoal de divulgações de avisos de segurança cobrindo vulnerabilidades em software web, em nuvem, de infraestrutura e de código aberto.
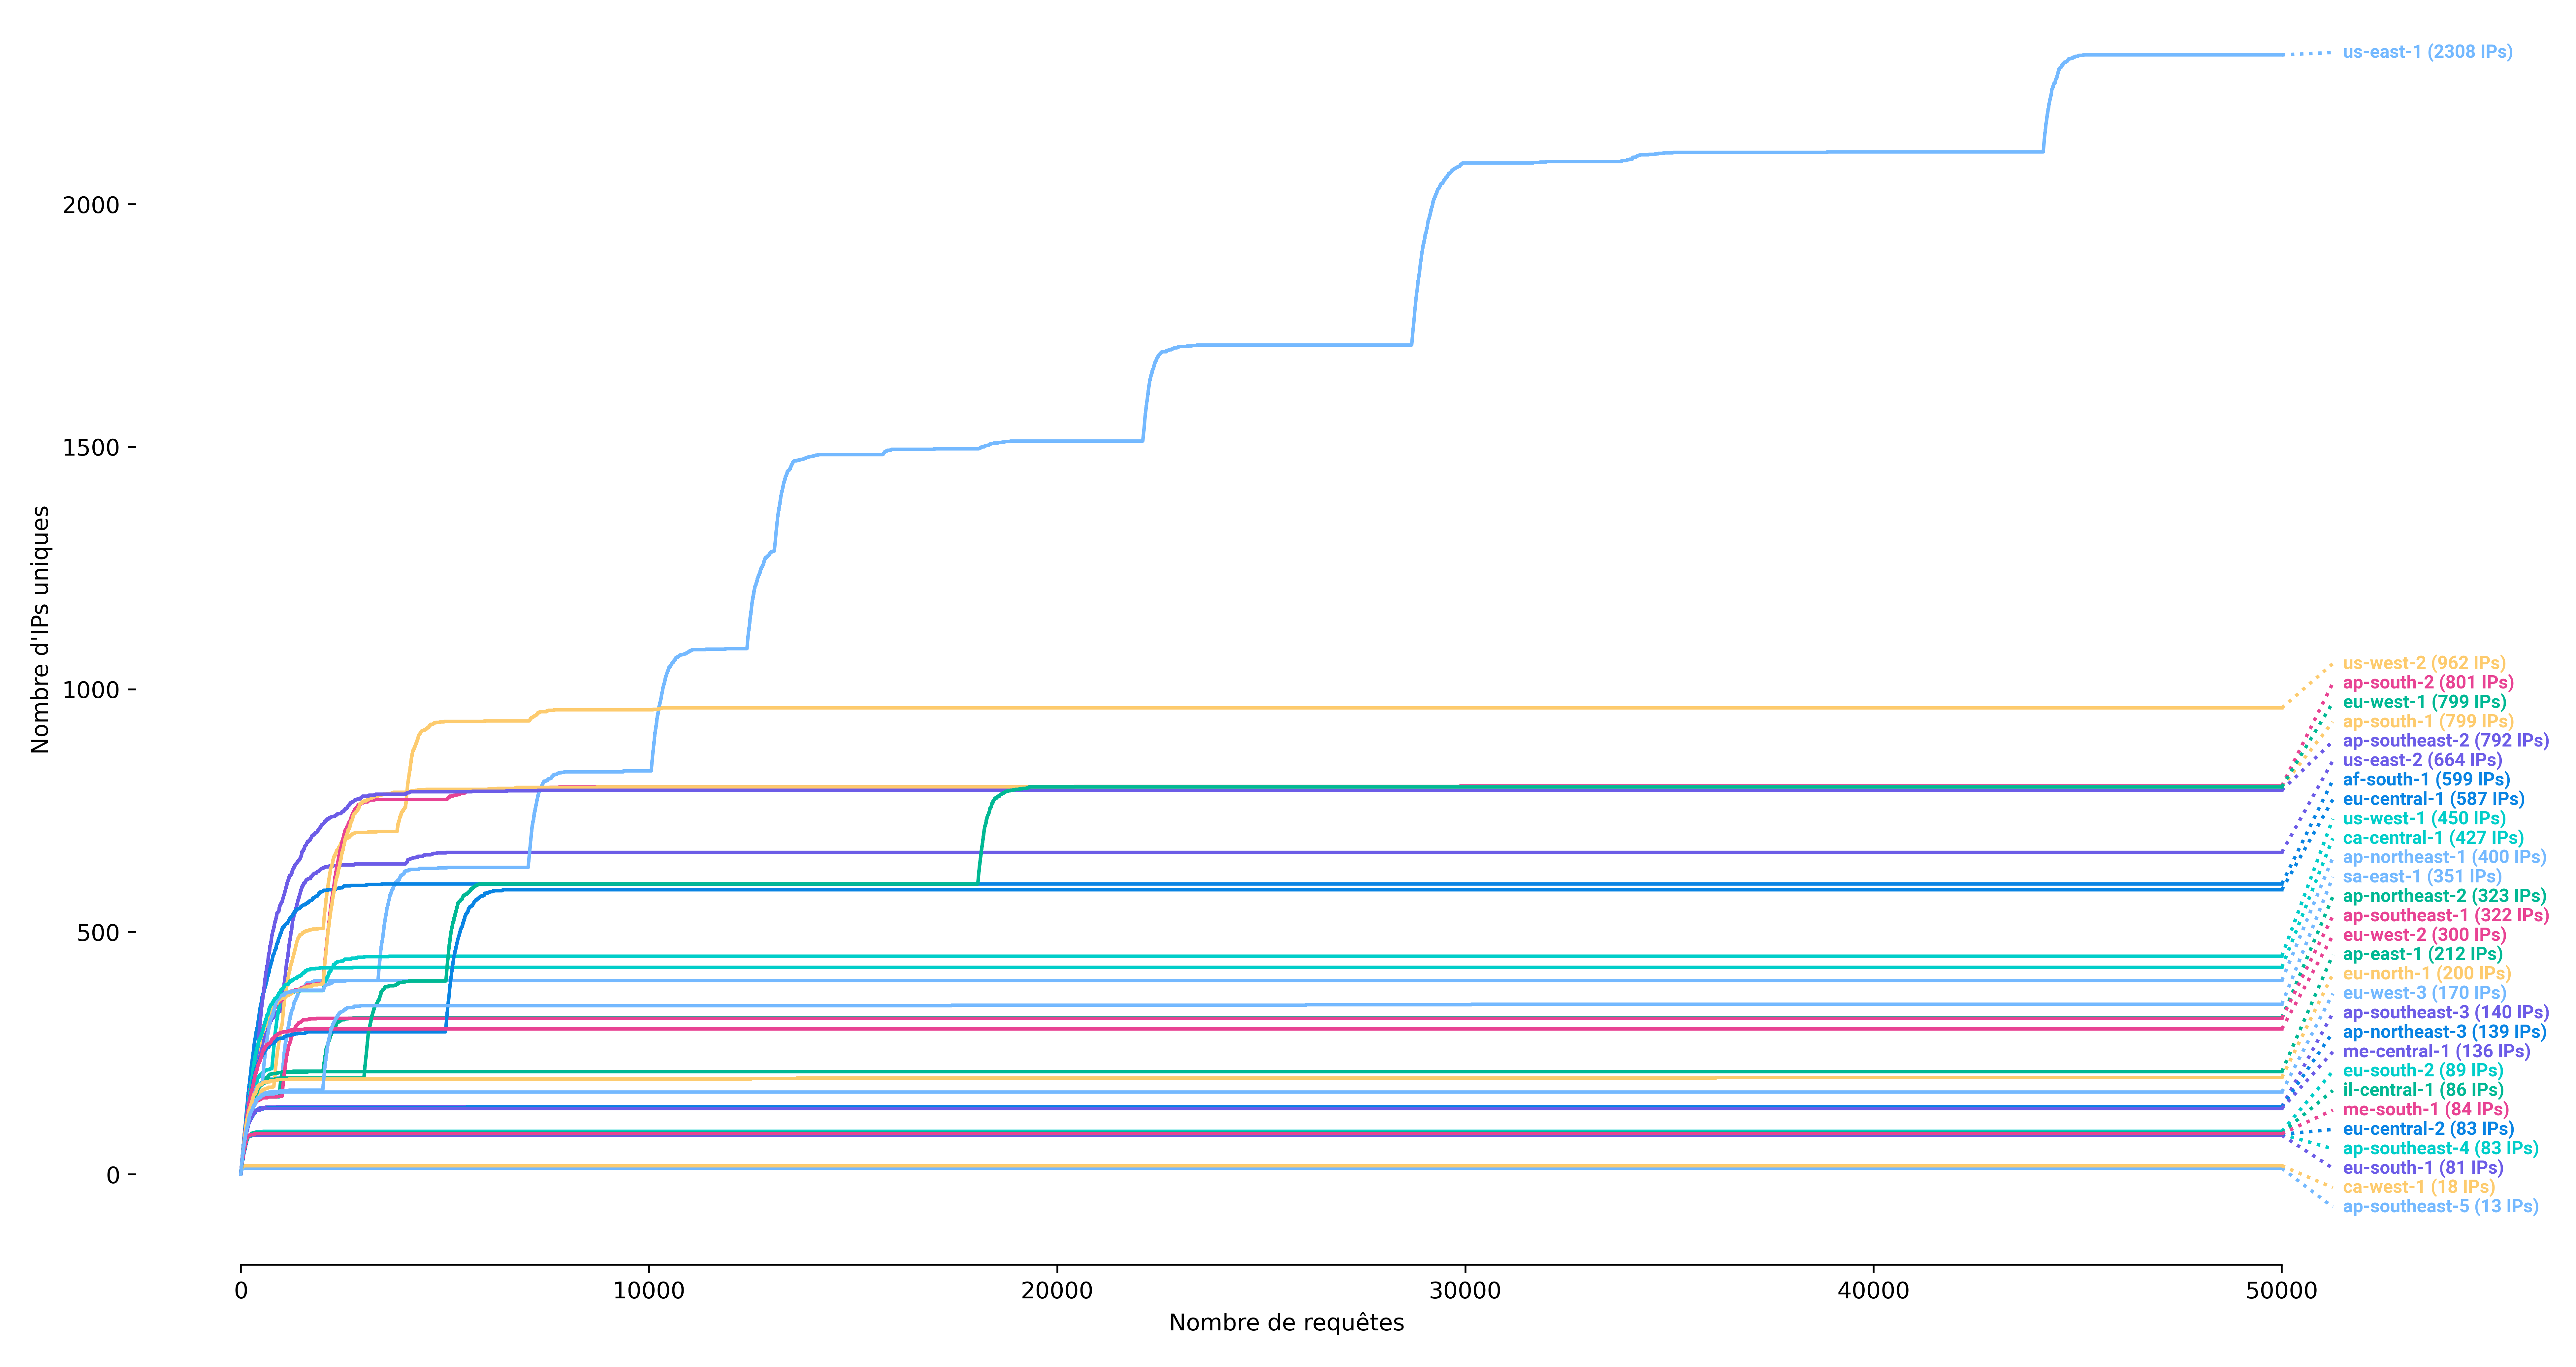 synacktiv/ipspinner
IPSpinner funciona como um proxy local que redireciona solicitações através de serviços externos.
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Operador Kubernetes para Garantia de Imagens