Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Ferramentas — Página 66 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1205 resultados
android-classyshark preview
Archived

android-classyshark

GitHubgoogle/android-classyshark

Visualizador de bytecode Android e Java
android-securitystatic-analysiscode-analysis+3
7.6k
há 3 anos
ApkAnalyser preview
Archived

ApkAnalyser

GitHubsonyxperiadev/apkanalyser

Ferramenta de análise estática para APKs Android que inspeciona bytecode Dalvik, decodifica recursos XML e detecta possíveis problemas. Suporta…

android-securitystatic-analysiscode-analysis+3
1.0khá 3 anos
enjarify preview
Archived

enjarify

GitHubgoogle/enjarify

Traduz bytecode Dalvik (DEX/APK) para bytecode Java equivalente, permitindo que ferramentas de análise Java processem aplicativos Android com alta…


android-securitystatic-analysiscode-analysis+3
2.7khá 9 anos
smali preview
Archived

smali

GitHubjesusfreke/smali

smali/baksmali

android-securityreverse-engineeringdebuggers+3
6.6khá 2 anos
appmon preview
Archived

appmon

GitHubdpnishant/appmon

Documentação:

android-securitydynamic-analysis-sandboxingios-security+6
1.6khá 3 anos
Sekiryu preview
Archived

Sekiryu

GitHub20urc3/sekiryu

Kit de ferramentas abrangente para Ghidra headless.
static-analysisvulnerability-analysiscode-analysis+3
362há 1 ano
Spartacus preview
Archived

Spartacus

GitHubaccenture/spartacus

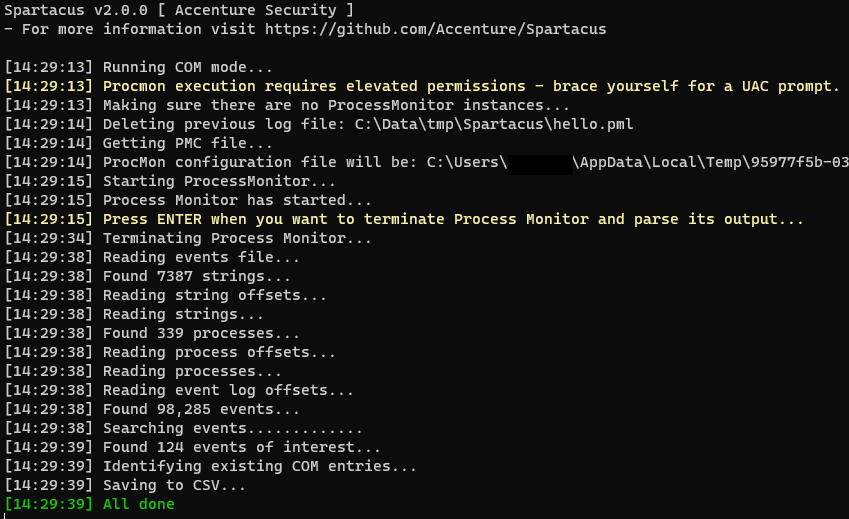
Spartacus Kit de Sequestro de DLL/COM

defensive-toolspayload-generationcode-analysis+5
1.1khá 2 anos
Mangle preview
Archived

Mangle

GitHuboptiv/mangle

Mangle é uma ferramenta que manipula aspectos de executáveis compilados (.exe ou DLL) para evitar detecção por EDRs.
defensive-toolsprivilege-escalationexploitation+6
1.2khá 3 anos
DLLirant preview
Archived

DLLirant

GitHubsh0ckfr/dllirant

DLLirant é uma ferramenta para automatizar as pesquisas de DLL Hijacking em um binário específico.

privilege-escalationvulnerability-analysisexploitation+2
323há 4 anos
flare-qdb preview
Archived

flare-qdb

GitHubmandiant/flare-qdb

Depurador de linha de comando e Python para instrumentar e modificar o comportamento de software nativo no Windows e Linux.

dynamic-analysis-sandboxingreverse-engineeringscripting-automation+3
164há 3 anos
reFlutter preview
Archived

reFlutter

GitHubptswarm/reflutter

Framework de Engenharia Reversa Flutter
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+4
1.5khá 4 anos
LoGiC.NET preview
Archived

LoGiC.NET

GitHubanerruption/logic.net

Um ofuscador .NET gratuito e de código aberto usando dnlib.

static-analysiscode-analysisreverse-engineering+2
516há 3 anos
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Uma ferramenta frida para despejar dex em memória para apoiar engenheiros de segurança analisando malware.
android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6khá 3 anos
efi_fuzz preview
Archived

efi_fuzz

GitHubsentinel-one/efi_fuzz

Fuzzer guiado por cobertura para variáveis UEFI NVRAM usando emulação Qiling e AFL++ para descobrir vulnerabilidades de firmware através de mutação…

embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+3
154há 1 ano
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

Utilitários para IDA Pro da equipe FLARE

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5khá 1 ano
widevine-l3-decryptor preview
Archived

widevine-l3-decryptor

GitHubtomer8007/widevine-l3-decryptor

Uma extensão do Chrome que demonstra como contornar o DRM Widevine L3

encryption-decryption-toolsexploitationreverse-engineering+3
1.2khá 3 anos
NashaVM preview
Archived

NashaVM

GitHubmrakovic-org/nashavm

Nasha é uma Máquina Virtual para arquivos .NET e seu runtime foi feito em C++/CLI

static-analysiscode-analysisreverse-engineering+1
81há 5 anos
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Módulo Python para visualizar arquivos Portable Executable (PE) em uma visualização em árvore usando pefile e PyQt5. Também pode ser usado com IDA…

memory-forensicsvulnerability-analysisreverse-engineering+5
1.3khá 4 anos
Anterior1…656667Próximo