hooker
Hooker é um projeto de código aberto para análises dinâmicas de aplicativos Android. Este projeto fornece diversas ferramentas e aplicações que podem…

Martian é uma biblioteca para construir proxies HTTP/S personalizados.

API REST/JSON para a ferramenta de segurança Burp Suite.

Ferramenta de teste de segurança de tráfego de rede blackbox on-path

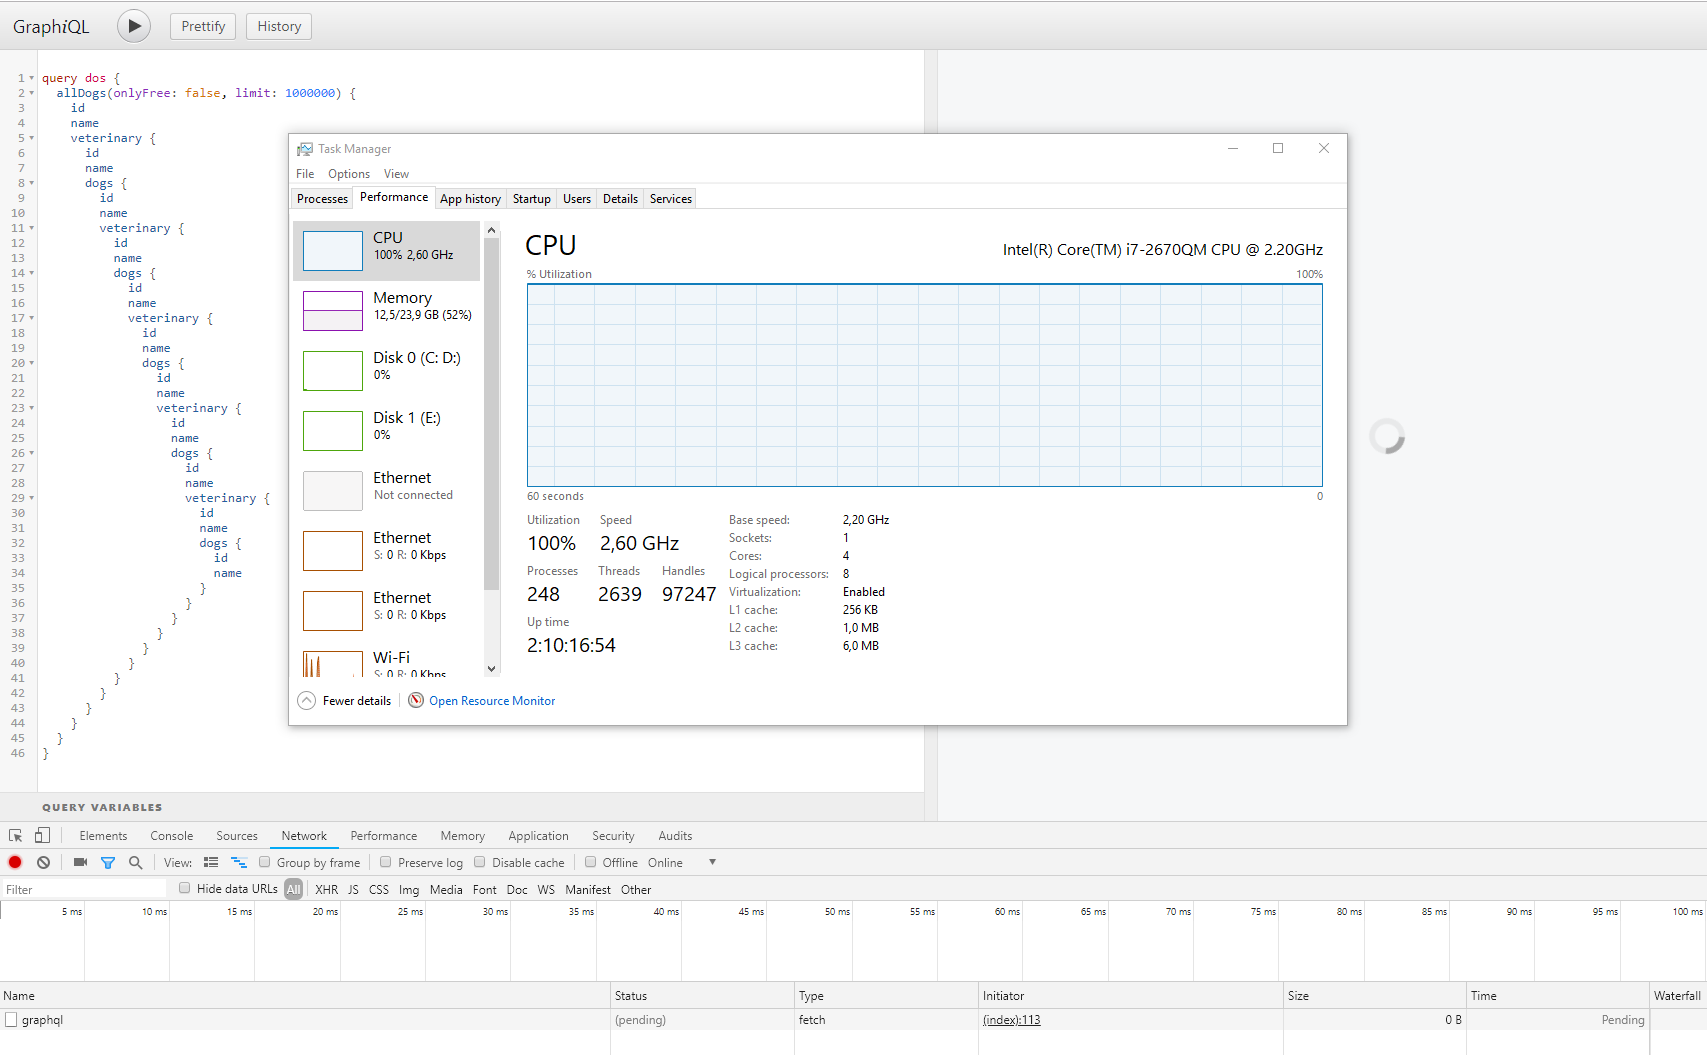
Pesquisa sobre GraphQL do ponto de vista de AppSec.

Serviço de descoberta de subdomínios com foco em API, que utiliza logs de Transparência de Certificados para enumeração rápida e passiva de…

ExtendedMacro - Plugin do BurpSuite que fornece funcionalidade estendida de macros.

Kit de ferramentas para testes de segurança automatizados em GraphQL

Varredura de cobertura de autorização de aplicações web

Scanner de vulnerabilidade de contrabando de requisições HTTP

OBSOLETO, por favor use o novo repositório da OWASP: https://github.com/OWASP/raider

Este fuzzer experimental foi concebido para ser usado em fuzzing in-memory de APIs.

Ferramenta de teste de segurança de API Python do OpenStack Security Group

Um aplicativo web vulnerável moderno

Proxy HTTP hackeável para testes de resiliência e condições de rede simuladas

Componente de varredura de servidores do purpleteam

Componente CLI do purpleteam

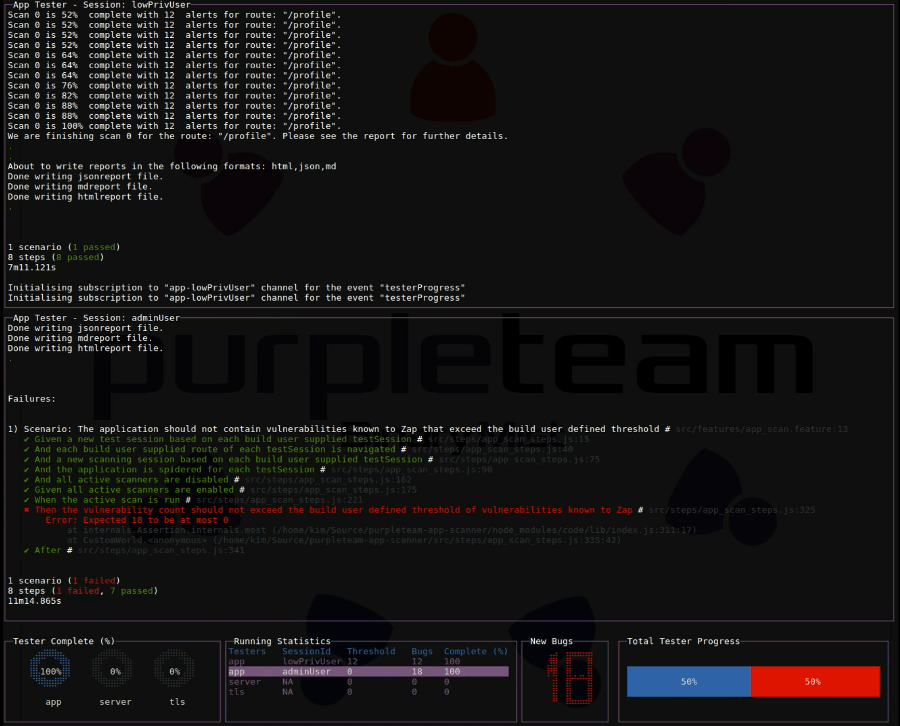
Componente de escaneamento de aplicações do purpleteam