
dfir-orc
 dfir-orc/dfir-orc
Microsoft Windows चलाने वाले सिस्टम के लिए फोरेंसिक आर्टिफैक्ट संग्रह उपकरण
defensive-toolsforensicsinformation-gathering+2
dfir-orc/dfir-orcMicrosoft Windows चलाने वाले सिस्टम के लिए फोरेंसिक आर्टिफैक्ट संग्रह उपकरण
 hackinglz/extracteddefender
सुरक्षा अनुसंधान उद्देश्यों के लिए निकाले गए Microsoft Defender डेटा का संग्रह
 paranoidninja/brute-ratel-c4-community-kit
इस रिपॉजिटरी में Brute Ratel C4 (https://bruteratel.com/) के लिए स्क्रिप्ट, कॉन्फ़िगरेशन और डिप्रेकेटेड पेलोड लोडर शामिल हैं।
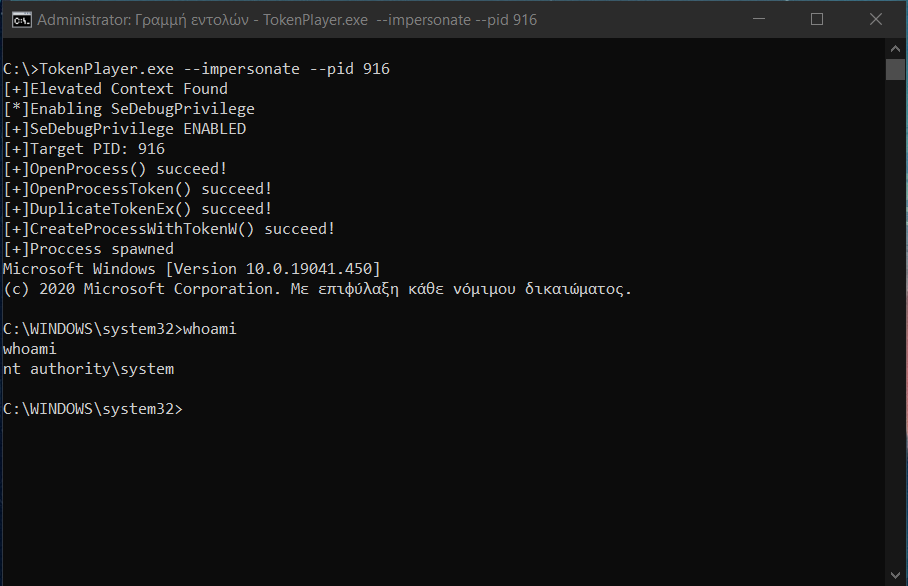 s1ckb0y1337/tokenplayer
विंडोज़ एक्सेस टोकन्स में हेरफेर करना और उनका दुरुपयोग करना।
 sailay1996/cdpsvclpe
Windows CdpSvc सेवा के माध्यम से स्थानीय विशेषाधिकार वृद्धि (लिखने योग्य SYSTEM पथ DLL हाइजैकिंग)
 flankerhqd/vendor-android-cves
मेरे Android वेंडर CVEs के लिए POCs का संग्रह
 star-sg/notquite0day
वास्तविक दुनिया की विक्रेता-अनदेखा भेद्यता रिपोर्टों का चयनित संग्रह, प्रभावित संस्करणों के साथ, सुरक्षा शोधकर्ताओं और शिक्षकों के लिए प्रकाशन तिथि…
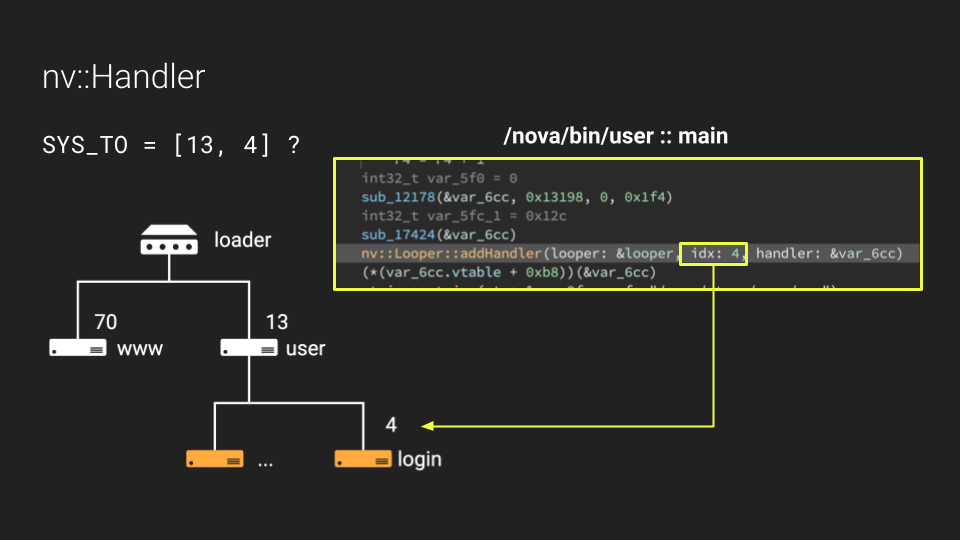 marginresearch/foisted
MikroTik v6.x.x के लिए रिमोट जेलब्रेक
 0xtoxin/malware-iocs
बस मैलवेयर के बारे में मेरे निष्कर्ष
 mikem64/exploit-writeups
मेरे द्वारा लिखे गए एक्सप्लॉइट राइटअप्स
 solomonsklash/sleepycrypt
सोते समय चल रही प्रक्रिया की छवि (प्रोसेस इमेज) को एन्क्रिप्ट करने के लिए एक शेलकोड फ़ंक्शन।
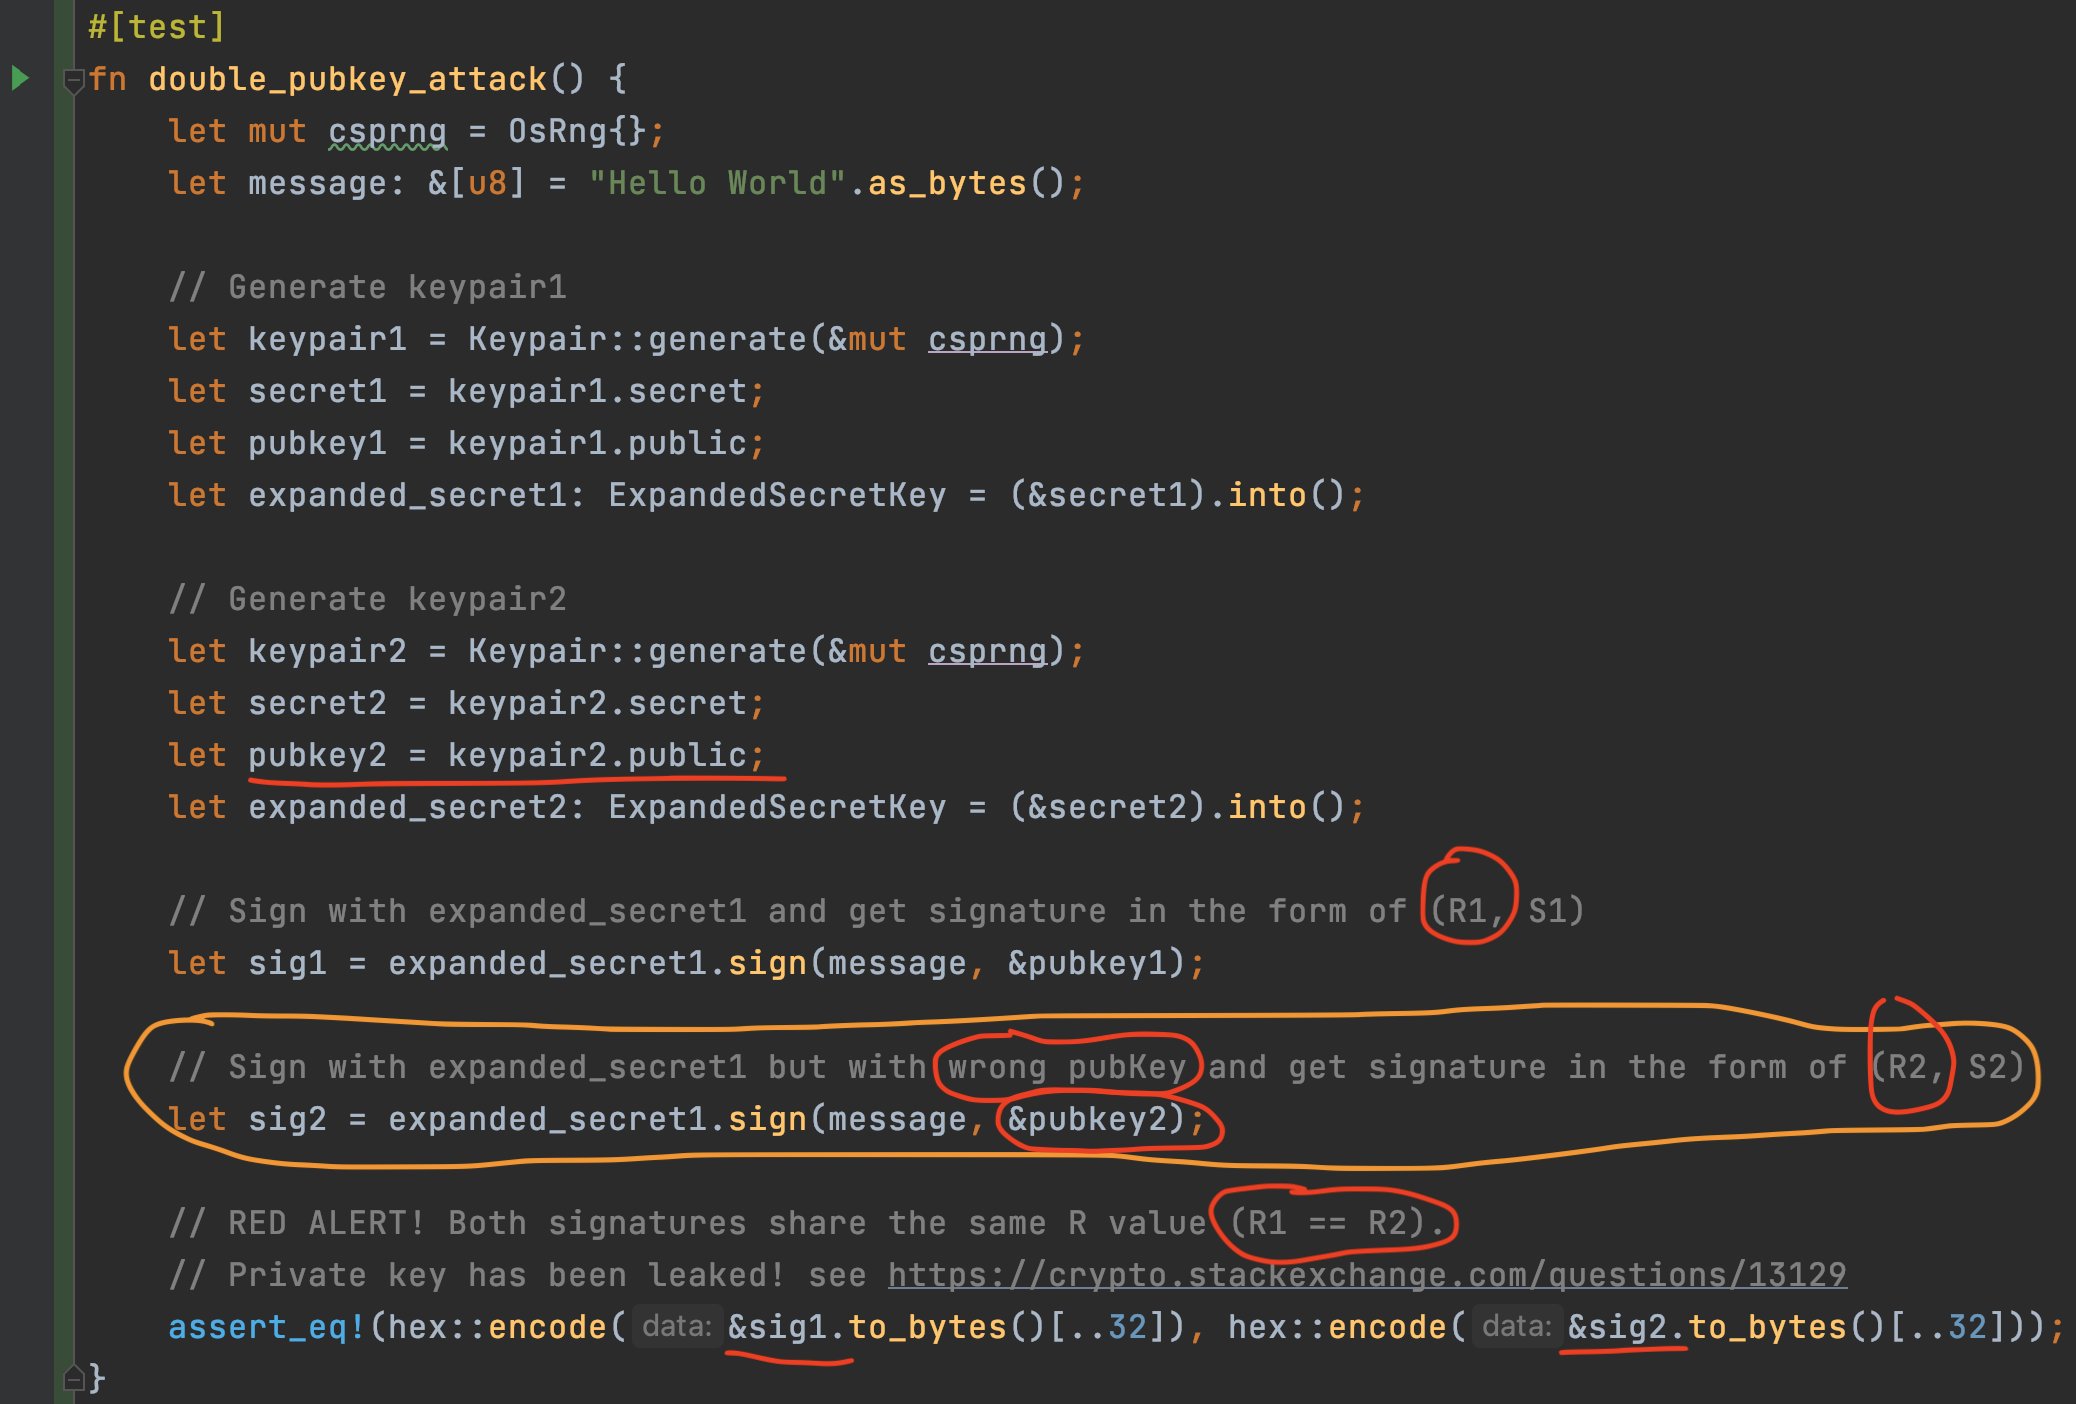 mystenlabs/ed25519-unsafe-libs
ed25519 हस्ताक्षर लाइब्रेरीज़ की असुरक्षित सूची
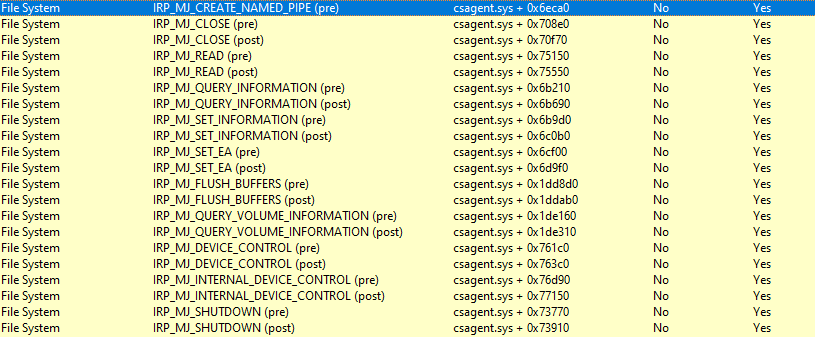 mr-un1k0d3r/edrs
EDR से बचने के लिए रेड टीम टूल: syscall आईडी को डायनेमिक रूप से रिज़ॉल्व करता है, ntdll स्टब्स को पैच करता है, IAT हुक्स को अनहुक करता है, और प्रमुख…
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
 decalage2/awesome-security-hardening
सुरक्षा सख्तीकरण (hardening) गाइड, टूल्स और अन्य संसाधनों का एक शानदार संग्रह
 bc-security/empire
Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
 outflanknl/presentations
Outflank टीम के सदस्यों द्वारा सार्वजनिक आयोजनों में प्रस्तुत की गई प्रेजेंटेशन सामग्री।
 misp/misp-taxonomies
MISP वर्गिकी प्रणाली में उपयोग की जाने वाली वर्गिकी, जिनका उपयोग अन्य सूचना साझाकरण उपकरणों द्वारा भी किया जा सकता है।