
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
13876 परिणाम
log4jhound preview

log4jhound

GitHubmebibite/log4jhound

CVE-2021-44228 के खुलासे के बाद बनाया गया। बैश स्क्रिप्ट जो आपके प्रोजेक्ट्स और सिस्टम में Log4j की उपस्थिति का पता लगाती है, जिससे आपको उपयोग किए गए…
static-analysisvulnerability-scannerscode-analysis+2
4 साल पहले
gh-repo-clone-marklindsey11--CVE-2021-44228_scanner-Applications-that-are-vulnerable-to-the-log4j-CV preview

gh-repo-clone-marklindsey11--CVE-2021-44228_scanner-Applications-that-are-vulnerable-to-the-log4j-CV

GitHubmarklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv

एप्लिकेशन में Log4Shell भेद्यता (CVE-2021-44228) की जाँच करता है ताकि रिमोट कोड निष्पादन के जोखिम वाले सिस्टम की पहचान की जा सके।
vulnerability-scannersexploitationinformation-gathering+2
4 साल पहले
log4j-scanner preview

log4j-scanner

GitHubmanishkanyal/log4j-scanner

एक Log4j भेद्यता स्कैनर का उपयोग CVE-2021-44228 और CVE_2021_45046 की पहचान करने के लिए किया जाता है।
vulnerability-scannersexploitationwaf-bypass+3
14 साल पहले
CVE-2026-31431-Copy-Fail-Detection-Toolkit preview

CVE-2026-31431-Copy-Fail-Detection-Toolkit

GitHubmakitos666/cve-2026-31431-copy-fail-detection-toolkit

CVE-2026-31431 Linux LPE के लिए पता लगाने और विश्लेषण टूलकिट, जो सक्रिय और घटना-पश्चात पहचान के लिए Python और PowerShell स्कैनर, YARA नियम और…

container-securityvulnerability-analysisforensics+2
6 महीने पहले
CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script preview

CVE-2026-31431-Copy-Fail---Vulnerability-Detection-Script

GitHubliamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script

CVE-2026-31431 (कॉपी फेल) के लिए डिटेक्शन स्क्रिप्ट जो कर्नेल संस्करण, पैच की उपस्थिति, कर्नेल कॉन्फ़िगरेशन, AF_ALG सॉकेट उपलब्धता, setuid बाइनरी और…
cloud-infrastructure-securityvulnerability-scannerscontainer-security+5
266 महीने पहले
DirtyFrag-Detector preview

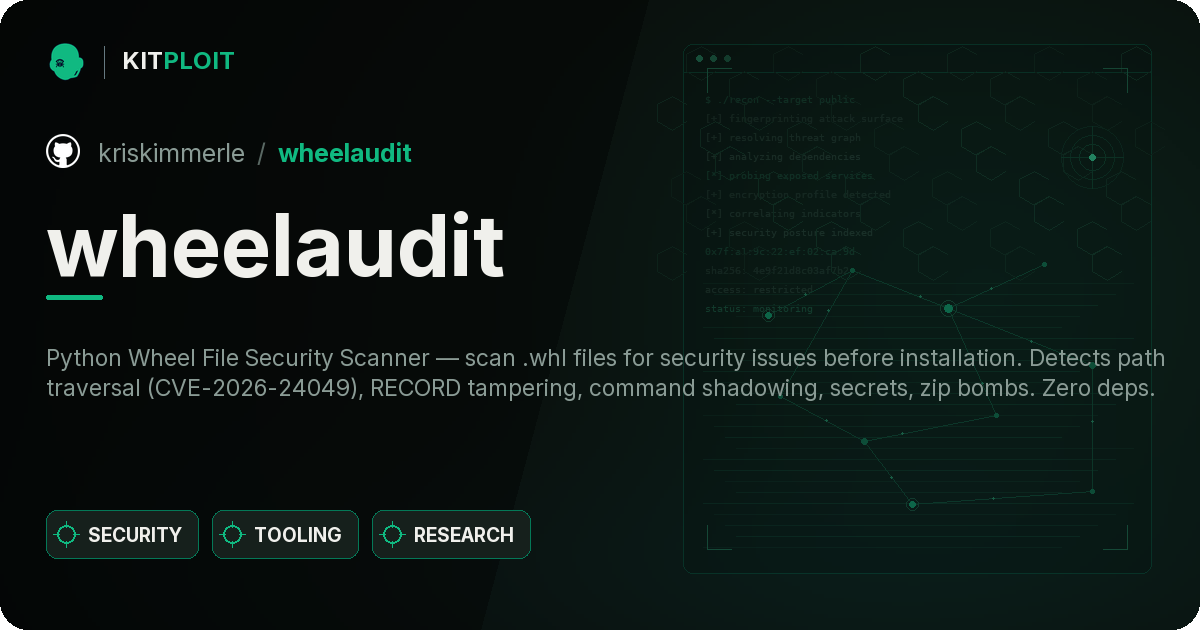
DirtyFrag-Detector

GitHubliamromanis101/dirtyfrag-detector

CVE-2026-43284/CVE-2026-43500 'DirtyFrag' हानिरहित पैच और शमन पहचान स्क्रिप्ट
defensive-toolsvulnerability-scannersvulnerability-analysis+2
155 महीने पहले
wheelaudit preview

wheelaudit

GitHubkriskimmerle/wheelaudit

# पायथन व्हील फ़ाइल सुरक्षा स्कैनर — इंस्टॉलेशन से पहले .whl फ़ाइलों में सुरक्षा समस्याओं की जाँच करें। पाथ ट्रैवर्सल (CVE-2026-24049), RECORD…
static-analysisvulnerability-analysiscode-analysis+5
38 महीने पहले
NoPacScan preview

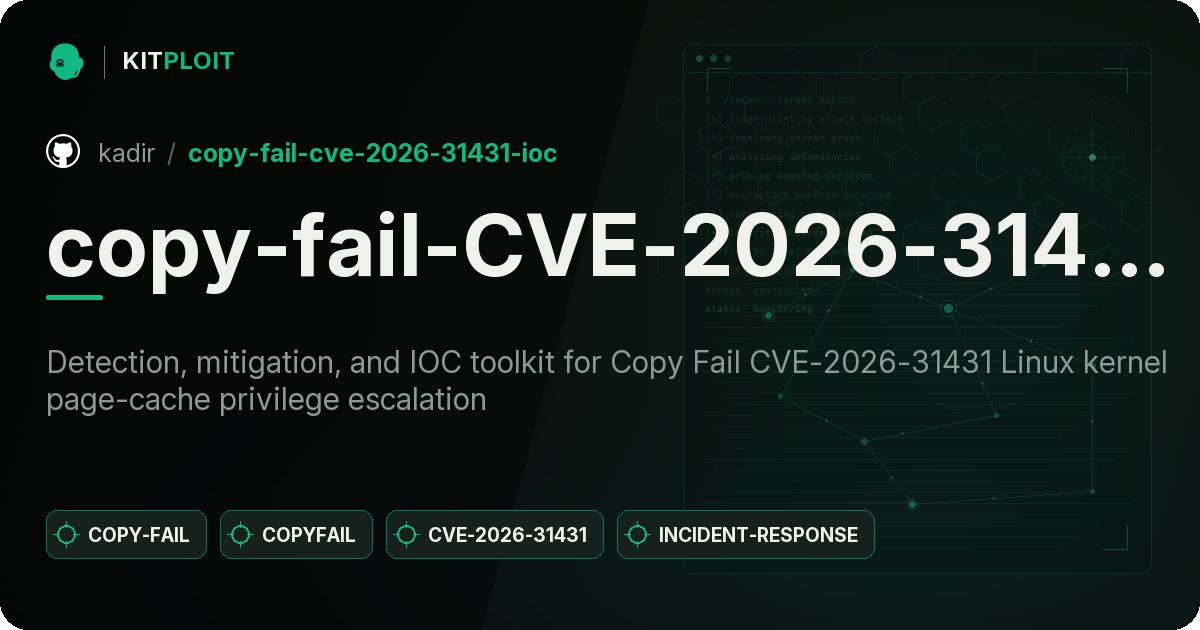
NoPacScan

GitHubknightswd/nopacscan

सक्रिय निर्देशिका डोमेन नियंत्रकों को CVE-2021-42287 और CVE-2021-42278 के लिए स्कैन करता है, सभी DCs के लिए DNS क्वेरी करके और 0x10 प्रकार के लिए PAC…
vulnerability-scannersexploitationnetwork-security+2
874 साल पहले
copy-fail-CVE-2026-31431-IOC preview

copy-fail-CVE-2026-31431-IOC

GitHubkadir/copy-fail-cve-2026-31431-ioc

CVE-2026-31431 Linux कर्नेल पेज-कैश विशेषाधिकार वृद्धि के लिए पहचान, शमन, और IOC टूलकिट
ioc-managementvulnerability-analysisforensics+2
316 महीने पहले
automerge-test preview

automerge-test

GitHubjwde/automerge-test

एक न्यूनतम परीक्षण रिपॉजिटरी जो ऑटो-मर्ज कार्यक्षमता के लिए है, जो एक CVE वेरिएंट का संदर्भ देती है।
general-purpose-utilities
7 महीने पहले
Search-log4Jvuln-AppScanSTD preview

Search-log4Jvuln-AppScanSTD

GitHubjrocia/search-log4jvuln-appscanstd

यह Pwsh स्क्रिप्ट वेब साइटों की सूची (URLs.txt) के विरुद्ध AppScan Standard स्कैन चलाती है, जो Log4J (CVE-2021-44228) भेद्यता की जाँच करती है।
vulnerability-scannersvulnerability-analysisscripting-automation+1
4 साल पहले
codeql-sample-polkit preview

codeql-sample-polkit

GitHubhohn/codeql-sample-polkit

पोलकिट CVE-2021-4034 के सभी चरणों की खोज कोडक्यूएल का उपयोग करके
static-analysisvulnerability-analysiscode-analysis+2
24 साल पहले
log4j preview

log4j

GitHubhassaanahmad813/log4j

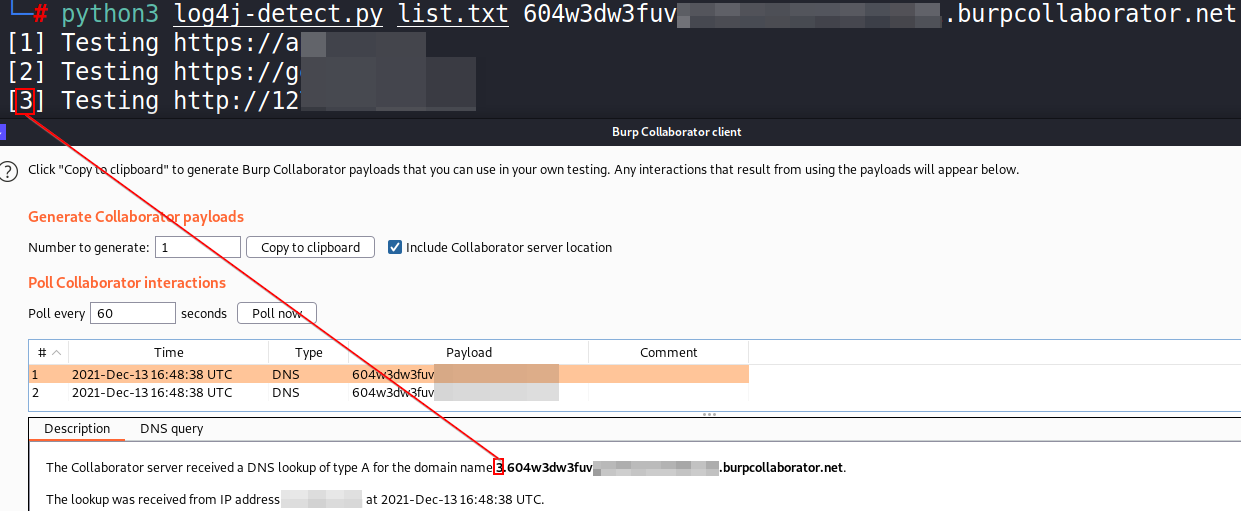
मल्टीथ्रेडेड Python स्कैनर जो JNDI पेलोड के साथ क्राफ्टेड HTTP अनुरोध भेजकर और DNS कॉलबैक की निगरानी करके कमजोर होस्ट की पहचान करने के लिए Log4Shell…

vulnerability-scannersexploitationinformation-gathering+2
4 साल पहले
dirty-frag-check preview

dirty-frag-check

GitHubhaydenjames/dirty-frag-check

# CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) Linux कर्नेल स्थानीय-रूट कमजोरियों के लिए केवल-पढ़ने योग्य जाँचकर्ता
vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
55 महीने पहले
cve-scanner preview

cve-scanner

GitHubhargabyte/cve-scanner

OpenClaw के लिए स्थानीय CVE स्कैनर जो 522+ ज्ञात कमजोरियों के विरुद्ध संस्करणों की जाँच करता है, हाल की HIGH-गंभीरता वाली CVE प्रदर्शित करता है, और…
defensive-toolsvulnerability-scannersvulnerability-analysis+3
37 महीने पहले
CVE-2025-49844-discovery preview

CVE-2025-49844-discovery

GitHubgopinaath/cve-2025-49844-discovery

AWS ElastiCache Redis/Valkey क्लस्टरों का नेटवर्क एक्सपोज़र के लिए ऑडिट करता है, जिसमें कई खातों और क्षेत्रों में VPC, सबनेट और इंटरनेट गेटवे रूट की…
vulnerability-scannersconfiguration-auditinginformation-gathering+2
1 साल पहले
copy-fail-cve-2026-31431 preview

copy-fail-cve-2026-31431

GitHubeffiesec/copy-fail-cve-2026-31431

निष्क्रिय Linux होस्ट स्कैनर जो कर्नेल संस्करण, डिस्ट्रो चेंजलॉग, मॉड्यूल स्थिति, और AF_ALG पहुंच के माध्यम से CVE-2026-31431 के संपर्क को वर्गीकृत…

vulnerability-scannersvulnerability-analysisconfiguration-auditing
6 महीने पहले
harden-docker-seccomp preview

harden-docker-seccomp

GitHubdevstuff/harden-docker-seccomp

Docker mitigation for CVE-2026-31431 ('Copy Fail') के लिए शमन उपाय। इसमें Kubernetes टेम्पलेट भी शामिल हैं।

cloud-infrastructure-securitydefensive-toolscontainer-security+3
26 महीने पहले
पिछला1…656667…100अगला