
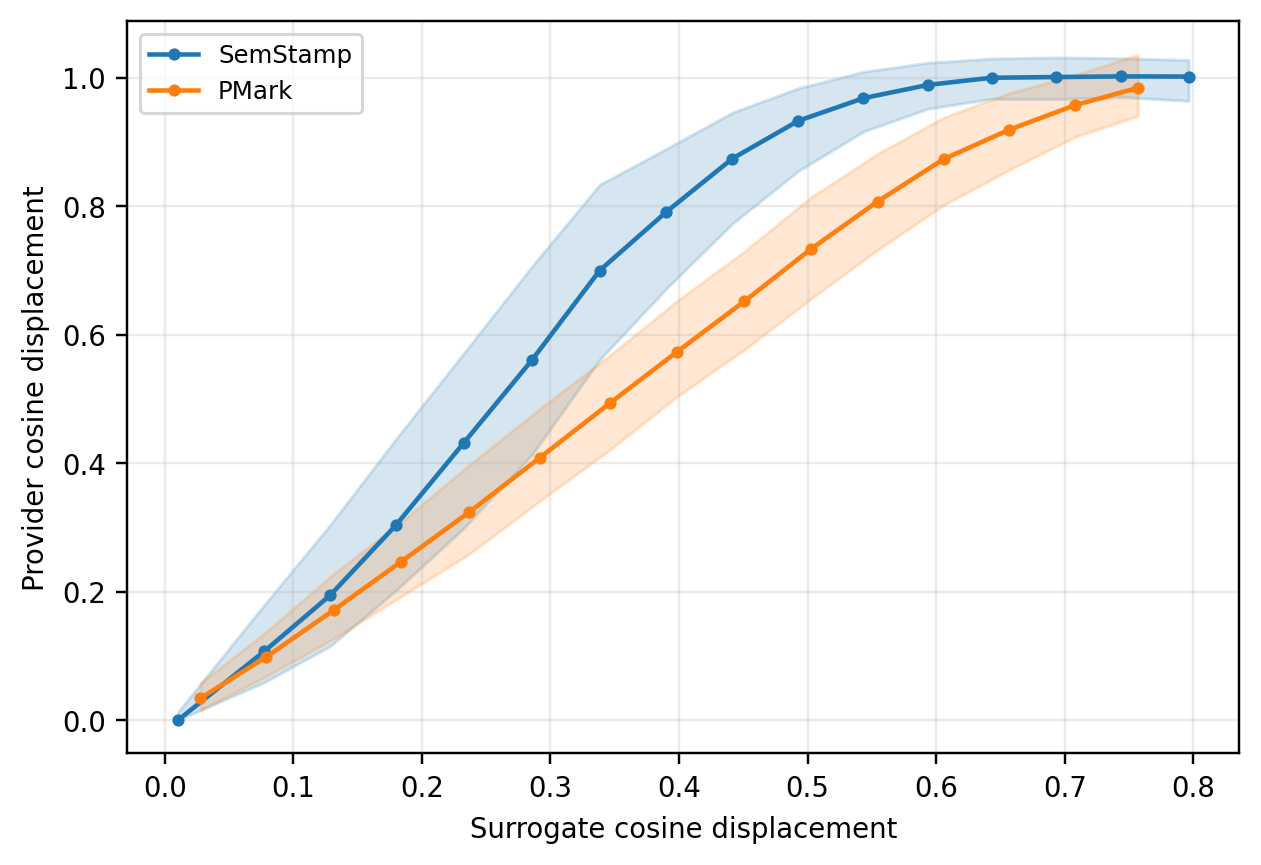
SwordStamp
 d-diaa/swordstamp
अर्थगत वॉटरमार्किंग जिसमें उप-वाक्य इकाइयों पर क्रम-सहिष्णु पहचान होती है
cryptographypapers-researcheducation+2
d-diaa/swordstampअर्थगत वॉटरमार्किंग जिसमें उप-वाक्य इकाइयों पर क्रम-सहिष्णु पहचान होती है
 withsecurelabs/esfang
ESF मॉड्यूलर इंजेशन टूल विकास और अनुसंधान के लिए।
 withsecurelabs/flair
Windows होस्ट से प्रमुख फोरेंसिक कलाकृतियों के अर्ध-स्वचालित अधिग्रहण के लिए हल्का बैच स्क्रिप्ट, जो केवल मूल OS टूल्स का उपयोग करके घटना प्रतिक्रिया…
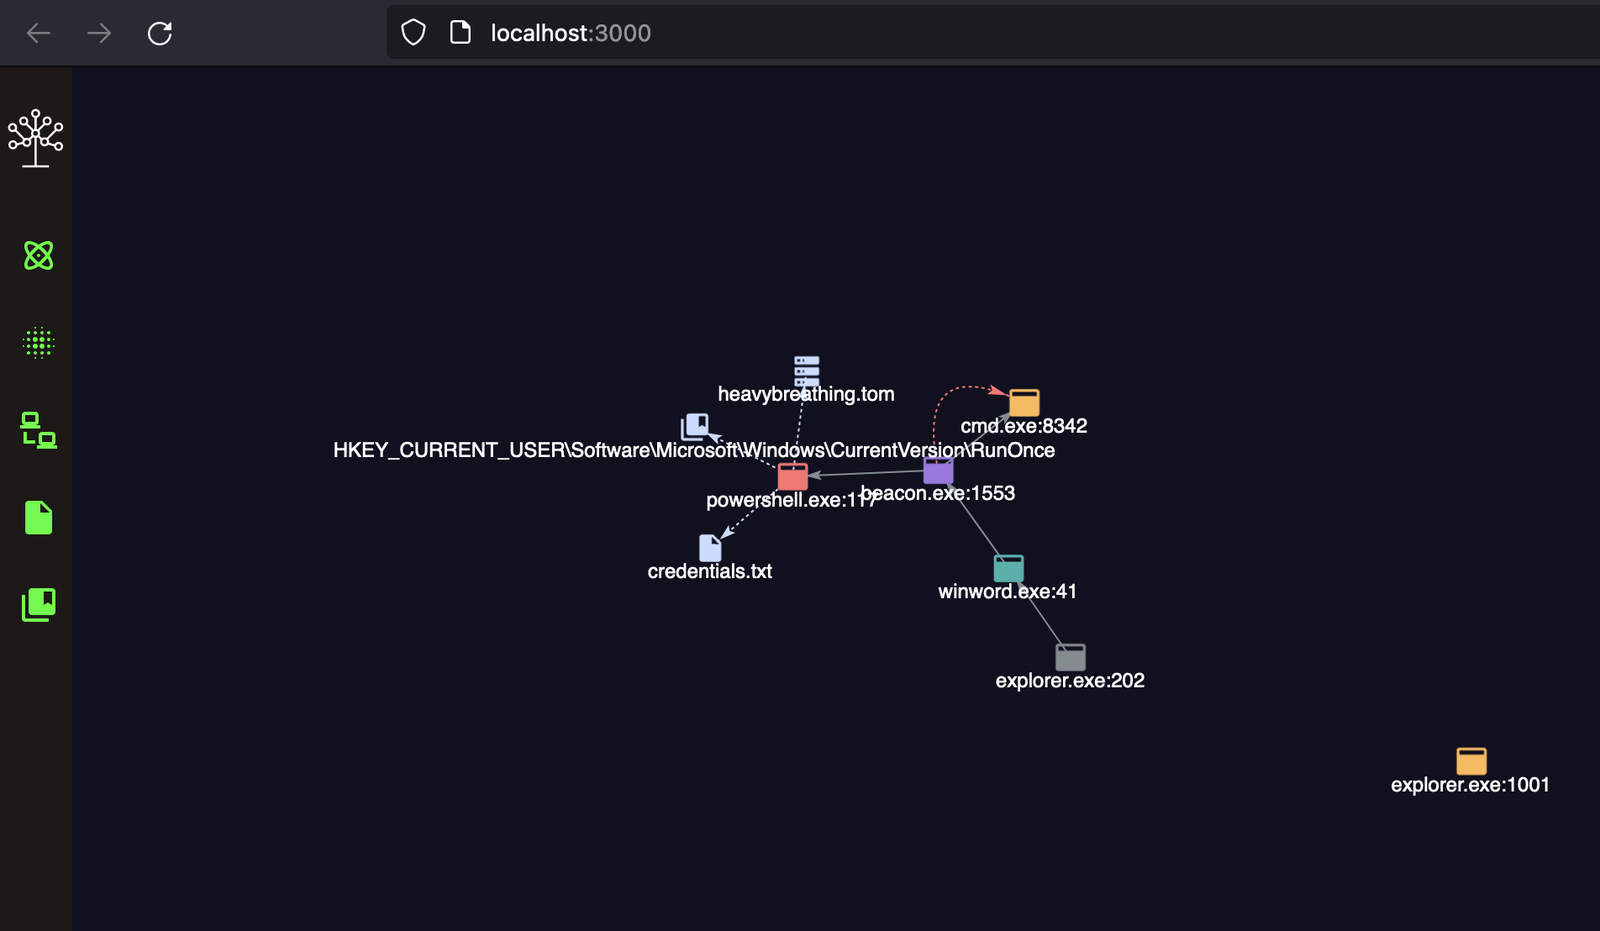 withsecurelabs/detectree
ब्लू टीमों के लिए इंटरैक्टिव डेटा विज़ुअलाइज़ेशन टूल, जो डिटेक्शन डेटा का विश्लेषण करने, संबंधों को समझने, अलर्ट थकान को कम करने और घटना प्रतिक्रिया…
 withsecurelabs/ppid-spoofing
पैरेंट PID स्पूफिंग करने और उसका पता लगाने के लिए स्क्रिप्ट्स
 withsecurelabs/lazarus-sigma-rules
Sigma नियम जो Lazarus Group के TTPs का पता लगाने के लिए हैं, जिनमें दुर्भावनापूर्ण दस्तावेज़ निष्पादन, PowerShell दुरुपयोग, अनुसूचित कार्य, और…
 withsecurelabs/macostriagecollectionscript
macOS से व्यापक ट्राइएज डेटा एकत्र करता है, जिसमें सिस्टम लॉग, फ़ाइल सूचियाँ, ब्राउज़र डेटा, शेल इतिहास और पर्सिस्टेंस तंत्र शामिल हैं, जो घटना…
 withsecurelabs/volatility-plugins
Volatility प्लगइन्स मेमोरी फोरेंसिक्स के लिए, जिसमें Gargoyle मेमोरी स्कैनिंग चोरी तकनीकों का पता लगाना शामिल है।
 withsecurelabs/usb-ninja-detection-poc
USB Ninja कीस्ट्रोक इंजेक्शन हमलों का पता लगाता है, कीस्ट्रोक्स और एप्लिकेशन इवेंट्स को लॉग करके, रक्षात्मक निगरानी के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट…
 withsecurelabs/amsidetection
एएमएसआई (एंटीमैलवेयर स्कैन इंटरफ़ेस) बायपास और विंडोज़ एंडपॉइंट्स पर दुर्भावनापूर्ण इन-मेमोरी स्क्रिप्ट गतिविधि का पता लगाने के लिए…
 withsecurelabs/shadowhammer
बैच-मोड चेकर जो Shadowhammer मैलवेयर संकेतकों की जाँच करता है, स्थानीय या प्रदान किए गए MAC पतों को ज्ञात दुर्भावनापूर्ण हैश के विरुद्ध स्कैन करता…
 fireeye/pywintrace
Python ctypes रैपर Event Tracing for Windows (ETW) के लिए, जो सुरक्षा निगरानी और फोरेंसिक विश्लेषण हेतु सत्र नियंत्रण, इवेंट कैप्चर और कस्टम कॉलबैक…
 withsecurelabs/dotnet-gargoyle
.NET के लिए एक आध्यात्मिक समकक्ष, जो Gargoyle मेमोरी स्कैनिंग चोरी तकनीक के बराबर है।
 withsecurelabs/doublepulsar-usermode-injector
एक उपयोगिता जो DOUBLEPULSAR पेलोड से यूज़रमोड शेलकोड का उपयोग करके किसी अन्य प्रक्रिया में एक मनमाना DLL को रिफ्लेक्टिव रूप से लोड करने के लिए है,…
 withsecurelabs/radare2-scripts
रैडारे2 स्क्रिप्ट्स का संग्रह मैलवेयर विश्लेषण के लिए: मेमोरी डंप से बाइनरी निकालें, PE हेडर पैच करें, और शेलकोड में हैश किए गए फ़ंक्शन इम्पोर्ट्स को…
 withsecurelabs/memory-carving-scripts
स्क्रिप्ट्स जो संक्रमित मेमोरी डंप से उपयोगी जानकारी निकालने के लिए हैं
 teutekeune/ibssloader
शोध उपकरण जो iPad mini 1 पर checkm8, पैच किए गए iBSS/iBEC, और कस्टम बेयर-मेटल पेलोड के माध्यम से Linux बूट करने के लिए हैं, जिसमें डिवाइस ट्री पोर्ट,…
 bdblackhat/admin-panel-finder
पायथन स्क्रिप्ट जो वेबसाइटों के एडमिन पैनल URL खोजने के लिए है, जो सुरक्षा टोही और पैठ परीक्षण में सहायता करती है।