
sonarcloud-scan
 sonarsource/sonarcloud-scan
SonarCloud विश्लेषण को ट्रिगर करने के लिए एक Bitbucket Pipe
static-analysisvulnerability-scannersstatic-code-analysis+2
sonarsource/sonarcloud-scanSonarCloud विश्लेषण को ट्रिगर करने के लिए एक Bitbucket Pipe

 zappaboy/vuln-scanner
रिपोर्ट निर्माण के साथ भेद्यता आकलन स्कैनर
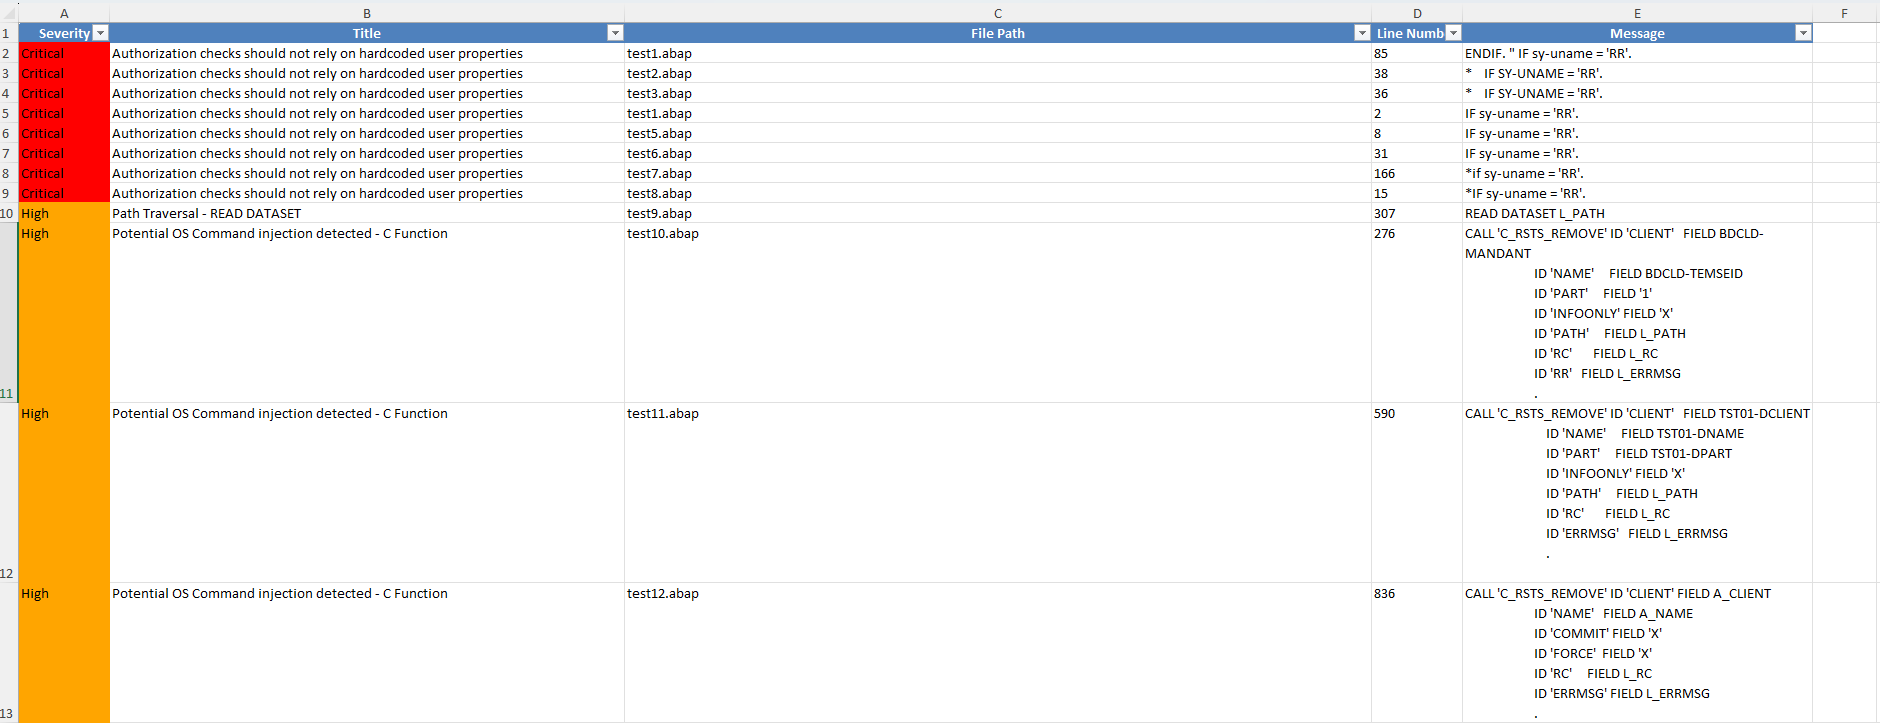 owasp/abap-code-scanner
ABAP कोड विश्लेषक
 owasp/devsecopsguideline
OWASP DevSecOps Guideline हमें सुरक्षा को विकास पाइपलाइन के एक भाग के रूप में शामिल करने में मदद कर सकता है।
 0xdea/semgrep-rules
भेद्यता अनुसंधान की सुविधा के लिए मेरे Semgrep नियमों का संग्रह।
 bekk/retire.js
retire.js का नया घर है
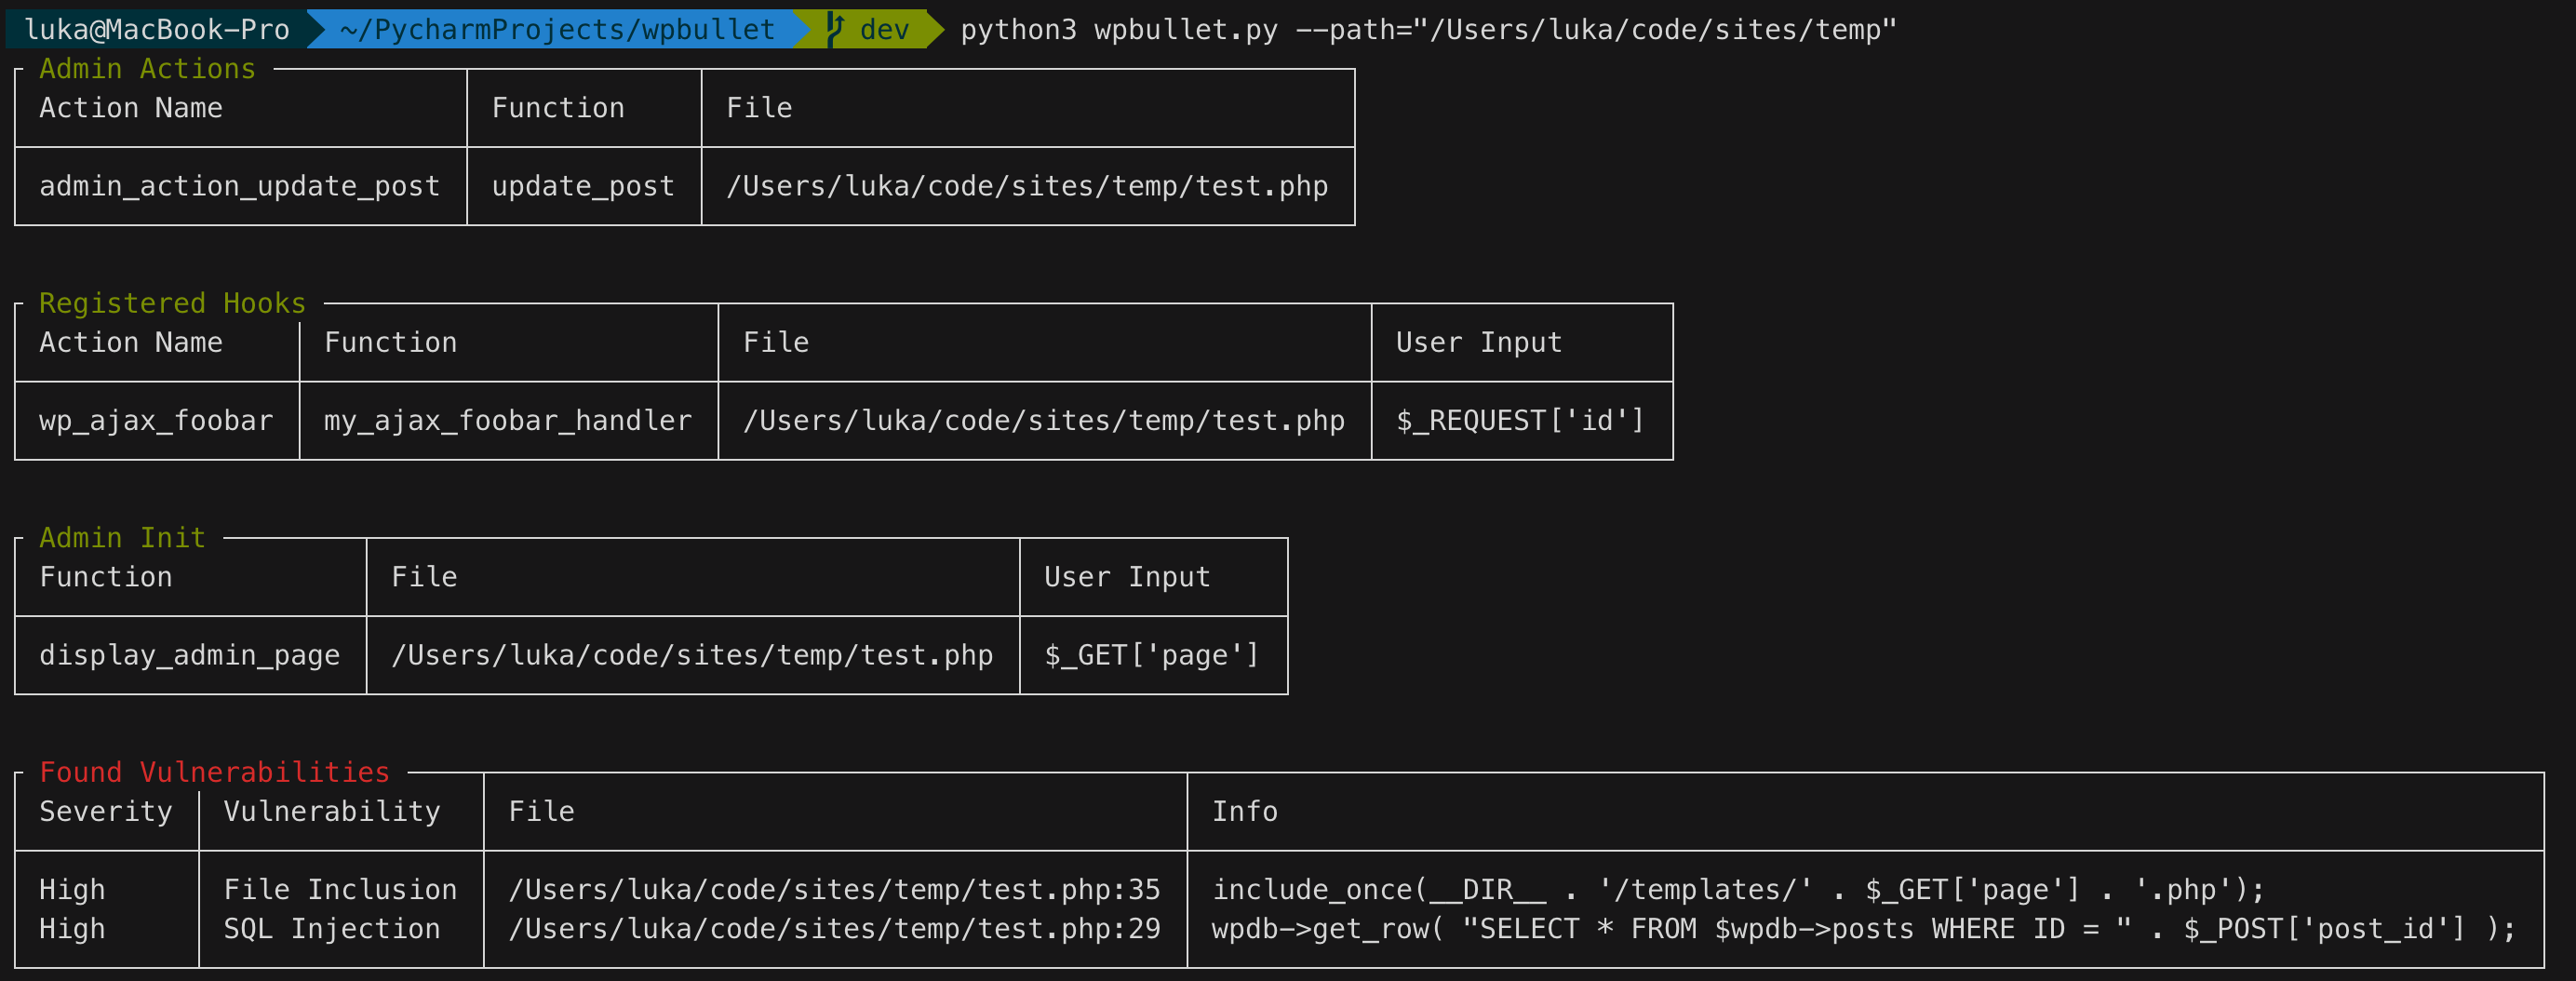 owasp/wpbullet
वर्डप्रेस प्लगइन्स और थीम्स के लिए स्टैटिक कोड विश्लेषण स्कैनर। मॉड्यूलर, एक्सटेंसिबल पैटर्न-मैचिंग इंजन के माध्यम से XSS और SQL इंजेक्शन जैसी…
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
जावा उपयोगिता लाइब्रेरी जिसमें पैच की गई CVE-2022-4244 भेद्यता शामिल है, जो Maven-आधारित परियोजनाओं में I/O, रिफ्लेक्शन और CLI तर्क पार्सिंग के लिए…
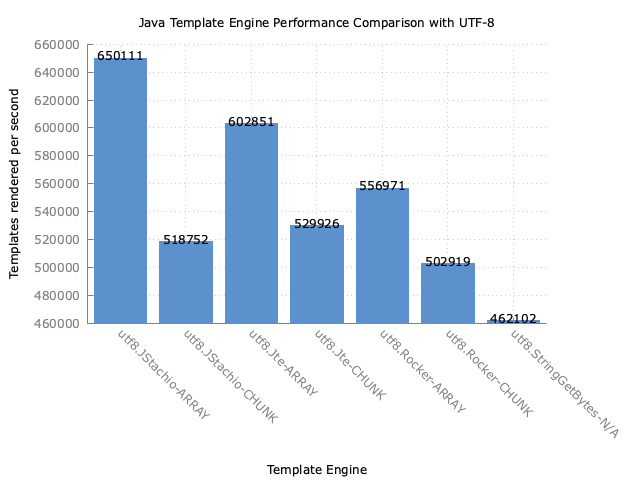 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
टाइप-सेफ जावा मस्टैच टेम्पलेटिंग इंजन जिसमें कंपाइल-टाइम टेम्पलेट सत्यापन, स्टैटिक वैल्यू बाइंडिंग और HTML तथा अन्य सामग्री प्रकारों के लिए…
 waleedadam360-web/syncshield
SyncShield - असुरक्षित Rsync कमांड का पता लगाने के लिए ब्राउज़र एक्सटेंशन (CVE-2018-5764)
 ockeghem/cve-2015-6835-checker
PHP स्क्रिप्ट जो CVE-2015-6835 (सेशन डिसीरियलाइज़ेशन भेद्यता) का पता लगाने के लिए सत्र हैंडलर में असुरक्षित unserialize() कॉल के लिए स्रोत कोड का…
 owasp/secure-coding-practices-quick-reference-guide
OWASP से सुरक्षित कोडिंग प्रथाओं की त्वरित-संदर्भ मार्गदर्शिका
 aquasecurity/trivy
कंटेनरों, Kubernetes, कोड रिपॉजिटरी, क्लाउड और अधिक में कमजोरियां, गलत कॉन्फ़िगरेशन, रहस्य, SBOM खोजें
 martyx00/vulnfanatic-ng
डीकंपाइल बाइनरीज़ में कमजोरियों की पहचान करने के लिए BianryNinja प्लगइन, जिसमें प्रोग्रामैटिक स्कैन और LLM सपोर्ट दोनों शामिल हैं।
 jfrog/jfrog-cve-2022-24675
शेल स्क्रिप्ट जो असुरक्षित pem.Decode फ़ंक्शन का उपयोग करके Go बाइनरी के लिए फ़ोल्डर्स को पुनरावर्ती रूप से स्कैन करती है, CVE-2022-24675 के लिए…
 epicosy/obridge
जावा सोर्स कोड जनरेटर जो Oracle PL/SQL पैकेज प्रक्रियाओं के लिए कॉलिंग क्लासेस बनाता है, विभिन्न पैरामीटर प्रकारों और स्वचालित प्रकार रूपांतरण का…
 advanced-threat-research/creosote
Creosote CVE-2007-4559 द्वारा वर्णित tarfile भेद्यता की खोज के लिए हमारा समाधान है।
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…